Nesąžininga „iPhone“ programa pabėga iš „iOS“ smėlio dėžės ir užgrobė 580 000 USD USD
„Fomopeek“, kenkėjiška „iPhone“ programa, platinama per „Apple App Store“, buvo susieta su beveik 580 000 USD pavogtu USDT.
„Blockchain“ saugos įmonė „SlowMist“ pradėjo tirti programėlę savaitgalį, gavusi pranešimų apie pavogtą turtą, susietą su atskleistais privačiais raktais.
Kai kurios aukos anksčiau buvo įdiegusios 1.1 arba 1.2 versijos „Fomopeek“ programėlę, kuri buvo parduodama kaip tik skaitomas įrankis, skirtas dideliems kriptovaliutų sandoriams stebėti „Ethereum“, „Solana“ ir „Tron“.
Kas yra Fomopeek?
Dirbdama su saugumo tyrėjais kriptovaliutų biržoje OKX, SlowMist rado du modulius, įterptus tose versijose, kurios neturėjo ryšio su FomoPeek reklamuojamomis stebėjimo funkcijomis.
Viename buvo bendraujama su išorine komandų ir valdymo infrastruktūra, o kitame buvo branduolio išnaudojimo sistema su aštuoniais atakos metodais, kurie galėjo prisitaikyti prie aukos „iPhone“ modelio ir operacinės sistemos versijos.
Sėkmingas išnaudojimas gali išeiti iš „Apple“ programos smėlio dėžės ir pasiekti „Keychain“ informaciją ir failus, priklausančius kitoms programoms. Tai sukūrė maršrutą į vietoje saugomus privačius raktus, pradines frazes ir prisijungimo kredencialus, nereikalaujant, kad vartotojai prijungtų piniginę arba įvestų šią informaciją į „FomoPeek“.
„SlowMist“ įkūrėjas Yu Xian teigė, kad rizika apima „Apple Keychain“ saugomus slaptažodžius ir šifruotus failus, esančius kitose programose. Užpuolikas, gavęs abu, gali atrakinti piniginės kredencialus ir kitą įrenginyje saugomą slaptą informaciją.
Jis paaiškino:
„Po sėkmingos atakos programa gali prasiskverbti pro iOS smėlio dėžės izoliavimo mechanizmą, tada nuskaityti ir iššifruoti sistemos raktų pakabuką (Keychain) ir pasiekti duomenų failus iš kitų įrenginio programėlių. Privatūs raktai, mnemoninės frazės, prisijungimo kredencialai, pokalbių istorijos, failai ir kiti įrenginyje saugomi naudotojų duomenys gali susidurti su rizika, kad ji gali nutekėti prie jos papildomos nesusijusios programos serverio, nes ji gali prisijungti prie viešo serverio. funkcijos nuotoliniu būdu gauti nurodymus.
Kenkėjiškų komponentų nebuvo pradiniame „FomoPeek“ leidime. „SlowMist“ juos rado 1.1 versijoje, išleistoje rugsėjo 9 d., ir 1.2 versijoje rugsėjo 12 d., prieš pašalindama iš 1.3 versijos rugsėjo 17 d.
Tyrėjai taip pat nustatė, kad sistema gali gauti instrukcijas iš nuotolinio serverio, įskaitant nustatymus, pagal kuriuos buvo įjungtas išnaudojimas ir kaip dažnai jis bus paleistas.
Pavogta beveik 580 000 USD
Po techninių išvadų seka grandinės seka, rodanti, kad užpuolikai tą prieigą jau pavertė nuostoliais.
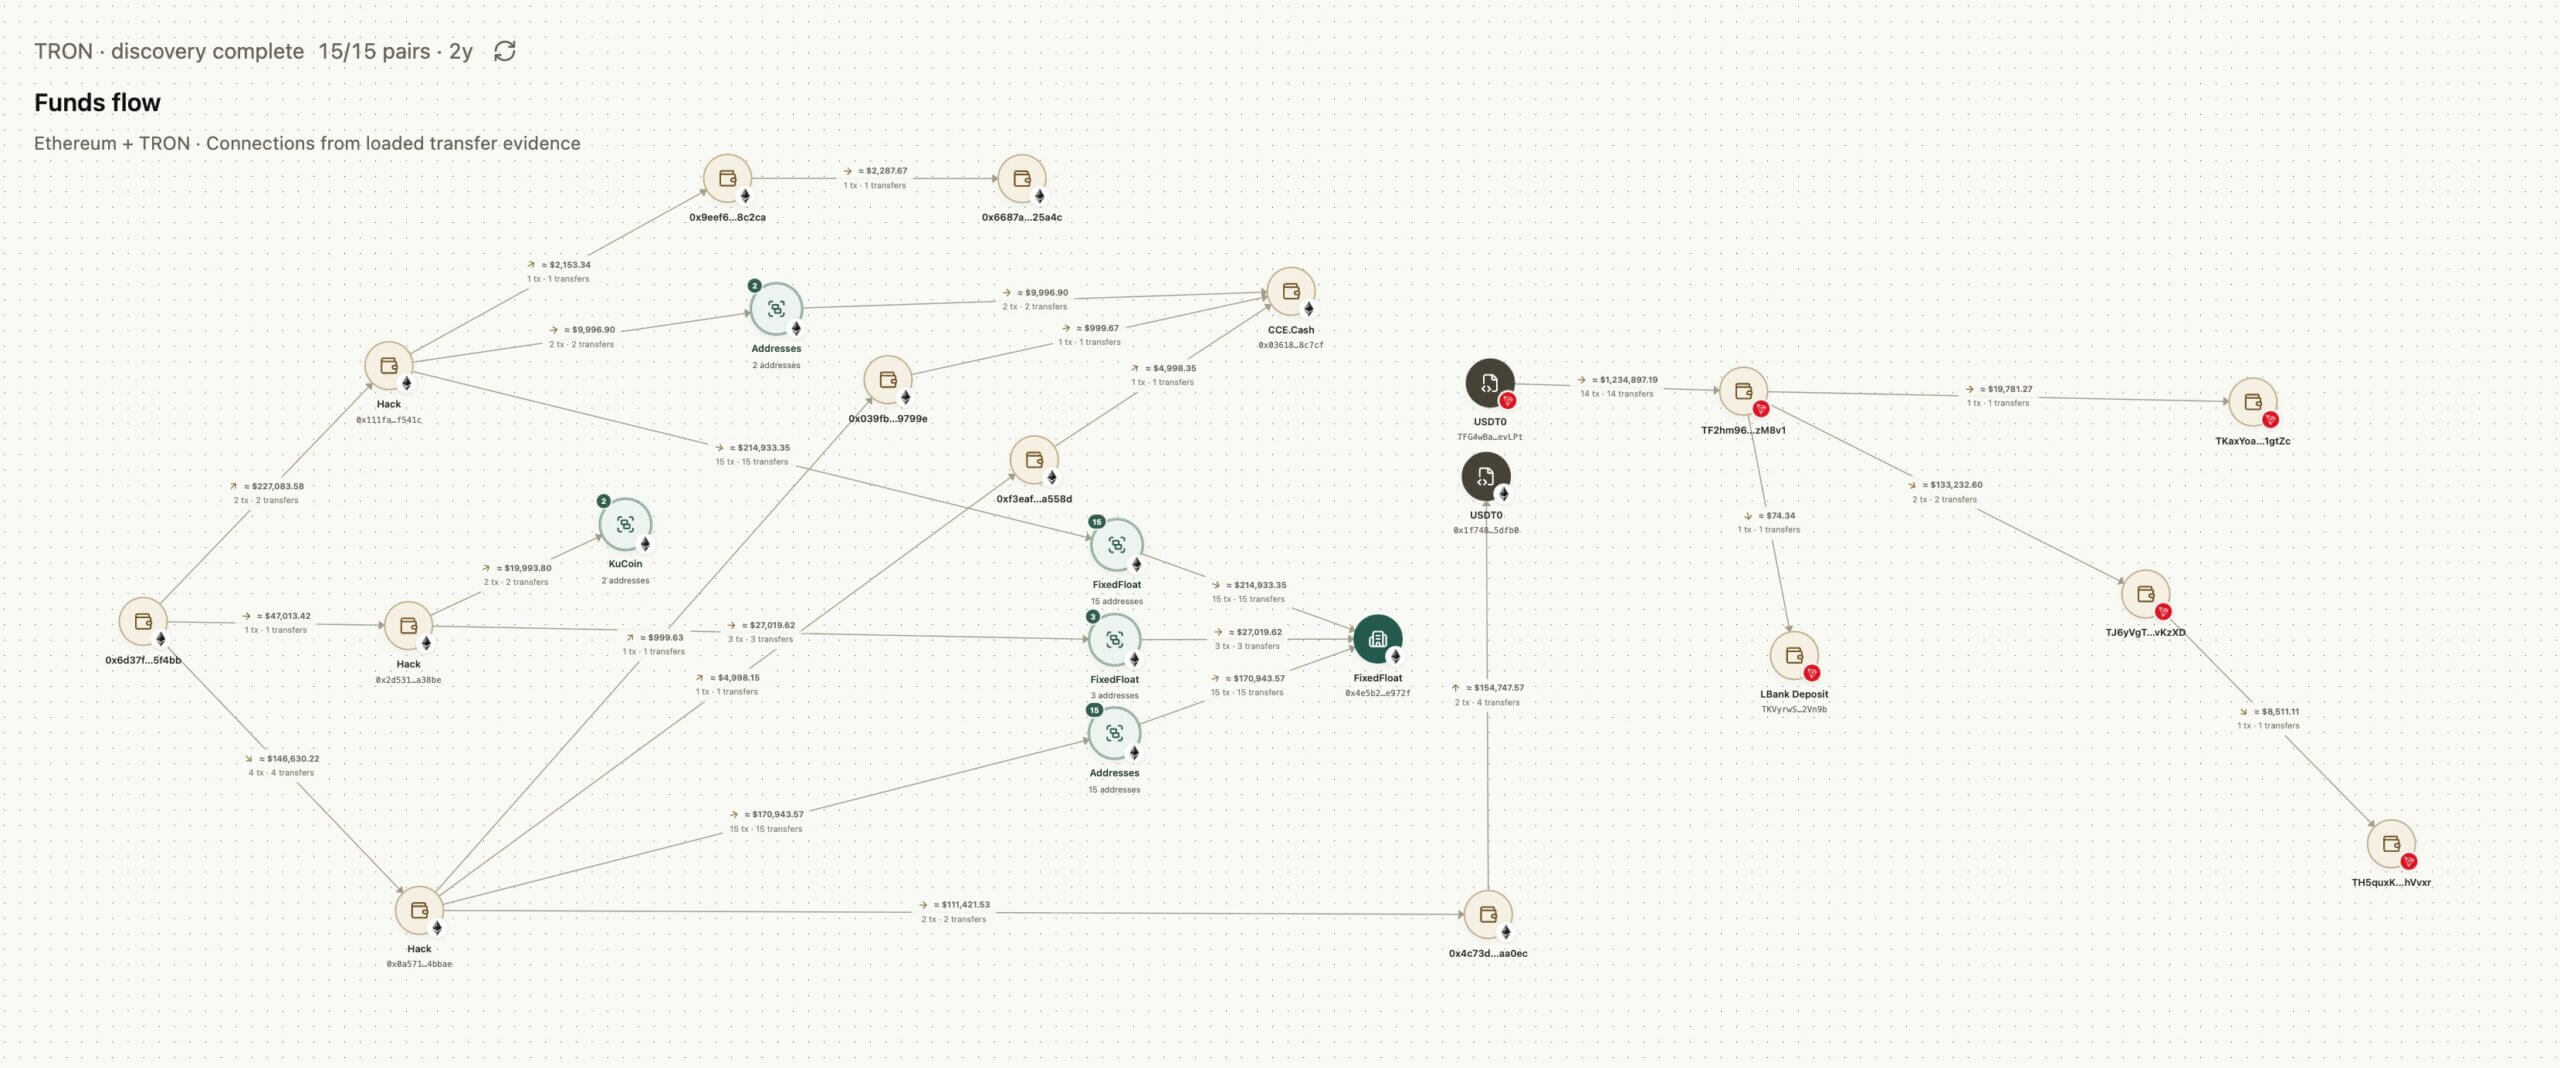
Blockchain analizės įmonė „Salus“ nustatė 0x6d37f2C5e8F8546b648D317295565dA95975f4BB kaip užpuoliko adresas ir apskaičiuotos pajamos iš incidento yra apie 579 900 USD.
„Salus“ per tris tarpinius „FixedFloat“ adresus atsekė 401 028 USD. Dar 20 000 USDT buvo perkelta dviem sandoriais per indėlių adresus, kol jie buvo konsoliduoti į KuCoin karštąją piniginę.
Dar 111 458 USDT buvo nukreipti per adresą Salus, susietą su sąlyginio deponavimo platforma, o dar 10 000 USDT buvo pervesta per CCE maišymo paslaugą, kol pasiekė adresus, susietus su sąlyginio deponavimo paslauga.
Salusas teigė, kad jo analizė taip pat parodė, kad „FomoPeek“ incidentą sukėlusi grupė birželio mėnesį buvo įtraukta į atskirą privataus rakto vagystę. Tyrėjai vis dar aiškinasi, ar per tą išpuolį buvo panaudota ta pati technika.
Kripto platformos įspėja vartotojus, kai grįžta diskusijos dėl globos
Dėl nuostolių ir galimo išnaudojimo pasiekiamumo buvo perspėti kelios kriptovaliutos platformos, įskaitant „Binance“, „OKX“, „Gate“, „Bitget Wallet“ ir „Rabby“.
Binance perspėjo:
„Ttrečiosios šalies programa FomoPeek (1.1–1.2 versijos) yra kenkėjiško kodo, kuris gali išnaudoti „iOS“ sistemos pažeidžiamumą, kad įgytų aukščiausio lygio įrenginio privilegijas, gali pasiekti įrenginyje saugomus slaptus duomenis, įskaitant privačius raktus, pradines frazes, prisijungimo duomenis, pokalbių istoriją, failus ir kt. Atminkite, kad tokio tipo kenkėjiška programa nukreipta į patį įrenginį. Jei ataka sėkminga, gali būti pasiekti duomenys iš visų paveikto įrenginio programų.
Atsižvelgdamos į tai, kriptovaliutų įmonės iš esmės paskelbė tokias pačias gaires, ragindamos kriptovaliutų vartotojus pašalinti „FomoPeek“, atnaujinti „iOS“ ir perkelti turtą į naujai sukurtas pinigines įrenginiuose, kuriuose niekada nebuvo įdiegta pažeista programa.
Šie nauji kredencialai būtini, nes programos ištrynimas arba operacinės sistemos pataisymas negali anuliuoti privataus rakto, kuris galbūt jau buvo nukopijuotas.
Tuo tarpu incidentas taip pat įvyko praėjus dviem mėnesiams po to, kai grandinės tyrėjas ZachXBT teigė, kad atskiras „iPhone“, skirtas šifravimui, galėtų būti geresnis už esamas aparatūros pinigines lėšoms saugoti ir sandoriams pasirašyti.
Jo rekomendacija rėmėsi įrenginio izoliavimu nuo kasdienio naršymo, pranešimų siuntimo ir kitos veiklos, galinčios išplėsti atakos paviršių.
FomoPeek atskleidžia kitokį šio modelio silpnumą. Pati programėlė buvo sukurta kriptovaliutų vartotojams ir platinama oficialioje „Apple“ rinkoje, tačiau mokslininkai teigia, kad joje yra įrankių, galinčių pažeisti kliūtis, skiriančias įrenginio programas.
Tai nereiškia, kad tam skirti kriptovaliutų iPhone yra mažiau saugūs nei aparatinės piniginės. Tačiau tai rodo, kad izoliacija suteikia ribotą apsaugą, jei įrenginyje įdiegta programinė įranga gali pakenkti pačiai operacinei sistemai.
Nukentėję vartotojai dabar daugiausia dėmesio skiria tolesniems nuostoliams sustabdyti ir pavogtų lėšų atsekimui.
„Salus“ ir toliau seka adresus, susijusius su likusiomis pajamomis, o „Binance“ ir kitos platformos stebi indėlius, kurie galėtų suteikti tyrėjams dar vieną galimybę sekti arba apriboti pavogto USDT judėjimą.