Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

Trezor pažeidimas atskleidžia dar 67 000 klientų

ByAdministratorius 2026-09-05

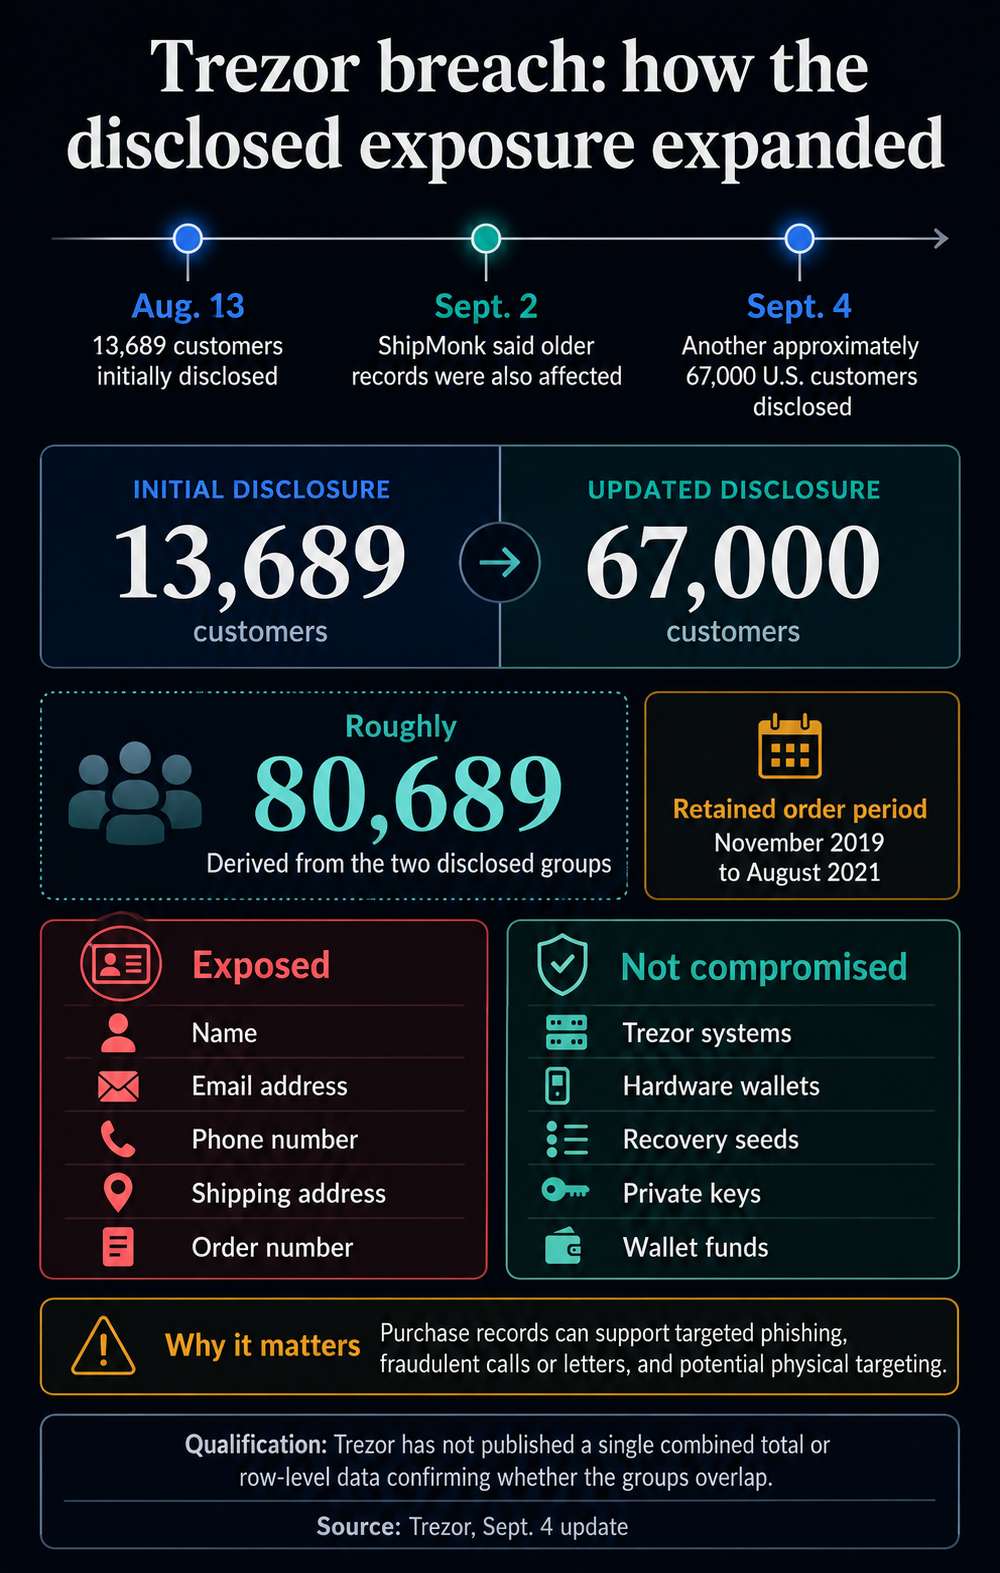
Aparatinės įrangos piniginių gamintojas „Trezor“ teigia, kad pažeidus logistikos paslaugų teikėją „ShipMonk“, buvo atskleisti dar maždaug 67 000 JAV klientų kontaktiniai ir užsakymų duomenys po to, kai pardavėjo sistemose liko metų senumo įrašai, nepaisant rašytinių ištrynimo garantijų.

Rugsėjo 4 d. atnaujinimas išplečia incidentą, apie kurį Trezor iš pradžių sakė, kad paveikė 13 689 žmones. Dvi atskleistos grupės reiškia, kad iš viso yra maždaug 80 689, nors „Trezor“ nepaskelbė nė vieno bendro skaičiaus arba nepaskelbė pagrindinių duomenų, rodančių, ar grupės sutampa. Jame vartojamas žodis „kitas“ reiškia, kad jis laiko naujus įrašus papildomus pradinei grupei.

Naujai atskleisti įrašai apima JAV užsakymus nuo 2019 m. lapkričio mėn. iki 2021 m. rugpjūčio mėn., įskaitant vardus, el. pašto adresus, telefono numerius, pristatymo adresus ir užsakymų numerius. Duomenys gali susieti identifikuojamą asmenį ir fizinę vietą su aparatūros ir piniginės pirkimu, o tai gali sukelti pavojų, viršijantį įprastą el. pašto nutekėjimą.

Susiję skaitymai

Didėjant žiaurioms kriptovaliutų invazijoms į namus, duomenų pažeidimas, atskleidęs daugiau nei 10 000 „Trezor“ savininkų, kelia pavojų fiziniam saugumui.

Seni duomenys galiojo 90 dienų

Kai „Trezor“ pirmą kartą atskleidė pažeidimą rugpjūčio 13 d., buvo 11 742 klientai, turintys visą informaciją, ir 1 947 klientai, turintys dalinį poveikį. Trezoro rugpjūčio 13 d. paskyroje buvo nurodyta, kad senesni užsakymų duomenys jau buvo ištrinti. Rugpjūčio 14 d. paaiškinime buvo pripažinta, kad kai kuriuose iš dalies atskleistuose įrašuose buvo senesni užsakymai.

Rugsėjo 4 d. atnaujinimas pakeičia šį supratimą. „Trezor“ teigė, kad ne kartą prašė ir gavo rašytinių patikinimų, kad „ShipMonk“ ištrynė duomenis, tačiau išliko įrašai nuo 2019 iki 2021 m. „Trezor“ paskelbtoje pristatymo duomenų politikoje teigiama, kad informacija apie klientą turėtų būti ištrinta tiek iš jo paties, tiek iš vykdymo partnerio sistemų po 90 dienų, išskyrus nuolatines užsakymo problemas. Patikinimo laiškai ir jų datos nebuvo viešai paskelbti.

Dienos trumpas

Signalas prieš triukšmą.

Pradėkite savo dieną su kriptovaliutų istorijomis, kurios juda rinkose, kurias iššifravo CryptoSlate redaktoriai.

Vienas el. Viskas, kas svarbu.

Nemokama prisijungti. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs esate sąraše. Kitas jūsų kasdienis trumpas pranešimas yra pakeliui.

Susiję skaitymai

Aparatinės piniginės naudotojus sukrėtė daugėjant sukčiavimo el. laiškų, nukreipiančių į netikrą Tezor svetainę

„BleepingComputer“ pranešė, kad „ShipMonk“ pranešime pirminė neteisėta prieiga buvo priskirta analizės platformos metabazės pažeidžiamumui. „Metabase“ teigė, kad rugpjūčio nulinė diena gali sukurti seansą, susietą su administratoriaus paskyra, ir leisti masiškai atsisiųsti lentelę. Iš naujo įvertinus paslaugų teikėjo incidentą, išsaugoti istoriniai duomenys padidino žinomų „Trezor“ klientų skaičių.

Pažeidimas nepasiekė „Trezor“ piniginės sistemų. Bendrovė teigė, kad jos sistemos, produktai ir paslaugos nebuvo pažeisti, o įrenginiai išliko saugūs. Išvardyti laukai buvo kontaktiniai ir užsakymo duomenys, o ne atkūrimo pradinės dalys, privatūs raktai ar piniginės lėšos.

Vietoj to, rizika slypi aplink piniginę. Trezoras perspėjo, kad ši informacija gali paremti įtikinamus sukčių el. laiškus, nesąžiningus skambučius ar laiškus ir galimą fizinį taikymą. Rugsėjo 4 d. atnaujinimas nenustatė patvirtintos tolesnio atakos, kurią sukėlė šis duomenų rinkinys, todėl šie rezultatai išlieka rizika, o ne dokumentais pagrįstomis pasekmėmis.

Susiję skaitymai

Pažeisti klientų duomenys, įskaitant informaciją, kuri priveda prie jūsų durų smurtinius nusikaltėlius

„Trezor“ teigė, kad kiekvienam naujai paveiktam klientui jis išsiuntė el. laišką tiesiogiai ir kad niekas, kuris negavo pranešimo apie įvykį, nebuvo paveiktas. Ji paragino klientus niekada nesidalyti piniginės atsargine kopija arba neįvesti jos į svetainę.

Aparatinės įrangos piniginės savininkams epizodas rodo, kad raktų apsauga neištrina pirkimo pėdsakų, kuriuos sukūrė įvykdymas. Ištrynimo politika suteikia mažai apsaugos, jei pardavėjo atitiktis nėra patikrinta.
Navigacija tarp įrašų

Previous Previous
Mokėjimo stabilios monetos M1 arba M2: Fed personalo vėliavėlė sutampa
NextContinue
Protingiausi Bitcoin kainų modeliai ir toliau pralaimi kvailiausioms prognozėms

Similar Posts

  • „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPE
    cryptoslate

    „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPE

    ByAdministratorius 2026-08-18

    Pagal dabartinį planą siūlomas „Vulcan“ finansavimas siekia 39,4 mln. USD ir išpirks 33,1 mln. USD aukštesnio rango vekselius, kurių terminas turi būti sumokėtas spalio 31 d. Rugpjūčio 14 d. kas ketvirtį pateiktame dokumente teigiama, kad bendrovė panaudos finansavimą šiam išpirkimui. Tačiau iki rugpjūčio 16 d. Vulcan nepranešė, kad finansavimas uždarytas. Bendrovė, anksčiau buvusi Greenidge Generation,…

    Read More „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPEContinue

  • Lido indėlio rezervas gali pakeisti stETH išėmimo laukimą
    cryptoslate

    Lido indėlio rezervas gali pakeisti stETH išėmimo laukimą

    ByAdministratorius 2026-09-28

    Kai stETH turėtojai ieško ETH per Lido išėmimo eilę, protokolas gali naudoti ETH savo buferyje, kad užbaigtų jų užklausas. Dalis šio buferio taip pat yra apsaugota nuo naujų patvirtinimo priemonių indėlių. Kuo daugiau ETH atidėta indėliams, kai abu naudojimo būdai konkuruoja, tuo mažiau iš karto pasiekiama išėmimo eilėje. „Lido“ kuruojamo modulio komitetas įgijo teisę pakeisti…

    Read More Lido indėlio rezervas gali pakeisti stETH išėmimo laukimąContinue

  • Coinbase teigia, kad AI palaikymo testai sumažėjo nuo kelių savaičių iki minučių
    cryptoslate

    Coinbase teigia, kad AI palaikymo testai sumažėjo nuo kelių savaičių iki minučių

    ByAdministratorius 2026-10-05

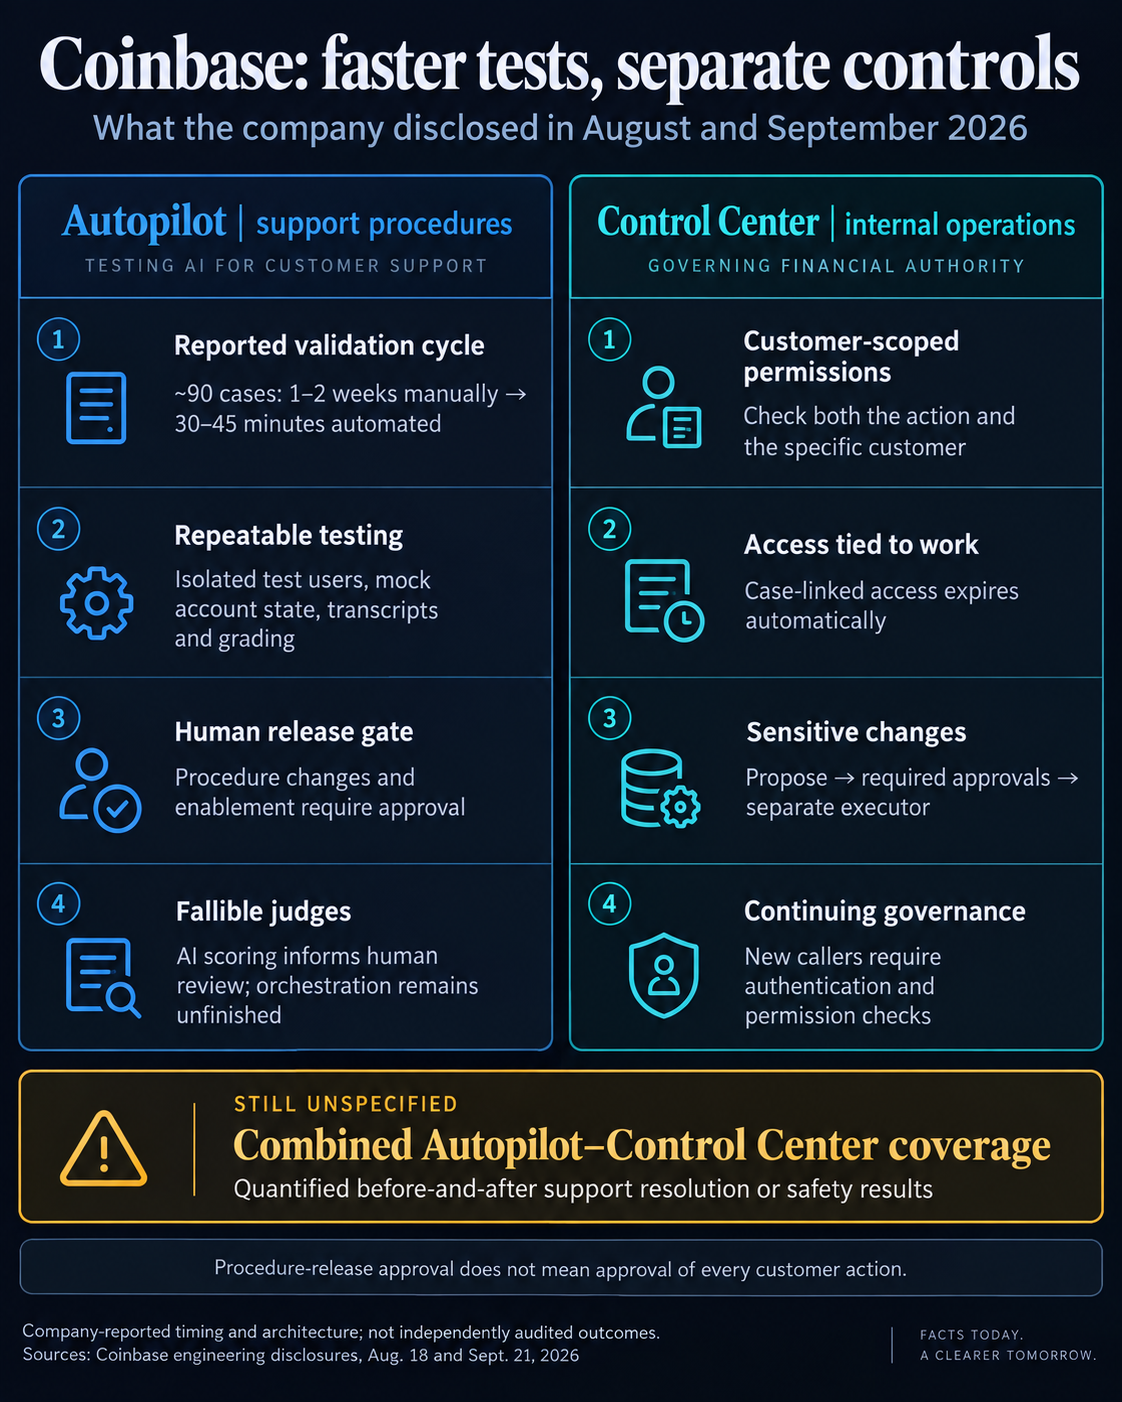
    „Coinbase“ teigia, kad dabar gali užbaigti maždaug 90 atvejų palaikymo testavimo ciklą per 30–45 minutes – darbas, kuris anksčiau užtrukdavo nuo vienos iki dviejų savaičių rankinio nustatymo ir vykdymo. Skaičius, kurį inžinieriai atskleidė rugsėjo 21 d., parodo „Coinbase“ generalinio direktoriaus Briano Armstrongo pastangas sukurti dirbtinio intelekto bendrovę kaip konkretų automatizavimo pavyzdį, mažinantį pasikartojantį darbą. Sistema,…

    Read More Coinbase teigia, kad AI palaikymo testai sumažėjo nuo kelių savaičių iki minučiųContinue

  • Bitcoin ETF per dieną praranda 643 mln. USD, sunaikindami savaitės įplaukas
    cryptoslate

    Bitcoin ETF per dieną praranda 643 mln. USD, sunaikindami savaitės įplaukas

    ByAdministratorius 2026-10-31

    Penki fondai užfiksavo išėmimus spalio 30 d., o kitur nebuvo jokių įplaukų, kurios sušvelnintų atšaukimą. Skaitykite visą istoriją „CryptoSlate“. Supraskite svarbias kriptovaliutų istorijas ir ką žiūrėti toliau. Gaukite Catalyst į savo pašto dėžutę

    Read More Bitcoin ETF per dieną praranda 643 mln. USD, sunaikindami savaitės įplaukasContinue

  • Bitcoin kasybos milžinas Poolin paskelbė apie bankrotą 11 700 vartotojų skolingas 164 mln.
    cryptoslate

    Bitcoin kasybos milžinas Poolin paskelbė apie bankrotą 11 700 vartotojų skolingas 164 mln.

    ByAdministratorius 2026-07-24

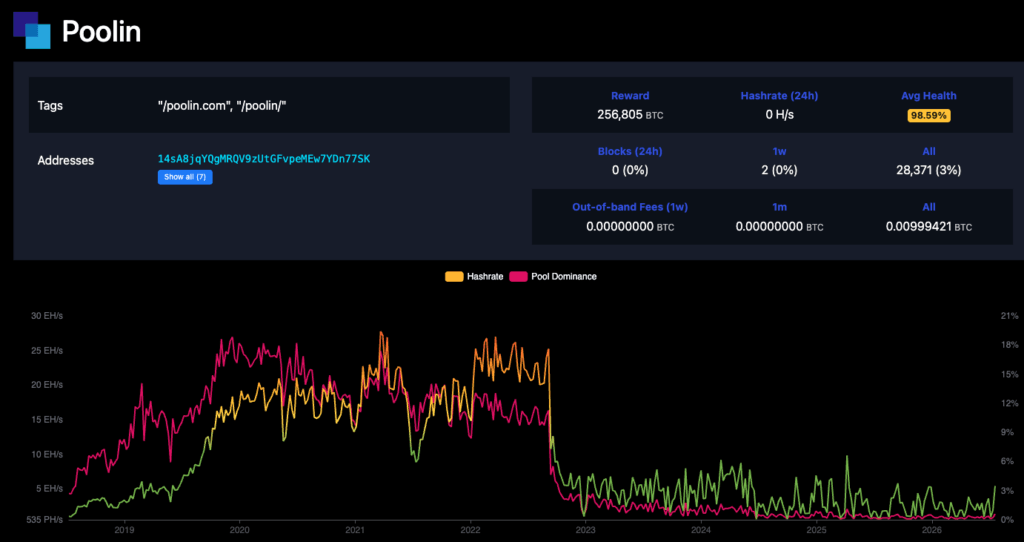
    Bitcoin kasybos baseinas „Poolin Technology“ pateikė prašymą dėl 11 skyriaus su 163,7 mln. USD IOU piniginės vartotojams. Dvi jos Teksaso filialai siekia teismo patvirtinimo dėl turto pardavimo su 52 mln. USD vertės pasiūlymais. Pasiūlymai sudaro apie 31,8% IOU, tačiau jie apima „Lonestar“ filialų turimą turtą, o ne grynuosius „Poolin Technology“ piniginės versle. Nėra patikimo susigrąžinimo…

    Read More Bitcoin kasybos milžinas Poolin paskelbė apie bankrotą 11 700 vartotojų skolingas 164 mln.Continue

  • ESMA siūlo nutraukti ES reikalavimų neatitinkančių stabiliųjų monetų saugojimo ir perdavimo paslaugas
    cryptoslate

    ESMA siūlo nutraukti ES reikalavimų neatitinkančių stabiliųjų monetų saugojimo ir perdavimo paslaugas

    ByAdministratorius 2026-10-03

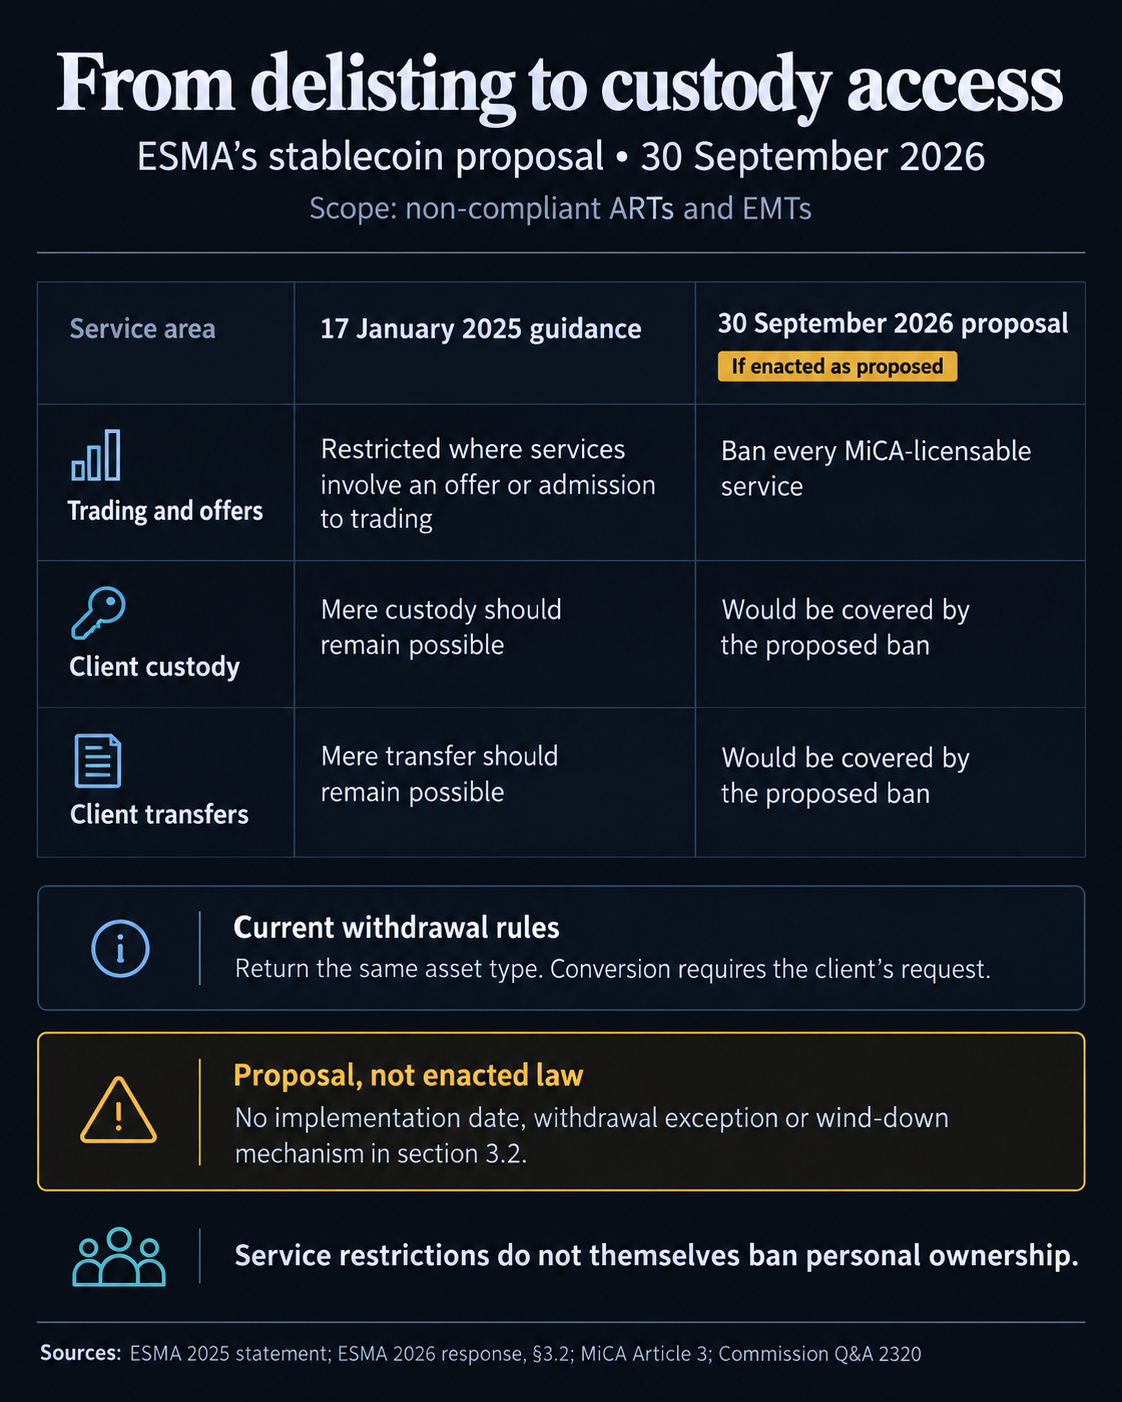
    Europos vertybinių popierių ir rinkų institucija nori išplėsti Europos apribojimus neatitinkančioms stabilioms monetoms ne tik prekybai, bet ir paslaugoms, kurios leidžia klientams jas laikyti ir perkelti. Jei pakeitimas būtų priimtas taip, kaip siūloma, būtų panaikinta galimybė palikti tokius žetonus licencijuotam saugotojui, kai išnyks jų prekybos poros. 2026 m. rugsėjo 30 d. atsakydama į ES kriptovaliutų…

    Read More ESMA siūlo nutraukti ES reikalavimų neatitinkančių stabiliųjų monetų saugojimo ir perdavimo paslaugasContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos