Kripto piniginės susiduria su nauja iPhone grėsme
Tyrėjai atrado naują iPhone šnipinėjimo programos variantas kurie gali nuotoliniu būdu išgauti kriptovaliutų piniginės duomenis ir slaptus kredencialus iš pažeistų įrenginių.
Apsaugos įmonė „iVerify“ atskleidė kenkėjišką programą, pavadintą P7 „DarkSword“, spalio 8 d., ištyrusi rugpjūtį aptiktą infekciją. Variantas apima komandas, kurios konkrečiai taikomos kriptovaliutų piniginės programoms ir gali rinkti slaptažodžius, nuotraukas ir asmeninę informaciją.
Šis atradimas pabrėžia kylančią riziką kriptovaliutų turėtojams, kurie naudojasi mobiliosiomis piniginėmis: užpuolikai, kurie gauna prieigą prie pagrindinio įrenginio, gali gauti neskelbtinos informacijos neišnaudodami pačios piniginės programos pažeidžiamumo.
Kaip šnipinėjimo programa nukreipta į kriptovaliutų pinigines
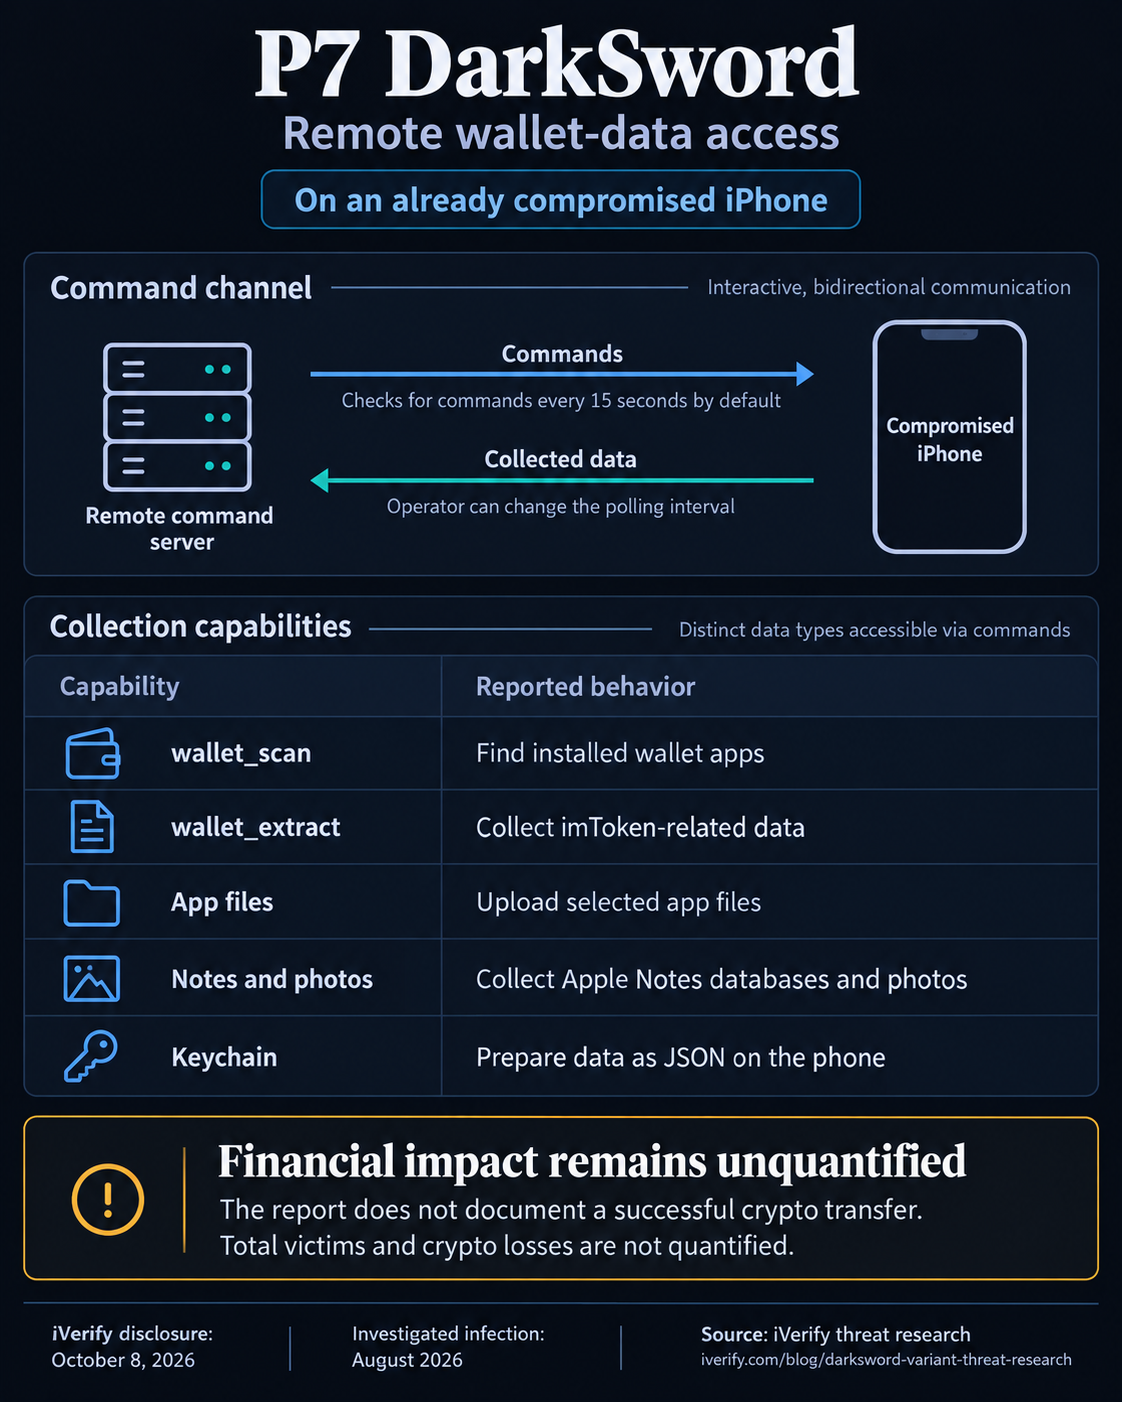
Remiantis „iVerify“ techniniu tyrimu, P7 apima dvi specialias funkcijas, skirtas identifikuoti ir rinkti su kriptovaliuta susijusią informaciją.
Pirmasis, wallet_scanieško pažeistuose įrenginiuose įdiegtų piniginės programų, leidžiančių užpuolikams nustatyti galimus taikinius.
Antrasis, wallet_extractskirtas rinkti duomenis, susijusius su imToken – kriptovaliutų pinigine, palaikančia kelis blokų grandinės tinklus.
Kartu šios komandos leidžia užpuolikams identifikuoti kriptovaliutų naudotojus ir gauti su pinigine susijusius failus, kai jie pasiekia savo telefonus.
Šnipinėjimo programa taip pat taikoma „Apple Keychain“ – sistemai, naudojama slaptažodžiams, autentifikavimo kredencialams ir kitai neskelbtinai informacijai saugoti.
Ankstesni „DarkSword“ variantai nukopijavo „Keychain“ duomenų bazę ir perkėlė ją į užpuoliko valdomą infrastruktūrą apdoroti.
Vietoj to P7 paruošia ištrauktą raktų grandinės informaciją kaip JSON failą tiesiai pažeistame įrenginyje, prieš perduodant ją.
Šis pakeitimas keičia, kaip kenkėjiška programa apdoroja prisijungimo duomenis, ir gali suteikti užpuolikams iš karto naudingos informacijos, kai duomenys pasiekia jų serverius.
Grėsmė apima ne tik pačias kriptovaliutų piniginės programas.
P7 gali rinkti Apple Notes duomenų bazes, nuotraukas ir pasirinktus programų failus. Šiuose šaltiniuose gali būti neskelbtinos finansinės informacijos, įskaitant atkūrimo frazes arba piniginės kredencialus, jei naudotojai juos ten išsaugojo.
Tačiau piniginės failų gavimas arba įdiegtos programos radimas automatiškai neužtikrina jos privačių raktų valdymo. Neteisėtų operacijų galimybė priklauso nuo to, kokią informaciją kenkėjiška programa sėkmingai nuskaito ir ar jos pakanka perkėlimams autorizuoti.
Pasekmesnė plėtra yra išplėsta šnipinėjimo programų nuotolinio valdymo galimybė.
Užuot visiškai pasikliavę iš anksto nustatytu rinkimo procesu, P7 bendrauja su užpuoliko valdomu serveriu kas 15 sekundžių pagal numatytuosius nustatymus ir prašo instrukcijų, kurias galima vykdyti užkrėstame telefone.
Operatoriai gali koreguoti tą intervalą, ieškoti konkrečių failų ir inicijuoti papildomą rinkimo veiklą nereikalaujant kito įrenginio kompromiso.
Tyrėjai taip pat nustatė modifikacijas, kuriomis siekiama, kad šnipinėjimo programa būtų sunkiau aptinkama ir patikimesnė.
Tai apima tam tikrų diagnostinių žurnalų pašalinimą, procesų injekcijų skaičiaus sumažinimą ir naršyklės saugyklos naudojimą, kad būtų išvengta pakartotinių išnaudojimo bandymų, galinčių destabilizuoti užkrėstą įrenginį.
Pakeitimai rodo, kad pereinama prie tikslingesnio, ilgalaikio neskelbtinos informacijos rinkimo, todėl užpuolikai gali ištirti aukos finansinę veiklą gavus prieigą.
Vis dėlto „iVerify“ neatskleidė kriptovaliutos vagystės įrodymų, nenustatė, kiek piniginės vartotojų nukentėjo, ir neįvertino finansinių nuostolių.
Ankstesni Apple saugumo pataisymai susiduria su besikeičiančia grėsme
Šis atradimas buvo atliktas po kelis mėnesius trukusių pastangų įtraukti „DarkSword“ – „iPhone“ išnaudojimo sistemą, kurią anksčiau naudojo keli stebėjimo operatoriai.
Kovo mėnesį „Google Threat Intelligence Group“ pranešė, kad „DarkSword“ sujungė šešis pažeidžiamumus, kad pakenktų „iPhone“, kuriuose veikia tam tikros „iOS 18.4–18.7“ versijos.
„Google“ nustatė kampanijas, kuriose dalyvavo komercinio stebėjimo pardavėjai ir įtariami valstybės remiami užpuolikai, nukreipti į naudotojus Saudo Arabijoje, Turkijoje, Malaizijoje ir Ukrainoje.
Sistema leido užpuolikams išnaudoti pažeidžiamus įrenginius naudojant kenkėjišką žiniatinklio turinį ir vėliau įdiegti programinę įrangą, galinčią išgauti asmeninę ir finansinę informaciją, įskaitant kriptovaliutų piniginės duomenis.
Tačiau P7 atspindi šnipinėjimo programų, įdiegtų po sėkmingo kompromiso, evoliuciją, o ne patvirtinus naują „Apple“ operacinės sistemos pažeidžiamumą.
„Apple“ jau pašalino spragas, susijusias su dokumentuota „DarkSword“ išnaudojimo grandine.
Remiantis bendrovės saugos patarimu, atitinkamos apsaugos priemonės pirmą kartą tapo prieinamos 2025 m.
Vėliau, 2026 m. kovo 24 d., „Apple“ išleido „iOS 18.7.7“, o balandžio 1 d. išplėtė prieinamumą į papildomus įrenginius, kad apsaugotų senesnių operacinės sistemos versijų naudotojus.
Šios apsaugos priemonės yra svarbios, nes „iVerify“ galimybės neuždengtos priklauso nuo to, ar užpuolikai pirmiausia pažeidžia įrenginį.
Spalio mėnesio tyrimas nenustatė, kad P7 gali apeiti naujausius „iOS“ saugos naujinimus, ir mokslininkai nepaskelbė konkretaus varianto įvertinimo, nustatančio, kurios pataisytos versijos išlieka pažeidžiamos.
Vis dėlto „Apple“ rekomenduoja įdiegti naujausią suderinamą programinę įrangą ir įjungti automatinius naujinimus, o ankstesniame „Google DarkSword“ tyrime taip pat buvo rekomenduojamas užrakinimo režimas, kai atnaujinti neįmanoma.