Viena piniginė susieja 1,55 milijono dolerių FetchAI vagystę su didžiule 408,5 milijono NTX monetų kalykla
Koordinuota ataka išnaudojo 8,7 mln. FET ir panaudojo pažeistą „NuNet“ kalimo raktą, kad sukurtų 408,5 mln. NTX.
Rugsėjo 19 d. ataka panaikino Ethereum pusės konvertavimo sutartį, kurią naudojo SingularityNET tiltas, pašalindama 8 721 530 FET, kurios vertė tuo metu buvo apie 1,55 mln. Po dvidešimt devynių minučių pavogtas „NuNet“ kaltuvas sukūrė 408,5 milijono NTX ir nusiuntė žetonus į tą pačią gaunančią piniginę, remiantis „Athena“ parengta teismo ekspertizės ataskaita.
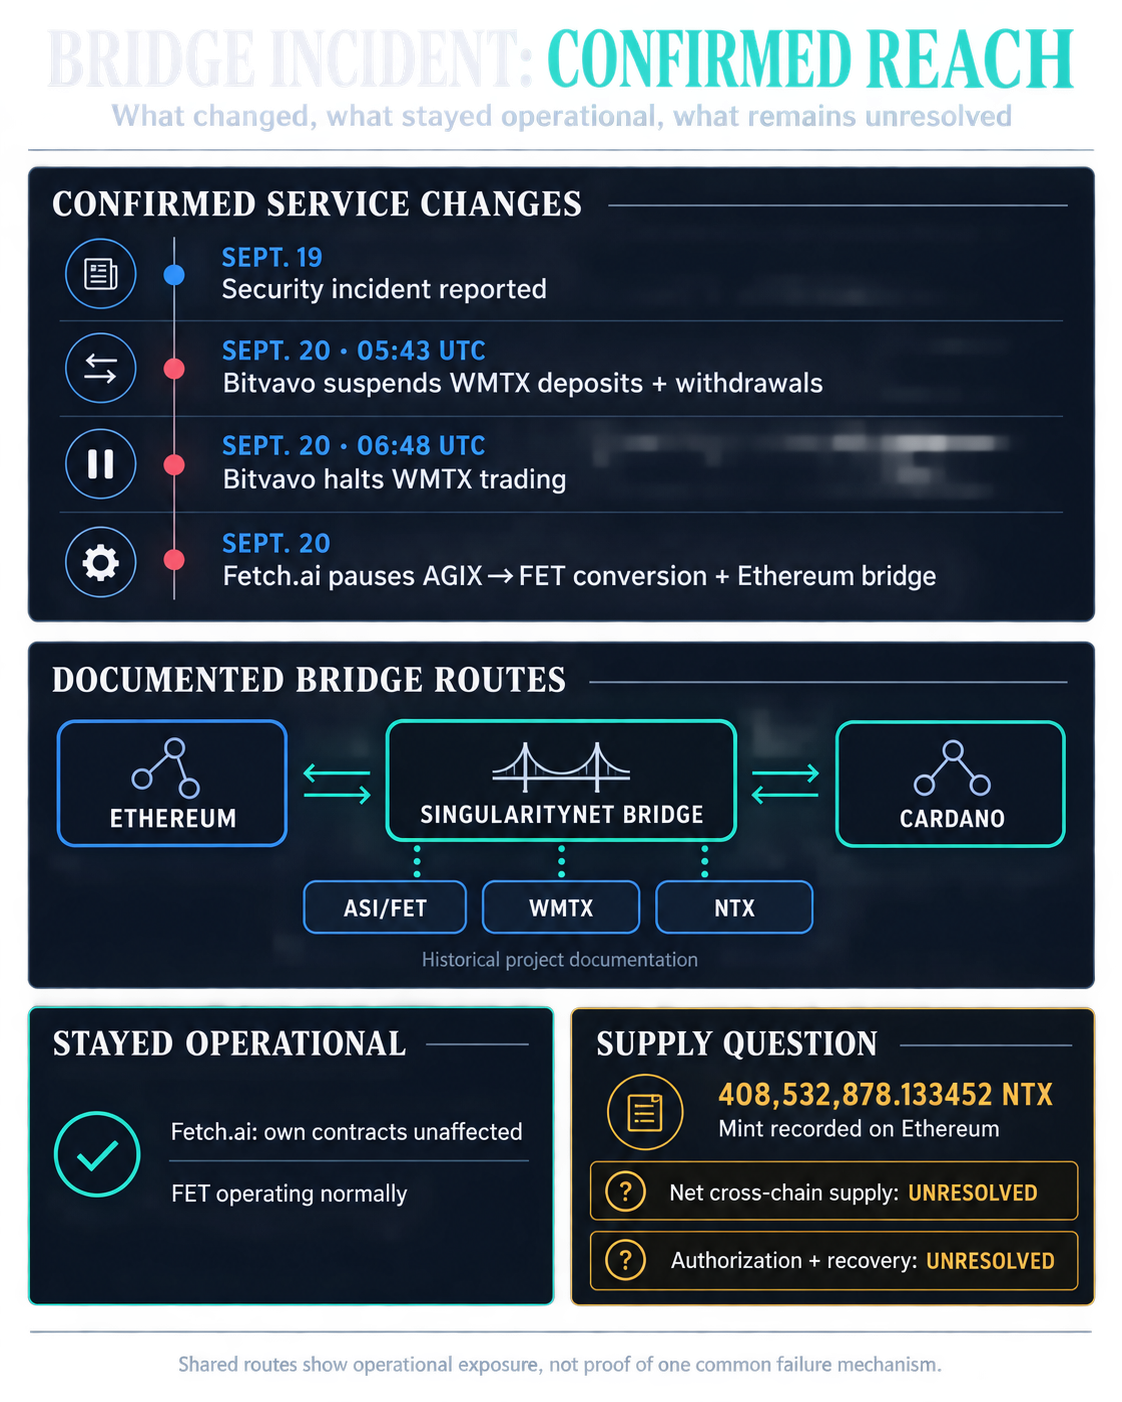
Vėliau Fetch.ai pristabdė AGIX konvertavimą į FET ir Ethereum pusės tilto sutartį kaip atsargumo priemonę. Bendrovė teigė, kad paveikta infrastruktūra priklausė SingularityNET, visų pirma jos Ethereum-Cardano tiltas, o pačios Fetch.ai sutartys ir įprasti FET perdavimai ir toliau veikia.
Teismo ekspertizės ataskaitoje nurodyta, kad paveikta sutartis yra TokenConversionManagerV3, teisėtas Ethereum pusės užrakinimo ir atleidimo komponentas SingularityNET tilte. Jo patikrintas šaltinis atitinka SingularityNET viešąją saugyklą, o sutartis yra susieta su dabartiniu Dirbtinio superintelekto aljanso FET prieigos raktu.
Tyrėjai atsekė praradimą dėl pažeisto užpakalinės programos prieigos rakto, o ne trūkumo, leidžiančio užpuolikui apeiti tilto sutartį. Sandoryje buvo galiojantis parašas iš adreso, kuriuo sutartyje buvo sukonfigūruotas pasitikėjimas, leidžiantis jį atlikti conversionIn funkcija, leidžianti visą FET balansą perkelti į užpuoliko valdomą piniginę.
Sutarties projektas padidino žalą. Jo 1 milijono FET operacijų viršutinė riba buvo taikoma žetonams, iškeliantiems iš Ethereum, bet nebuvo taikomaconversionInleidžianti užpuolikui vienu sandoriu atsiimti 8,72 mln. FET. Pasirašytas pranešimas taip pat nesugebėjo susieti galutinio gavėjo, o tai reiškia, kad galiojantis leidimas gali nukreipti žetonus į skambinančiojo pasirinktą adresą.
Ta pati piniginė jungia atskirus pažeistus raktus
„NuNet“ veikla yra stipriausias įrodymas, kad AKT nutekėjimas buvo platesnės koordinuotos operacijos dalis.
20:50 UTC, praėjus 29 minutėms po FET išėmimo, nuo 2023 m. kovo neveikiantis NuNet kalyklos raktas sukūrė 408 532 878 NTX ir visą sumą nusiuntė į tą pačią piniginę, kuri gavo pavogtą FET. Remiantis ataskaita, kalykla sudarė maždaug 42% „NuNet“ dokumentais patvirtintų žetonų tiekimo.
Vėlesnis teismo medicinos leidimas tą ryšį sugriežtino. 19:36 UTC, likus 45 minutėms iki FET nutekėjimo, „NuNet“ kalėjas nusiuntė 0,3667 ETH tiesiai į galutinę gautą piniginę, o kita su užpuoliku susieta paskyra perkėlė į ją 24,3 mln. NTX.
NTX pardavimas per MetaMask apsikeitimo infrastruktūrą taip pat prasidėjo prieš ištuštinant FET tiltą, o tai rodo, kad operacija, susijusi su dviem pažeistais kredencialais, jau buvo vykdoma prieš pagrindinį pašalinimą.
Tada užpuolikas pradėjo konvertuoti turtą. Pavogtas FET buvo nukreiptas per „MetaMask“ apsikeitimo infrastruktūrą ir iš esmės buvo pakeistas į „Ethereum“, o daugiau nei 217 mln. naujai nukaldinto NTX buvo parduota per decentralizuotas likvidumo vietas.
Remiantis ataskaita, maždaug rugsėjo 20 d. 1:10 UTC centrinėje piniginėje buvo 547,89 ETH, kurių vertė buvo maždaug 1,44 mln. USD, ir dar 230 mln. NTX.
Likvidumas greitai tapo suvaržymu NTX pusėje. Vėlesni keturi pardavimai, susiję su 38,55 mln. NTX, padidino užpuoliko ETH balansą tik maždaug 0,30 ETH, nes buvo išeikvoti turimi telkiniai. Atskiras 10 milijonų NTX sandoris, nukreiptas per Mayan Protocol, galiausiai atnešė apie 940 USDT už kelių grandinių siuntimą.
Vėliau sutrikimas išaugo daugiau nei du turtai, išnagrinėti teismo ekspertizės ataskaitoje. „Bitvavo“ sustabdė WMTX įnešimą ir išėmimą rugsėjo 20 d., nurodydamas aktyvų saugumo incidentą, turintį įtakos žetonui, ir laikinai sustabdė prekybą. Birža teigė, kad klientų likučiai liko saugūs.
Istorinėje SingularityNET medžiagoje parodyta, kad WMTX, FET ir NTX visa naudojama infrastruktūra, prijungta prie Ethereum-Cardano tilto ekosistemos. Tačiau turimi teismo ekspertizės įrodymai išsamiai ištyrė FET ir NTX aktyvumą ir neįrodo, kad WMTX buvo pažeistas dėl to paties mechanizmo.
Fetch.ai teigė, kad dirbo su SingularityNET ir pristabdė konversijas, kol tiria incidentą.
Pirmajame ataskaitos stebėjimo lange nustatyta, kad pažeistas FET tilto autorizatorius ir „NuNet“ kalyklos kredencialai dar nebuvo pakeisti arba atšaukti praėjus maždaug penkioms valandoms po atakos. Tuo metu FET tiltas buvo tuščias ir neaktyvus.
Dėl to kredencialų taisymas yra pagrindinis atkuriant paveiktas paslaugas. Pakartotinai užpildžius FET konvertavimo sutartį, o tuo pačiu autorizatoriumi išlieka patikimas, naujas likvidumas gali atsirasti dėl kito pasirašyto atšaukimo, o „NuNet“ susidurs su atskira rizika, kol paveiktoje piniginėje bus suteikta teisė sukurti papildomą NTX.
Todėl Fetch.ai konvertavimo iš AGIX į FET paslauga ir Ethereum pusės tiltas yra vieni aiškiausių veiklos žymenų, kuriuos reikia stebėti.
Kalbant apie WMTX, „Bitvavo“ teigė, kad prekyba ir pervedimai išliks apriboti, kol bus vertinamas incidentas, todėl biržos atnaujinimas ir kredencialų kaitaliojimas bus kiti matomi patikrinimai, ar paveikta infrastruktūra yra saugi.