Rizikingi šifravimo adresai: USENIX tyrimas pažymi 574,8 mln. USD nuostolius
USENIX Security ’26 pristatytame tyrime nustatyta 65 340 rizikingų kriptovaliutų adresų, susijusių su piktnaudžiavimu Ethereum ir BNB Smart Chain, su 126 982,94 ETH ir 17 726,7 BNB susijusių vietinių žetonų nuostolių.
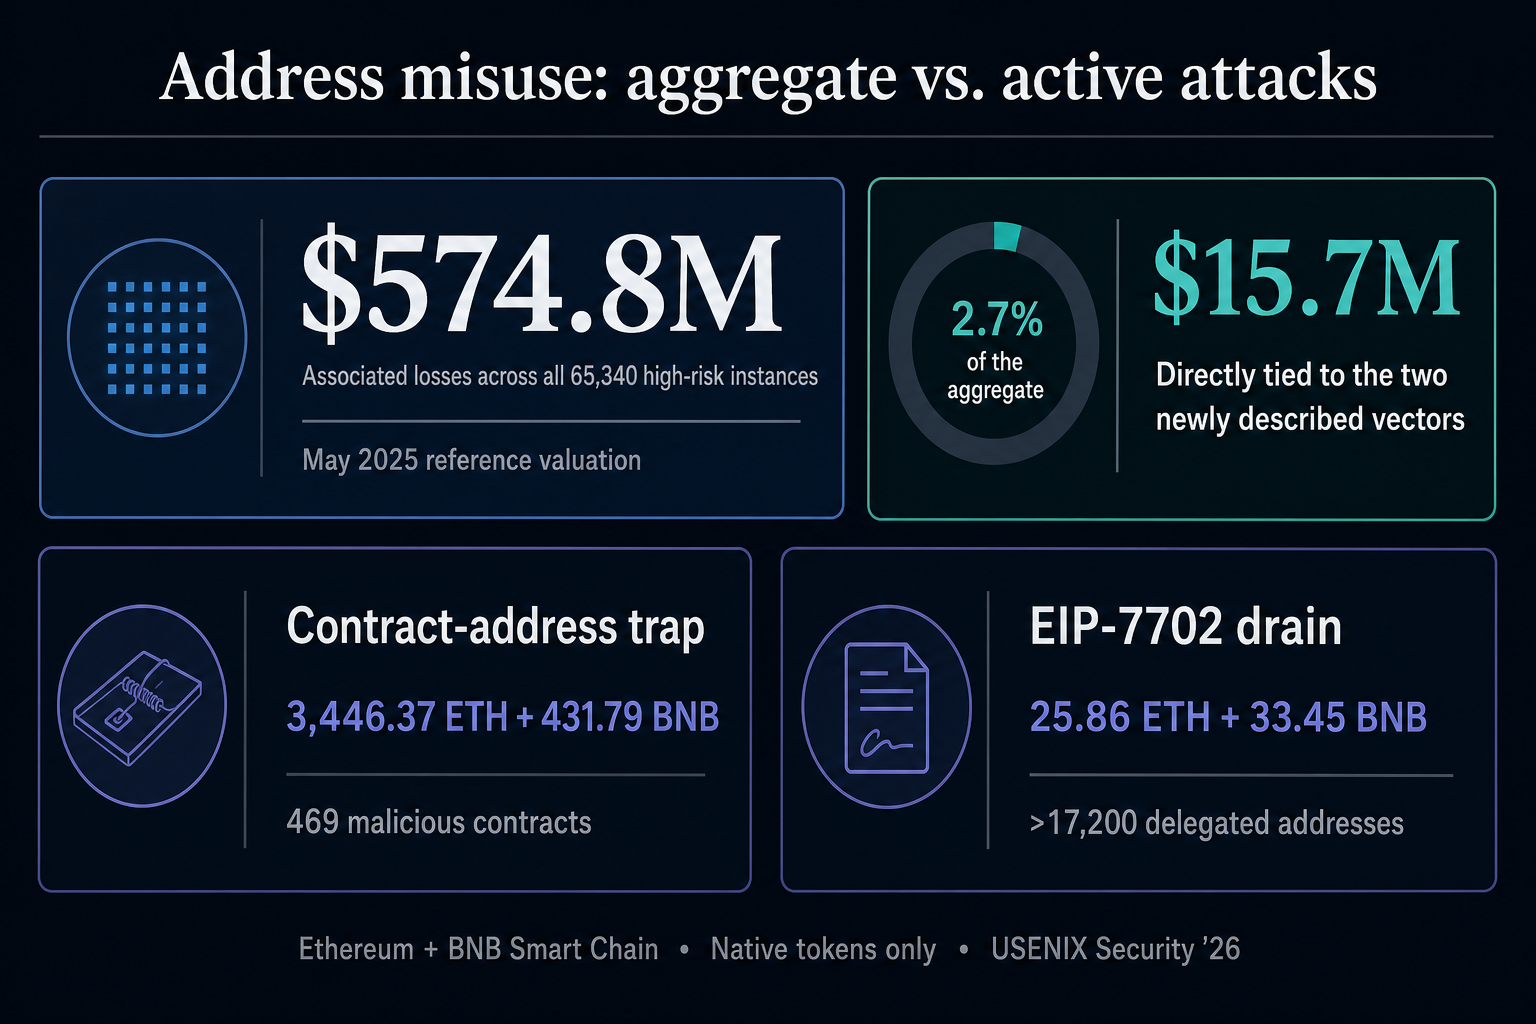
Tyrėjai įvertino nuostolius, susijusius su tais rizikingais kriptovaliutų adresais, daugiau nei 574,8 mln. Tačiau du naujai aprašyti aktyvūs atakų vektoriai tiesiogiai sudaro apie 15,7 mln. USD arba 2,7 proc. šio skaičiaus. Visame dokumente taip pat buvo naudojamos 2025 m. gegužės mėn. orientacinės kainos – 4 408 USD už ETH ir 847 USD už BNB, o ne kiekvieno žetono dolerio vertė, kai buvo patirti nuostoliai.
Kaip rizikingi kriptovaliutų adresai tampa spąstais
Tyrime problema išskiriama į piktnaudžiavimą sutartimi ir netinkamą išorinės paskyros naudojimą.
Sutarties paskyra piktnaudžiaujama, kai kas nors siunčia funkcijos iškvietimą, kartais su pridėtu ETH arba BNB, adresu, kuriame nėra sutarties kodo pasirinktame tinkle. Operacija vis tiek gali būti sėkminga kaip paprastas pervedimas, neatliekant numatytos funkcijos. Tada lėšos yra tuo adresu, nebent vėliau įdiegtas kodas gali juos perkelti.
Tai įgalina pirmąjį aktyvųjį vektorių. Užpuolikas gali įdiegti sutartį „testnet“ adresu, palaukti, kol vartotojai per klaidą išsiųs lėšas atitinkamu be kodo adresu, esančiu pagrindiniame tinkle, tada panaudoti deterministinį sutarties adresavimą, kad toje pačioje vietoje įdiegtų kenkėjišką pašalinimo kodą. Straipsnyje buvo nustatytos 469 kenkėjiškos sutartys, susietos su 3 446,37 ETH ir 431,79 BNB nuostoliais.
Išoriškai priklausančios paskyros piktnaudžiavimas prasideda viešuoju arba kitaip atskleistu privačiu raktu. Kiekvienas, turintis raktą, gali valdyti sąskaitą, o automatinės šlavimo mašinos gali lenktyniauti, kad pašalintų gaunamas lėšas.
Antrasis vektorius naudoja EIP-7702, kad nutekėjimas būtų tiesioginis. Užpuolikas gali naudoti atskleistą raktą, kad perduotų paskyrą kenkėjiškam kodui, kuris persiunčia užpuolikui indėlį atliekant tą pačią operaciją. Detali analizė nustatė daugiau nei 17 200 deleguotų adresų ir 25,86 ETH plius 33,45 BNB nuostolių.
Kartu du aktyvūs vektoriai sudaro 3472,23 ETH ir 465,24 BNB. Likusi darbo dalis apima platesnį aptiktų kontraktų sąskaitų ir atviro rakto piktnaudžiavimo rinkinį, o ne tik šias dvi atakas.
Siekdama sukurti duomenų rinkinį, komanda išgavo 63 004 „GitHub“ saugyklas, sukurtas nuo 2015 m. sausio mėn. iki 2025 m. gegužės mėn., ir naudojo 2025 m. balandžio mėn. „Stack Exchange“ archyvą. Jis iš „GitHub“ ištraukė daugiau nei 16,3 mln. panaikintų privačių raktų, išvedė jų adresus ir sujungė tiesioginius raktų atitikmenis su operacijų šablonų taisyklėmis ir lengvu simboliniu vykdymu „Ethereum“ ir „BNB Smart Chain“.
Autoriai pranešė, kad bendri netinkamo adreso naudojimo aptikimo rezultatai yra 99,11 %. Jie atsitiktine tvarka atrinko numanomus sutarties sąskaitos ir šablonais pagrįstus EOA atvejus, turėjo du tyrėjus savarankiškai įvertinti, ar kiekvienas aptikimas atitiko tyrimo apibrėžimus, ir atskirai apdorojo adresus, gautus iš viešųjų privačių raktų, kaip patvirtinta. Tikslus skaičius matuoja aptikimo tikslumą, o ne tai, ar visą dolerio įvertį tiesiogiai sukėlė du aktyvūs vektoriai.
Tyrėjai teigė, kad jie pradėjo atskleisti išvadas piniginių kūrėjams ir mainams bei bandė susisiekti su paveiktais projektais. Tačiau dokumente nepateikiamas visas 65 340 atvejų ištaisymo rodiklis arba dabartinis finansuojamų adresų skaičius.
Vartotojai gali sumažinti tiesioginę riziką patikrindami adresą ir grandinę pagal oficialius šaltinius. Kūrėjai turėtų saugoti bandomąsias paskyras ir užkoduotus raktus, kad jie nebūtų gaminami, o piniginės teikėjai gali įspėti, kol operacijos pasiekia be kodo ar atvirų raktų paskirties vietas.