„Zilliqa Ledger“ klaida atskleidė 6 772 paskyras
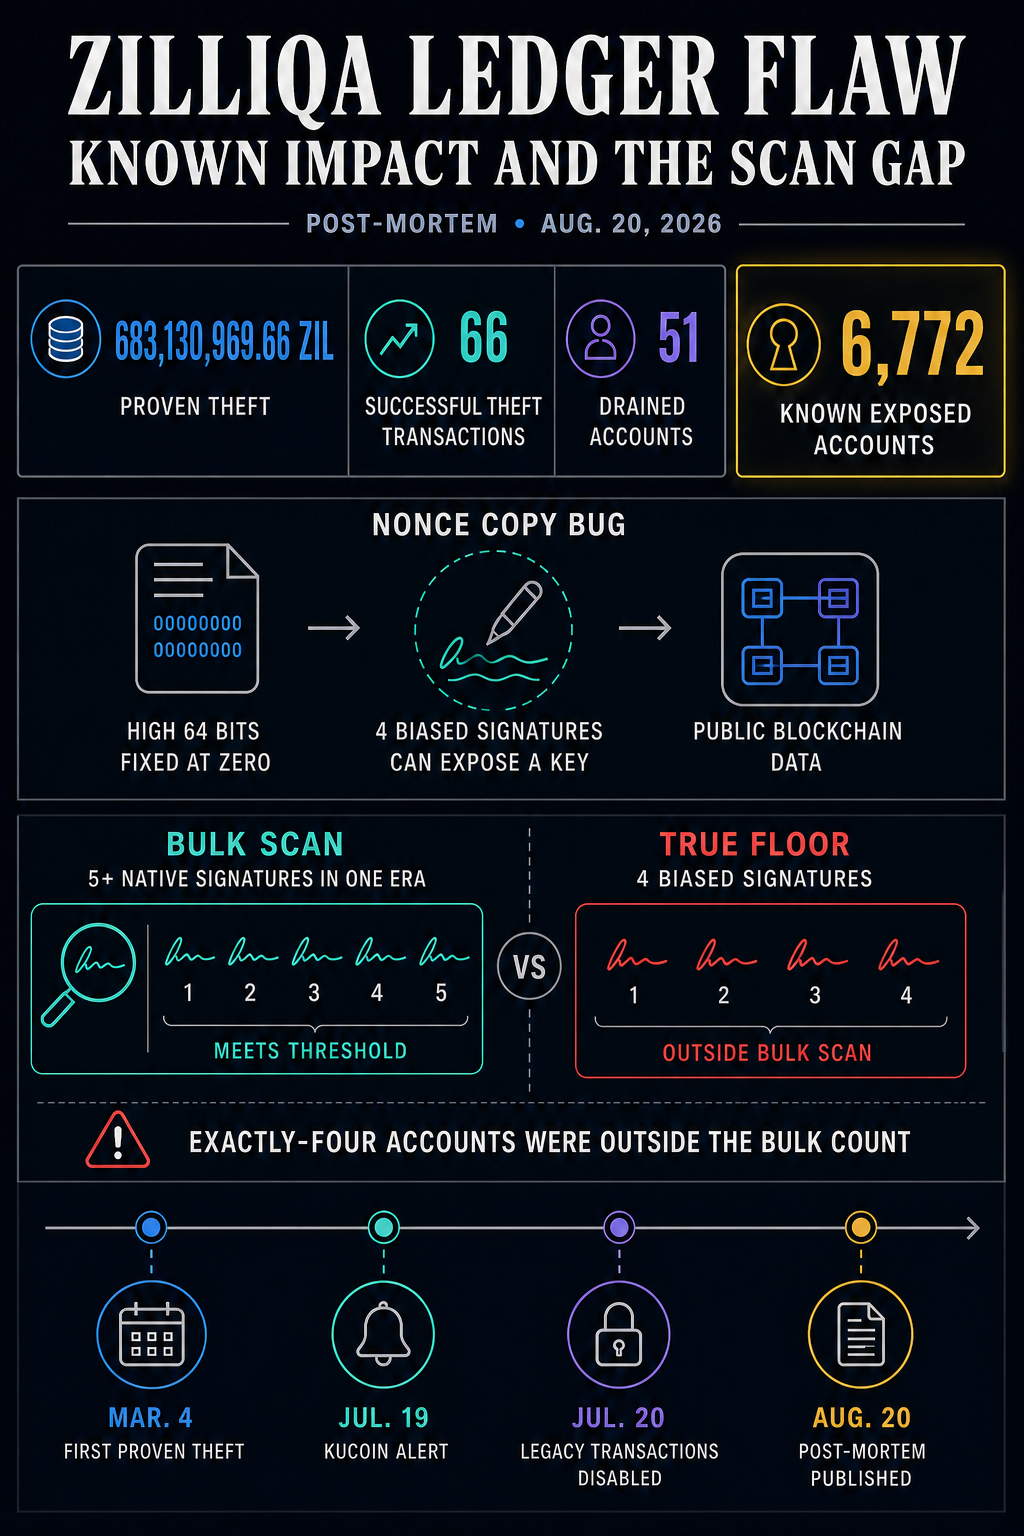
Neseniai „Zilliqa Ledger“ klaida atskleidė mažiausiai 6 772 paskyras, remiantis pomirtiniu tyrimu, ir leido pavogti 683 130 969,66 ZIL per 66 sėkmingas atakos lango operacijas. Atskleidus ankstesnį kiekybiškai neįvertintą saugos trūkumą, buvo nustatytas išmatuotas nuostolių ir poveikio rekordas, o tą pačią dieną pasenusios operacijos buvo pristabdytos, o turėtojai susidūrė su nedatuota perėjimu prie Zilliqa EVM.
Skaičiai matuoja skirtingas incidento dalis. „Zilliqa“ atskiria 51 nusausintą paskyrą nuo 6 772 paskyrų, kurių privatūs raktai buvo atskleisti. Pomirtinis nukentėjusių žmonių skaičius nenustatytas.
Bendra atvirų paskyrų suma yra žemiausios ribos. Bendra 683,13 mln. ZIL suma yra tiksli šiuo metu žinomoms pažeistoms sąskaitoms, remiantis pomirtiniu tyrimu, ir ji gali padidėti, jei tyrėjai įrodys, kad dėl papildomų pažeistų sąskaitų buvo įvykdytos vagystės.
Kodėl svarbūs keturi parašai
Zilliqa teigė, kad programa sugeneravo 40 atsitiktinių baitų, bet nukopijavo neteisingus 32 baitus į savo pasirašymo buferį, išlaikydama aštuonis baitus nulinio užpildymo ir atmesdama aštuonis entropijos baitus. Dėl to kiekvieno paveikto nonce aukštieji 64 bitai buvo nulinę.
„Zilliqa“ teigimu, keturi ar daugiau šališkų parašų, kuriuos sukūrė senoji „Ledger“ programa, skirta tai pačiai paskyrai, gali leisti užpuolikui per kelias sekundes atkurti savo privatųjį raktą iš viešųjų blokų grandinės duomenų įprastoje aparatinėje įrangoje. Jau paskelbtų parašų atšaukti negalima, todėl taisius programą galima apsaugoti naujus raktus, bet negalima pataisyti jau atskleistų raktų.
Norint atlikti masinį nuskaitymą pagal paskelbtą skaičių, reikėjo mažiausiai penkių vietinių parašų per vieną pasirašiusiųjų erą. Matematinė ekspozicijos riba yra keturi šališki parašai. Todėl į masinį gyventojų skaičių nebuvo įtrauktos sąskaitos su tiksliai keturiais parašais. „Zilliqa“ tiesioginis adreso tikrintuvas naudoja griežtesnius parametrus ir praneša apie keturių parašų atvejus, o platesnis nuskaitymas pagal šiuos parametrus išlieka nepakitęs.
„Zilliqa“ istorinė rekonstrukcija pirmą kartą įrodyta vagystės data buvo kovo 4 d. „KuCoin“ liepos 19 d., maždaug po keturių su puse mėnesio, pranešė apie neįprastus išeinančius sandorius iš vienos iš šaltų piniginių. Liepos 20 d. užpuolikas paskutinis sandoris buvo atliktas 09:19:09 UTC, o Zilliqa išjungė senas operacijas apie 12:59 UTC.
Postmortem taip pat padalino atsakomybę tarp įmonių. „Zilliqa“ teigė, kad parašė pradinį paveiktą programos diegimą, o trūkumas išliko daugelį metų prižiūrint „Ledger“, nė vienai šaliai jo nerandant. KuCoin ataskaita atskleidė aktyvų incidentą.
„Zilliqa Ledger“ klaida apsiriboja senuoju, ne EVM pasirašymo keliu. „Zilliqa“ EVM veikla, atkūrimo frazės, turtas, laikomas kitose blokų grandinėse per tą patį įrenginį, ir išvardyti programinės įrangos ir piniginės pasirašymo keliai nepatenka į atskleistą sritį.
Rugpjūčio 20 d. „Zilliqa“ būsenos atnaujinime teigiama, kad atkūrimo metu kiekvienas senasis turėtojas bus perkeltas į „Zilliqa EVM“, o senoji pusė bus pašalinta. Ji nepaskelbė perkėlimo įrankio paleidimo datos, nes laikas vis tiek priklausė nuo išorinio saugumo audito, jo išvadų peržiūros ir bet kokių reikalingų taisymo priemonių. Turto sekimas ir mainų koordinavimas buvo tęsiamas.