„Ripple“ ištrina 10 000 XRPL kodo eilučių prieš pradedant skolinti
Ripple ketina sumažinti XRP Ledger (XRPL) atakos paviršių, nes ruošiasi plėsti vietinį skolinimą.
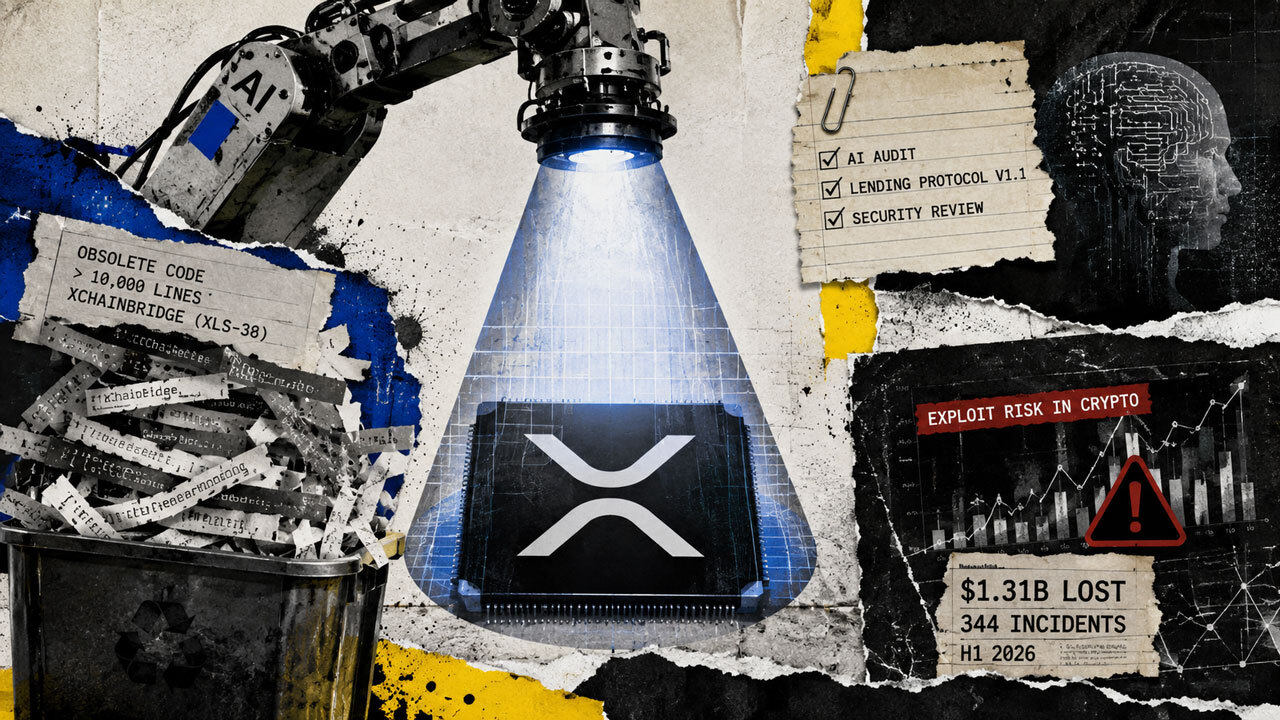
Bendrovė rekomendavo pašalinti daugiau nei 10 000 nenaudojamo „XChainBridge“ kodo eilučių, kol „Lending Protocol V1.1“ atliekama tik dirbtinio intelekto saugumo peržiūra naudojant „Sherlock’s Audit Engine“.
Lygiagrečiai dedamos pastangos, kai kriptovaliutų platformos susiduria su nauju spaudimu stiprinti savo apsaugą. 2026 m. pirmąjį pusmetį per 344 saugumo incidentus buvo prarasta daugiau nei 1,31 mlrd. USD, o kodo pažeidžiamumas išliko labiausiai paplitusi atakų kategorija pramonėje.
„Axelar“ palieka „Ripple“ 10 000 eilučių, kurių ji nebenori
Pradinis XChainBridge (XLS-38) išlaikymo atvejis susilpnėjo po to, kai Ripple kreipėsi į Axelar dėl XRPL EVM Sidechain, o didesnė vietinio tilto paklausa nepasitvirtino.
XLS-38 buvo sukurtas tam, kad turtas galėtų judėti tarp XRPL ir prijungtų šoninių grandinių per liudininkų serverius, kurie stebi operacijas ir patvirtina veiklą tinkluose. Architektūra buvo skirta palaikyti privačias, leistinas ir eksperimentines šonines grandines, taip pat užtikrinti tiltą tarp XRPL pagrindinio tinklo ir EVM šoninės grandinės.
„Ripple“ galiausiai pasirinko „Axelar“ EVM šoninei grandinei, įvertinusi saugumą, vartotojo patirtį, decentralizaciją ir tilto priežiūros eksploatacinius poreikius.
Bendrovė teigė, kad liudininkų modelis XLS-38 turėjo kompromisų, kuriuos tapo sunkiau valdyti, nes tilto saugoma vertė išaugo. Išplėtus liudininkų skaičių būtų galima pagerinti decentralizaciją, bet padidinti koordinavimą ir valdymo sudėtingumą, o mažesnė grupė sutelktų didesnį operatorių pasitikėjimą.
„Ripple“ paskelbė apie savo sprendimą naudoti „Axelar“ 2024 m. birželio mėn., tačiau paliko XLS-38, kad būtų galima balsuoti, ir suteikė kūrėjams maždaug 12–15 mėnesių, kad parodytų privačių šoninių grandinių, kurioms konkrečiai reikalingas pakeitimas, poreikį.
Tačiau ši paklausa nepasiekė tokio lygio, kokio tikėjosi „Ripple“.
Rezultatas yra didelis neaktyvaus kodo blokas, kurį kūrėjai turi toliau prižiūrėti ir peržiūrėti, net jei pagrindinis jo naudojimo atvejis buvo tvarkomas kitur.
„Ripple“ apskaičiavo, kad „XChainBridge“ atšaukimas ir susiję fixXChainRewardRounding pakeitimas galiausiai išbrauktų iš daugiau nei 10 000 eilučių xrpld.
Ripple nustatė, kad priežiūros našta, dalyvio sudėtingumas ir atakos paviršius yra neaktyvių funkcijų išlaikymo sąnaudos, teigdamas, kad XRPL turėtų išlikti liesa, kai tinklas vystosi.
Rekomendacija XLS-38 nepašalina iš karto. Ripple valdo vieną tikrintojo balsą, o pasiūlymui ir toliau taikomas XRPL pakeitimo procesas.
Jei bendruomenė pritars pakeitimui, „Ripple“ planuoja pirmiausia pažymėti „XChainBridge“ kaip pasenusią. Tvirtintojai, priėmę programinės įrangos versiją su šiuo pavadinimu, nustos balsuoti už pakeitimą, todėl kodą būtų galima pašalinti vėliau, kai tinklas susilieja.
Ripple taip pat paliko atvirą galimybę persvarstyti, ar kūrėjai gali parodyti konkrečius projektus, kuriems vis dar reikia XLS-38.
Skolinimas kelia kitokį saugumo iššūkį
Senas kodas sumažinamas, kai XRPL ruošiasi įdiegti skolinimo infrastruktūrą, kuri užtikrintų daug daugiau finansinių sąveikų.
Skolinimo protokolas V1.1 remiasi „Ripple“ pastangomis, kad XRPL kartu su „Single Asset Vaults“ būtų teikiamos vietinės skolinimosi ir skolinimo galimybės. Pagrindinė architektūra apjungia paskolos gyvavimo ciklo valdymą, palūkanų normų skaičiavimus, kelių šalių mokesčių nukreipimą, kredencialais pagrįstus leidimus ir sąveiką su turto telkiniais.
„Ripple“ apibūdino skolinimo sistemą kaip vieną iš finansiškai sudėtingiausių XRPL priedų, sukurtų nuo tinklo pradžios.
Rugpjūčio 27 d. Sherlock pranešė, kad V1.1 buvo pradėtas intensyvus tik dirbtinio intelekto saugumo patikrinimas per savo audito variklį. Sistema sujungia kelis AI auditorius ir pasienio modelius su specializuotomis saugumo galimybėmis, pritaikydama aprėptį ir gylį pagal tiriamą protokolą.
Sherlockas neatskleidė jokių išvadų ar pabaigos datos. Jame teigiama, kad užbaigus procesą bus sukurta išsamesnė paskyra.
Peržiūra atliekama pagal neįprastai platų ankstesnės skolinimo ir „Single Asset Vault“ kodų bazės saugos procesą, kai pakartotiniai bandymai nustatė pažeidžiamumą net ir po ankstesnių patikrinimų.
2025 m. pabaigoje Ripple ir Immunefi surengė 200 000 USD ataką, apimančią 35 498 kodo eilutes. Jis surinko 455 pareiškimus iš 131 tyrėjo ir galiausiai pateikė 94 unikalius galiojančius duomenis, iš kurių 15 klasifikuojami kaip kritiniai ir 19 kaip labai pavojingi. Ripple teigė, kad išsprendė visas nustatytas problemas.
Vėliau bendrovė taikė skolinimo sistemos papildomus auditus, bendruomenės testavimą, supainiojimą ir AI padedamą raudonosios komandos programą.
Nuo kovo iki gegužės „Ripple“ AI raudonoji komanda pateikė 20 konkrečių skolinimo bilietų ir nustatė septynias patvirtintas klaidas, kurios buvo ištaisytos.
Tarp jų buvo apverstas invariantas, dėl kurio fantominis užstatas galėjo likti nepastebėtas, nemokamas pašto šiukšlių vektorius, apimantis paskolos mokėjimus, ir sveikųjų skaičių perpildymo problema, dėl kurios mazgas galėjo patekti į aklavietę.
Šios išvados yra praktinė priežastis pakartotiniam bandymui, nes „Ripple“ veikia 1.1 versijoje. Bendrovė teigė, kad patobulinimas apima partnerių atsiliepimus ir ankstesnio diegimo pamokas.
„Ripple“ platesnė AI raudonosios komandos programa taip pat atskleidė labai rimtų problemų, nesusijusių su skolinimu. Į saugumą orientuotas xrpld Šių metų pradžioje išleistas leidimas apėmė viešai matomų avarijų kelių pataisymus, ribų tikrinimo problemas ir kryžmines funkcijų sąveikas, nustatytas per programą ir susijusius bandymus.
Kripto atakos banga padidina praleistų klaidų kainą
XRPL saugos programos išplėtimas sutampa su visos pramonės atakų aplinka, kuri išliko brangi, nepaisant ilgus metus trukusių auditų ir klaidų programų.
Liepos mėnesį „CertiK“ užfiksavo 1,315 mlrd. USD nuostolių per 344 saugumo incidentus per pirmuosius šešis 2026 m. mėnesius.
Nors tai buvo mažesnis nei antrasis skaičius prieš metus, 2025 m. pirmąjį pusmetį buvo išskirtinis 1,45 mlrd. USD „Bybit“ pažeidimas. Neįskaitant šio įvykio, CertiK apskaičiavo, kad palyginami nuostoliai šiais metais išaugo apie 28%.
Kodo pažeidžiamumas buvo dažniausiai pasitaikantis atakų tipas, pasitaikantis 204 incidentuose. „CertiK“ taip pat nustatė, kad užpuolikai vis dažniau grįžta prie senesnių nei vienerių metų sutarčių, parodydami, kaip pažeidžiamumas gali likti išnaudojamas ir po programinės įrangos įdiegimo.
Vieni didžiausių nuostolių atsirado dėl kitų trūkumų. Dėl „Piniginės“ kompromisų buvo patirta daugiau nei 444 mln. USD nuostolių, o „Kelp DAO RPC“ kompromisas ir „Drift Protocol“ pažeidimas kartu sudarė 576 mln. USD.
Šis skirtumas yra reikšmingas, nes joks kodo auditas, pagrįstas dirbtiniu intelektu ar kitu būdu, neapima kiekvienos saugumo grėsmės, su kuria susiduria protokolas ar jo vartotojai.
Todėl „Ripple“ naudojo kelis testavimo sluoksnius, o ne pasikliovė vien AI. Jo skolinimo kūrimo procesas apėmė nepriklausomą auditą, viešojo saugumo konkursus, sumaišymą, formalius metodus, bendruomenės testavimą ir AI padedamą pažeidžiamumo atradimą.
„Ripple“ saugumo tyrinėtojai taip pat perspėjo, kad dirbtinis intelektas nebūtų laikomas ekspertų peržiūros pakaitalu. Bendrovė teigė, kad jos dirbtinio intelekto vamzdynai duoda klaidingus teigiamus rezultatus ir kad žmogaus patvirtinimas išlieka ypač svarbus dėl subtilių klaidų, kai modelis gali klaidingai suprasti, kaip turėtų elgtis invariantas.
Taip sukuriamas papildomas Šerloko tik AI dalyvavimo testas. Peržiūra galėtų parodyti, kiek specializuoti modeliai gali išplėsti protokolo saugos aprėptį, tačiau jos naudingumas galiausiai priklausys nuo jos nustatytų pažeidžiamumų ir nuo to, ar šie atradimai bus pataisyti prieš 1.1 versijos pažangą.
Kol kas Šerlokas nepaskelbė jokių rezultatų. Todėl „Ripple“ bando sumažinti žinomus nereikalingo sudėtingumo šaltinius vienoje XRPL dalyje, o naujos kartos finansines funkcijas tikrina vis agresyviau, kol nuo jos priklauso didesnė vertė.