„Cosmos“ neteisingai įvertino kritinę klaidą 4 mėnesius, kol įsilaužėliai pavogė beveik 6 mln. USD per 6 tinklus
Cosmos EVM pažeidžiamumas, išnaudotas šešiuose tinkluose, įskaitant MANTRA, atskleidė saugumo spragą, apimančią maždaug 40 blokų grandinių.
Rugpjūčio 28 d. „Cosmos Labs“ pranešė, kad ta pati apskaitos klaida buvo panaudota šešiuose tinkluose, įskaitant MANTRA, TAC ir KiiChain, prieš reaguojant į ekstremalias situacijas visoje platesnėje Cosmos EVM ekosistemoje.
Remiantis Cosmos saugumo postmortem duomenimis, užpuolikai konvertavo apie 2,87 mln. USD per decentralizuotus mainus ir maždaug 2,85 mln. Nuo tada sąskaitos, susijusios su centralizuoto mainų veikla, buvo įšaldytos.
MANTRA patyrė didžiausią viešai detalizuotą smūgį. Neprivilegijuota piniginė perkėlė apie 720,9 mln. žetonų iš dviejų adresų, kurie nebuvo įgalioti rugpjūčio 20 d. operacijų, nepažeidžiant patvirtinimo, administratoriaus, valdymo ar kelių ženklų raktų.
Pažeidžiamumas paveikė platesnę „Cosmos“ / EVM ekosistemą, kuri yra bendras programinės įrangos sluoksnis, suteikiantis „Cosmos SDK“ grandinėms su „Ethereum“ suderinamų funkcijų. Prasidėjus atakoms, „Cosmos Labs“ susisiekė su 40 tinklų ir pranešė, kad 13 kitų potencialiai atskleistų grandinių buvo pataisytos, sustabdytos arba pritaikytos švelninimo priemonės prieš jas išnaudojant.
Atsakymas taip pat atskleidė 11 „Cosmos EVM“ diegimų, apie kuriuos „Cosmos Labs“ anksčiau nežinojo per savo saugumo ir komunikacijos kanalus.
Šis potencialus pasiekiamumas yra platesnėje „Cosmos“ ekosistemoje, kurios vertė, pasak daugiau nei 7 mlrd „CryptoSlate“. duomenis. Tuo tarpu į šį skaičių įtraukiami projektai, kuriuose galbūt nebuvo naudojama pažeidžiama programinė įranga, ir neatspindi tiesioginio poveikio.
„Cosmos“ iš pradžių neįvertino pažeidžiamumo
„Cosmos Labs“ atskleidė, kad apie trūkumą buvo pranešta prieš kelis mėnesius, kol užpuolikai juo pasinaudojo.
Bendrovė teigė, kad pirminę ataskaitą apie pažeidžiamumą gavo balandžio 25 d., tačiau po bandymo padarė išvadą, kad pažeidžiamumas paveikė šešių dešimtųjų tikslumo tinklus, o žinomos gamybos Cosmos EVM grandinės naudojo 18 skaičių po kablelio. Todėl inžinieriai manė, kad įdiegtiems tinklams pavojus negresia.
Pasak firmos:
„Remiantis šiuo įvertinimu, „Cosmos Labs“ pažeidžiamumą pašalino per tylų, viešą pataisų procesą, o ne privatų pataisų platinimo procesą, naudojamą, kai manoma, kad pažeidžiamumas kelia grėsmę tiesioginėms vartotojų lėšoms.
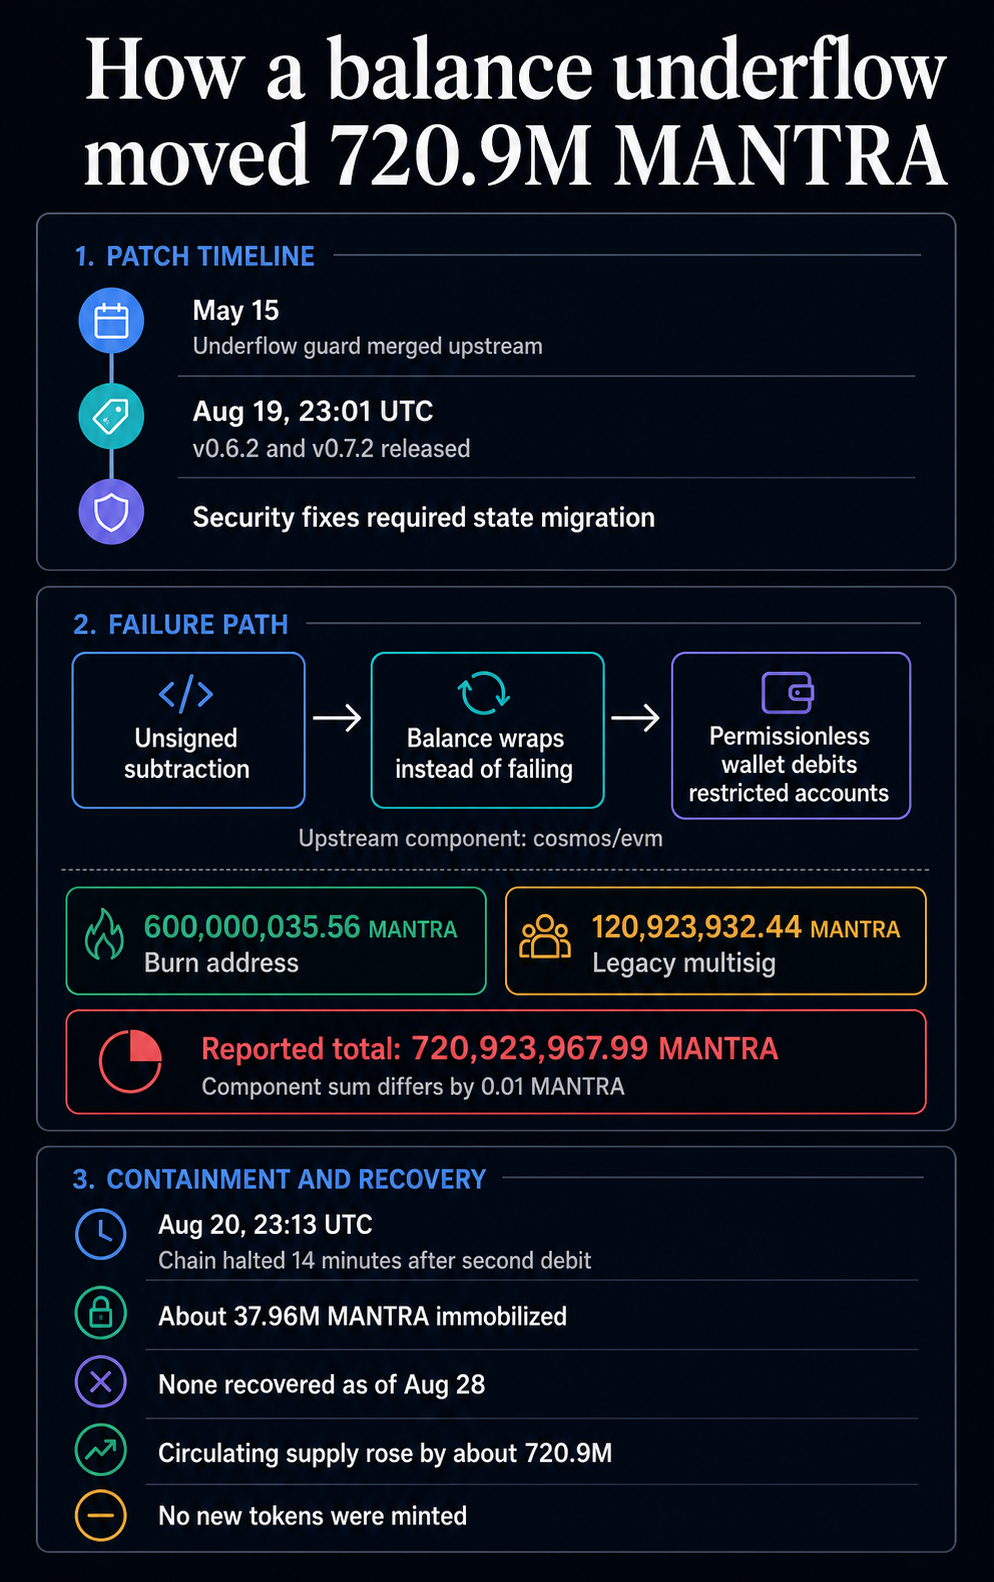
Pataisa buvo sujungta į pagrindinę kodų bazę gegužės 15 d. ir buvo tvarkoma kaip tyli viešoji pataisa, o ne avarinis saugos leidimas. Tuo pačiu metu jis nebuvo iš karto perkeltas į senesnius filialus, nes pakeitimas sutrikdė būseną ir reikalavo suderintų atnaujinimų.
Šis įvertinimas pasikeitė rugpjūčio pradžioje, kai tolesni tyrimai parodė, kad Cosmos EVM diegimas buvo pažeidžiamas, nepaisant jų dešimtainės konfigūracijos.
Pataisytos 0.6.2 ir 0.7.2 versijos išleistos vėlai rugpjūčio 19 d. Kitą rytą kito projekto šakėje pateikta vieša ištraukimo užklausa apibūdino pažeidžiamumą ir išnaudojimo kelią. Pirmoji žinoma neteisėta MANTRA operacija įvyko mažiau nei po 12 valandų.
Defektas sujungė du apskaitos trūkumus. Užpuolikas gali suaktyvinti nepaženklintų sveikųjų skaičių nepakankamumą, kuris sukūrė neįprastai didelį likutį, tada panaudoti šią būseną, kad perpildytų kitą paskyrą ir ištrauktų jos teisėtą likutį, nepadidindamas bendro prieigos rakto pasiūlos.
TAC pranešė apie išnaudojimą praėjus maždaug 45 valandoms po MANTRA, o netrukus po to sekė KiiChain. Vėliau „Cosmos Labs“ rekomendavo „Cosmos“ EVM grandines sustabdyti ir atnaujinti, kol koordinuos platesnį atsaką.
MANTRA sugėrė didžiausią atskleistą hitą
MANTRA sistemoje užpuolikas perkėlė maždaug 600 milijonų žetonų iš degimo adreso ir dar 120,9 milijono iš senojo genezės eros multisig.
Nauji žetonai nebuvo nukaldinti. Vietoj to, anksčiau inertiški likučiai tapo perleidžiami, padidindami cirkuliuojančią atsargą maždaug 720,9 mln. MANTRA.
Projektas įvertino judėjimą maždaug 3,6 mln. USD, naudojant kainą prieš incidentą. Iki rugpjūčio 28 d. žetonų nebuvo atgauta. Apie 38 mln. liko nejudinami užpuoliko sąskaitoje, o likusi dalis buvo atsekta mainų maršrutais ir nukreipta į platformas bei teisėsaugą.
MANTRA taip pat pripažino, kad jos stebėjimas beveik keturias valandas nesugebėjo pažymėti pirmosios operacijos, nes ji laikė degimo adresą negalinčiu perkelti lėšų. Grandinė sustojo praėjus 14 minučių po antrojo neteisėto debeto, todėl dingo apie 30 valandų.
MANTRA po atakos nukrito iki visų laikų žemiausio lygio, o po mirties atšoko maždaug 14% iki maždaug 0,004744 USD.
Dėl platesnių pasekmių „Cosmos Labs“ persvarstyti pažeidžiamumo nustatymo ir atskleidimo procedūras po to, kai iš pradžių manyta, kad jis nekels grėsmės gamybos grandinėms, galiausiai pasiekė šešis tinklus ir privertė imtis skubių veiksmų dar dešimtyse.