„Microsoft“ atskleidžia, kaip USDT finansuojamas sukčiavimo tinklas buvo nukreiptas į 75 000 organizacijų
Šiais metais „Microsoft“ sutrikdė kriptovaliutas priimančius elektroninių nusikaltimų tiekėjus, susijusius su daugiau nei milijardu sukčiavimo pranešimų visame pasaulyje.
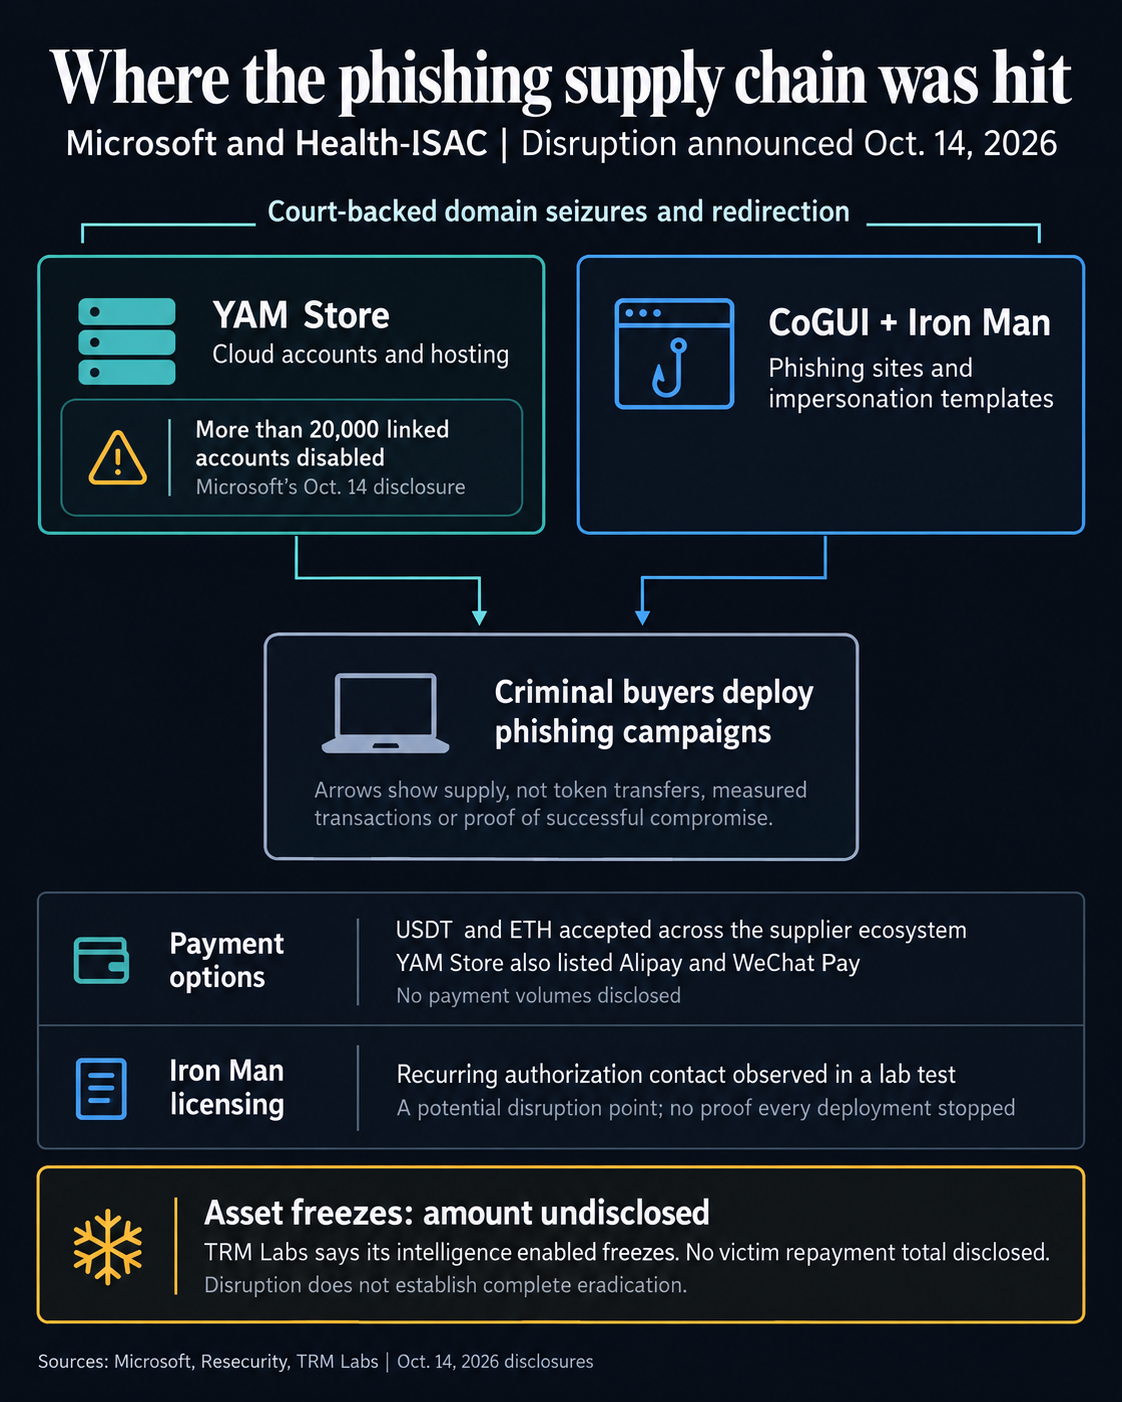
Bendrovė ir kibernetinio saugumo grupė „Health-ISAC“ gavo JAV teismo įsakymą konfiskuoti ir peradresuoti domenus, palaikančius YAM Store, CoGUI ir Iron Man – tris paslaugas, kurios pardavė paskyras ir sukčiavimo įrankius sukčiams, teigiama spalio 14 d. pranešime.
„Microsoft“ teigė, kad išjungė daugiau nei 20 000 paskyrų, susietų su „YAM Store“, ir toliau blokuoja daugiau nei 100 000 apsimetinėjimo ir sukčiavimo domenų. Nuo sausio mėnesio šios paslaugos padėjo nusikaltėliams siųsti žinutes, skirtas daugiau nei 75 000 organizacijų daugiau nei 150 šalių, o jų operatoriai uždirbo dešimtis milijonų dolerių.
Tyrimas prasidėjo po to, kai praėjusių metų pabaigoje Japonijos nacionalinė policijos agentūra perspėjo „Microsoft“ apie sukčiavimus, nukreiptus prieš vartotojus ir įmones. Tyrėjai atsekė kampanijas kinų kalbos rinkoje, kurioje nusikalstamos grupuotės galėjo įsigyti infrastruktūrą, reikalingą sukčiavimo operacijoms vykdyti, pačios jos nekurdamos.
„YAM Store“ tiekė apgaule įgytas „Microsoft“ ir „Google“ paskyras, debesies išteklius ir prieglobą. Kai kurie operatoriai atgaivino nebegaliojančius domenus, priklausančius ne pelno ir švietimo organizacijoms, tada naudojo iš pažiūros teisėtas svetaines, kad gautų „Microsoft 365“ paskyras perpardavimui.
CoGUI ir Iron Man pateikė paruoštus sukčiavimo puslapius ir pranešimus, kurie imitavo bankus, mažmenininkus, transporto institucijas ir vyriausybines agentūras. „Microsoft“ ir saugos įmonė „Resecurity“ nustatė daugiau nei 2 300 „Iron Man“ šablonų, leidžiančių klientams pritaikyti aferas pagal prekių ženklus ir šalis.
Kriptografiniai mokėjimai ir platesnis infrastruktūros susidorojimas
„Microsoft“ techninis tyrimas nustatė, kad paslaugos priėmė kriptovaliutą, įskaitant „Tether“ USDT ir „Ethereum“. „YAM Store“ parduotuvės filialas palaikė USDT „Tron“ tinkle kartu su „Alipay“ ir „WeChat Pay“, o „Cloudflare“ teigė, kad pirkėjai taip pat galėjo mokėti už prekyvietės pasiūlymus naudodami USDC.
Mokėjimo parinktys suteikė klientams kelis kanalus įsigyti pažeistus kredencialus ir sukčiavimo paslaugas. „YAM Store“ taip pat išlaikė perpardavėjų pakopą, išplėtė paskyrų ir infrastruktūros platinimą už savo parduotuvės ribų.
Blockchain analizės įmonė TRM Labs teigė, kad jos žvalgyba padėjo tyrėjams surasti su grupe susijusį turtą ir jį įšaldyti. Bendrovė neįvardijo įšaldyto turto vertės, todėl tiesioginė operacijos finansinė žala liko neaiški.
Vykdymo pastangos taip pat buvo skirtos paslaugoms, kuriomis nusikaltėliai naudojosi po pirkimo. „Cloudflare“ teigė, kad sustabdė paskyras, išjungė „Workers“ projektus, palaikančius sukčiavimo puslapius, ir uždraudė šimtus susijusių domenų ir projektų. Jis įdėjo įspėjamuosius puslapius prieš kenkėjiškas nuorodas, kur negalėjo užgrobti domenų.
„Microsoft“ taip pat nustatė „Iron Man“ prenumeratos verslo priklausomybę: klientai įsigijo prieigą prie sukčiavimo programinės įrangos, prijungtos prie pardavėjo valdomo licencijavimo serverio. Šios infrastruktūros išjungimas gali trukdyti klientams naudotis įsigytais rinkiniais, net jei jų kopijos liktų apyvartoje.
Represijose dalyvavo Japonijos policija ir Kibernetinių nusikaltimų kontrolės centras, taip pat „Oracle“, „Proofpoint“, „Security“ ir JAV teisėsaugos partneriai. „Microsoft“ teigė, kad tiksliniai tiekėjai buvo didesnio nusikalstamo tinklo dalis, su susijusi infrastruktūra vis dar pašalinama.
Kitas iššūkis yra apriboti, kaip greitai tiekėjai gali pakeisti užgrobtus domenus ir pažeistas paskyras. „Cloudflare“ teigė, kad kai kurie domenų registratoriai veikia jurisdikcijose, dėl kurių teisinis konfiskavimas yra sudėtingas, todėl turi blokuoti prieigą per įspėjimus apie saugumą, net jei tie domenai lieka prisijungę.