Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

„SafePal“ pažeidimas atskleidžia 40 000 klientų, nes aparatinės piniginės atakos išauga nuo duomenų nutekėjimo iki 100 mln.

ByAdministratorius 2026-08-17

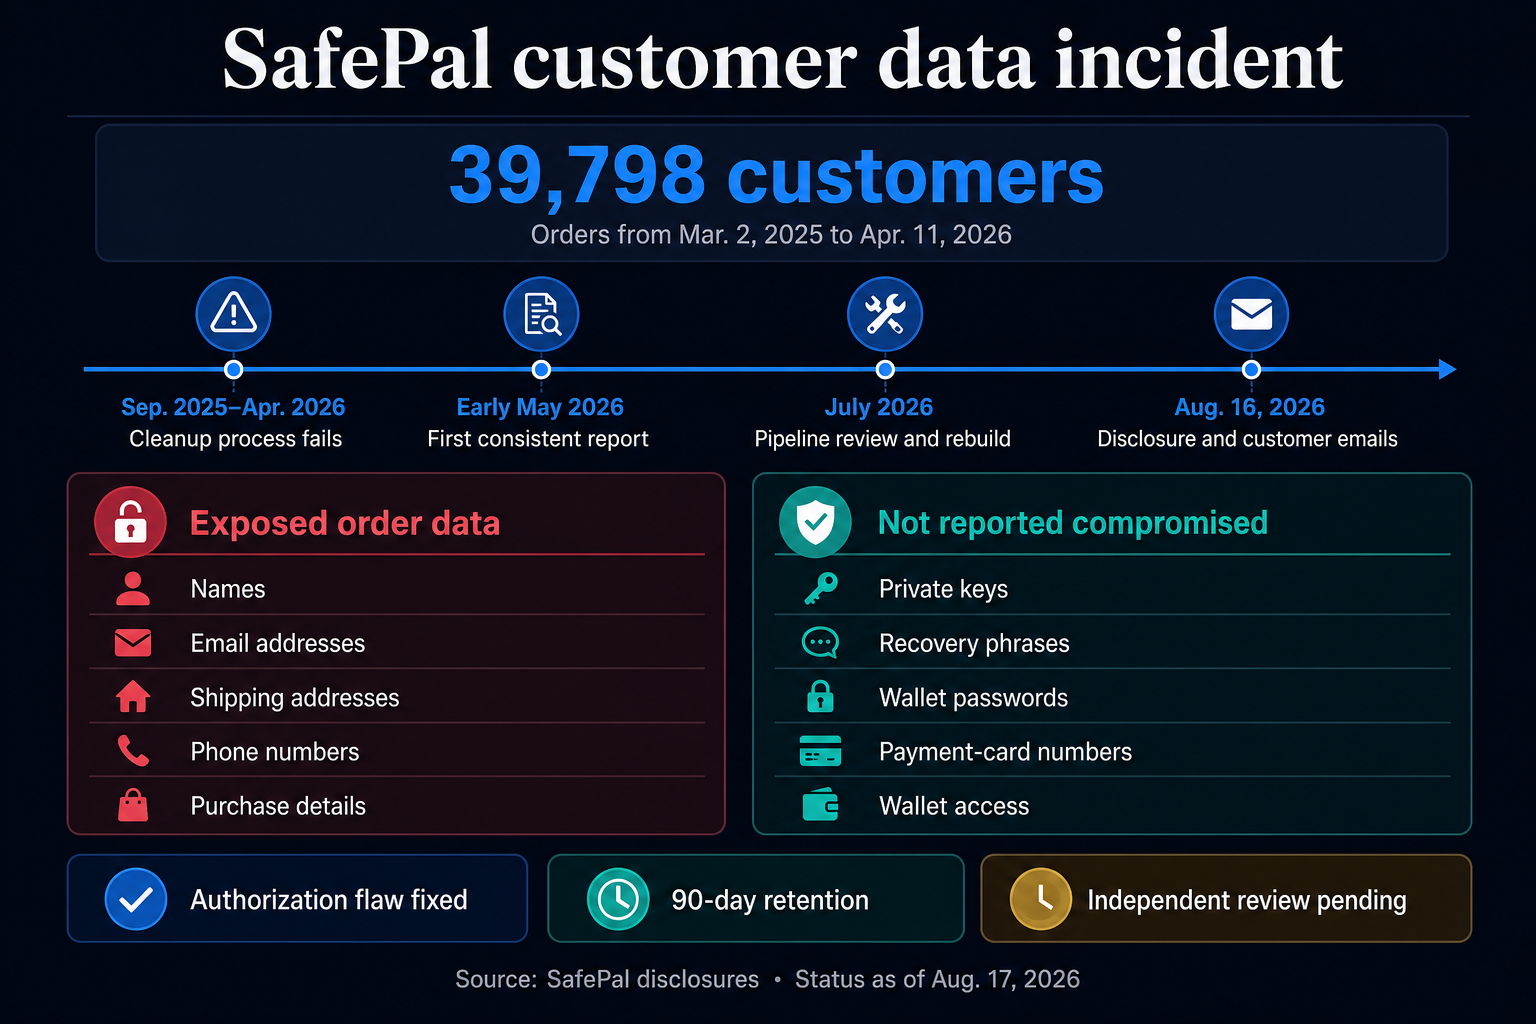
„SafePal“ tapo naujausiu aparatinės įrangos tiekėju, patyrusiu saugumo incidentą, kai autorizavimo klaida atskleidė maždaug 40 000 klientų asmeninę informaciją.

Rugpjūčio 16 d. paskelbimas pratęsia daugybę saugumo problemų, susijusių su aparatūros piniginės įmonėmis ir jų vartotojais, įskaitant naujausius incidentus, susijusius su Trezor, Ledger ir Coldcard.

Du „SafePal“ gedimai pavertė užsakymo sistemos trūkumą didesniu duomenų eksponavimu

„SafePal“ atskleidė, kad pažeidimas atsirado dėl bendrovės elektroninės prekybos infrastruktūros.

Įmonės teigimu, jos užsakymų stebėjimo sistemos autorizavimo trūkumas leido neteisėtai pasiekti klientų įrašus, apimančius pirkimus, įsigytus nuo 2025 m. kovo 2 d. iki 2026 m. balandžio 11 d. Pateikta informacija buvo vardai, el. pašto adresai, pristatymo adresai, telefono numeriai ir pirkimo informacija.

„SafePal“ teigė, kad privatūs raktai, atkūrimo frazės, piniginės slaptažodžiai, mokėjimo kortelių numeriai ir prieiga prie piniginės nebuvo atskleisti. Ji taip pat nerado jokių įrodymų, kad pats trūkumas buvo panaudotas siekiant pakenkti klientų piniginėms ar pavogti kriptovaliutą.

Tačiau leidimo trūkumas buvo tik viena incidento dalis.

Atskira konfigūracijos klaida neleido tinkamai veikti suplanuotam valymo procesui nuo 2025 m. rugsėjo mėn. iki 2026 m. balandžio mėn., todėl senesni užsakymų įrašai sistemoje liko ilgiau nei numatyta.

Dėl šios gedimo buvo išplėstas informacijos, turimos dėl leidimo klaidos, skaičius ir paveiktas duomenų rinkinys pratęstas iki 2025 m. kovo mėn.

Išsaugojimo gedimas taip pat prieštarauja 2020 m. paskelbtam „SafePal“ palaikymo pareiškimui, kuriame teigiama, kad informacija, susijusi su pristatytais aparatūros ir piniginės užsakymais, bus saugoma 30 dienų, o tada sunaikinama kas mėnesį atliekant valymo procesą.

Susiję skaitymai

Aparatinės piniginės naudotojus sukrėtė daugėjant sukčiavimo el. laiškų, nukreipiančių į netikrą Tezor svetainę

Baimės yra ryškus priminimas, kad reikia išlikti budriems spustelėjus nuorodas el. laiškuose, susijusiuose su skaitmeniniu turtu.

2023 m. spalio 27 d · Oluwapelumi Adejumo

Kartu šie du gedimai paaiškina, kaip klientų informacija tapo prieinama, ir kodėl liko prieinama beveik 40 000 įrašų: vienai kontrolei nepavyko apriboti prieigos, o kitam nepavyko ištrinti informacijos, kurios nebereikėjo saugoti.

Aparatinės įrangos piniginės incidentai plinta nuo duomenų nutekėjimo iki devynių skaitmenų vagystės

„SafePal“ atskleidimas yra naujausias saugumo incidentų, susijusių su pagrindiniais aparatinės įrangos tiekėjais ir jų klientais šiais metais, serijoje.

Pastarosiomis savaitėmis „Trezor“ atskleidė, kad jos siuntimo paslaugų teikėjo pažeidimas atskleidė beveik 14 000 klientų asmeninę informaciją, o „Coldcard“ vartotojai patyrė tiesioginių nuostolių po to, kai piniginės raktų generavimo proceso trūkumas leido užpuolikams nusausinti „Bitcoin“ iš paveiktų adresų. Ledger klientus taip pat paveikė užsakymų duomenų pažeidimas, susijęs su trečiosios šalies mokėjimų teikėju „Global-e“ šiais metais.

Kripto aparatinės įrangos piniginės paslaugų teikėjų saugumo incidentai (šaltinis: „Chain Ink“)

Coldcard incidentas atnešė didžiausią finansinį nuostolį iš pastarųjų atvejų. Daugiau nei 100 milijonų dolerių Bitcoin buvo pavogta po to, kai dėl klaidos kai kurie privatūs raktai nebuvo pakankamai saugūs, o lėšos buvo nusausintos keliomis atakų bangomis, pradedant liepos mėn.

„CryptoSlate“ dienos santrauka

Kasdieniniai signalai, nulis triukšmo.

Rinką skatinančios antraštės ir kontekstas pateikiami kiekvieną rytą vienu įtemptu skaitymu.

5 minučių santrauka Daugiau nei 100 000 skaitytojų

Nemokama. Jokio šlamšto. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs užsiprenumeravote. Sveiki atvykę į laivą.

Kiti incidentai pirmiausia atskleidė klientų informaciją, o ne asmeninius raktus, tačiau saugumo ekspertai perspėjo, kad pavogti duomenys sukuria dar vieną būdą nusikaltėliams nusitaikyti į kriptovaliutų turėtojus.

„Binance“ įkūrėjas Changpeng Zhao pabrėžė, kad pažeidimai, atskleidžiantys vardus, telefono numerius, el. pašto adresus ir pristatymo adresus, gali padidinti sukčiavimo, socialinės inžinerijos ir fizinio saugumo riziką.

Susiję skaitymai

Dvynių naudotojai, nukreipti į plačiai paplitusią sukčiavimo sukčiavimą, apimantį suklastotus duomenų pažeidimo pareiškimus

Rugpjūtį dėl sukčiavimo sukčiavimo kriptovaliutų naudotojai prarado apie 63 mln.

2024 m. rugsėjo 4 d · Oluwapelumi Adejumo

Pažymėtina, kad „SafePal“ paskelbė panašų įspėjimą po savo pačios pažeidimo ir teigė, kad jau pašalino daugiau nei 30 nesąžiningų svetainių ir sukčiavimo nuorodų, nukreiptų į klientus.

Tuo tarpu namų adresų įtraukimas kelia rimtesnį fizinio saugumo susirūpinimą, nes nutekėję klientų įrašai gali identifikuoti žmones, įsigijusius įrenginius, dažniausiai naudojamus kriptovaliutai saugoti.

Taip yra todėl, kad jau daugėja smurtinių išpuolių prieš kriptovaliutų turėtojus. „Chainalysis“ teigė, kad dėl vadinamųjų veržliarakčių išpuolių, įskaitant pagrobimus ir įsiveržimus į namus, kuriais aukos buvo priversti perkelti skaitmeninį turtą, 2026 m. pirmąjį pusmetį buvo pranešta apie 30 mln. USD vagysčių. 2025 m. bendra suma pasiekė rekordinį 58 mln. USD.

Grandininės analizės duomenys taip pat parodė, kad įsiveržimai į namus sudarė 37% 2026 m. užfiksuotų smurtinių šifravimo atakų, o pagrobimai sudarė daugiau nei pusę šiais metais užfiksuotų incidentų.

Susiję skaitymai

Prancūzijos kriptovaliutų pagrobimo banga atskleidžia asmeninių duomenų pėdsaką už veržliarakčių atakų

Prancūzijos atsakymas rodo, kodėl matomas kriptovaliutų turtas dabar reikalauja grėsmių planavimo neprisijungus, duomenų kontrolės ir greitesnio teisėsaugos koordinavimo.

2026 m. liepos 2 d · Liamas ‘Akiba’ Wrightas

Todėl pastarieji incidentai dėl aparatinės įrangos piniginės sukėlė kelių lygių pavojų. „Coldcard“ naudotojai jau patyrė daugiau nei 100 mln. USD tiesioginių Bitcoin vagysčių, o pažeidimai, paveikiantys „SafePal“, „Trezor“ ir „Ledger“, atskleidė informaciją, kurią galima panaudoti tiksliniams sukčiavimui, apsimetinėjimui ir galimai fizinėms atakoms.

Apibendrinant, incidentai apsunkina techninės įrangos piniginių kaip vienos gynybos linijos idėją. Įrenginiai gali apsaugoti privačius raktus, tačiau vartotojai gali patirti programinės įrangos gedimus, klientų duomenų bazes ir platesnę infrastruktūrą, susijusią su savisauga.

Navigacija tarp įrašų

Previous Previous
Ši akcinė bendrovė atsisakė saulės energijos už 5 milijonų dolerių Bitcoin statymą, dabar ji turi tik 166 000 USD grynųjų
NextContinue
Bitfinex suteikia vartotojams 14 dienų atsiimti 13 iš sąrašo pašalintų žetonų arba sumokėti mokesčius ir neaiškus atkūrimas

Similar Posts

  • JUST sudegina 170 mln. JST per penktą 23,53 mln. USD supirkimą ir sudeginus
    cryptoslate

    JUST sudegina 170 mln. JST per penktą 23,53 mln. USD supirkimą ir sudeginus

    ByAdministratorius 2026-10-19

    Spalio 17 d. JUST, pirmaujanti DeFi infrastruktūra TRON ekosistemoje, paskelbė apie savo penktąjį išpirkimą ir pradinio žetono JST sudeginimą, kaip numatyta. Šiame etape buvo sudeginta daugiau nei 170 mln. JST (apie 1,72 % visos pasiūlos), paremta beveik 23,53 mln. USD panaudotu kapitalu – visa tai tiesiogiai finansuojama iš JustLend DAO grynųjų veiklos pajamų. Per pastaruosius…

    Read More JUST sudegina 170 mln. JST per penktą 23,53 mln. USD supirkimą ir sudeginusContinue

  • CME Bitcoin ateities sandoriai trumpi nykštukai Coinbase ilgi 272x
    cryptoslate

    CME Bitcoin ateities sandoriai trumpi nykštukai Coinbase ilgi 272x

    ByAdministratorius 2026-08-31

    Svertiniai fondai turėjo 41 252 BTC ekvivalento grynąjį trumpą CME Bitcoin ateities sandorių, įskaitant standartines ir mikro sutartis, rugpjūčio 25 d., o CFTC momentinė nuotrauka parodė, kad tos pačios kategorijos grynasis ilgis buvo tik 151 BTC Coinbase nano Bitcoin amžinojo stiliaus sutartyje. Kitam priverstiniam atsipalaidavimui svarbus skirtumas yra mastelis, o ne tolygiai suderintas krypties padalijimas….

    Read More CME Bitcoin ateities sandoriai trumpi nykštukai Coinbase ilgi 272xContinue

  • Bitcoin susiduria su AI netikrumu ir Fed susitikimu
    cryptoslate

    Bitcoin susiduria su AI netikrumu ir Fed susitikimu

    ByAdministratorius 2026-09-13

    Sekmadienį bitkoino kaina buvo mažesnė nei 77 000 USD, nes silpna savaitė užsitęsė savaitgalį, todėl prekiautojai susidūrė su nauju AI netikrumu ir artėjančiu Federalinio rezervo susirinkimu. Bitkoino kaina netoli spaudos laiko siekė 76 695 USD, o per 24 valandas – 0,80%, o per septynias dienas – 4,08%. Dėl atsitraukimo kriptovaliuta grįžta prie kainų srities, kurioje…

    Read More Bitcoin susiduria su AI netikrumu ir Fed susitikimuContinue

  • Kripto ralis: 500 mlrd. USD padidėjimas iš šortų perėjo į Volstritą
    cryptoslate

    Kripto ralis: 500 mlrd. USD padidėjimas iš šortų perėjo į Volstritą

    ByAdministratorius 2026-09-01

    „Crypto“ per kelias dienas padidino rinkos vertę apie 500 mlrd. USD, kai praėjusią savaitę „Bitcoin“ kainavo nuo maždaug 63 500 USD iki 80 000 USD. Likvidavimo suvaržymas paskatino didžiąją dalį pirmojo etapo, o reguliuojami investiciniai produktai suteikė naują kapitalą, kai priverstinis pirkimas pradėjo nykti. Tomas Lee sakė Milk Road, kad kriptovaliutų likvidavimo įvykis parodė, kaip…

    Read More Kripto ralis: 500 mlrd. USD padidėjimas iš šortų perėjo į VolstritąContinue

  • „Bitcoin ETF“ atsikratė 635 mln.
    cryptoslate

    „Bitcoin ETF“ atsikratė 635 mln.

    ByAdministratorius 2026-10-23

    JAV vietiniai Bitcoin biržoje prekiaujami fondai ketvirtadienį užfiksavo apie 635 mln. Remiantis SoSoValue duomenimis, spalio 22 d. išėmimai buvo didžiausias dienos srautas nuo birželio 25 d. ir panaikino beveik 60 % lėšų, pritrauktų per ankstesnes tris prekybos sesijas. „BlackRock“ „iShares Bitcoin Trust“ (IBIT) pirmavo pardavimui su 254 mln. Kartu šie du fondai sudarė apie 74,2%…

    Read More „Bitcoin ETF“ atsikratė 635 mln.Continue

  • Kaip 739 mlrd. USD naujos JAV skolos gali sugerti kriptovaliutų likvidumą, kol supirkimai net nepasiekia „Bitcoin“.
    cryptoslate

    Kaip 739 mlrd. USD naujos JAV skolos gali sugerti kriptovaliutų likvidumą, kol supirkimai net nepasiekia „Bitcoin“.

    ByAdministratorius 2026-08-30

    JAV iždas tikisi nuo liepos iki rugsėjo pasiskolinti 739 mlrd. USD, o investuotojams sumokės už kai kurių senesnių obligacijų grąžinimą. Susiejimas atrodo savaime nugalėjęs, nes abiejose operacijose dalyvauja tas pats emitentas. Tačiau jie yra atskirose knygose ir sprendžia atskiras problemas: aukcionai finansuoja vyriausybę ir sukuria likvidžius etalonus, o supirkimo atveju tam tikros senos emisijos pašalinamos…

    Read More Kaip 739 mlrd. USD naujos JAV skolos gali sugerti kriptovaliutų likvidumą, kol supirkimai net nepasiekia „Bitcoin“.Continue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos