Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

„SafePal“ pažeidimas atskleidžia 40 000 klientų, nes aparatinės piniginės atakos išauga nuo duomenų nutekėjimo iki 100 mln.

ByAdministratorius 2026-08-17

„SafePal“ tapo naujausiu aparatinės įrangos tiekėju, patyrusiu saugumo incidentą, kai autorizavimo klaida atskleidė maždaug 40 000 klientų asmeninę informaciją.

Rugpjūčio 16 d. paskelbimas pratęsia daugybę saugumo problemų, susijusių su aparatūros piniginės įmonėmis ir jų vartotojais, įskaitant naujausius incidentus, susijusius su Trezor, Ledger ir Coldcard.

Du „SafePal“ gedimai pavertė užsakymo sistemos trūkumą didesniu duomenų eksponavimu

„SafePal“ atskleidė, kad pažeidimas atsirado dėl bendrovės elektroninės prekybos infrastruktūros.

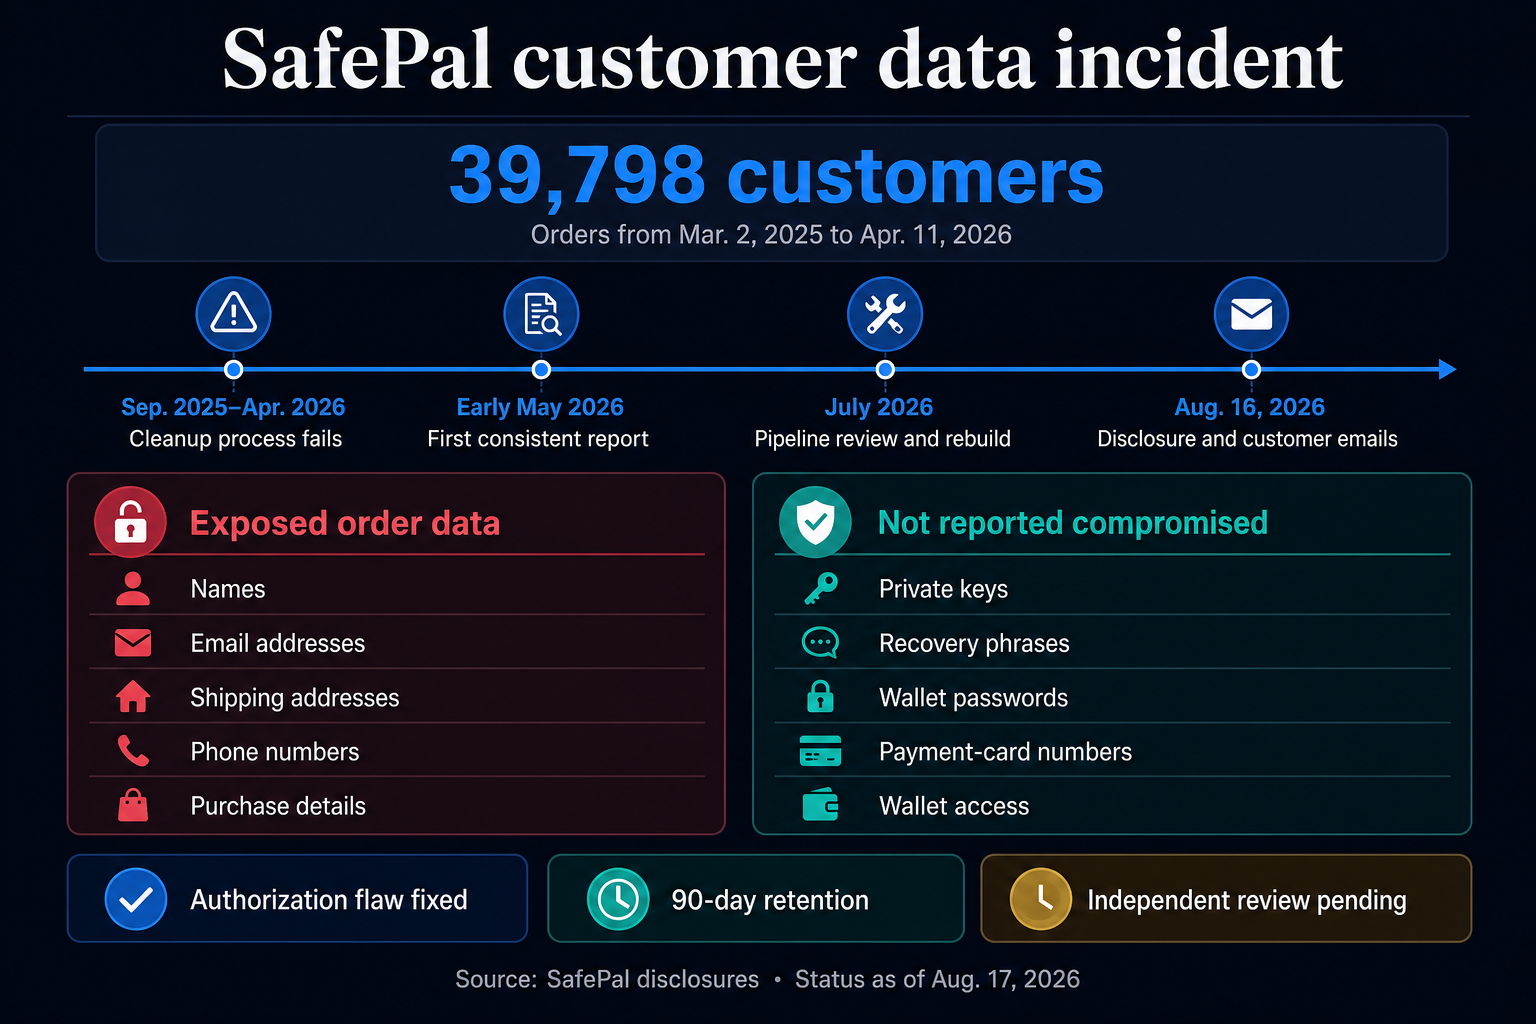
Įmonės teigimu, jos užsakymų stebėjimo sistemos autorizavimo trūkumas leido neteisėtai pasiekti klientų įrašus, apimančius pirkimus, įsigytus nuo 2025 m. kovo 2 d. iki 2026 m. balandžio 11 d. Pateikta informacija buvo vardai, el. pašto adresai, pristatymo adresai, telefono numeriai ir pirkimo informacija.

„SafePal“ teigė, kad privatūs raktai, atkūrimo frazės, piniginės slaptažodžiai, mokėjimo kortelių numeriai ir prieiga prie piniginės nebuvo atskleisti. Ji taip pat nerado jokių įrodymų, kad pats trūkumas buvo panaudotas siekiant pakenkti klientų piniginėms ar pavogti kriptovaliutą.

Tačiau leidimo trūkumas buvo tik viena incidento dalis.

Atskira konfigūracijos klaida neleido tinkamai veikti suplanuotam valymo procesui nuo 2025 m. rugsėjo mėn. iki 2026 m. balandžio mėn., todėl senesni užsakymų įrašai sistemoje liko ilgiau nei numatyta.

Dėl šios gedimo buvo išplėstas informacijos, turimos dėl leidimo klaidos, skaičius ir paveiktas duomenų rinkinys pratęstas iki 2025 m. kovo mėn.

Išsaugojimo gedimas taip pat prieštarauja 2020 m. paskelbtam „SafePal“ palaikymo pareiškimui, kuriame teigiama, kad informacija, susijusi su pristatytais aparatūros ir piniginės užsakymais, bus saugoma 30 dienų, o tada sunaikinama kas mėnesį atliekant valymo procesą.

Susiję skaitymai

Aparatinės piniginės naudotojus sukrėtė daugėjant sukčiavimo el. laiškų, nukreipiančių į netikrą Tezor svetainę

Baimės yra ryškus priminimas, kad reikia išlikti budriems spustelėjus nuorodas el. laiškuose, susijusiuose su skaitmeniniu turtu.

2023 m. spalio 27 d · Oluwapelumi Adejumo

Kartu šie du gedimai paaiškina, kaip klientų informacija tapo prieinama, ir kodėl liko prieinama beveik 40 000 įrašų: vienai kontrolei nepavyko apriboti prieigos, o kitam nepavyko ištrinti informacijos, kurios nebereikėjo saugoti.

Aparatinės įrangos piniginės incidentai plinta nuo duomenų nutekėjimo iki devynių skaitmenų vagystės

„SafePal“ atskleidimas yra naujausias saugumo incidentų, susijusių su pagrindiniais aparatinės įrangos tiekėjais ir jų klientais šiais metais, serijoje.

Pastarosiomis savaitėmis „Trezor“ atskleidė, kad jos siuntimo paslaugų teikėjo pažeidimas atskleidė beveik 14 000 klientų asmeninę informaciją, o „Coldcard“ vartotojai patyrė tiesioginių nuostolių po to, kai piniginės raktų generavimo proceso trūkumas leido užpuolikams nusausinti „Bitcoin“ iš paveiktų adresų. Ledger klientus taip pat paveikė užsakymų duomenų pažeidimas, susijęs su trečiosios šalies mokėjimų teikėju „Global-e“ šiais metais.

Kripto aparatinės įrangos piniginės paslaugų teikėjų saugumo incidentai (šaltinis: „Chain Ink“)

Coldcard incidentas atnešė didžiausią finansinį nuostolį iš pastarųjų atvejų. Daugiau nei 100 milijonų dolerių Bitcoin buvo pavogta po to, kai dėl klaidos kai kurie privatūs raktai nebuvo pakankamai saugūs, o lėšos buvo nusausintos keliomis atakų bangomis, pradedant liepos mėn.

„CryptoSlate“ dienos santrauka

Kasdieniniai signalai, nulis triukšmo.

Rinką skatinančios antraštės ir kontekstas pateikiami kiekvieną rytą vienu įtemptu skaitymu.

5 minučių santrauka Daugiau nei 100 000 skaitytojų

Nemokama. Jokio šlamšto. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs užsiprenumeravote. Sveiki atvykę į laivą.

Kiti incidentai pirmiausia atskleidė klientų informaciją, o ne asmeninius raktus, tačiau saugumo ekspertai perspėjo, kad pavogti duomenys sukuria dar vieną būdą nusikaltėliams nusitaikyti į kriptovaliutų turėtojus.

„Binance“ įkūrėjas Changpeng Zhao pabrėžė, kad pažeidimai, atskleidžiantys vardus, telefono numerius, el. pašto adresus ir pristatymo adresus, gali padidinti sukčiavimo, socialinės inžinerijos ir fizinio saugumo riziką.

Susiję skaitymai

Dvynių naudotojai, nukreipti į plačiai paplitusią sukčiavimo sukčiavimą, apimantį suklastotus duomenų pažeidimo pareiškimus

Rugpjūtį dėl sukčiavimo sukčiavimo kriptovaliutų naudotojai prarado apie 63 mln.

2024 m. rugsėjo 4 d · Oluwapelumi Adejumo

Pažymėtina, kad „SafePal“ paskelbė panašų įspėjimą po savo pačios pažeidimo ir teigė, kad jau pašalino daugiau nei 30 nesąžiningų svetainių ir sukčiavimo nuorodų, nukreiptų į klientus.

Tuo tarpu namų adresų įtraukimas kelia rimtesnį fizinio saugumo susirūpinimą, nes nutekėję klientų įrašai gali identifikuoti žmones, įsigijusius įrenginius, dažniausiai naudojamus kriptovaliutai saugoti.

Taip yra todėl, kad jau daugėja smurtinių išpuolių prieš kriptovaliutų turėtojus. „Chainalysis“ teigė, kad dėl vadinamųjų veržliarakčių išpuolių, įskaitant pagrobimus ir įsiveržimus į namus, kuriais aukos buvo priversti perkelti skaitmeninį turtą, 2026 m. pirmąjį pusmetį buvo pranešta apie 30 mln. USD vagysčių. 2025 m. bendra suma pasiekė rekordinį 58 mln. USD.

Grandininės analizės duomenys taip pat parodė, kad įsiveržimai į namus sudarė 37% 2026 m. užfiksuotų smurtinių šifravimo atakų, o pagrobimai sudarė daugiau nei pusę šiais metais užfiksuotų incidentų.

Susiję skaitymai

Prancūzijos kriptovaliutų pagrobimo banga atskleidžia asmeninių duomenų pėdsaką už veržliarakčių atakų

Prancūzijos atsakymas rodo, kodėl matomas kriptovaliutų turtas dabar reikalauja grėsmių planavimo neprisijungus, duomenų kontrolės ir greitesnio teisėsaugos koordinavimo.

2026 m. liepos 2 d · Liamas ‘Akiba’ Wrightas

Todėl pastarieji incidentai dėl aparatinės įrangos piniginės sukėlė kelių lygių pavojų. „Coldcard“ naudotojai jau patyrė daugiau nei 100 mln. USD tiesioginių Bitcoin vagysčių, o pažeidimai, paveikiantys „SafePal“, „Trezor“ ir „Ledger“, atskleidė informaciją, kurią galima panaudoti tiksliniams sukčiavimui, apsimetinėjimui ir galimai fizinėms atakoms.

Apibendrinant, incidentai apsunkina techninės įrangos piniginių kaip vienos gynybos linijos idėją. Įrenginiai gali apsaugoti privačius raktus, tačiau vartotojai gali patirti programinės įrangos gedimus, klientų duomenų bazes ir platesnę infrastruktūrą, susijusią su savisauga.
Navigacija tarp įrašų

Previous Previous
Ši akcinė bendrovė atsisakė saulės energijos už 5 milijonų dolerių Bitcoin statymą, dabar ji turi tik 166 000 USD grynųjų
NextContinue
Bitfinex suteikia vartotojams 14 dienų atsiimti 13 iš sąrašo pašalintų žetonų arba sumokėti mokesčius ir neaiškus atkūrimas

Similar Posts

  • Tailando stabilių monetų pasiūlymas riboja trečiųjų šalių pervedimus
    cryptoslate

    Tailando stabilių monetų pasiūlymas riboja trečiųjų šalių pervedimus

    ByAdministratorius 2026-09-13

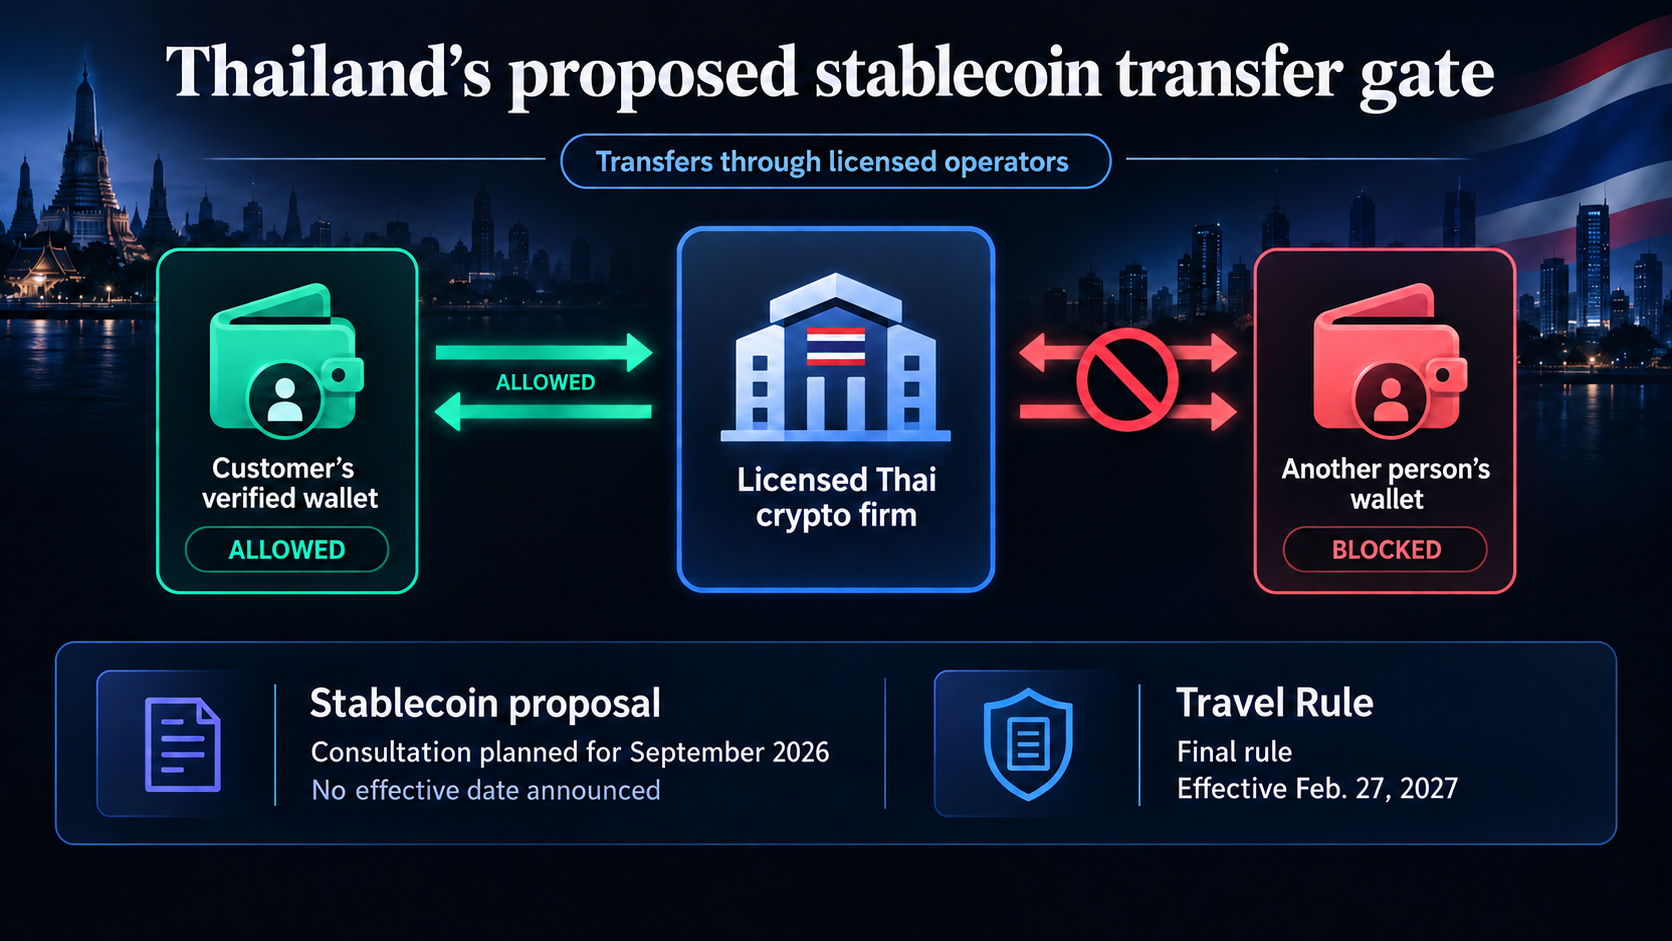
    Tailando vertybinių popierių ir biržų komisija pasiūlė to paties savininko reikalavimą stabilių monetų pervedimams, kuris labai susiaurintų, kaip klientai gali perkelti žetonus, tokius kaip USDT, per licencijuotas kriptovaliutų įmones. Priemonė tebėra konsultacijų stadijoje ir dar nėra taikoma taisyklė. Remiantis SEC valdybos patvirtintais rugsėjo 3 d. konsultavimo principais, stabilios monetos, patenkančios į kliento sąskaitą skaitmeninio turto…

    Read More Tailando stabilių monetų pasiūlymas riboja trečiųjų šalių pervedimusContinue

  • „Bitcoin“ iždas su 67 mln. USD BTC turi tik 5 397 USD grynųjų ir pinigų reikia nedelsiant
    cryptoslate

    „Bitcoin“ iždas su 67 mln. USD BTC turi tik 5 397 USD grynųjų ir pinigų reikia nedelsiant

    ByAdministratorius 2026-08-15

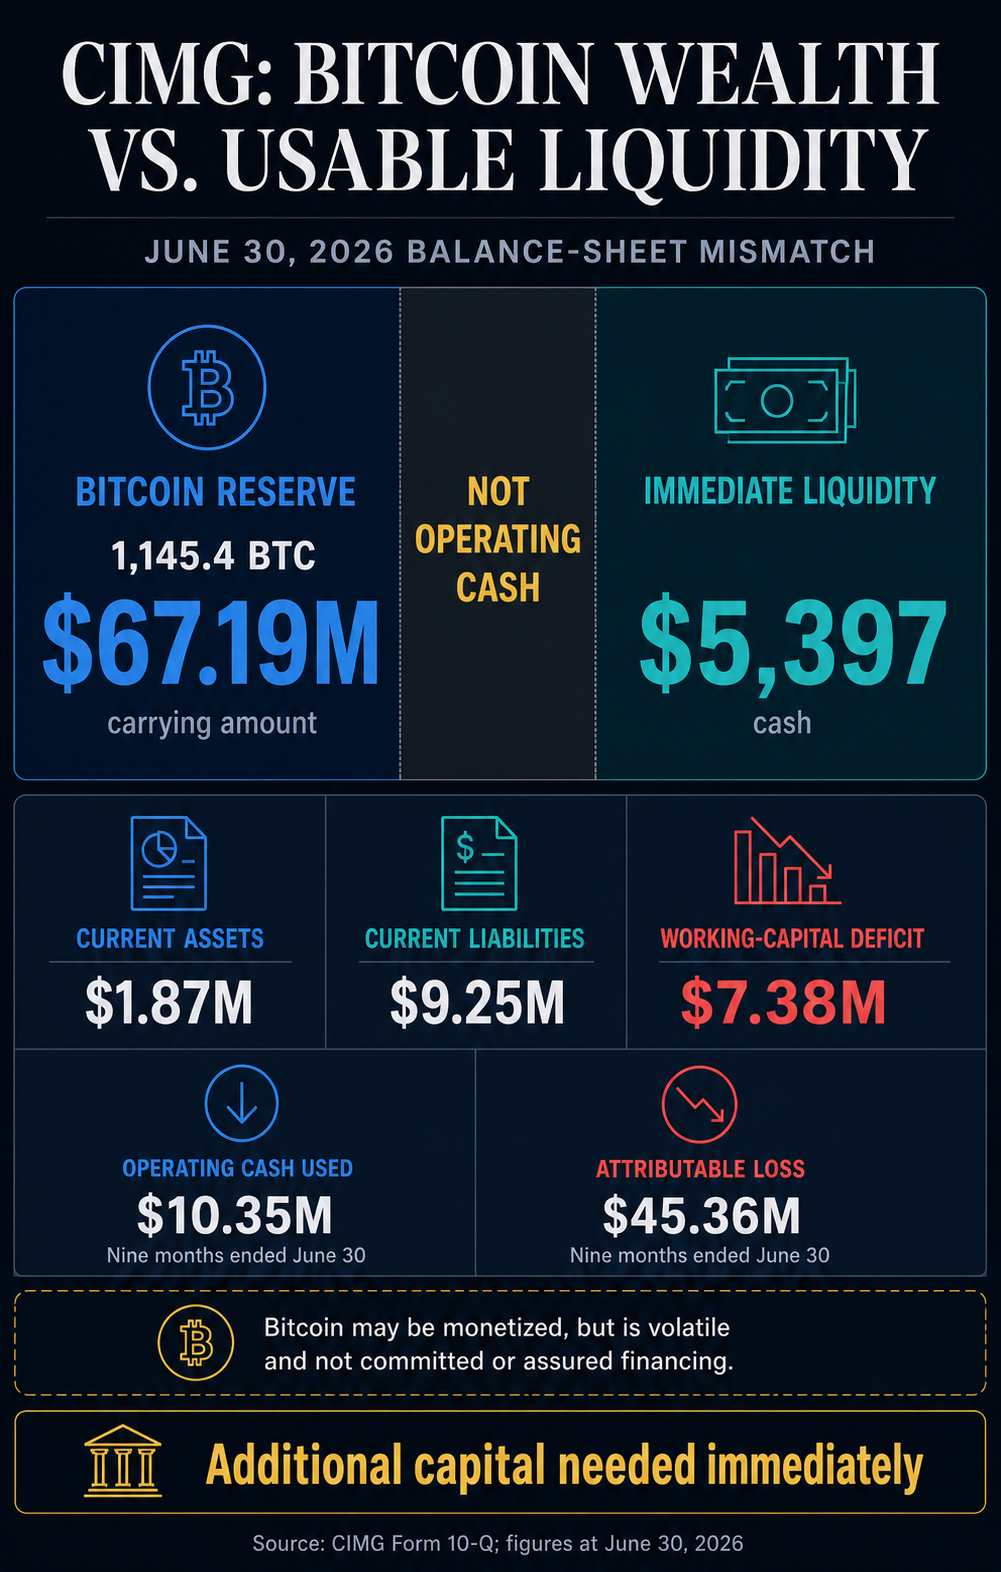
    Bitcoin iždo turėtojas CIMG Inc. savo rugpjūčio 13 d. ketvirčio paraiškoje nurodė, kad jai reikia nedelsiant pritraukti kapitalą, nors birželio 30 d. ji turėjo 1 145,4 BTC, kurios vertė buvo 67,19 mln. CIMG turėjo tik 5 397 USD grynųjų pinigų ir 1,87 mln. USD trumpalaikio turto, palyginti su 9,25 mln. USD trumpalaikių įsipareigojimų, todėl apyvartinio…

    Read More „Bitcoin“ iždas su 67 mln. USD BTC turi tik 5 397 USD grynųjų ir pinigų reikia nedelsiantContinue

  • Bitcoin Miner streso signalas rodo galimą dugną rinkoje
    cryptoslate

    Bitcoin Miner streso signalas rodo galimą dugną rinkoje

    ByAdministratorius 2026-07-062026-07-09

    Bitcoin kalnakasių streso signalas nusileido į itin žemą zoną, kuri istorijoje dažnai sutapdavo su rinkos dugnais. Analitikai perspėja: silpniausi operatoriai gali būti priversti parduoti BTC arba trauktis, o išgyvenusieji sustiprės.

    Read More Bitcoin Miner streso signalas rodo galimą dugną rinkojeContinue

  • „Ethereum“ įkūrėjas Vitalikas Buterinas sako, kad dirbtinis intelektas nepažeis „Bitcoin“.
    cryptoslate

    „Ethereum“ įkūrėjas Vitalikas Buterinas sako, kad dirbtinis intelektas nepažeis „Bitcoin“.

    ByAdministratorius 2026-09-08

    „Ethereum“ įkūrėjas Vitalikas Buterinas atmetė prognozes, kad dirbtinis intelektas per dvejus metus gali sukelti 50% „Bitcoin“ avariją. Diskusijos prasidėjo po to, kai Silicio slėnio investuotojas ir dirbtinio intelekto rizikos apžvalgininkas Lironas Shapiro pasakė, kad jis mato 50% tikimybę, kad Bitcoin per ateinančius dvejus metus kris daugiau nei 50%, nes dirbtinis intelektas kenkia, investuotojų nuomone, tinklo…

    Read More „Ethereum“ įkūrėjas Vitalikas Buterinas sako, kad dirbtinis intelektas nepažeis „Bitcoin“.Continue

  • Kriptografijos mokesčių reforma ką tik laimėjo 38:5
    cryptoslate

    Kriptografijos mokesčių reforma ką tik laimėjo 38:5

    ByAdministratorius 2026-09-17

    Kriptografijos grupės verčia Kongresą išplėsti mokesčių lengvatas po to, kai House ekspertų grupė patobulino pirmąją skaitmeninio turto mokesčių sistemą. Atstovų Rūmų Būdų ir priemonių komitetas rugsėjo 16 d. 38–5 d. patvirtino HR 10357, Skaitmeninio turto mokesčio tikrumo įstatymą, kuriuo buvo išsiųstas paketas, apimantis kriptovaliutų mokėjimus, stabilias monetas, prekybą, skolinimą, investavimą ir kasybą. Priėmęs pirmininko Jasono…

    Read More Kriptografijos mokesčių reforma ką tik laimėjo 38:5Continue

  • Robinhood grandinės pajamos: Robinhood požiūris lieka neaiškus
    cryptoslate

    Robinhood grandinės pajamos: Robinhood požiūris lieka neaiškus

    ByAdministratorius 2026-09-02

    „Robinhood Chain“ pajamos iš taikomųjų programų sudarė nuo 2,66 mln. USD iki 2,82 mln. USD per slenkantį 24 valandų laikotarpį rugsėjo 1 d., o tai sukuria akį traukiantį tinklo veiklos matą, neatskleidžiant tilto su „Robinhood“ įmonių sąskaitomis. DefiLlama seka pajamas iš programų, grandinės pajamas ir grandinės mokesčius kaip atskirus sluoksnius. Jo prietaisų skydelyje buvo parodytos…

    Read More Robinhood grandinės pajamos: Robinhood požiūris lieka neaiškusContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos