2026 m. kriptovaliutų įsilaužėliai paėmė 2,7 milijardo dolerių, o nuostoliai kelia nerimą
Šiais metais kriptovaliutų įmonės ir vartotojai dėl saugumo incidentų prarado beveik 2,7 milijardo dolerių, o su Šiaurės Korėja susijusių vagysčių suma viršijo 1 milijardą dolerių.
„Blockchain“ saugos įmonė „CertiK“ per rugsėjį užfiksavo 658 incidentus, kai pavogtas turtas buvo įšaldytas arba grąžintas apie 420,4 mln. Dėl to pakoreguoti nuostoliai sudaro maždaug 2,26 milijardo JAV dolerių, o vidutinis nuostolis – 4,1 milijono dolerių už kiekvieną incidentą.
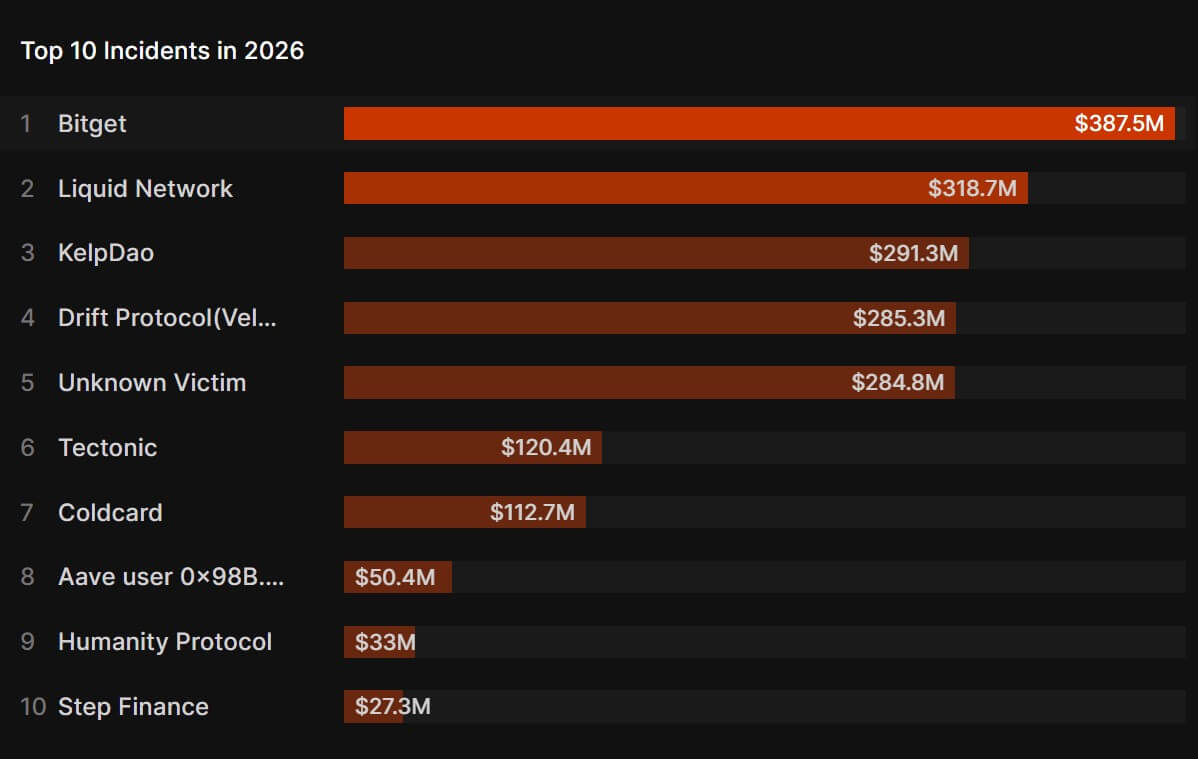
Rugsėjis smarkiai pakeitė metų įskaitą. Nuostoliai siekė apie 766,5 mln. USD, viršijo 651,3 mln. USD balandžio mėn. ir tapo brangiausiu 2026 m. mėn.. Dėl „Bitget“ 387,5 mln. USD pažeidimo ir 318,7 mln. USD vertės „Liquid Network“ incidento buvo padaryta daugiau nei 700 mln. USD žalos.
Dėl šio padidėjimo metinė bendra suma vis labiau priklauso nuo nedidelio skaičiaus didelių atakų. Be to, su valstybe susijusi vagystė dar labiau įtraukė į pramonės saugumo skaičiavimus po to, kai blokų grandinės analizės įmonė „Elliptic“ pranešė, kad įtariami Šiaurės Korėjos įsilaužėliai šiais metais paėmė daugiau nei 1 mlrd. USD kriptovaliutų.
„Mega-hacks“ keičia metinę rinkliavą
Rugsėjis iškėlė „Bitget“ ir „Liquid Network“ į „CertiK“ 2026 m. incidentų reitingo viršūnę, padidindami atotrūkį tarp didžiausių pažeidimų ir šimtų mažesnių atakų.
Vien „Bitget“ sudaro apie 14,4% „CertiK“ nuostolių per metus. Antrą vietą užima „Liquid Network“, antroje vietoje – KelpDAO (291,3 mln. USD), „Drift Protocol“ – 285,3 mln. USD, o nenustatyta auka – 284,8 mln.
Šie penki incidentai sudaro apie 1,57 milijardo dolerių, arba beveik 59% nuo iki šiol šiais metais užfiksuotų 2,68 milijardų dolerių.
Ši koncentracija reiškia, kad vienas kompromisas dideliame mainų, protokolo ar infrastruktūros teikėjo atžvilgiu gali iš esmės pakeisti pramonės metinį nuostolių profilį. Kalbant apie kontekstą, „Bitget“ ir „Liquid Network“ kartu sudarė maždaug 706 mln.
Rugsėjo mėn. skaičiai dar labiau iliustruoja disbalansą. Be šių dviejų išpuolių, likę mėnesio incidentai prisidėjo tik prie bendros 766,5 mln. USD dalies.
Tuo tarpu dalis šių išpuolių padarytos žalos buvo panaikinta. „CertiK“ skaičiuoja, kad šiais metais buvo įšaldyta arba grąžinta 420,4 mln. USD turto, todėl pakoreguotas nuostolis sumažinamas iki 2,26 mlrd. USD. Liquid Network atgavo didelę dalį su incidentu susijusio turto, o kitos atakos taip pat lėmė dalinę arba visišką grąžą.
Taigi, atotrūkis tarp bendrųjų ir koreguotų nuostolių padidėjo, nes biržos, emitentai, saugos įmonės ir blokų grandinės operatoriai greičiau nustato ir apriboja pavogtas lėšas.
Tačiau tokie atkūrimo pajėgumai nepanaikina tiesioginių nukentėjusių įmonių išlaidų. Dideli pažeidimai gali priversti operatorius sustabdyti paslaugų teikimą, papildyti klientų likučius, atstatyti infrastruktūrą ir skirti kapitalą prieš atgaunant pavogtą turtą.
Tuo tarpu atakos taip pat plinta įvairiose kriptovaliutų rinkos dalyse. „CertiK“ metiniai duomenys rodo, kad incidentai, susiję su keliomis blokų grandinėmis, atnešė didžiausius dolerių nuostolius, o „Ethereum“ užfiksavo daugiausiai saugumo įvykių.
Grėsmė apėmė ne tik programinę įrangą. Per pirmąjį 2026 m. pusmetį „CertiK“ užfiksavo 52 vadinamąsias veržliarakčių atakas, palyginti su 39 tuo pačiu laikotarpiu pernai. Šių fizinių išpuolių poveikis padidėjo iki 124,2 mln. USD nuo 10,5 mln. USD, o vidutinė susijusi suma padidėjo iki maždaug 2,4 mln. USD nuo maždaug 270 000 USD.
Šiaurės Korėjos kriptovaliutų vagysčių aparatas 2026 m. viršija 1 mlrd
Didėjantis atskirų pažeidimų mastas sustiprino vieno iš atkakliausių kriptovaliutų priešų poveikį.
„Elliptic“ teigė, kad dėl „Bitget“ incidento Šiaurės Korėjai priskiriamų išpuolių pavogta vertė 2026 m. viršijo 1 mlrd. „Blockchain“ analizės įmonė įvertino „Bitget“ pažeidimą kaip greičiausiai susijusį su Korėjos Liaudies Demokratine Respublika, nurodydama pinigų plovimo elgseną, ankstesnių atakų infrastruktūrą ir kitus rodiklius.
Įvertinus „CertiK“ 2,68 mlrd. USD pramonės bendrojo nuostolio skaičių, „Elliptic“ Šiaurės Korėjos nuostoliai sudaro daugiau nei 37% šiais metais užfiksuotų saugumo nuostolių.
„Elliptic“ anksčiau susiejo maždaug 286 mln. USD vertės „Drift Protocol“ išnaudojimą su Šiaurės Korėjos veikėjais. „Drift“ taip pat yra tarp penkių didžiausių „CertiK“ incidentų 2026 m., todėl įtariamos KLDR operacijos atsilieka nuo daugiau nei vienos didžiausių metų kriptovaliutų vagysčių.
Koncentracija pratęsia kampaniją, kuri per pastarąjį dešimtmetį Šiaurės Korėjai atnešė milijardus dolerių.
„Elliptic“ praėjusiais metais apskaičiavo, kad su KLDR susiję įsilaužėliai nuo 2017 m. pavogė daugiau nei 6 mlrd.
Šiaurės Korėjos įsilaužėlių grupės iš pradžių susikūrė reputaciją puldamos bankus ir įprastą finansų infrastruktūrą, o po to vis dažniau taikėsi į kriptovaliutų verslą, kur dideli perleidžiamo turto fondai gali judėti per sienas nepasikliaujant tradicine bankų sistema.
JAV iždas „Lazarus Group“ ir susijusias grupes įtraukė į sąrašą 2019 m., apibūdindamas jas kaip valstybės remiamas operacijas, kontroliuojamas Šiaurės Korėjos generalinio žvalgybos biuro.
Kai kurie didžiausi istoriniai kriptovaliutų pažeidimai nuo tada buvo priskirti šaliai. JAV valdžios institucijos susiejo Lazarus su maždaug 620 milijonų dolerių Ronino tilto vagyste 2022 m., o Iždo departamentas teigė, kad grupė naudojo kriptovaliutų maišytuvus, kad išplautų pajamas, gautas iš 100 milijonų dolerių Atomic Wallet atakos ir kitų įsilaužimų.
Eskalacija pasiekė aukščiausią tašką 2025 m. vasarį, kai užpuolikai iš Bybit pavogė apie 1,46 mlrd. USD – didžiausią patvirtintą kriptovaliutų vagystę. FTB oficialiai priskyrė šį pažeidimą Šiaurės Korėjai, o Elliptic stebėjo vėlesnį lėšų judėjimą per tūkstančius adresų, kelių grandinių paslaugas ir plovimo platformas.
Šie plovimo būdai tapo sudėtingesni, nes biržos, stabilių monetų emitentai ir blokų grandinės analizės įmonės pagerina savo galimybes įšaldyti ir atsekti pavogtą turtą. „Elliptic“ teigė, kad Šiaurės Korėjos operatoriai vis dažniau naudoja pasikartojančius kryžmines grandines, maišytuvus ir mažiau stebimus tinklus, kad nutrauktų sandorių pėdsaką.
Dėl to Šiaurės Korėja yra vienas didžiausių 2026 m. kriptovaliutų saugumo įstatymo kintamųjų, nes valstybės remiami veikėjai vis labiau kelia grėsmę kylančiai pramonei.