
Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

Kibernetinio atsparumo įstatymas: ES kriptovaliutų piniginės ataskaitų pateikimo terminai

ByAdministratorius 2026-09-13

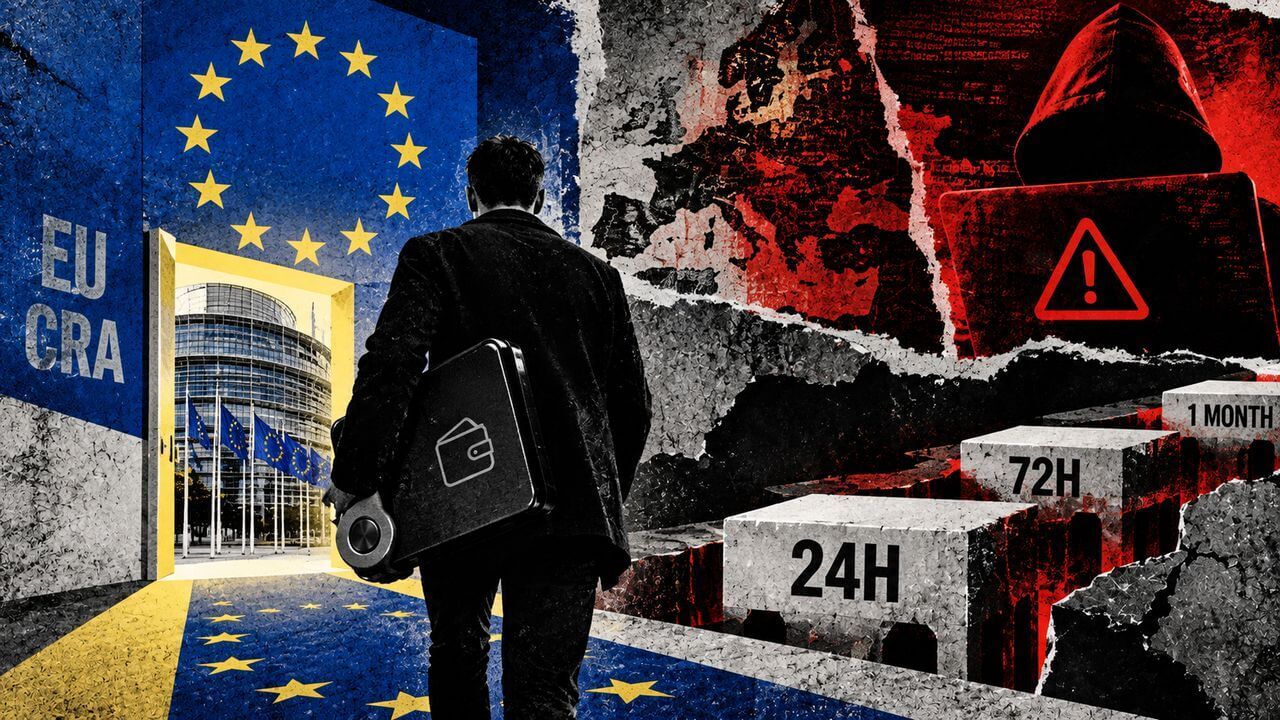
Komerciniai gamintojai, kurių prijungtos aparatinės įrangos piniginės ar piniginės programinė įranga atitinka Europos Sąjungos gaminių testą, dabar turi per 24 valandas įspėti kibernetines institucijas, aptikę aktyviai išnaudojamą pažeidžiamumą arba rimtą saugumo incidentą.

Reikalavimas įsigaliojo 2026 m. rugsėjo 11 d. pagal ES kibernetinio atsparumo aktą arba CRA. Europos Komisijos ataskaitų teikimo gairėse teigiama, kad laikrodis taikomas gaminių su skaitmeniniais elementais gamintojams.

CRA yra horizontalus produkto įstatymas. Komisijos įgyvendinimo DUK teigiama, kad jis taikomas ES rinkai tiekiamai techninei ir programinei įrangai. Teisinis patikrinimas taip pat reikalauja, kad gaminio paskirtis pagal numatytą arba pagrįstai numatomą naudojimą apimtų tiesioginį arba netiesioginį duomenų ryšį su įrenginiu arba tinklu.

Parduodama prijungta aparatinės įrangos piniginė arba atsisiunčiama piniginės programa gali atitikti šį testą. Tačiau ES gairėse nenurodomi piniginių prekių ženklai ir nenurodoma, kad kiekviena piniginės paslauga ar projektas taikomas. Aprėptis priklauso nuo konkretaus produkto, jo tiekimo būdo ir visų taikomų išimčių.

Susiję skaitymai

„SafePal“ pažeidimas atskleidžia 40 000 klientų, nes aparatinės piniginės atakos išauga nuo duomenų nutekėjimo iki 100 mln.

Apie ką gamintojai turi pranešti

Pirmasis paraiškos pateikimas yra išankstinis įspėjimas, kurį reikia pateikti nedelsiant ir ne vėliau kaip per 24 valandas po to, kai gamintojas sužino apie pažeidžiamumą ar incidentą. Tam tikrais atvejais turi būti nurodytos valstybės narės, kuriose žinoma, kad produktas buvo tiekiamas. Sunkaus incidento atveju įspėjime taip pat turi būti nurodyta, ar įtariami neteisėti ar piktavališki veiksmai.

Išsamesnis pranešimas turi būti pateiktas per 72 valandas, nebent atitinkama informacija jau buvo pateikta. Dėl aktyviai išnaudojamo pažeidžiamumo į failą pridedama bendra informacija apie produktą, išnaudojimą ir pažeidžiamumą bei taisomosios arba švelninančios priemonės. Sunkaus incidento atveju pridedamas incidento pobūdis, pradinis įvertinimas ir turima švelninimo informacija.

Dienos trumpas

Signalas prieš triukšmą.

Pradėkite savo dieną su kriptovaliutų istorijomis, kurios juda rinkose, kurias iššifravo CryptoSlate redaktoriai.

Vienas el. Viskas, kas svarbu.

Nemokama prisijungti. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs esate sąraše. Kitas jūsų kasdienis trumpas pranešimas yra pakeliui.

Susiję skaitymai

Zilliqa atkreipia dėmesį į aparatinės įrangos piniginės trūkumą, dėl kurio atsisakoma entropijos, kad atskleistų kriptovaliutų raktus, leidžiančius pavogti 683 mln.

Galutinis terminas priklauso nuo įvykio. Pranešimas apie pažeidžiamumą turi būti pateiktas ne vėliau kaip per 14 dienų po to, kai bus prieinama korekcinė arba mažinanti priemonė. KRA nustato rimtų incidentų galutinės ataskaitos terminą – vieną mėnesį nuo pranešimo praėjus 72 valandoms, kaip nurodyta reglamente.

Gamintojai vieną kartą pateikia duomenis per Bendrą ataskaitų teikimo platformą, kurią pradėjo ES kibernetinio saugumo agentūra ENISA. Portalas siunčia pranešimą paskirtai koordinuojančiai kompiuterių saugos incidentų reagavimo grupei ir padaro informaciją prieinamą ENISA, o tada palaiko platinimą kitoms atitinkamoms nacionalinėms komandoms. Gamintojai taip pat turi informuoti paveiktus naudotojus ir, jei reikia, visus naudotojus, kai reikia imtis veiksmų, įskaitant priemones, kurių jie gali imtis.

Susiję skaitymai

Nėra kauliukų? Jūsų Bitcoin aparatinės įrangos piniginė tikriausiai nėra tokia saugi, kaip manėte

Ataskaitų teikimo taisyklė apima produktus, pateiktus rinkai iki 2027 m. gruodžio 11 d. Dėl to naujasis laikrodis tinka esamoms produktų linijoms, o ne tik piniginėms, pirmą kartą parduodamoms po platesnio įstatymo įsigaliojimo.

Atvirojo kodo licencijavimas nesukuria bendros išimties. Komisijos atvirojo kodo gairėse teigiama, kad komerciniais tikslais tiekiami nemokami ir atvirojo kodo produktai gali susidurti su gamintojo įsipareigojimais. Gamintojo tiekiama programinė įranga, už kurią neduodama pajamų, neturėtų būti laikoma komercine veikla, o individualūs bendraautoriai nelaikomi programinės įrangos gamintojais, už kuriuos jie neatsako.

Atvirojo kodo programinės įrangos prižiūrėtojai yra atskira teisinė kategorija, o jų ataskaitų teikimo pareigos prasideda 2027 m. gruodžio 11 d. Tuo metu taip pat įsigalioja pagrindiniai CRA produkto saugumo reikalavimai. Rugsėjo 11 d. pakeitimas pradeda greito ataskaitų teikimo režimą, o ne platesnę įstatymo saugaus dizaino ir produkto gyvavimo ciklo sistemą.

Navigacija tarp įrašų

Previous Previous
AI agentų iššūkis yra nuspręsti, kas moka už automatizuotas klaidas
NextContinue
Satsuma kapitalo grąža: teismas patvirtino 30,7 mln. svarų išmokėjimą

Similar Posts

  • Federalinis teismas apsaugo „Kalshi“ ir „Polymarket“ nuo Minesotos nusikaltimo susidorojimo likus kelioms dienoms iki termino
    cryptoslate

    Federalinis teismas apsaugo „Kalshi“ ir „Polymarket“ nuo Minesotos nusikaltimo susidorojimo likus kelioms dienoms iki termino

    ByAdministratorius 2026-07-29

    Federalinis teisėjas laikinai uždraudė Minesotai įgyvendinti savo naują prognozavimo rinkos nusikaltimo įstatymą prieš federaliniu mastu reguliuojamas biržas, kurias biržos prekių ateities sandorių komisija nurodė kaip sutarčių rinkas, įskaitant Kalshi ir Polymarket US, likus kelioms dienoms iki statuto įsigaliojimo rugpjūčio 1 d. Teisėja Katherine Menendez patenkino CFTC, KalshiEX ir QCX, registruoto subjekto, vykdančio veiklą kaip „Polymarket…

    Read More Federalinis teismas apsaugo „Kalshi“ ir „Polymarket“ nuo Minesotos nusikaltimo susidorojimo likus kelioms dienoms iki terminoContinue

  • Tokenizuotos akcijos: tos pačios teisės, skirtingos prekybos apsaugos
    cryptoslate

    Tokenizuotos akcijos: tos pačios teisės, skirtingos prekybos apsaugos

    ByAdministratorius 2026-10-11

    Ženklinimo akcijos, kurioms gali būti taikoma SEC rugsėjo mėnesio išimtis, turi turėti lygiavertes akcininkų teises, tačiau jų prekybos vietos gali veikti nesilaikant pagrindinių NMS reglamentų apsaugos. Todėl investuotojai turi išnagrinėti, ką reiškia akcija ir kaip nustatoma jų pavedimo kaina bei tvarkoma. Rinkos duomenų teikėjas „Douro Labs“ paprašė SEC darbuotojų spalio 9 d. pateiktoje paraiškoje nustatyti…

    Read More Tokenizuotos akcijos: tos pačios teisės, skirtingos prekybos apsaugosContinue

  • Solanos mokesčio balsavimas: ką SGP-0003 atskleidžia apie Jakovenko galią
    cryptoslate

    Solanos mokesčio balsavimas: ką SGP-0003 atskleidžia apie Jakovenko galią

    ByAdministratorius 2026-09-03

    Rugpjūčio 28 d. Solana mokesčio balsavimas dėl SGP-0003 davė neįprastą rezultatą: dauguma dalyvaujančių akcijų palaikė reformą, tačiau pasiūlymas žlugo. Rezultatas yra aiškiausias iki šiol įrodymas, kad vienas iš įkūrėjų Anatolijus Jakovenko gali formuoti tinklo ekonominę darbotvarkę, o tikrintojai ir suinteresuotieji subjektai išlaiko oficialius įgaliojimus. SGP-0003 užbaigė 142,844 mln. SOL už, 50,146 mln. – prieš ir…

    Read More Solanos mokesčio balsavimas: ką SGP-0003 atskleidžia apie Jakovenko galiąContinue

  • Numatymo rinkos pakelia Robinhood, nes smunka kriptovaliutų pajamos
    cryptoslate

    Numatymo rinkos pakelia Robinhood, nes smunka kriptovaliutų pajamos

    ByAdministratorius 2026-10-31

    Spalio 29 d. Coinbase pranešė, kad jos prognozavimo rinkų verslo metinės grynosios pajamos viršijo 200 mln. Atskleidimas buvo paskelbtas po Robinhood trečiojo ketvirčio rezultatų, kai sutartys uždirbo 173 mln. USD, o kriptovaliutų – 120 mln. USD. „Robinhood“ kriptovaliutų pajamos sumažėjo 55%, palyginti su praėjusiais metais, todėl jos renginių verslas iš karto gavo finansinį vaidmenį. Pajamos…

    Read More Numatymo rinkos pakelia Robinhood, nes smunka kriptovaliutų pajamosContinue

  • Ontologija verčia skubiai atnaujinti mazgą iš naujo paleidus grandinę, kurią nukentėjo kenkėjiška veikla
    cryptoslate

    Ontologija verčia skubiai atnaujinti mazgą iš naujo paleidus grandinę, kurią nukentėjo kenkėjiška veikla

    ByAdministratorius 2026-09-03

    Ontology teigė, kad jos pagrindinis tinklas atnaujino įprastą veikimą rugsėjo 2 d. po avarinės saugos pauzės ir liepė kiekvienam sinchronizavimo mazgo operatoriui atnaujinti į 3.1.5 versiją. Sinchronizavimo mazgai yra infrastruktūra, kuri savo blokų grandinės kopiją sinchronizuoja su tinklu. Pranešime apie atkūrimą sakoma, kad naujoji programinė įranga reikalinga, kad būtų palaikomas suderinamumas su atkurta grandine ir…

    Read More Ontologija verčia skubiai atnaujinti mazgą iš naujo paleidus grandinę, kurią nukentėjo kenkėjiška veiklaContinue

  • FlashProve: brangus Anthropic AI tikrinimo prototipas
    cryptoslate

    FlashProve: brangus Anthropic AI tikrinimo prototipas

    ByAdministratorius 2026-11-05

    Kai mokate už prieigą prie pavadinto AI modelio, jį atpažinti vien iš jo atsakymų lieka nepatikima. Įtikinamas atsakymas gali parodyti, kad paslauga veikia, o elementaresnis pirkimo klausimas lieka neišspręstas: ar jūsų pasirinktas modelis iš tikrųjų veikė? „Anthropic“ „FlashProve“ tyrimo leidimas, paskelbtas lapkričio 2 d., siūlo būdą patikrinti modelio skaičiavimą neatskleidžiant modelio privataus svorio. Laimikis yra…

    Read More FlashProve: brangus Anthropic AI tikrinimo prototipasContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos