Trezor tiekėjo pažeidimas susieja 11 742 namų adresus
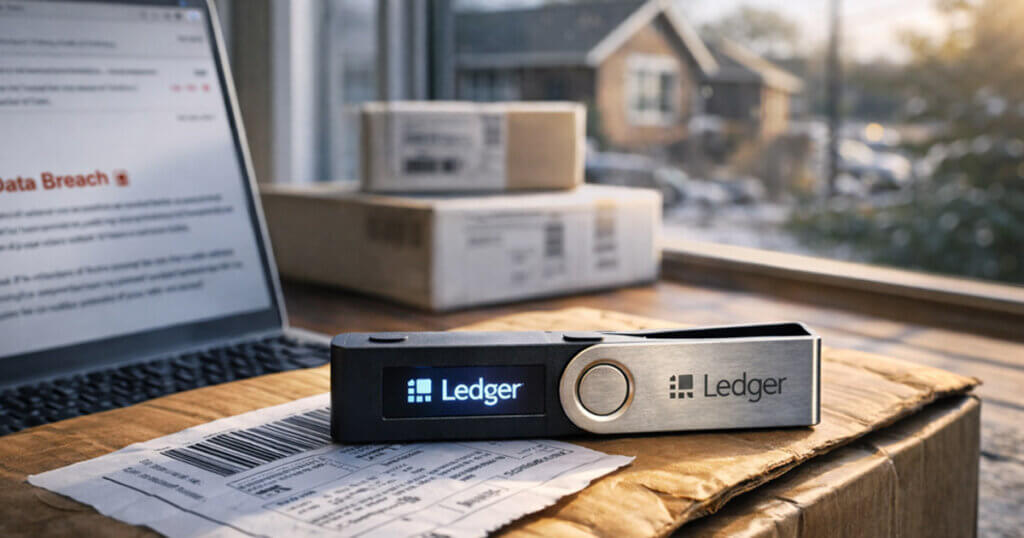
Rugpjūčio 13 d. Trezoras pranešė, kad pažeidimas vykdymo teikėjo „ShipMonk“ metu atskleidė maždaug 13 689 aparatinės įrangos piniginės pirkėjų klientų duomenis, įskaitant 11 742 žmonių pristatymo adresus.
Didesnės grupės vardai, el. pašto adresai, telefono numeriai ir pristatymo adresai buvo atskleisti, o dar 1 947 klientų vardai, miestai ir el. pašto adresai buvo pažeisti. „ShipMonk“ tvarkė informaciją, kad įvykdytų ir pristatytų „Trezor“ užsakymus.
„Trezor“ teigė, kad jos sistemos, įrenginiai ir paslaugos nebuvo pažeisti, o klientų piniginės išlieka saugios. Vietoj to, toks poveikis sukuria kitokią riziką: susieja identifikuojamus žmones ir daugeliu atvejų jų namų adresus su aparatinės įrangos piniginės, skirtos kriptovaliutų atsargoms apsaugoti, pirkimu.
Rugpjūčio 10 d. „ShipMonk“ pranešė „Trezor“, kad neteisėtas veikėjas prisijungė prie sistemų, kuriose yra klientų informacijos, rašoma bendrovės rugpjūčio 13 d.
11 742 visiškai atskleisti įrašai apėmė užsakymus, gautus nuo gegužės 10 d. iki rugpjūčio 8 d. Papildomi 1 947 įrašai gali apimti senesnius pirkinius, o Trezor teigė, kad vis dar bendradarbiauja su „ShipMonk“, kad nustatytų, kodėl tie įrašai liko prieinami.
„Trezor“ teigė, kad jos vykdymo partneriai paprastai privalo ištrinti arba anonimizuoti užsakymo informaciją per 90 dienų nuo pristatymo, taip apribodami, kiek naujausių klientų duomenų lieka prieinama po užsakymo įvykdymo.
Siuntimo duomenys gali paversti skaitmeninį pažeidimą fizinio saugumo rizika
Nors atskleisti įrašai nesuteikia prieigos prie piniginių ar privačių raktų, jie gali žymiai labiau nukreipti sukčiavimą ir kitas atakas.
Trezoras perspėjo, kad sukčiai gali panaudoti šią informaciją, norėdami apsimesti įmone, bankais ar kriptovaliutų biržomis siųsdami įtikinamus elektroninius laiškus, telefono skambučius ir laiškus. Užpuolikas, jau žinantis, kad asmuo įsigijo „Trezor“ įrenginį, gali pritaikyti pranešimą apie piniginės saugumą, pažeistas lėšas arba tariamas paskyros problemas, o ne pasikliauti bendra sukčiavimo taktika.
Pristatymo adresų įtraukimas kelia rimtesnį susirūpinimą, nes taip galima nustatyti namų ūkius, susijusius su žmonėmis, kurie gali turėti kriptovaliutų.
Tai nereiškia, kad „ShipMonk“ duomenys buvo naudojami fizinėms atakoms. Tačiau ankstesni atvejai rodo, kaip klientų duomenų bazės gali padėti nusikaltėliams nustatyti galimus kriptovaliutų turėtojus, prieš pereinant nuo internetinės žvalgybos prie realaus pasaulio taikymo.
2025 m. byloje, nesusijusioje su Trezor, JAV teisingumo departamentas aprašė tariamą kriptovaliutų tinklą, kuris naudojo pavogtas duomenų bazes aukoms identifikuoti ir apėmė gyvenamųjų namų vagystes, nusitaikęs į aparatūros ir piniginės savininkus.
Chainalysis taip pat nustatė, kad metinė vertė, pavogta per smurtines kriptovaliutų atakas, 2025 m. pasiekė rekordinę 58 mln. USD sumą, o 2026 m. viduryje pavogta dar 30 mln. USD. Šiais metais įsiveržimai į namus sudarė 37 % visų užregistruotų incidentų, o 2023 m. – 26 %.
„Blockchain“ analizės įmonė teigė, kad užpuolikai yra nuo nusikaltėlių, kurie siunčia pavogtą turtą tiesiai į centralizuotas biržas, iki sudėtingesnių grupių, naudojančių pinigų plovimo infrastruktūrą, kad nuslėptų pajamas.
„Trezor“ ir kriptovaliutų vadovai imasi griežtesnių privatumo priemonių
Po pastarojo meto trečiųjų šalių duomenų pažeidimų bangos, turinčios įtakos kriptovaliutų paslaugų teikėjams, pramonės lyderiai vis dažniau perspėja apie per daug atskleistų vartotojų duomenų riziką.
„Helius“ įkūrėjas ir generalinis direktorius Mertas Mumtazas teigė, kad pažeidimai, susiję su klientų informacija, ir toliau kartosis tarp programinės įrangos tiekėjų, teigdami, kad kriptovaliutų vartotojai turėtų sumažinti asmeninės informacijos, kurią galima sujungti su paslaugomis, kiekį.
Tarp jo rekomendacijų buvo naudoti atskirus el. pašto slapyvardžius, unikalius slaptažodžius ir aparatinės įrangos kelių veiksnių autentifikavimą, o ne SMS. Jis taip pat paragino vartotojus neteikti nereikalingos asmeninės informacijos ir, jei įmanoma, neskelbtinus produktus pristatyti į bendras ar negyvenamas vietas, o ne į namus.
Mumtaz taip pat tvirtino, kad aparatinės įrangos piniginė neturėtų būti traktuojama kaip pakankama apsauga dideliam turtui, todėl rekomendavo kelių parašų sąrankas, todėl pažeidžiant vieną įrenginį ar pasirašantįjį negalima atskleisti viso balanso.
„Trezor“ laikosi panašaus požiūrio vykdymo srityje, bandydamas sumažinti siuntimo duomenų, kurie lieka susiję su būsimais pirkiniais, kiekį.
Bendrovė pranešė, kad planuoja pristatyti Anonymous Delivery Europos Sąjungoje iki 2026 metų rugsėjo, o JAV – iki metų pabaigos. Paslaugai būtų naudojamas specialus atsiskaitymo procesas, spintelės paėmimas, neutrali pakuotė ir bendroji siuntėjo informacija, o pristatymo identifikatoriai automatiškai ištrinami po pristatymo.
Klientams, nukentėjusiems nuo „ShipMonk“ incidento, „Trezor“ patarė įtariai vertinti skubius informacijos prašymus, tikrinti pranešimus oficialiais kanalais ir niekada nesidalyti piniginės atsargine kopija arba neįvesti jos į svetainę.