Piniginės kodavimo klaida tiesiog padėjo uždaryti visą XRP projektą
XRP Healthcare, sveikatos priežiūros platforma, sukurta remiantis XRP Ledger (XRPL), nutraukia veiklą po to, kai dėl piniginės trūkumo paaiškėjo tūkstančiai sąskaitų ir buvo patirta maždaug 450 000 USD nuostolių.
Rugsėjo 10 d. projektas teigė, kad rugsėjo 3 d. XRPH Piniginės incidentas padidino finansinį ir veiklos spaudimą verslui, kurį jau slegia plėtros išlaidos, užsitęsusi kriptovaliutų rinka ir nesėkmingos pastangos įtraukti į viešąjį sąrašą.
Dėl šios priežasties platforma pranešė, kad ruošiasi pašalinti savo žetonus, įskaitant XRPH ir XRPHAI, ir tikimasi, kad atskiri mainai nustatys pašalinimo terminus. „XRPH Wallet“ programos liks neprisijungusios, kol įmonė išsaugos savo intelektinę nuosavybę ir pasaulinį prekių ženklų portfelį.
Išjungimas įvyko po masinio valymo, kurio metu XRPL.to atsekė 10 281 mokėjimą iš 4 011 siuntėjų piniginių nuo rugsėjo 3 d. iki rugsėjo 4 d. Analitikos tarnyba 4 010 iš tų piniginių klasifikavo kaip aukas, nustačiusi, kad vienas siuntėjas finansavo surinkėjo sąskaitą.
Apie 267 664 XRP, 23,2 mln. XRPH ir 2,43 mln. XRPHAI buvo perkelta į identifikuotą surinkėją, todėl pavogto turto vertė yra maždaug 450 000–452 000 USD.
Piniginės trūkumas sugriovė raktų erdvę, apsaugančią vartotojo lėšas
„XRP Healthcare“ kūrėjo tyrimas atskleidė pažeidimą, kaip „XRPH Wallet“ sugeneravo kredencialus.
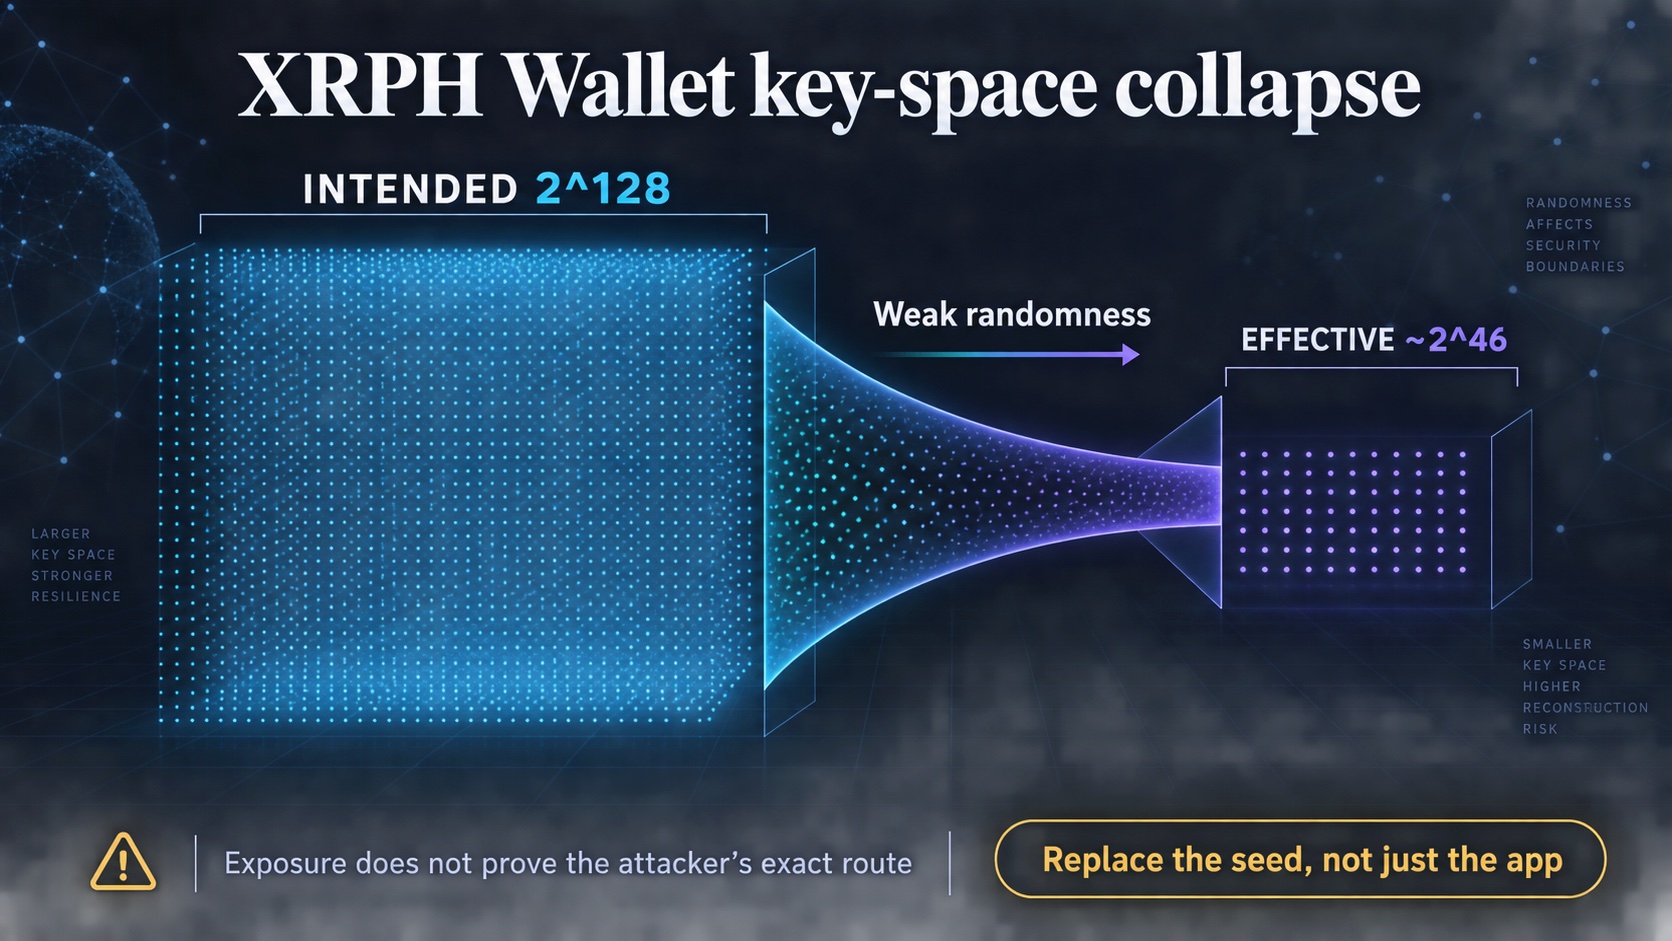
Ataskaitoje teigiama, kad programa perdavė 55 simbolių reikšmę xrpl.Wallet.fromEntropy()kuriame tikėtasi neapdorotų baitų. Efektyviai buvo išsaugoti tik pirmieji 16 simbolių, paliekant 14 kintamųjų skaitmenų ir sumažinant galimą įvesties vietą iki maždaug 72,9 trilijonų derinių arba maždaug 2^46 nuo numatytų 2^128.
Kūrėjai taip pat rado panaudojimą Math.random()kuris galėjo dar labiau sumažinti praktinę paieškos erdvę.
Komanda teigė, kad ji atkūrė devynių veikiančių piniginių privačius raktus, įskaitant keturias patvirtintas išeikvotas paskyras, naudodama viešą informaciją ir dalinį sumažintos raktų erdvės nuskaitymą. Buvo padaryta išvada, kad defektas paaiškina rugsėjo 3 d. nutekėjimą, nereikalaujant prieigos prie vartotojo įrenginių ar XRP Ledger protokolo.
Silpnumas taip pat reiškia, kad vartotojai negali apsaugoti atviros piniginės tiesiog importuodami tą pačią sėklą į kitą programinę įrangą. XRP Healthcare patarė paveiktiems vartotojams atsisakyti kredencialų, sugeneruotų naudojant XRPH Piniginę, ir perkelti likusį turtą naudojant naujai sukurtus raktus.
Nepaisant veiklos nutraukimo, atkūrimo pastangos bus tęsiamos.
Bendrovė teigė, kad pavogtas turtas buvo atsektas iki galo iki „Ethereum“ adreso, kuriame yra apie 445 198 DAI, ir paprašė paveiktų vartotojų pateikti faktines ataskaitas apie „Etherscan“, naudojant operacijų įrašus iš išsekusios piniginės.
XRP Healthcare teigė, kad toliau dirbs su biržomis, platformomis, institucijomis ir kitomis šalimis, išsaugodama su incidentu susijusius techninius ir operacijų įrašus.