„Coinbase“ atsekė 1,1 mln. USD kriptovaliutų pėdsaką už AI sukčiavimo paslaugos „EvilTokens“
„Microsoft“ ir „Coinbase“ padėjo išardyti „EvilTokens“, AI sukčiavimo paslaugą, susietą su daugiau nei 12 000 pažeistų gautųjų visame pasaulyje.
„Microsoft“ teigė, kad per kelis mėnesius nuo veiklos pradžios ši operacija pasiekė daugiau nei 10 000 organizacijų, apimančių finansines paslaugas, nekilnojamąjį turtą, sveikatos priežiūrą, statybas ir kitas pramonės šakas.
Bendrovė ir jos partneriai konfiskavo 50 „EvilTokens“ naudojamų svetainių ir išjungė daugiau nei 150 susijusių domenų, o JK policija rugsėjo 11 d. sulaikė du vyrus, įtariamus nusikaltimais, susijusiais su įtariama operacija. Vėliau policija abu paleido lygtinai už užstatą.
„EvilTokens“ sukčiavimo paslauga rėmėsi AI naudojimu
„EvilTokens“ didžiąją dalį verslo el. pašto kompromiso proceso supakavo į prenumeratos paslaugą, parduodamą per „Telegram“. „Microsoft“ teigė, kad klientai sumokėjo 1 500 USD inicijavimo mokestį ir 500 USD periodinę prenumeratą už įrankius, kurie vienoje sąsajoje sujungė paskyros kompromisą, prieigą prie pašto dėžutės, žvalgybą ir AI padedamą sukčiavimą.
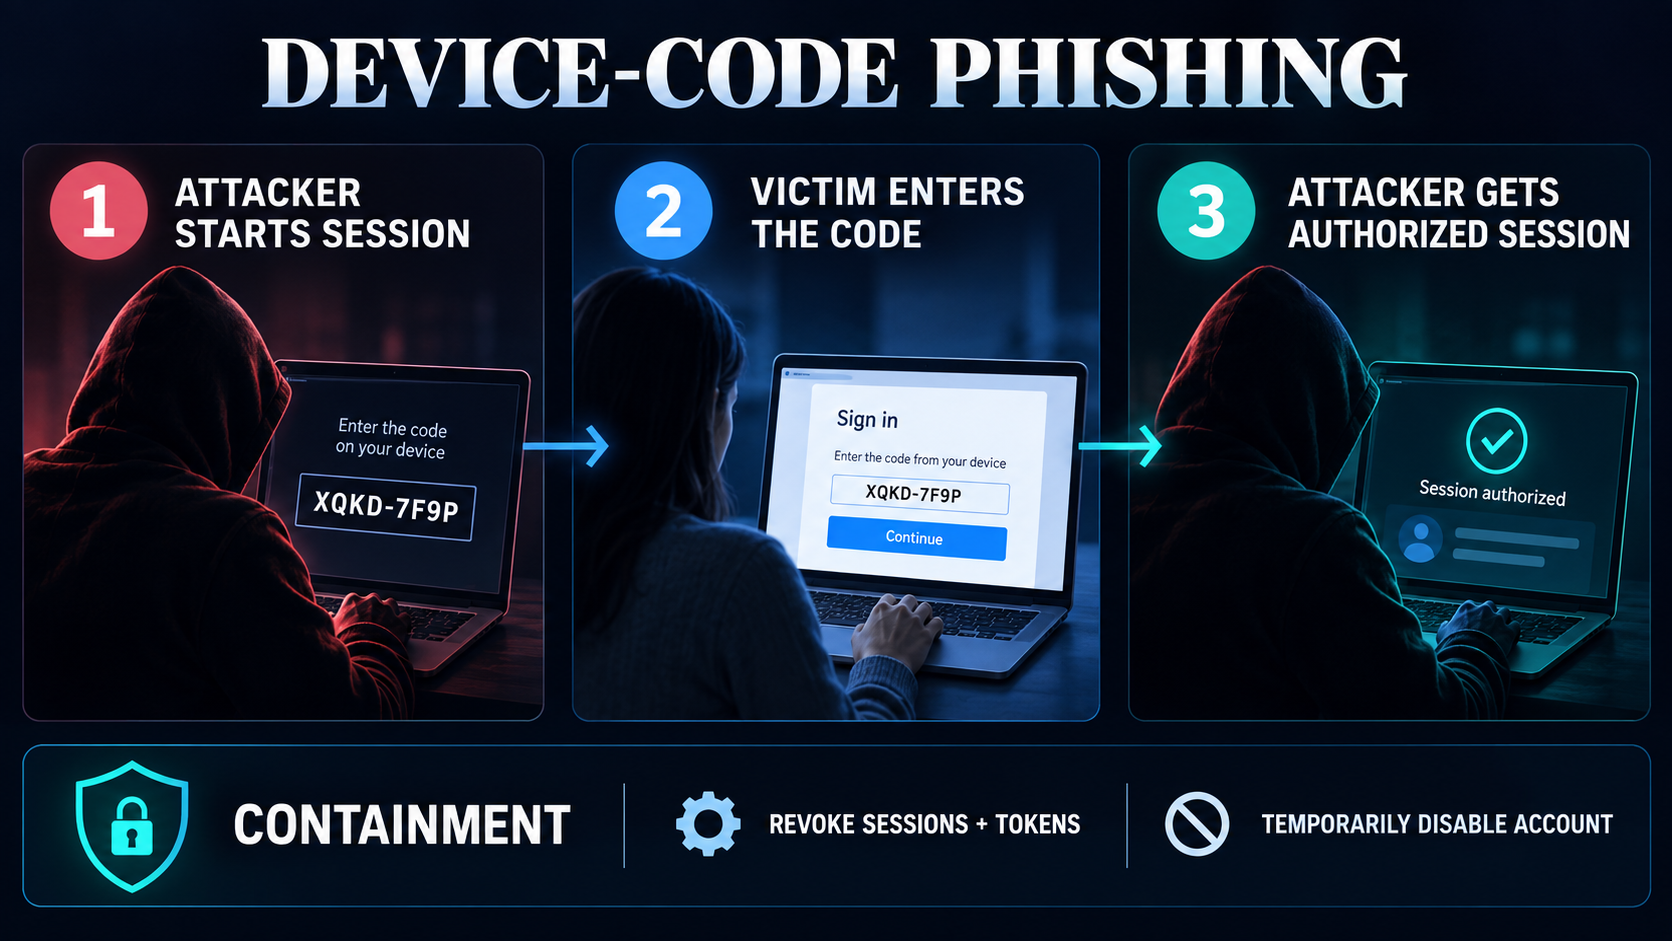
Paslaugos įėjimo taškas rėmėsi „Microsoft“ įrenginio kodo autentifikavimu – teisėtu prisijungimo srautu, skirtu aparatinei įrangai, pvz., išmaniesiems televizoriams ir konferencijų įrangai, kuri negali lengvai palaikyti standartinių naršyklės prisijungimų.
Užpuolikai patys inicijavo autentifikavimo užklausą, o gautą kodą išsiuntė taikiniams per sukčiavimo el. laiškus, paslėptus kaip sąskaitos faktūros, bendrinami failai ir kiti įprastiniai verslo pranešimai.
Aukos, įvedusios šį kodą teisėtoje „Microsoft“ svetainėje, iš tikrųjų patvirtino seansą, laukiantį užpuoliko įrenginyje.
Procesui vis tiek gali prireikti slaptažodžio ir kelių veiksnių autentifikavimo, kai vartotojas buvo atsijungęs, tačiau šie kredencialai liko „Microsoft“ infrastruktūroje. Procesas sugeneravo užpuoliko inicijuotos sesijos prieigos teisę.
Tai suteikė EvilTokens kažką naudingesnio už pavogtą slaptažodį: autentifikuotą atramą pašto dėžutės viduje. Tada platforma automatizavo darbą, dėl kurio užpuolikai tradiciškai turėjo praleisti valandas skaitydami korespondenciją ir rekonstruodami, kaip organizacija perkelia pinigus.
Jo dirbtinio intelekto įrankiai galėtų išversti ir apibendrinti pranešimus, nustatyti ataskaitų teikimo linijas ir patikimus kontaktus, pateikti laukiančias sąskaitas faktūras ir pokalbius pavedimu bei nustatyti, kurie darbuotojai turi įgaliojimus atlikti mokėjimus.
„Microsoft“ teigė, kad iš anksto nustatyti raginimai gali identifikuoti organizacijos „pinigų judėjus“ ir rekomenduoti žmonėms apsimetinėti, o tai leidžia klientams pereiti nuo paskyros prieigos prie tikslinio sukčiavimo, naudojant kur kas mažiau rankinio patikrinimo.
Tyrėjai taip pat rado įrodymų, kad „EvilTokens“ dalys buvo sukurtos naudojant AI padedamus kodavimo įrankius, todėl abiejose operacijos pusėse sumažėjo techninė našta.
Rezultatas buvo paslauga, kuri gali padėti mažiau kvalifikuotiems klientams gauti prieigą prie paskyros, suprasti jos turinį ir parengti apsimetinėjimo kampaniją nemontuojant kiekvienos galimybės atskirai.
Kriptografiniai mokėjimai tyrėjams suteikė pėdsaką
Prenumeratos modelis taip pat sukūrė „Coinbase“ finansinį pėdsaką, skirtą operacijai atlikti atgal.
Nuo 2025 m. spalio mėn. iki 2026 m. birželio mėn. „Coinbase“ pasaulinės žvalgybos komanda atsekė apie 1,1 mln. USD pajamų iš „EvilTokens“ platformos keturiuose „Tron“ adresuose. Ji nustatė daugiau nei 1 000 indėlių iš daugiau nei 700 skirtingų adresų ir nustatė mokėjimų į „EvilTokens“ srautus per jų galimas pinigų išėmimo vietas. Skaičiai rodo už paslaugą sumokėtas pajamas, o ne sumą, galiausiai pavogtą iš sukčiavimo aukų.
„Coinbase“ teigė, kad sujungė sandorių duomenis su prekybininkų įrašais, įrenginio informacija ir atvirojo kodo žvalgybos duomenimis, kad padėtų priskirti platformą tariamiems operatoriams, prieš kreipdamasi į Londono Metropoliteno policiją.
Birža taip pat ištyrė „EvilTokens“ pirkėjus, kuriuos nustatė savo platformoje, ir perdavė šias bylas teisėsaugai. Jos įrodymai prisidėjo prie „Microsoft“ civilinio ieškinio prieš paslaugą.
Coinbazės klientai taip pat buvo tarp sučiuptų pasroviui. Birža teigė, kad kai kurie vartotojai buvo manipuliuojami per pažeistus el. pašto pokalbius, kad kriptovaliutos būtų siunčiamos sukčių kontroliuojamais adresais. Coinbase sąskaitos ir kredencialai nebuvo pažeisti.
Sutrikimas nutraukė operaciją, kuri jau buvo ne tik „Microsoft“. „Coinbase“ teigė, kad „EvilTokens“ operatorius turėjo pranešė apie planus išplėsti įrankių rinkinį į „Gmail“ ir „Okta“ paskyras, kurie gali plisti tą patį modelį kitose tapatybės platformose.
„Microsoft“ perspėjo, kad pašalinus esamą paslaugos infrastruktūrą šis metodas nepašalins. Bendrovė rekomenduoja organizacijoms blokuoti įrenginio kodo autentifikavimą ten, kur jis nereikalingas, ir griežtai apriboti, kai to reikia. Paskyroms, kurios įtariamos pakenktos, patariama atšaukti atnaujinimo prieigos raktus, priverstinai iš naujo autentifikuoti ir kai kuriais atvejais laikinai išjungti paskyrą.
Šis paskutinis veiksmas gali turėti trumpalaikių veiklos sąnaudų, tačiau „Microsoft“ teigė, kad standartinis seanso atšaukimas gali palikti esamus prieigos prieigos raktus naudoti iki valandos. Užpuolikai pasinaudojo šiuo langu per pastarąsias kampanijas, palikdami saugos komandoms pasirinkti tarp trumpalaikio trikdymo teisėtiems vartotojams ir nuolatinės prieigos tiems, kurie jau yra pašto dėžutėje.