Botai tiria „Bitcoin Lightning“ mazgus, kad galėtų perimti kelią
„Bitcoin“ mokėjimų procesorius „BTCPay Server“ perspėjo, kad robotai tiria atvirus „Lightning“ mazgus ir ieško galimo administracinės kontrolės.
Ši veikla vykdoma dėl atskiro kritinio BTCPay pažeidžiamumo, kurį užpuolikai išnaudojo prieš mėnesį, kad gautų kredencialus, apsaugančius LND mazgus ir išeikvodami prekybininkų pinigines.
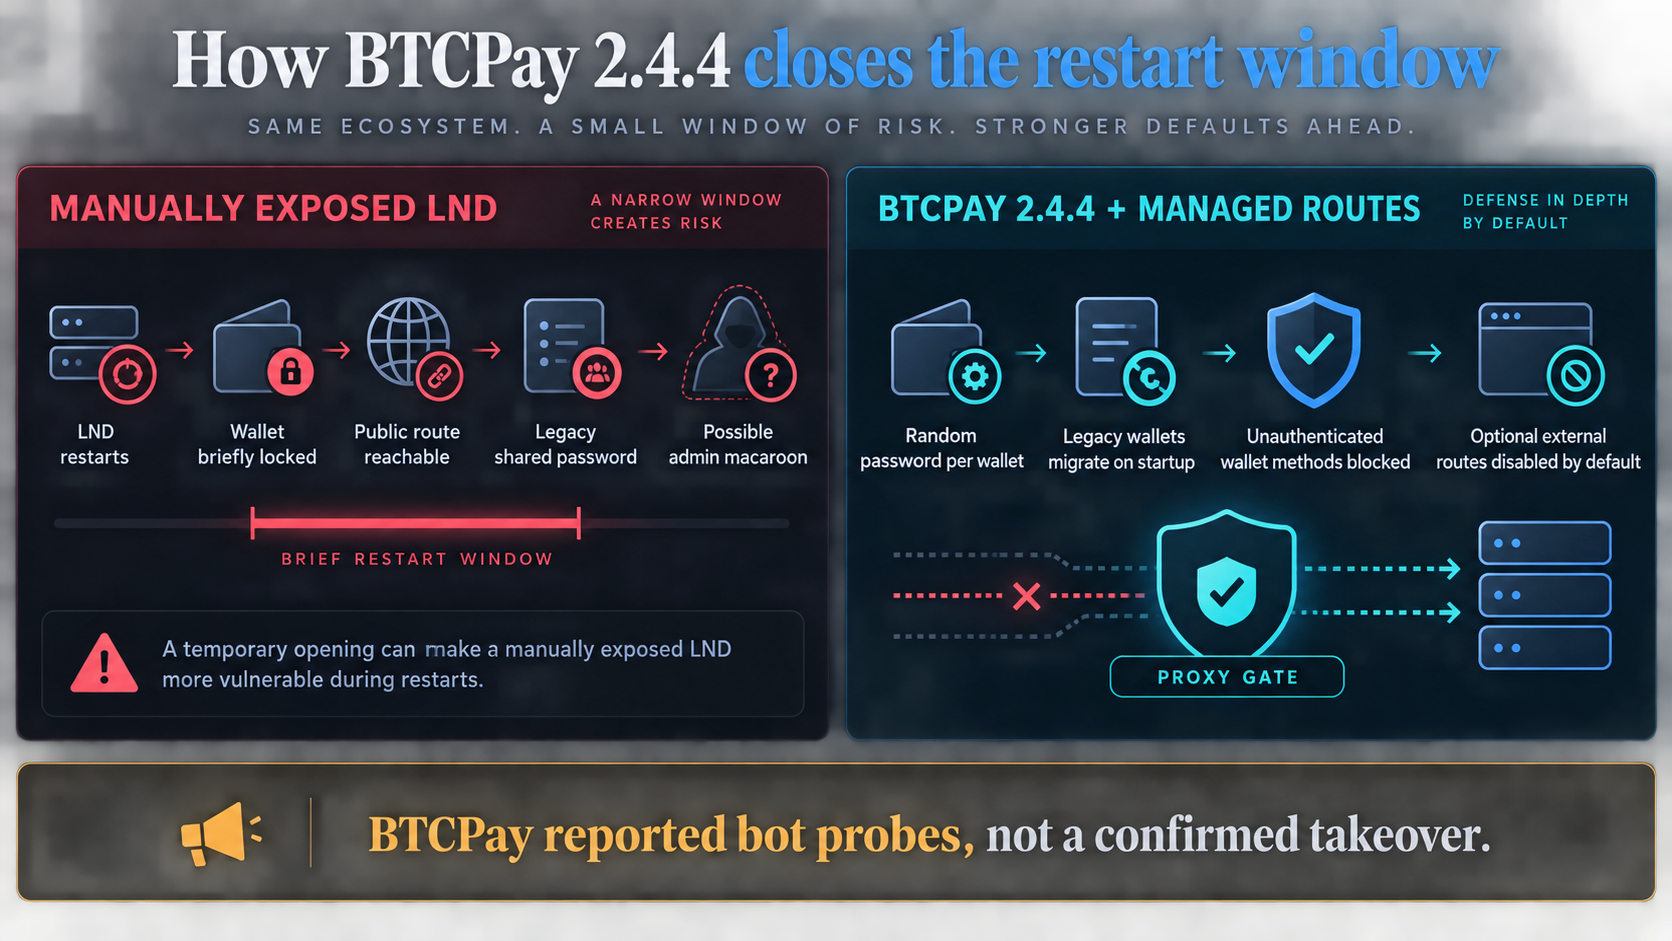
Vėliau „BTPCay“ išjungė išorinę prieigą prie LND, plačiai naudojamo „Bitcoin’s Lightning Network“ diegimo, standartiniame „Docker“ diegime. Dabar projekte teigiama, kad automatizuotos sistemos nukreiptos į serverius, kuriuose operatoriai rankiniu būdu atkūrė tą prieigą, pakartotinai iškviesdami LND slaptažodžio keitimo galutinį tašką.
Naujausias mechanizmas skiriasi nuo pažeidžiamumo, kuris buvo išnaudotas rugpjūtį, bet gali sukelti panašią baigtį: užpuolikas gauna kredencialus, galinčius valdyti LND mazgą.
BTCPay teigė, kad atidarymas pasirodo per trumpą intervalą po LND iš naujo paleidimo, o jo piniginė lieka užrakinta. Per tą laikotarpį tikslinio slaptažodžio keitimo metodui nereikalingas „macaroon“, LND kredencialas paprastai naudojamas administraciniams veiksmams įgalioti.
Senesnės BTCPay LND piniginės padidino riziką naudodamos bendrinamą numatytąjį slaptažodį. Užpuolikas, galintis pasiekti sąsają prieš vidinį BTCPay atrakinimo įrankį, gali pirmas pateikti šį slaptažodį, jį pakeisti ir paprašyti administratoriaus, suteikiančio galimybę valdyti mazgą.
BTCPay nepranešė apie sėkmingą perėmimą per naujai pastebėtą veiklą arba nesusiejo robotų su rugpjūčio mėnesio vagysčių užpuolikais.
BTCPay sukietina mazgus po rugpjūčio mėnesio vagystės
Atnaujintas tyrimas pratęsia sudėtingą BTCPay saugumo atkarpą, kuri rugpjūčio 7 d. pripažino, kad užpuolikai išnaudojo pažeidžiamumą, paveikiantį visas versijas iki 2.4.2. Ši klaida leido neautentifikuotiems užpuolikams gauti LND macaroon failus ir naudoti juos lėšoms perkelti. Standartinės BTCPay tinklinės piniginės nebuvo paveiktos.
Po kelių dienų projektas ir jo rėmėjai pasiūlė premiją, lygią 10% atgautų bitkoinų, neviršijant 3 BTC, tada vertės apie 190 000 USD. „BTPCay“ taip pat įtraukė biržas, „blockchain“ analizės įmones ir teisėsaugą, siekdama atsekti pavogtas lėšas.
2.4.4 versija, išleista rugsėjo 7 d., dabar atitinka sąlygas, susijusias su naujausiu atakos keliu. Naujos LND piniginės gauna unikalius atsitiktinius slaptažodžius, o senesni įrenginiai, naudojantys bendrinamą kredencialą, yra perkeliami ir jų slaptažodžiai keičiami.
Standartinis „BTCPay“ atvirkštinis tarpinis serveris taip pat blokuoja neautentifikuotus piniginės nustatymo ir atrakinimo metodus, uždarydamas iš naujo paleidimo laiką per valdomą viešojo tinklo kelią.
Šie valdikliai negali apsaugoti infrastruktūros operatorių konfigūruoti savarankiškai. Administratoriai, kurie sukūrė savo atvirkštinį tarpinį serverį arba kitaip viešai paskelbė LND, vis tiek gali apeiti BTCPay apsaugą.
BTCPay paragino administratorius įdiegti 2.4.4 versiją ir pašalinti rankiniu būdu rodomus LND maršrutus. Maršruto valdymo pakeitimas, sujungtas rugsėjo 11 d., suteikia palaikomą nuotolinės prieigos parinktį, išlaikant LND ir Core Lightning sąsajas išjungtas pagal numatytuosius nustatymus.
Dėl to tiesioginis susirūpinimas yra pritaikytas diegimas. Juos naudojantys operatoriai turi tikrinti savo tarpinio serverio taisykles ir perkelti nuotolinius ryšius už BTCPay valdomų valdiklių, o automatinės sistemos toliau ieško pasiekiamų mazgų.