Bitcoin tyrinėtojai taikosi į privatumo monetas su Zcash stiliaus ekranuotais pervedimais
„Bitcoin“ tyrėjai pasiūlė privataus pervedimo sistemą tiesiogiai tinkle, nereikalaujant „soft fork“ ar nekeičiant jos konsensuso taisyklių.
Rugsėjo 24 d. ((alloc) init) mokslininkų Claros Shikhelman, Michailo Komarovo ir Aleksejaus Moskvino publikacijoje pristatomas „Shielded Bitcoin“ metaprotokolas, skirtas nuslėpti operacijų sumas, siuntėjus, gavėjus ir ryšius tarp pervedimų, skelbiant savo protokolo duomenis per Bitcoin mainnet.
Dizainas pritaiko „Zcash“ pradėtus metodus, įskaitant užšifruotus užrašus, viešus anuliuotojus ir nulinių žinių įrodymus, bet neįveda atskiros blokų grandinės. Vietoj to Bitcoin suteikia publikavimo ir užsakymo sluoksnį, iš kurio dalyviai atkuria privataus sandorio būseną.
Tai padidintų Bitcoin privatumą už esamų metodų, tokių kaip „CoinJoin“, „PayJoin“ ir „Silent Payments“, kurie gali apsunkinti operacijų sekimą arba sumažinti pakartotinį adreso naudojimą, tačiau palikti matomas sumas ir kitą operacijų informaciją.
„Bitcoin“ atliktų operacijas nepatvirtindamas privatumo sluoksnio
Pasiūlyme vengiama laukti „Bitcoin“ atnaujinimo, perkeliant privatumo logiką virš tinklo konsensuso taisyklių.
Vartotojai turėtų BTC išreikštą vertę kaip užšifruotus užrašus. Kai lėšos pervedamos, siuntėjas paskelbtų voką su užšifruota produkcija, viešais anuliatoriais, žyminčiais anksčiau turėtus banknotus kaip išleistus, ir nulinių žinių įrodymą, patvirtinantį nuosavybės teisę ir vertės išsaugojimą.
Pervedama suma ir sandorio šalių tapatybės liktų paslėptos.
Bitcoin kalnakasiai ir mazgai patys nepatvirtintų ekranuotos būsenos. Vietoj to, įdiegus ekrane nurodytas Bitcoin taisykles, būtų nuskaitomi BTC blokai ir atkuriami priimti pervedimo vokai įrašyta tvarka, sukuriant bendrą banknotų medį ir išleistų banknotų rinkinį.
Taigi „Bitcoin“ suteiktų laiko žymą pažymėtą operacijų istoriją ir užsakymus, reikalingus sistemai atkurti, o metaprotokolas tvarkytų užšifruotus likučius ir pervedimo patikrinimą.
Dabartinis diegimo profilis naudoja OP_RETURN, kad paskelbtų užšifruotus perdavimo duomenis, nors mokslininkai palieka galimybę naudoti kitus paskelbimo metodus.
Ši architektūra skiriasi nuo „Zcash“, kur tinklo konsensuso taisyklės tiesiogiai užtikrina ekranuotų operacijų galiojimą. Ekranuotas bitkoinas nepaliestų BTC sutarimo, o atskirą privačią būseną gautų iš duomenų, pritvirtintų prie grandinės.
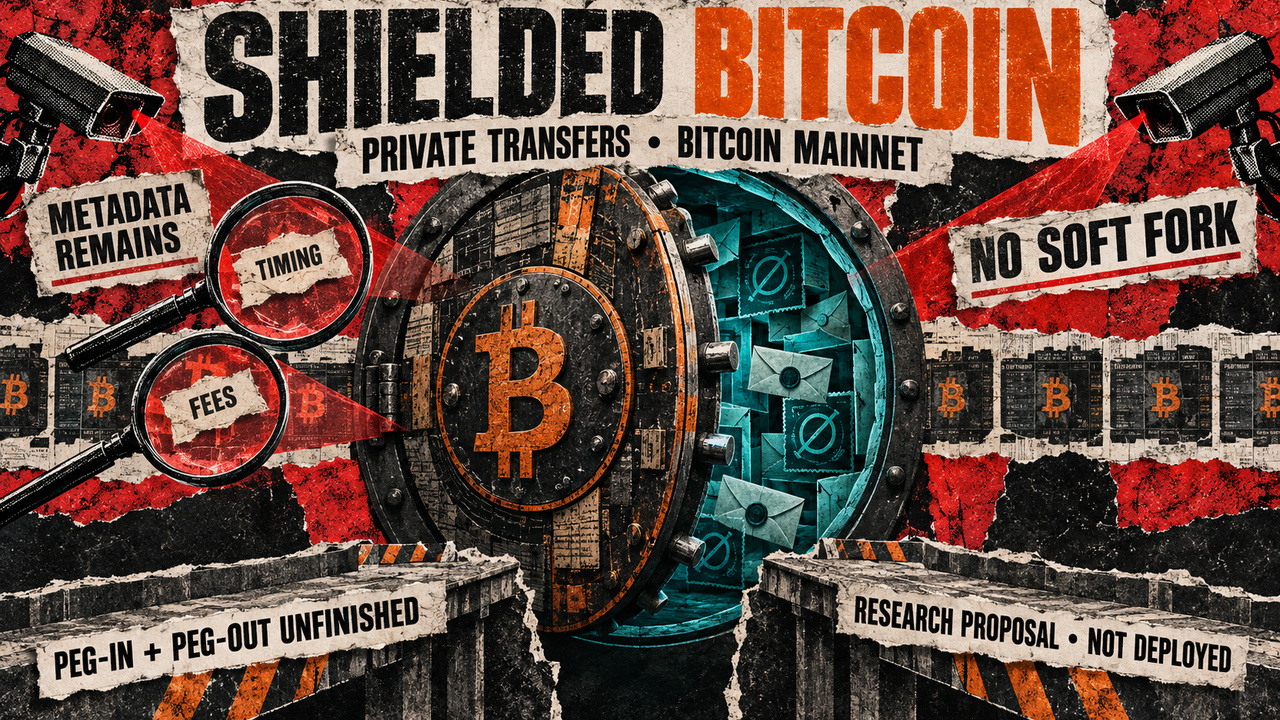
Kai kurie metaduomenys liktų matomi. Operacijų laikas, mokesčiai, įvesties ir išvesties skaičiai bei „Bitcoin“ operacijos charakteristikos, pernešančios užšifruotus duomenis, vis tiek gali suteikti stebėtojams užuominų.
Straipsnyje taip pat pateikiamos peržiūros galimybės, kurios leistų vartotojams pasirinktinai atskleisti operacijų informaciją, neatsisakant savo lėšų kontrolės, ir prireikus sukurti audito ar atitikties maršrutą.
„Bitcoin“ iždo bendrovės „OranjeBTC“ strategijos ir tyrimų direktorius Samas Callahanas teigė, kad plėtra atitinka platesnį požiūrį, kad „Bitcoin“ gali kaupti funkcionalumą nekonkuruodamas su kitomis „blockchain“ savybėmis.
Callahan pasakė:
„Žmonės vis dar neteisingai supranta Bitcoin griovį. Bitcoin nereikia laimėti kiekvienos funkcijos lenktynėse. Privatumas, greitis ir funkcionalumas gali būti kuriami laikui bėgant. Griovys yra jo decentralizavimas, saugumas ir patikima pinigų politika”, – pridūrė jis. „Ir pagal šiuos matmenis niekas neprilygsta.
Konstrukcija lieka neužbaigta ties viena kritine riba: įprasto BTC perkėlimas į ekranuotą sistemą ir iš jos.
Prijungimo ir išjungimo mechanizmai neatitinka dabartinių specifikacijų. Šie komponentai turėtų užrakinti „Bitcoin“ pagrindiniame tinkle, parodyti tą vertę privačių užrašų sistemoje ir vėliau išleisti atitinkamą BTC, kai vartotojai išeina.
((alloc) init) tikisi, kad šie srautai priklausys nuo jos PIPE v2 darbo, tačiau mokslininkai dar turi paskelbti išsamią konstrukciją.
Tai palieka atvirų klausimų, ar įėjimas ir išėjimas gali būti nepatikimi, privatūs ir atsparūs sandorių susiejimui. Išskirtinė indėlio suma, išėmimo suma arba laiko modelis vis tiek gali susieti veiklą bet kuriame ekranuotos sistemos gale.
Kiti diegimo pasirinkimai taip pat lieka neišspręsti, įskaitant galutinę tikrinimo sistemą, publikavimo formatą ir tai, kaip lengvieji klientai gali patikrinti ekranuotą būseną, nepakartodami visos atitinkamos Bitcoin istorijos.
Privatumo monetos patiria naują spaudimą, kai Zcash ralis išbando disertaciją
Šis pasiūlymas pateiktas, kai į privatumą orientuotos kriptovaliutos vėl patraukia investuotojų dėmesį ir atgaivina ilgai besitęsiančias diskusijas, ar tam skirti privatumo tinklai išlaiko ilgalaikį technologinį pranašumą prieš Bitcoin.
André Dragosch, „Bitwise Europe“ tyrimų vadovas, „Shielded Bitcoin“ apibūdino kaip „galimą priešpriešinį vėją privatumo monetoms“, atspindėdamas riziką, kad su atskirais tinklais susietos funkcijos vis dažniau gali būti atkurtos aplink „Bitcoin“, nekeičiant jo pinigų taisyklių ar pagrindinio sluoksnio sutarimo.
Šis argumentas tampa svarbesnis Zcash, kur privatumas tapo pagrindiniu žetono perkainojimo neseniai. ZEC šią savaitę pakilo virš 1 600 USD, nes apsauginė veikla paspartėjo ir investuotojai grįžo prie idėjos, kad „Zcash“ siūlo vietinius sandorius, kurie gali nuslėpti siuntėjus, gavėjus ir sumas.
Naudojimas pasikeitė kartu su kaina. Neseniai kassavaitiniai ekranuoti sandoriai pasiekė 62 379 – aukščiausią lygį nuo 2022 m., o beveik 5 mln. Praėjusią savaitę tinklas taip pat sumokėjo daugiau nei 23 mlrd.
Ekranuotasis Bitcoin daro spaudimą šiam pasakojimui, nes juo siekiama užtikrinti panašų operacijų konfidencialumą, išlaikant BTC kaip pagrindinį turtą. Jei sistema galų gale veiktų taip, kaip suplanuota, didesnio privatumo siekiantys vartotojai turėtų kitą kelią, ne tik pereiti prie tam skirtos privatumo monetos.