„Base“ „Cobalt“ atnaujinimas prideda dar vieną taisyklę, turinčią įtakos žetonų likučiams
„Base“ „Cobalt“ atnaujinimas, numatytas pagrindiniame tinkle rugsėjo 30 d. 18:00 UTC, leis B20 žetonų leidėjams konfigūruoti balanso konfiskavimą atskirai nuo įprastų perdavimo apribojimų. Žetoną, kuris įgalina šią funkciją, savininkas gali laisvai perleisti, bet vis tiek gali būti perskirstytas administracine tvarka.
B20 yra „Base“ su ERC-20 suderinamas žetonų standartas, siūlomas „Asset“ ir „Stablecoin“ variantuose. Ji jau suteikia administratoriams balanso judėjimą reglamentuojančių vaidmenų ir politikos kontrolę, o dabar taip pat valdys administracinius įgaliojimus šių balansų atžvilgiu.
Vaidmenų priskyrimas nustato, kas gali naudotis tam tikra galia, o politikos nustatymai nustato, kurioms paskyroms operacija gali turėti įtakos. Žetono taisyklių keitimas ir balanso operacijos vykdymas apima atskirus leidimų patikrinimus.
Atskiri konfiskavimo leidimai
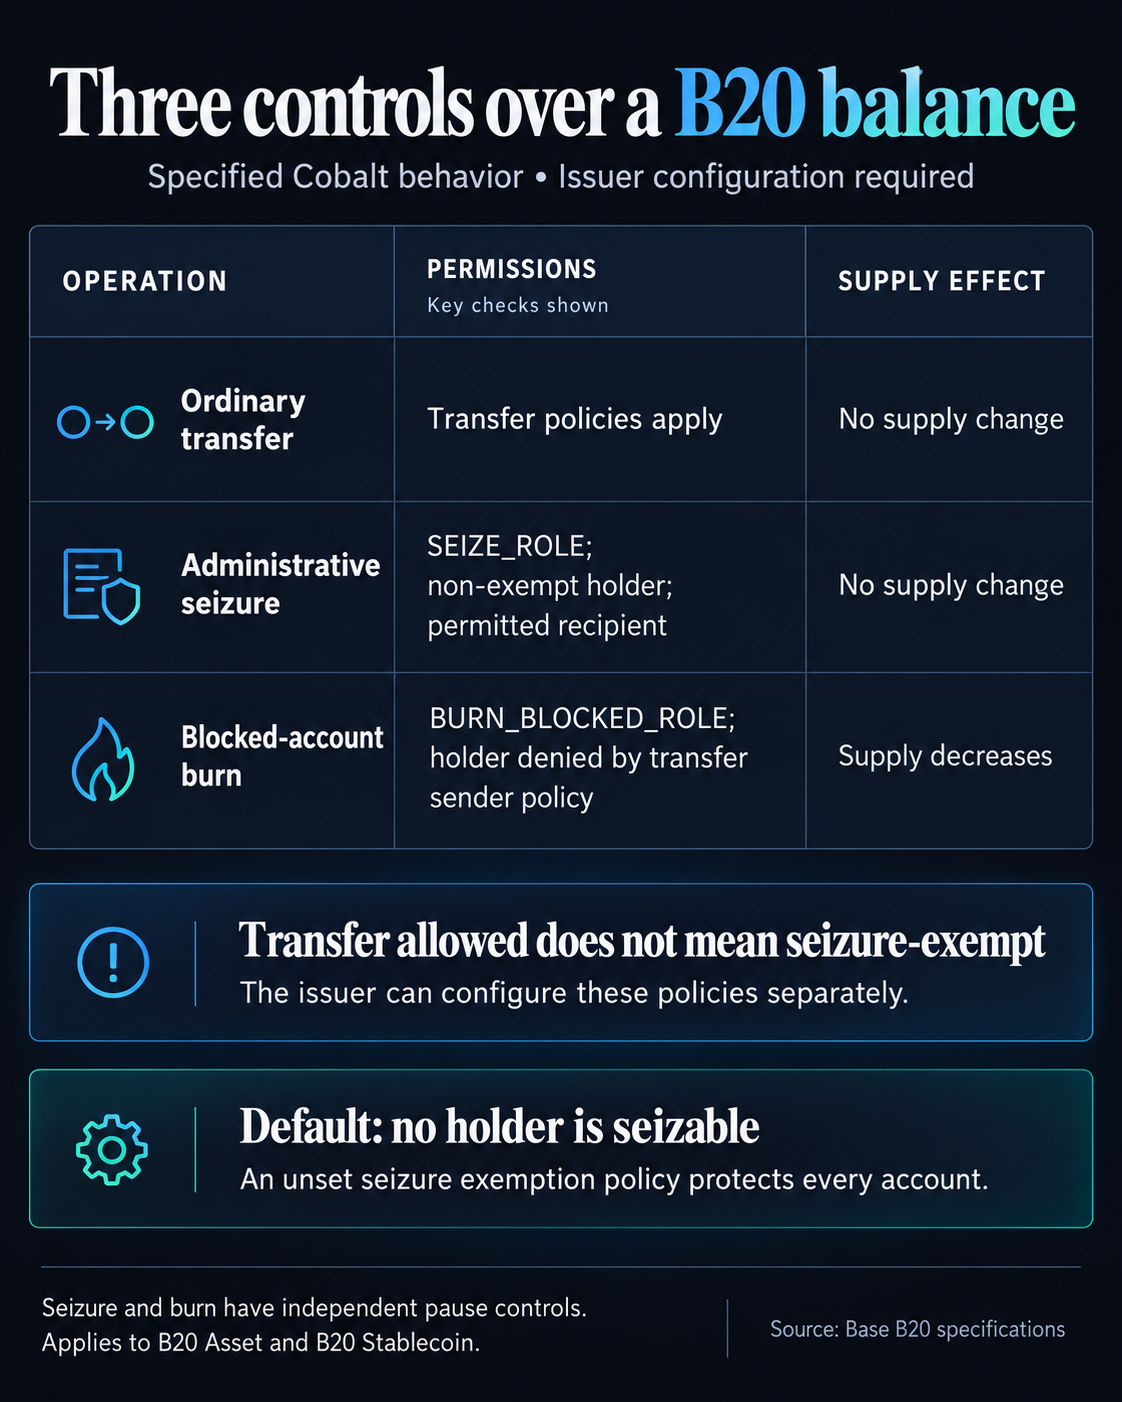
Nauja administracinė operacija, vadinama seizeWithMemoperkelia nurodytą sumą iš turėtojo į kitą adresą. Tai išsaugo visą pasiūlą ir praleidžia įprastą pervedimo politiką bei turėtojo išmokas.
Išdavėjas turi sukonfigūruoti, kurios paskyros netenka išimties, kad funkcija galėtų paimti jų prieigos raktus. Nustatymas, SEIZE_EXEMPT_POLICYatleidžia visus, kai nenustatyta. Vien tik tinkamumo konfigūruoti nepakanka: reikia vykdyti SEIZE_ROLEnestabdoma priepuolio funkcija, leistinas recipientas ir pakankama pusiausvyra.
Atskira gavėjo politika nustato, kur gali būti konfiskuotieji žetonai, o palikus šią politiką nenustatyta, galima bet kokia kitu atveju tinkama paskirties vieta. Turėtojo galimybė atlikti įprastą pervedimą neatsako į nė vieną klausimą dėl arešto politikos.
Esama B20 pervedimo politika tikrina siuntėją ir gavėją, taip pat vykdytoją, kai atliekami tam tikri pervedimai kitos sąskaitos vardu. Administratoriai gali atnaujinti šias strategijas. Patvirtinus išlaidautoją, galutinio pervedimo patikrinimai nepašalinami, tačiau tie įprasti pervedimo leidimai skiriasi nuo Cobalt konfiskavimo taisyklių.
B20 taip pat jau turi burnBlockedkuri leidžia įgaliotam skambintojui sunaikinti prieigos raktus, esančius paskyroje, kuri neleidžiama pagal perdavimo siuntėjo politiką. Kobaltas pažymi, kad ši funkcija nebenaudojama, tačiau išlaiko ją iškviečiamą esant esamai veikimui.
Tai leidžia emitentams įvairiais būdais pašalinti turėtojo likutį. Perskirstant žetonus apyvartoje lieka kitu adresu, o sunaikinant konfiskuotą atsargą reikia vėliau sudeginti. Paėmimas ir sudeginimas turi atskirus administravimo vaidmenis ir pristabdymo valdiklius.
Bazės būsenos puslapyje pateikiamas pagrindinio tinklo atnaujinimas, kaip numatyta suplanuota, su priežiūra nuo 18:00 iki 20:00 UTC. Naujovinimo apžvalgoje nurodyta, kad „Sepolia“ veikia nuo rugsėjo 23 d., o „Mainnet“ – nuo rugsėjo 30 d.
1.4.2 versijos leidimas prideda Cobalt mainnet palaikymą ir nurodo mazgų operatoriams atnaujinti iki rugsėjo 30 d. 18:00 UTC.