„Bitcoin Lightning“ trūkumas gali nusiųsti visą mazgo balansą tiesiai kalnakasiams
„Bitcoin Lightning“ programinės įrangos „Eclair“ trūkumas gali leisti kenkėjiškiems partneriams sunaikinti mazgo vietinio kanalo balansą per mokesčius.
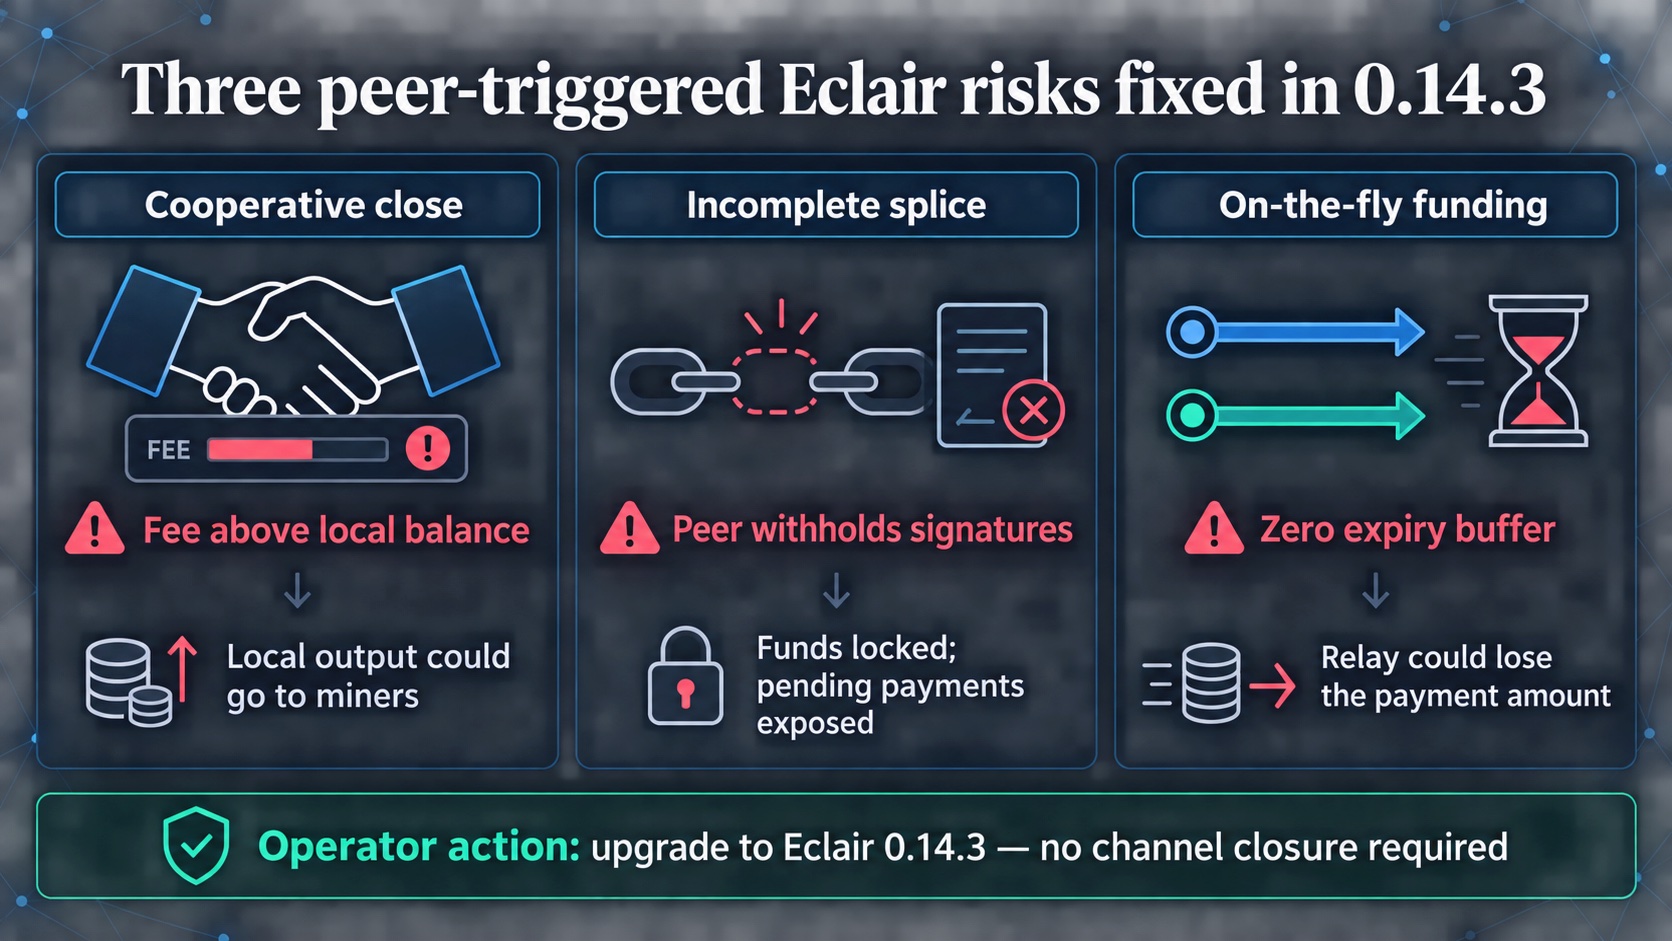
ACINQ rugsėjo 14 d. išleido Eclair 0.14.3, kad pataisytų tris bendradarbiaujančias pažeidžiamas vietas, dėl kurių operatoriai gali prarasti arba užblokuoti lėšas uždarant kanalą, sujungus ir finansuojant skrydžio metu.
Bitcoin technologijų įmonė, prisidedanti prie „Lightning Network“ plėtros ir „Eclair“ bei „Phoenix Wallet“ kūrėja, primygtinai rekomendavo operatoriams atnaujinti, nes kenkėjiški mazgai gali pasinaudoti šiomis problemomis.
Eclair užtaisytos spragos
Labiausiai tiesioginis išpuolis buvo susijęs su bendradarbiavimo kanalų uždarymu. Kai Eclair buvo atsakingas už uždarymo mokestį, priešingas partneris galėjo pasiūlyti didesnį mokestį nei aukos vietinis likutis. „Eclair“ atsarginės derybos galėtų priimti pasiūlymą, pašalinti operatoriaus produkciją ir veiksmingai išsiųsti visą vietinį balansą „Bitcoin“ kalnakasiams kaip sandorio mokesčius.
Dabar pataisa atmeta uždarymo mokesčio pasiūlymus, viršijančius operatoriaus sukonfigūruotą maksimumą. „Bitcoin Optech“ apibūdino 0.14.3 kaip saugos leidimą, skirtą pažeidžiamumui, susijusiam su kanalo uždarymu, sujungimu ir tiesioginiu finansavimu.
Antrasis trūkumas gali sugadinti lėšas nebaigto sujungimo metu, ty proceso, kuris keičia „Lightning“ kanalo finansavimo sandorį jo neuždarius. Jei Ekleras pasirašė pirmas, o partneris nuslėpė savo parašą, naujausia kanalo būsena gali priklausyti nuo sandorio, kurio auka negalėjo paskelbti.
Ši sąranka taip pat sukūrė kelią nuostoliams dėl vis dar vykdomų mokėjimų. Užpuolikas gali leisti, kad baigiasi gaunamos perduoto mokėjimo pusės galiojimo laikas, paskelbti senesnę kanalo būseną ir panaudoti mokėjimo paslaptį, kad surinktų išeinančią dalį. „Eclair“ dabar bus priverstinai uždarytas naudojant naujausią būseną, paremtą visiškai pasirašytu finansavimo sandoriu.
Trečiasis pažeidžiamumas paveikė „Eclair“ tiesioginio finansavimo funkciją, kuri gali atidaryti kanalą persiunčiant mokėjimą. Kenkėjiška piniginė gali manipuliuoti mokėjimo galiojimo laiku, kad surinktų išeinantį mokėjimą grandinėje, kai baigiasi gaunamo mokėjimo galiojimo laikas, todėl perdavimo operatoriui tenka padengti nuostolius.
„Eclair“ dabar patikrina perdavimo mokesčius ir galiojimo pabaigos buferius prieš skirdamas lėšas. Leidimas taip pat prideda numatytąją 50 satoshis-per-vByte viršutinę ribą automatiškai apskaičiuotiems kanalo atidarymo ir sujungimo mokesčiams, apribojant blogų išorinių mokesčių duomenų poveikį.
„Bitcoin Lightning“ operatoriai susiduria su didėjančiu saugumo spaudimu
Pataisymai pateikiami, kai kitos „Lightning“ programinės įrangos operatoriai susiduria su atskirais bandymais pažeisti atvirą infrastruktūrą.
Anksčiau šį mėnesį „Bitcoin“ mokėjimų procesorius „BTCPay Server“ teigė pastebėjęs, kad robotai nuolat tiria serverius, kuriuose administratoriai rankiniu būdu iš naujo įgalino išorinę prieigą prie LND, kito „Lightning“ diegimo.
Užpuolikai nusitaikė į neautentifikuotą slaptažodžio keitimo galinį tašką per trumpą langą, kai buvo užrakinta LND piniginė. Jei pasiseks, jie galėtų pakeisti piniginės slaptažodį ir paprašyti administratoriaus, kuris galėtų valdyti mazgą.
BTCPay atsakė įvesdama unikalius slaptažodžius LND piniginėms ir blokuodama neautentifikuotus piniginės valdymo maršrutus savo tinklo pakraštyje. Ji taip pat patarė operatoriams neautomatiškai atskleisti LND API.
Įvykiai rodo, kad Bitcoin „Lightning“ ekosistemoje didėja saugumo spaudimas, nes užpuolikai ieško programinės įrangos trūkumų, kuriuos galėtų panaudoti lėšoms konfiskuoti ar peradresuoti.