Kripto aparatinės įrangos piniginių gamintojai turi naują saugumo problemą
Du piniginės incidentai šią savaitę atskleidė didėjantį kriptovaliutų saugojimo silpnumą: sistemos, supančios aparatūros įrenginius.
Populiari aparatinės įrangos piniginė Pietų Korėjoje D’CENT teigė, kad tiria neteisėtus kai kurių programinės įrangos pagrindu sukurtų programų piniginės naudotojų perkėlimus, o kita šifravimo aparatinės įrangos įmonė Trezor atskleidė, kad užpuolikai eksportavo 347 149 klientų el. pašto kontaktus, pažeidę trečiosios šalies rinkodaros tiekėją „Brevo“.
Nė viena bendrovė nepranešė apie savo aparatinės įrangos ir piniginės saugumo kompromisą.
Tačiau abu incidentai sukūrė kelius į tą patį prizą: atkūrimo frazę, kuri gali atkurti piniginę ir valdyti jos turtą.
D’CENT frazės pakartotinis naudojimas pritraukia aparatūros turtą į programinės įrangos riziką
D’CENT tyrimas rodo, kaip atkūrimo frazės perkėlimas į programinę įrangą gali padidinti riziką už įrenginio, kuriame iš pradžių buvo sukurta piniginė, riba.
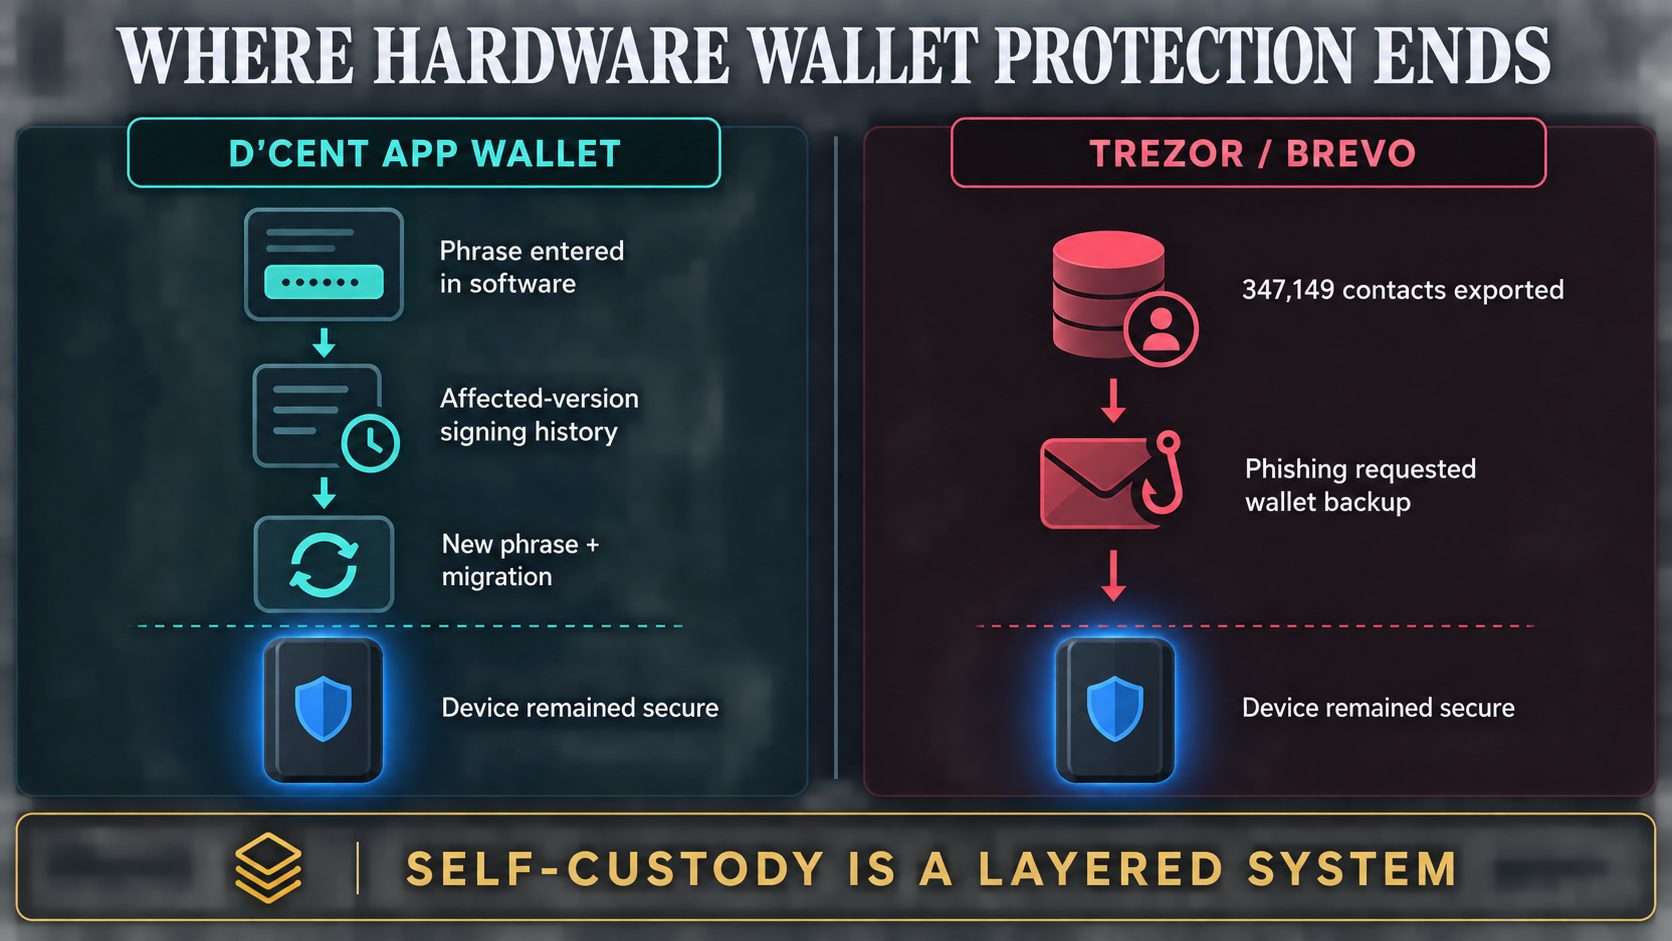
Bendrovė pirmą kartą gavo pranešimus apie neteisėtus perkėlimus rugsėjo 16 d. ir nustatė, kad labiausiai paveikti vartotojai naudojasi „App Wallet“, kurioje saugomi arba importuojami telefono raktai. D’CENT nepatvirtino kompromiso, turinčio įtakos jos aparatūros produktams, ir toliau tiria perdavimo priežastis ir bendrą apimtį.
Dabartiniai kriterijai skirti piniginėms, kurių atkūrimo frazės buvo įvestos į App Wallet ir kurių operacijų pasirašymo istorija buvo senesnė nei 8.1.0 versijos, išleistos 2025 m. lapkričio 5 d. Galimas poveikis apima Bitcoin, Ethereum, XRP Ledger, Tron ir kitus su EVM suderinamus tinklus.
Tai sukuria potencialų kryžminimą aparatinės įrangos naudotojams. D’CENT įrenginyje sugeneruota atkūrimo frazė gali atkurti tuos pačius privačius raktus kitur, jei vartotojas vėliau importuos šiuos žodžius į programinės įrangos piniginę. D’CENT sakė, kad prijungus aparatūros įrenginį prie jo programos atkūrimo frazė paprastai neperkeliama į telefoną; neautomatinis frazės importavimas į App Wallet.
Bendrovė pataria naudotojams, kurie atitinka jos kriterijus, atnaujinti programėlę prieš pasirašant kitą operaciją, sukurti piniginę, paremtą nauja atkūrimo fraze, ir perkelti paveiktą turtą, o ne atkurti senąją frazę į kitą įrenginį.
D’CENT taip pat bendradarbiauja su biržomis, teisėsaugos ir blokų grandinės tyrėjais, siekdamas atsekti ir galimai užšaldyti pavogtą turtą.
Trezor pažeidimas paverčia klientų duomenis atakos paviršiumi
Trezoro incidentas prasidėjo toliau nuo pačios piniginės, parodantis, kaip informacija apie tai, kam priklauso įrenginys, gali tapti naudinga infrastruktūra užpuolikams.
Brevo teigė, kad užpuolikas pasinaudojo SAML vienkartinio prisijungimo diegimo trūkumu, kad pasiektų 138 klientų paskyras. Kontaktai buvo eksportuoti iš 43 paskyrų, o šešios buvo naudojamos siunčiant sukčiavimo el. laiškus per teisėtą klientų infrastruktūrą. Todėl pranešimai praėjo įprastas el. pašto autentifikavimo patikras ir atrodė, kad buvo kilę iš patikimų sistemų.
Trezor atveju pažeidimas atskleidė 347 149 rinkodaros el. pašto kontaktus. Užpuolikai išsiuntė pranešimą, kuriame teigiama, kad yra kritinis aparatinės įrangos pažeidžiamumas ir reikalaujama, kad klientai atsisiųstų programą, kuri vėliau paprašė jų piniginės atsarginės kopijos. Apie 2500 gavėjų pasiekė kenkėjišką domeną, kol „Trezor“ jį išjungė.
Trezoras teigė, kad vien tik nuorodos paspaudimas neatskleidė lėšų. Tačiau rizika iškilo, jei vartotojas įvedė atsarginę kopiją į kenkėjišką programą, leidžiančią užpuolikui iš naujo sukurti piniginę kitur.
Eksportuotas el. pašto sąrašas sukuria ilgalaikę problemą net tada, kai dingsta pirmasis sukčiavimo domenas. Patvirtinti aparatinės įrangos piniginės naudotojų kontaktiniai duomenys gali būti pakartotinai naudojami tolesnėse kampanijose, pritaikytose būsimiems saugos įspėjimams, programinės įrangos naujinimams ar palaikymo užklausoms.
Trezor jau susidūrė su susijusia informacija rugpjūtį, kai per siuntimo paslaugų teikėjo incidentą buvo atskleista kliento tapatybė ir užsakymo informacija. Bendrovė teigė, kad pažeidžiant telefonų numerius ir pristatymo adresus, jos piniginės liko nepakitusios.
Šie du įvykiai parodo, kaip pardavėjai, nepriklausantys aparatūros gamintojo tiesioginei infrastruktūrai, gali pateikti užpuolikams informaciją, reikalingą galimiems kriptovaliutų turėtojams nustatyti ir sukurti įtikinamesnius metodus.
Piniginių gamintojai susiduria su didesne saugumo našta
Tikėtina, kad incidentai padidins spaudimą piniginių įmonėms, kad jos klientų duomenų bazes ir programinės įrangos darbo eigas laikytų tos pačios saugos programos dalimi, kaip ir jų įrenginiai.
„Trezor“ teigė, kad sustabdė savo „Brevo“ paskyrą ir peržiūri pardavėjų santykius bei saugumo reikalavimus po pažeidimo. „Brevo“ uždarė užpuoliko naudojamą SSO maršrutą, iš naujo nustatė aktyvius seansus ir pasakė, kad diegia nuolatinį pataisymą, apribojantį autentifikavimą tik organizacijai, kuriai priklauso kiekviena SSO konfigūracija.
Tuo tarpu „D’CENT“ teigė, kad tol, kol tęsiamas tyrimas, prideda apsaugos priemones ir patikrinimo prieš išleidimą procedūras. Neatidėliotinas iššūkis yra nustatyti visą paveiktų adresų rinkinį ir tai, ar jau perkeltas turtas gali būti susigrąžintas per mainus ar teisėsaugą.
Abi įmonės vis dar priklauso nuo vartotojų, kurie atkūrimo frazes laiko neprisijungę. Kai šie žodžiai įvedami į pažeistą programinę įrangą arba pasiduodami sukčiaujant, užpuolikui nebereikia nugalėti aparatinės įrangos.
Tai perkelia dalį konkurencinės naštos piniginių gamintojams už saugių lustų ir pasirašymo architektūros ribų.
Įmonės, parduodančios savisaugos produktus, vis dažniau turės parodyti, kaip jos apriboja saugomus klientų duomenis, tikrina išorinius pardavėjus ir kuria papildomą programinę įrangą, kad kompromisas kitur nesuteiktų kito kelio į raktus, kuriems buvo sukurta jų aparatinė įranga.