Trezor pažeidimas atskleidžia dar 67 000 klientų
Aparatinės įrangos piniginių gamintojas „Trezor“ teigia, kad pažeidus logistikos paslaugų teikėją „ShipMonk“, buvo atskleisti dar maždaug 67 000 JAV klientų kontaktiniai ir užsakymų duomenys po to, kai pardavėjo sistemose liko metų senumo įrašai, nepaisant rašytinių ištrynimo garantijų.
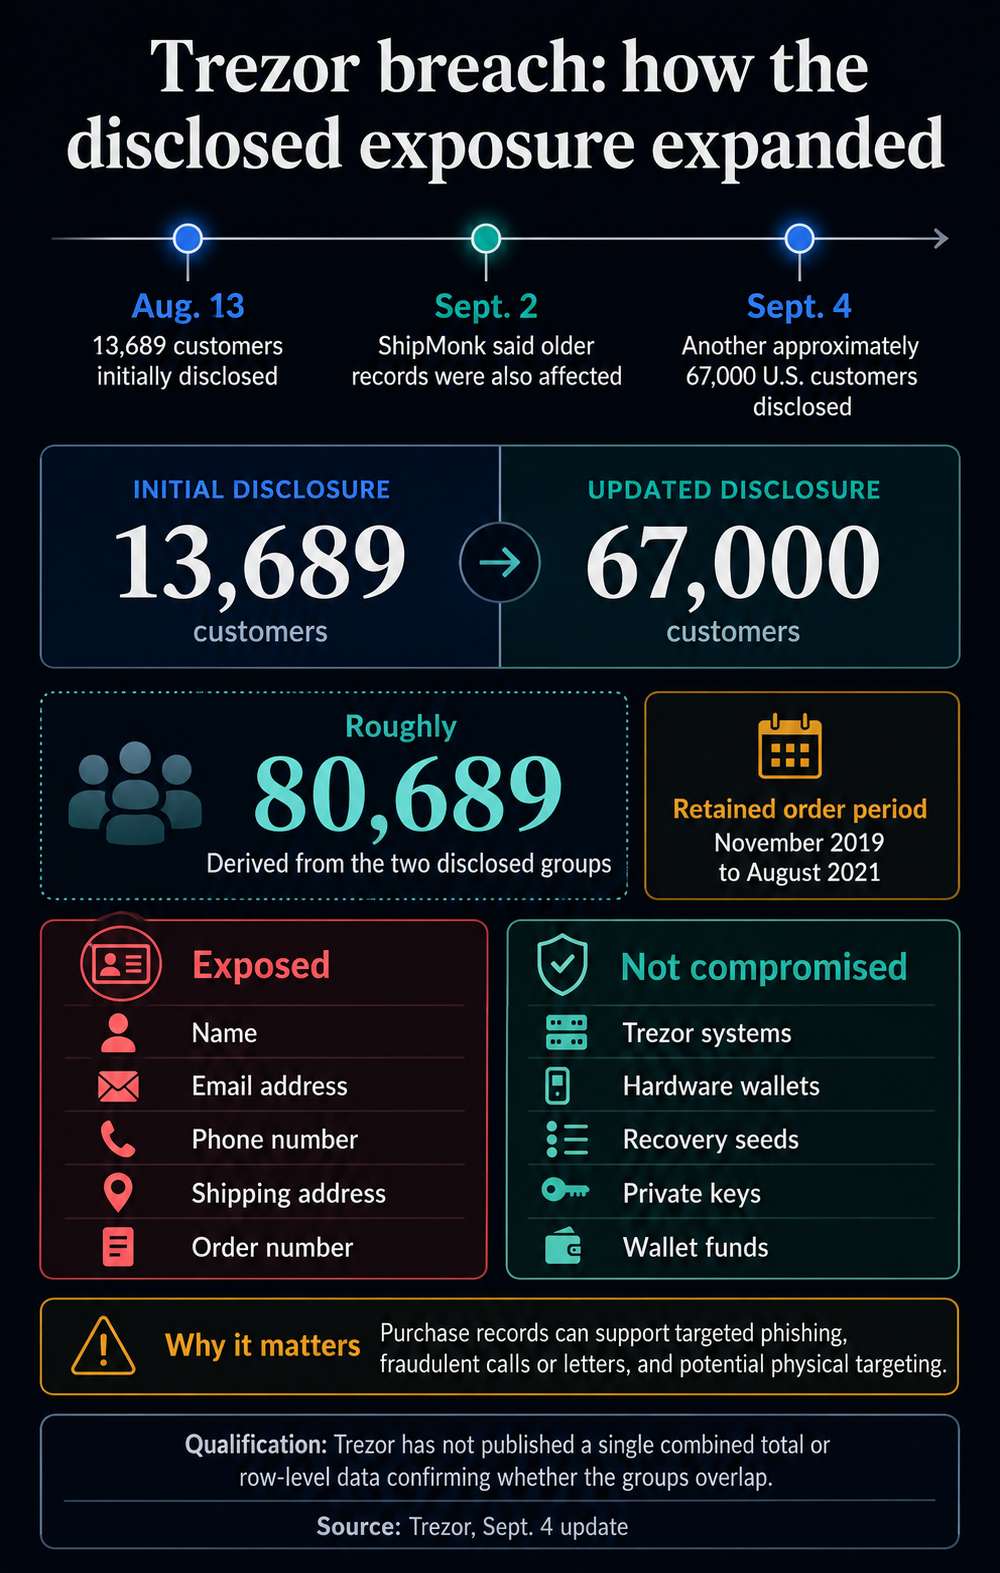
Rugsėjo 4 d. atnaujinimas išplečia incidentą, apie kurį Trezor iš pradžių sakė, kad paveikė 13 689 žmones. Dvi atskleistos grupės reiškia, kad iš viso yra maždaug 80 689, nors „Trezor“ nepaskelbė nė vieno bendro skaičiaus arba nepaskelbė pagrindinių duomenų, rodančių, ar grupės sutampa. Jame vartojamas žodis „kitas“ reiškia, kad jis laiko naujus įrašus papildomus pradinei grupei.
Naujai atskleisti įrašai apima JAV užsakymus nuo 2019 m. lapkričio mėn. iki 2021 m. rugpjūčio mėn., įskaitant vardus, el. pašto adresus, telefono numerius, pristatymo adresus ir užsakymų numerius. Duomenys gali susieti identifikuojamą asmenį ir fizinę vietą su aparatūros ir piniginės pirkimu, o tai gali sukelti pavojų, viršijantį įprastą el. pašto nutekėjimą.
Seni duomenys galiojo 90 dienų
Kai „Trezor“ pirmą kartą atskleidė pažeidimą rugpjūčio 13 d., buvo 11 742 klientai, turintys visą informaciją, ir 1 947 klientai, turintys dalinį poveikį. Trezoro rugpjūčio 13 d. paskyroje buvo nurodyta, kad senesni užsakymų duomenys jau buvo ištrinti. Rugpjūčio 14 d. paaiškinime buvo pripažinta, kad kai kuriuose iš dalies atskleistuose įrašuose buvo senesni užsakymai.
Rugsėjo 4 d. atnaujinimas pakeičia šį supratimą. „Trezor“ teigė, kad ne kartą prašė ir gavo rašytinių patikinimų, kad „ShipMonk“ ištrynė duomenis, tačiau išliko įrašai nuo 2019 iki 2021 m. „Trezor“ paskelbtoje pristatymo duomenų politikoje teigiama, kad informacija apie klientą turėtų būti ištrinta tiek iš jo paties, tiek iš vykdymo partnerio sistemų po 90 dienų, išskyrus nuolatines užsakymo problemas. Patikinimo laiškai ir jų datos nebuvo viešai paskelbti.
„BleepingComputer“ pranešė, kad „ShipMonk“ pranešime pirminė neteisėta prieiga buvo priskirta analizės platformos metabazės pažeidžiamumui. „Metabase“ teigė, kad rugpjūčio nulinė diena gali sukurti seansą, susietą su administratoriaus paskyra, ir leisti masiškai atsisiųsti lentelę. Iš naujo įvertinus paslaugų teikėjo incidentą, išsaugoti istoriniai duomenys padidino žinomų „Trezor“ klientų skaičių.
Pažeidimas nepasiekė „Trezor“ piniginės sistemų. Bendrovė teigė, kad jos sistemos, produktai ir paslaugos nebuvo pažeisti, o įrenginiai išliko saugūs. Išvardyti laukai buvo kontaktiniai ir užsakymo duomenys, o ne atkūrimo pradinės dalys, privatūs raktai ar piniginės lėšos.
Vietoj to, rizika slypi aplink piniginę. Trezoras perspėjo, kad ši informacija gali paremti įtikinamus sukčių el. laiškus, nesąžiningus skambučius ar laiškus ir galimą fizinį taikymą. Rugsėjo 4 d. atnaujinimas nenustatė patvirtintos tolesnio atakos, kurią sukėlė šis duomenų rinkinys, todėl šie rezultatai išlieka rizika, o ne dokumentais pagrįstomis pasekmėmis.
„Trezor“ teigė, kad kiekvienam naujai paveiktam klientui jis išsiuntė el. laišką tiesiogiai ir kad niekas, kuris negavo pranešimo apie įvykį, nebuvo paveiktas. Ji paragino klientus niekada nesidalyti piniginės atsargine kopija arba neįvesti jos į svetainę.
Aparatinės įrangos piniginės savininkams epizodas rodo, kad raktų apsauga neištrina pirkimo pėdsakų, kuriuos sukūrė įvykdymas. Ištrynimo politika suteikia mažai apsaugos, jei pardavėjo atitiktis nėra patikrinta.