Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

3 metų senumo klaida sukelia 1,3 mln. USD nutekėjimą ir priverčia 10 dienų sustabdyti „blockchain“

ByAdministratorius 2026-09-18

Įprastas Radix kodo keitiklis sukūrė saugyklos trūkumą, dėl kurios pavogta maždaug 1,3 milijono dolerių, o vėliau privertė tikrintojus sustabdyti blokų grandinę.

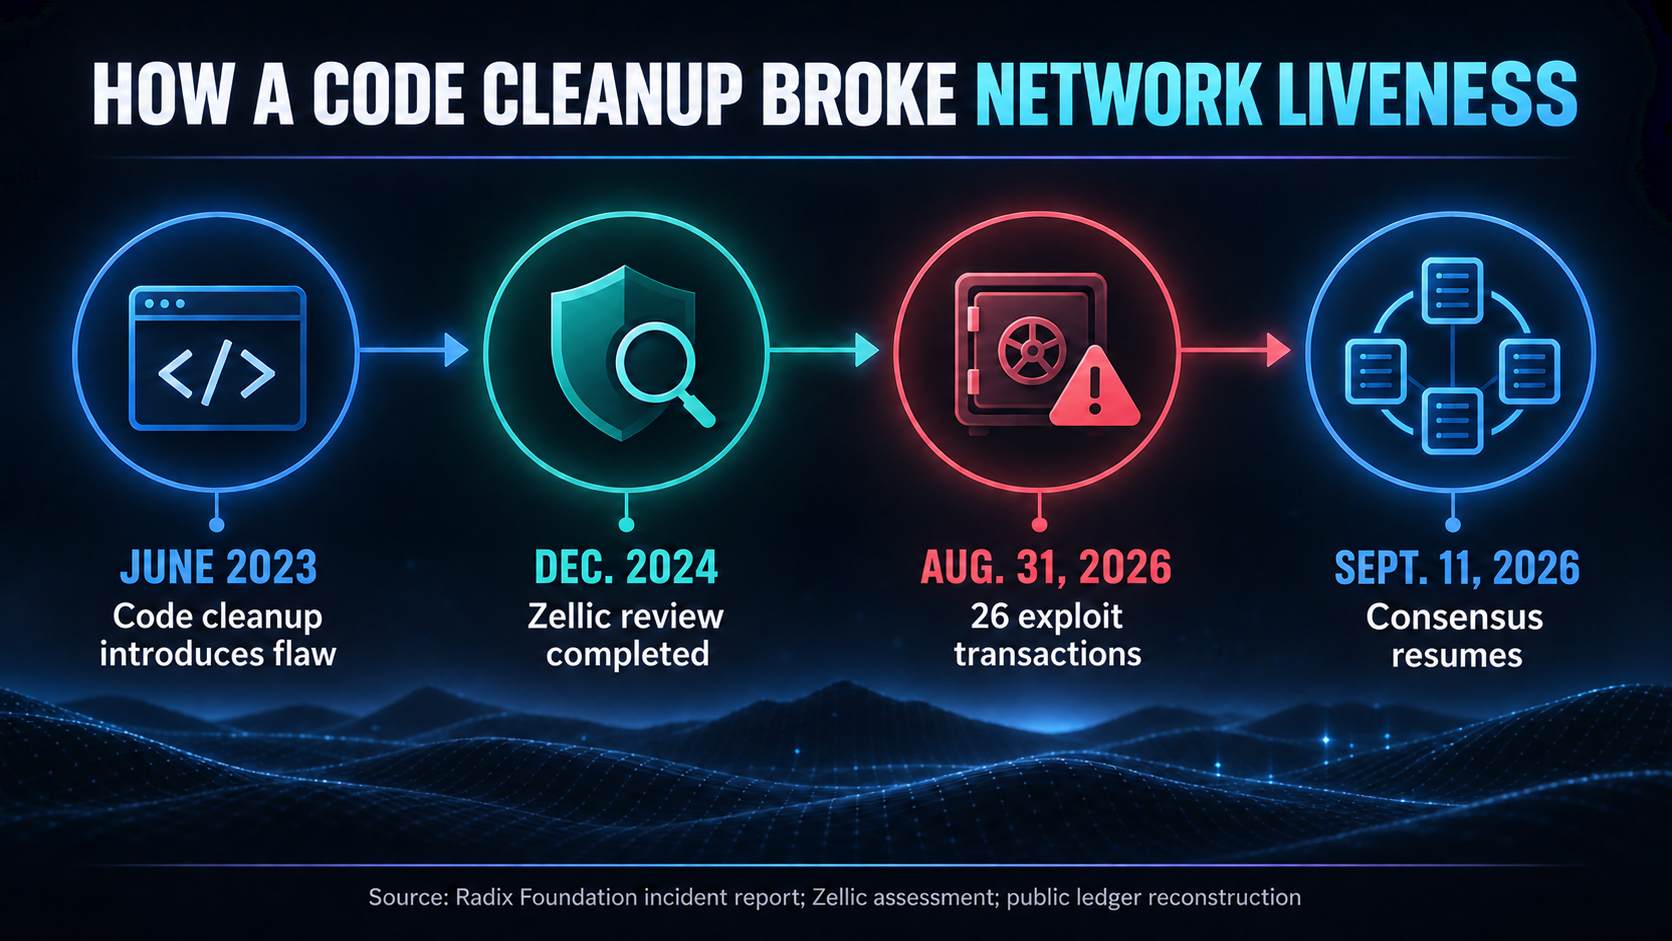
„Radix Foundation“ rugsėjo 17 d. pranešė, kad „RDX Works“ kūrimo komanda šį defektą įvedė 2023 m. birželio mėn. išvalydama „Radix Engine“ – programinės įrangos lygmenį, kuris vykdo operacijas ir užtikrina turto nuosavybės teisę visame tinkle. Pažeidžiamumas buvo nepastebėtas daugiau nei trejus metus, kol užpuolikas ja pasinaudojo rugpjūčio 31 d.

Bendruomenės knygos rekonstrukcija rodo, kad užpuolikas per 26 sandorius atsiėmė apie 458 915 USDC, 72 420 USDT, 61,08 ETH, 6,35 supakuotų Bitcoin, 536,16 SOL ir 32,91 BNB. Turtas buvo vertas apytiksliai 1,26 mln. USD, remiantis rugpjūčio 31 d. rinkos kainomis, o užpuolikai iš saugyklos paėmė dar 13 000 XRD, kad sumokėtų sandorio mokesčius. Vien dvi stabilios monetos sudarė apie 531 335 USD.

Pavogtas turtas per „Hyperlane“ buvo išsiųstas į „Ethereum“, „BNB Chain“ ir „Solana“, o vėliau parduotas už ETH, sakė Radixas. Pati „Hyperlane“ veikė taip, kaip suplanuota: užpuolikas jau buvo įsigijęs turtą per „Radix Engine“, prieš naudodamas tiltą, kad perkeltų juos kitur. Jokie privatūs raktai nebuvo pažeisti.

Susiję skaitymai

Įsilaužėlis 55 dienas trukusių nesėkmingų operacijų pavertė 3 mln. USD pagrindiniu raktu, kuris nusausino „GalaChain“ pinigines

Tačiau tiesioginis praradimas neįvertino galimo poveikio. Radix tyrėjai padarė išvadą, kad trūkumas galėjo būti panaudotas prieš bet kurią saugyklą tinkle, todėl kilo pavojus žetonams ir kitam turtui, esančiam už užpuoliko nukreiptų blokų ribų.

Dėl to tinklo tikrintojai sąmoningai sumokėjo pakankamai akcijų neprisijungę, kad nepasiektų bendro sutarimo ir sustabdytų papildomų operacijų, kol kūrėjai stengėsi taisyti.

Radix audito miss paverčia priežiūros klaidą sisteminiu gedimu

Pažeidžiamumas jau buvo atliktas nepriklausomo saugumo patikrinimo metu, kol užpuolikas jį surado.

2024 m. Zellic patikrino Radix protokolą, įskaitant variklio branduolį, kuriame buvo defektas. Peržiūros metu autorizavimo trūkumas neaptiktas, nors pažeidžiamas kodas buvo įvestas praėjusių metų pertvarkymo metu.

Katalizatorius

Kas juda kriptovaliuta. Kodėl tai svarbu.

Gaukite svarbiausias „CryptoSlate“ istorijas ir ką žiūrėti toliau.

Paskelbta „Substack“.

Septynias dienas per savaitę. Atsisakyti prenumeratos bet kada.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Patikrinkite gautuosius.

Jūsų registracijos užklausa išsiųsta. Jei reikia patvirtinimo, sekite el. laišką iš Substack.

Jei nematote, pažiūrėkite į šlamštą ar reklamas.

Klaida pakeitė tai, kaip variklis tvarkė saugyklos nuorodas. Operacija gali identifikuoti kito vartotojo saugyklą pagal jos vidinį adresą ir perduoti šią nuorodą į specialiai sukurtą išmaniosios sutarties kodą. Tada variklis leido iškviesti įprastas išėmimo funkcijas, tinkamai neįgyvendinant nuosavybės ribos, dėl kurios prašymas turėjo būti atmestas.

Tai suteikė užpuolikui prieigą prie naudotojų paskyrų, programų ir likvidumo fondų turimo turto, negavus savininkų parašų.

Fondas nurodė, kad užpuolikas rugpjūčio 31 d. nuo 16:02 iki 16:57 UTC baigė 26 išnaudojimo operacijas. Kai tyrėjai nustatė, kad pažeidžiamumas egzistuoja vykdymo lygmenyje, o ne vienoje programoje, tikrintojai koordinavo operacijų užbaigimo sustabdymą.

Sustojimas truko daugiau nei 10 dienų. Protokolo pataisa papildė patikras, neleidžiančias naudoti apribotos saugyklos nuorodos įprastam išėmimui, o vartotojų operacijos buvo atnaujintos rugsėjo 11 d., remiantis bendruomenės knygos rekonstrukcija.

Įvykis taip pat sukėlė antrinių nuostolių likvidumo fonduose, kai užpuolikas pašalino sujungtą turtą iš vienos prekybos porų pusės. Iškraipytos kainos leido kitai paskyrai išgauti milijonus XRD iš paveiktų telkinių, parodydamos, kaip vykdymo lygmens gedimas gali sukelti ekonominę žalą net po to, kai pradinis turtas paliko tinklą.

Radix teigė, kad prideda regresijos testus, stiprina savo saugumo peržiūros procesą ir formalizuoja skubios pagalbos procedūrų tikrintuvus, naudojamus tinklo gyvybingumui nutraukti.

Fondas taip pat teigė, kad ateityje atliekant saugos darbus turi būti atsižvelgiama į vis labiau pajėgius dirbtinio intelekto kodo analizės įrankius, kurie, jo nuomone, galėjo padėti užpuolikui nustatyti metų senumo defektą.

Kitas iššūkis kūrėjams ir tikrintojams yra užkirsti kelią panašiems įprastiems priežiūros darbams tyliai pakeisti saugumo prielaidas, kurių gali nepastebėti išoriniai auditai.

Ši užduotis apima ne tik išnaudoto kodo taisymą. „Radix“ dabar turi sustiprinti peržiūros procesą, susijusį su autorizacijos logikos pakeitimais, tuo pačiu atkurdamas vartotojų ir likvidumo teikėjų, kurių turtas galiausiai priklauso nuo to, ar variklis tinkamai įgyvendina šias ribas, pasitikėjimą.
Navigacija tarp įrašų

Previous Previous
JAV taiko sankcijas „BitBank“ ir jos programinės įrangos kūrėjui
NextContinue
FCA nustato JK taisykles užsienio kriptovaliutų platformoms

Similar Posts

  • Bitcoin iždo kreditas: STRC nuolaida spaudžia ir Strive
    cryptoslate

    Bitcoin iždo kreditas: STRC nuolaida spaudžia ir Strive

    ByAdministratorius 2026-07-092026-07-10

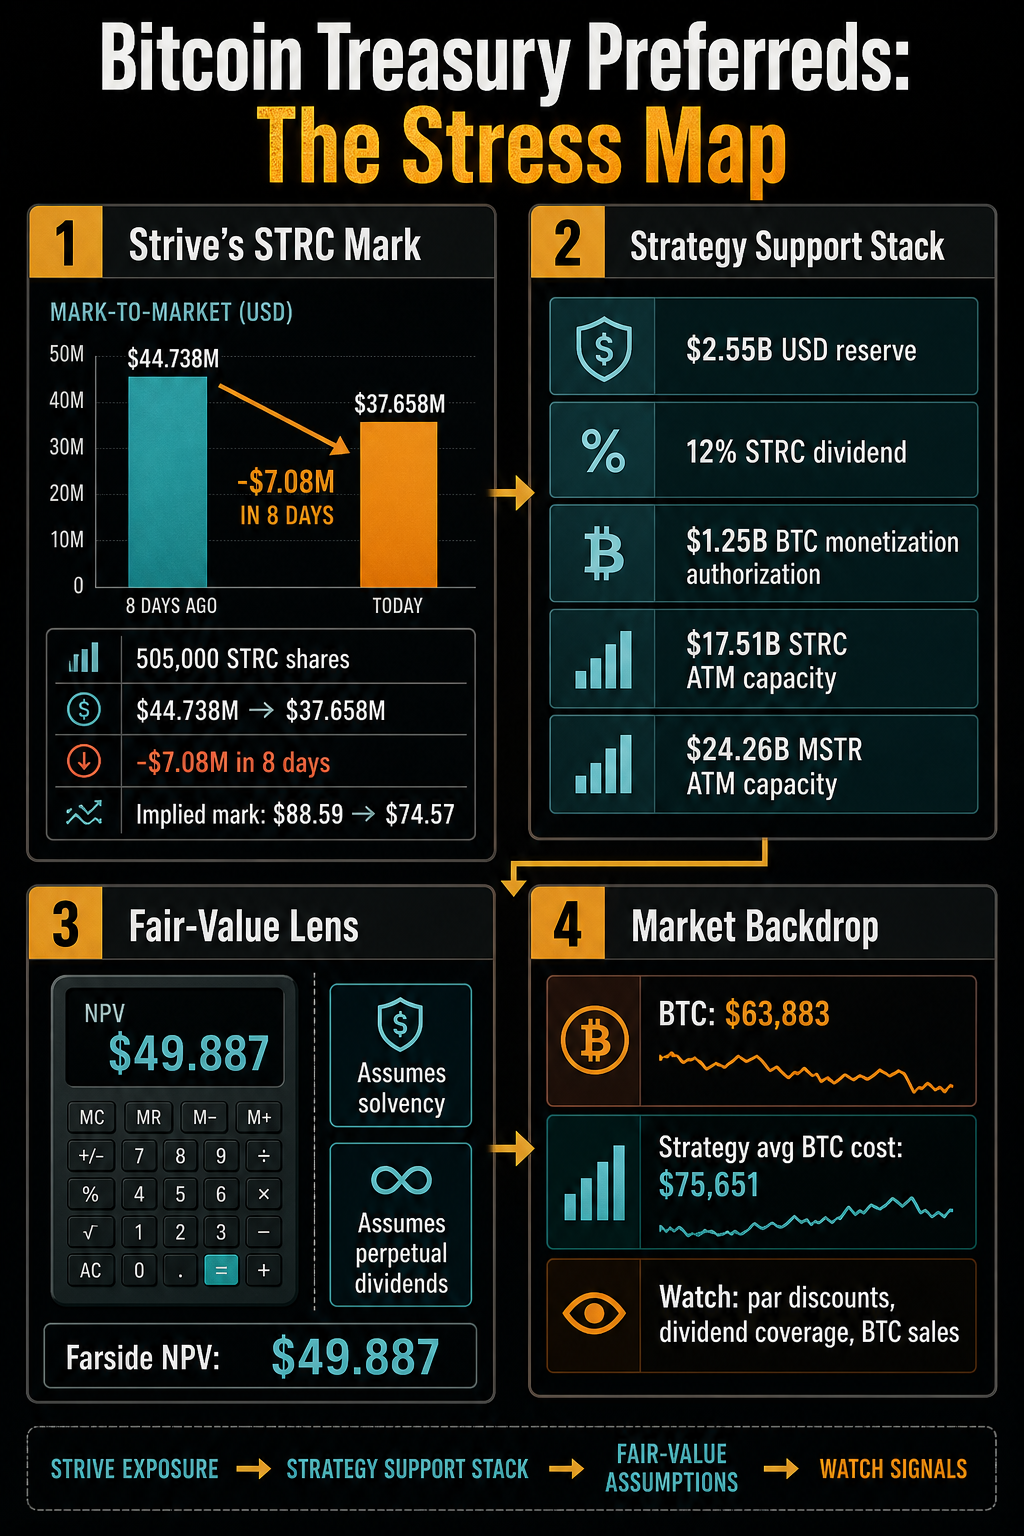
    Strive atnaujinimas parodė, kad STRC akcijų nuolaida jau veikia kitų bendrovių balansus ir verčia rinką iš naujo vertinti Bitcoin iždo privilegijuotąsias akcijas. Strategy stiprina rezervus, didina dividendus ir ruošia atpirkimus, bet rizika išlieka didelė.

    Read More Bitcoin iždo kreditas: STRC nuolaida spaudžia ir StriveContinue

  • USDC Transfer Volume Masks Circle’s Revenue Challenge
    cryptoslate

    USDC Transfer Volume Masks Circle’s Revenue Challenge

    ByAdministratorius 2026-09-02

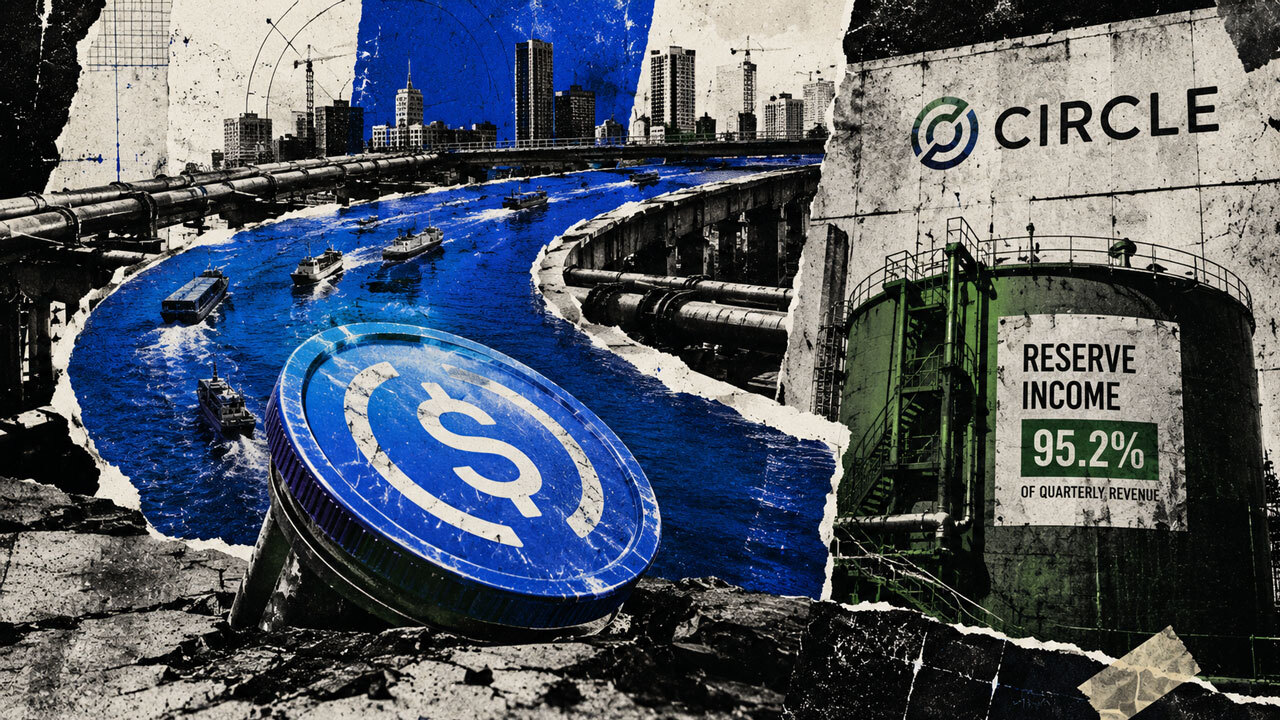
    Pakoreguotas USDC pervedimų kiekis 2026 m. pasiekė 32 trilijonus USD, atlikus „Coin Metrics“ rugpjūčio mėnesio matavimą, o kiekvienas pasiūlos doleris metiniu kursu apsivertė 741 kartą. Šie skaičiai rodo pasiekiamumą ir atsiskaitymų intensyvumą. Tačiau „Circle“ antrojo ketvirčio pajamose dominuoja USDC remiamo turto pajamingumas. Per tris mėnesius, pasibaigusius birželio 30 d., iš rezervinių pajamų buvo suteikta 667,7…

    Read More USDC Transfer Volume Masks Circle’s Revenue ChallengeContinue

  • Užpuolikai paskatino 63 % ankstyvo naujosios Ethereum išmaniosios piniginės funkcijos naudojimo
    cryptoslate

    Užpuolikai paskatino 63 % ankstyvo naujosios Ethereum išmaniosios piniginės funkcijos naudojimo

    ByAdministratorius 2026-08-21

    „Ethereum“ spartusis klavišas į išmaniosios piniginės elgseną atsirado su nauja pasitikėjimo problema: piniginė gali padaryti įprastą adresą programuojamą neperkeliant vartotojo išteklių, o deleguotas kodas įgyja galią veikti su tos paskyros įgaliojimais. USENIX Security ’26 paskelbtame recenzuojamame tyrime nustatyta, kad su užpuolikais susijusios sutartys buvo susijusios su 2 322 548 iš 3 664 166 EIP-7702 autorizacijos…

    Read More Užpuolikai paskatino 63 % ankstyvo naujosios Ethereum išmaniosios piniginės funkcijos naudojimoContinue

  • Bitcoin nepastovumo koeficientas aukso atžvilgiu smunka iki 6 metų žemumo, nes didėja tradicinių saugaus prieglobsčio turbulencija
    cryptoslate

    Bitcoin nepastovumo koeficientas aukso atžvilgiu smunka iki 6 metų žemumo, nes didėja tradicinių saugaus prieglobsčio turbulencija

    ByAdministratorius 2026-09-04

    Bitcoin ir auksas prekiauja vienas į kitą labiau nei bet kada nuo 2020 m., net jei pastarieji jų skirtumai patikrina šiuos santykius. Jų 90 dienų koreliacija išaugo iki maždaug 0,55, o tai yra didžiausia per beveik šešerius metus, o Bitcoin nepastovumas siekia 36,2%, palyginti su 25,3% aukso. Dėl to Bitcoin yra tik 1,43 karto nepastoviesnis…

    Read More Bitcoin nepastovumo koeficientas aukso atžvilgiu smunka iki 6 metų žemumo, nes didėja tradicinių saugaus prieglobsčio turbulencijaContinue

  • „XRP Ledger“ ką tik tyliai suaktyvino svarbiausią būsimo naujo skolinimo protokolo pagrindą
    cryptoslate

    „XRP Ledger“ ką tik tyliai suaktyvino svarbiausią būsimo naujo skolinimo protokolo pagrindą

    ByAdministratorius 2026-09-12

    „XRP Ledger“ suaktyvino operacijų tvarkymo, AMM ir naujesnių protokolų funkcijų pataisų paketą, sukeldama pavojų pasenusiems serveriams. The fixCleanup3_3_0 pataisa įsigaliojo rugsėjo 11 d. 11:29 UTC patvirtintoje knygoje 106 911 489 pagal XRPSCAN. „Ripple“ viešasis XRP Ledger galutinis taškas parodė, kad pataisa įjungta ir palaikoma rugsėjo 12 d. Atnaujinimas apima priežiūros pataisymus, apimančius patikrinimus, automatizuotus rinkos…

    Read More „XRP Ledger“ ką tik tyliai suaktyvino svarbiausią būsimo naujo skolinimo protokolo pagrindąContinue

  • Tron Inc. daugiau nei 90 % turto skyrė neapdraustai JustLend priklausomybei, nes jos TRX iždas nuolat augo
    cryptoslate

    Tron Inc. daugiau nei 90 % turto skyrė neapdraustai JustLend priklausomybei, nes jos TRX iždas nuolat augo

    ByAdministratorius 2026-08-12

    Nasdaq listinguojama Tron Inc. toliau plečia savo TRX iždo rezervą, nes beveik visas savo akcijas nukreipia per JustLend, didžiausią DeFi platformą TRON blokų grandinėje. Rugpjūčio 12 d. bendrovė pranešė įsigijusi dar 148 944 TRX už vidutinę 0,3357 USD kainą, todėl pranešta, kad akcijų paketas viršijo 709,4 mln. TRX. Pirkimas atliktas po antrojo ketvirčio bendrovės pareiškimo,…

    Read More Tron Inc. daugiau nei 90 % turto skyrė neapdraustai JustLend priklausomybei, nes jos TRX iždas nuolat augoContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos