Užpuolikai išnaudoja netikrą STM32 pažeidžiamumo įspėjimą, kad nukreiptų į Trezor ir BitBox turėtojus
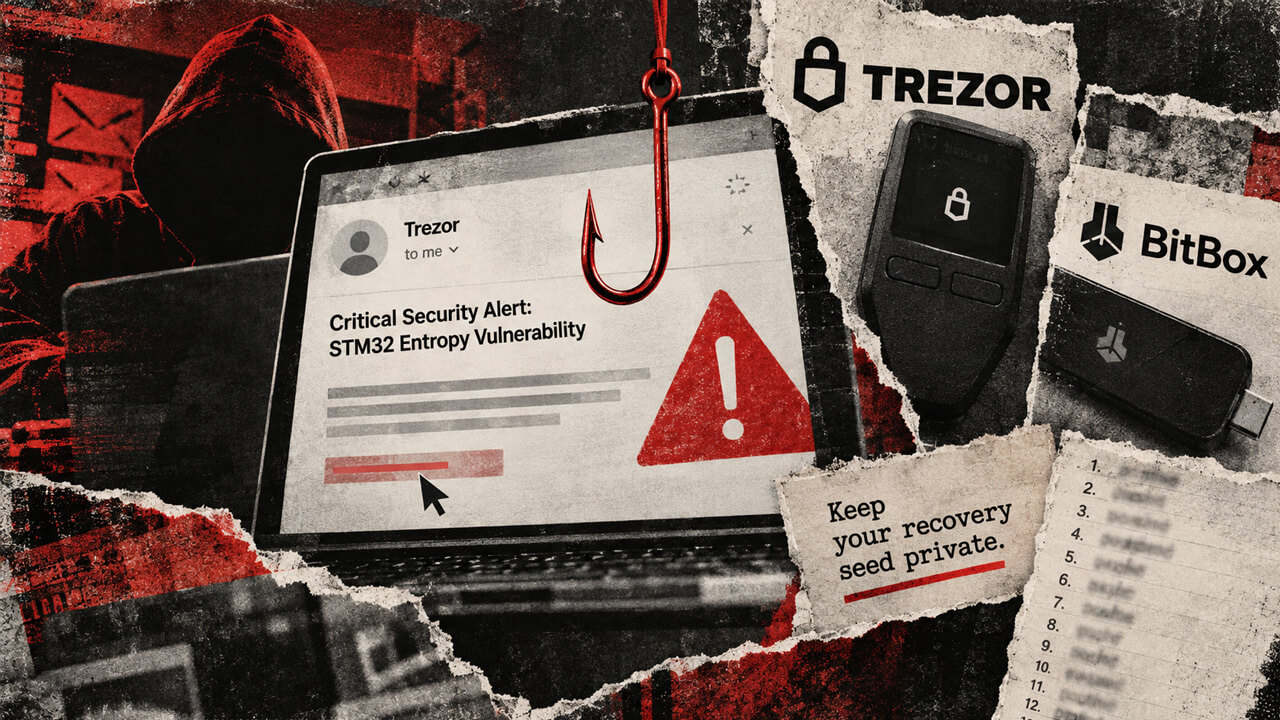
Aparatinės įrangos piniginės gamintojai „Trezor“ ir „BitBox“ rugsėjo 9 d. įspėjo vartotojus apie sukčiavimo el. laiškus, apsimetus jų prekės ženklais, ragindami gavėjus vengti pranešimų nuorodų ir instrukcijų.
„Trezor“ teigė, kad trečiosios šalies el. pašto paslaugų teikėjas buvo pažeistas ir rugsėjo 10 d. pakartojo, kad jo piniginės liko saugios.
Trezoras nustatė, kad el. laišką pavadinimu „Kritinis saugumo įspėjimas: STM32 entropijos pažeidžiamumas“ kaip bandymą sukčiauti. Bendrovė teigė, kad pranešimas atėjo ne iš „Trezor“, ir liepė gavėjams nespausti jokios nuorodos. Techniškai skambanti tema buvo netikro saugumo įspėjimo dalis, o ne piniginės gamintojo pranešimas apie pažeidžiamumą.
Rugsėjo 9 d. perspėjime „Trezor“ nurodė, kad panaikino domeną ir tiria, kaip užpuolikai pasiekė teisėtą domeną. Kitą dieną „Trezor“ pareiškė, kad jo piniginės vis dar saugios, ir vėl apibūdino incidentą kaip trečiosios šalies el. pašto paslaugų teikėjo pažeidimą.
Rugsėjo 9 d. „BitBox“ paskelbė įspėjimą apie apsimetinėjimą, liepdamas vartotojams nesilaikyti sukčiavimo el. laiškų nurodymų, kol jis tiriamas. Vėlesniame atnaujinime tą dieną „BitBox“ teigė, kad preliminari peržiūra parodė, kad labai tikėtina, kad jos informacinio biuletenio teikėjas buvo pažeistas.
„BitBox“ taip pat teigė, kad buvo nukreiptos kitos „Bitcoin“ bendrovės ir, atrodo, dalijasi tuo pačiu informacinių biuletenių tiekėju. „BitBox“ teigė, kad įspėjo visus naujienlaiškio prenumeratorius, susisiekė su teikėju ir pranešė apie sukčiavimo domenus.
Atrodo, kad dauguma sukčiavimo nuorodų iki šio atnaujinimo buvo pašalintos, teigia BitBox, kuris teigė, kad tyrimas tęsiamas.
Atkūrimo sėklas laikykite privačiai
Įspėjimai susiję su el. laiškais, kuriais apsimetinėjama piniginių įmonėmis. Trezor patikinimas dėl savo piniginių neužtikrina, kad sekti sukčiavimo pranešimus yra saugu: jo nuolatinėse saugos instrukcijose teigiama, kad kiekvienas, gavęs piniginės atsarginę kopiją, dar vadinamas atkūrimo pradiniu elementu, gali perkelti lėšas.
„Trezor“ liepia vartotojams niekada nesidalyti ta atsargine kopija ir tikrinti oficialius kanalus, jei jiems rūpi žinutė ar piniginės saugumas. Jo gairėse taip pat patariama vengti įtartinų nuorodų ir priedų ir atsisiųsti „Trezor Suite“ tik iš oficialios svetainės.
Gavėjai turi neatidėliotinai nekreipti dėmesio į sukčiavimo el. laiškų instrukcijas ir išlaikyti atkūrimo žodžius privačius. Bet kokie tolesni veiksmai, susiję su incidentu, turėtų būti tikrinami per oficialius įmonių kanalus, o ne per nuorodas, pateiktas įtartiname el. laiške.