Solana susiduria su naujais saugumo rūpesčiais
„Solana“ tikrintojai buvo raginami apsaugoti savo serverius nuo kritinio „Linux“ pažeidžiamumo, kurį „Ubuntu“ dar turi pataisyti.
Anza, į Solaną orientuotas programinės įrangos kūrėjas, lapkričio 1 d. paskelbė skubų įspėjimą mainnet-beta tikrintojams, ragindamas nedelsiant imtis veiksmų prieš CVE-2026-98432 – pažeidžiamumą, dėl kurio įsilaužėliai gali nuotoliniu būdu perimti paveiktų Linux serverių valdymą.
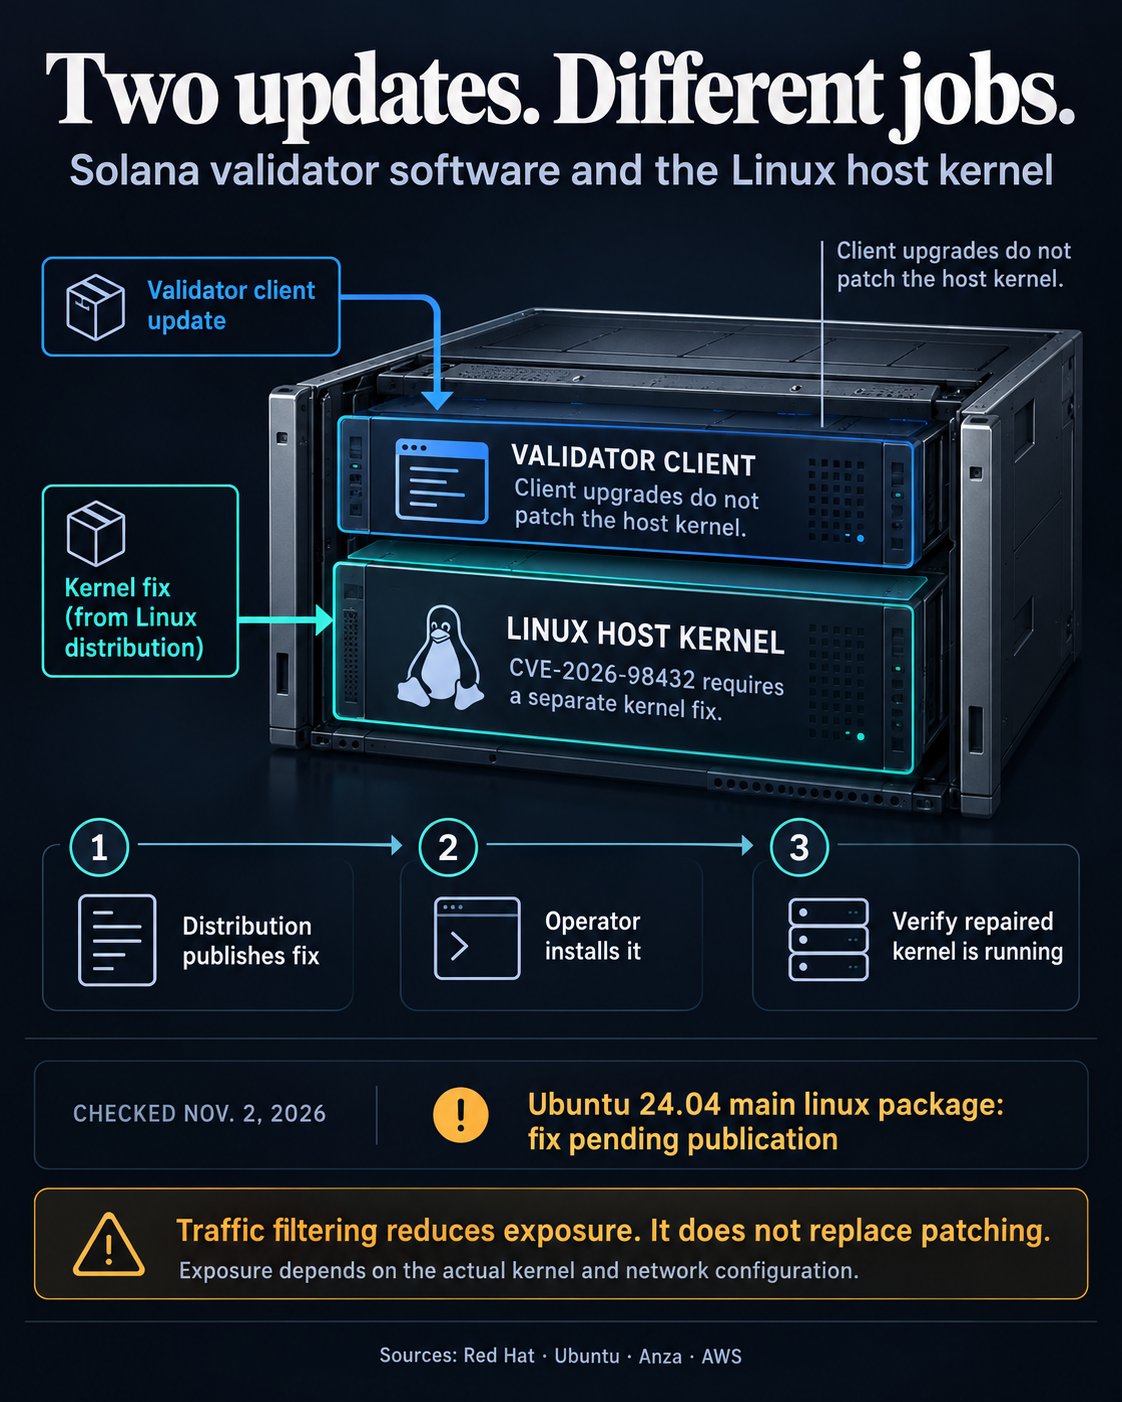
Timas Garcia, Solana fondo patvirtinimo ryšių vadovas, sakė, kad pagrindinė klaida jau buvo ištaisyta Linux branduolyje, tačiau ji liko nepataisyta Ubuntu, operacinėje sistemoje, kurią dažniausiai naudoja Solana tikrintojai.
Jis pareiškė:
„Tikrinimo priemonės! CVE-2026-98432 pataisyta Linux branduolyje, bet dar nepataisyta ubuntu.
Jis patarė paveiktiems operatoriams blokuoti gaunamus TCP paketus su IPv4 parinktimis, išjungti daugiapakopį TCP (MPTCP) ir išjungti TCP užklausų-socket migraciją, kol bus pasiekiamas saugos naujinimas.
Įspėjimas priskiria „Solana“ tikrintuvo infrastruktūrą tarp sistemų, kurios gali turėti pažeidžiamumą, o kritinio sunkumo balas yra 9,8 iš 10.
Tyrėjai demonstruoja nuotolinio serverio perėmimą, nes Ubuntu taiso vėlavimą
Trūkumas kyla dėl atminties tvarkymo klaidos apdorojant IPv4 TCP ryšį, dėl kurios užpuolikai gali išnaudoti lenktynių sąlygas be autentifikavimo ar vartotojo sąveikos.
Spalio 27 d. paskelbtame tyrime Anthropic atskleidė, kad neišleistas Claude tyrimo modelis sukūrė išnaudojimą, galintį vykdyti komandas su root teisėmis Linux serveriuose, kuriuose veikia MPTCP klausytojas.
Ataka apėmė branduolio atminties informacijos nutekėjimą prieš manipuliuojant sistema ir vykdant kenkėjiškas komandas. „Anthropic“ teigė, kad jos demonstravimas užtruko maždaug 53 minutes, kol buvo įvykdyta nuotolinė komanda.
Tokia prieiga gali suteikti užpuolikams valdyti paveiktą serverį, o tai gali pakenkti tikrintuvo operacijoms ir įrenginyje saugomiems slaptiems kredencialams.
Tačiau parodytas išnaudojimas apėmė specifinę MPTCP konfigūraciją. Nėra įrodymų, kad Solana tikrintuvai buvo pažeisti dėl trūkumo, o tyrimai neįrodo, kad kiekvienas tikrintuvas yra pažeidžiamas demonstruojamos atakos.
Lapkričio 2 d. Ubuntu saugos stebėjimo priemonė pagrindinis Linux branduolio paketas, skirtas Ubuntu 24.04, vis dar buvo nurodytas kaip „Vykdomas pažeidžiamas darbas“, nurodydamas 6.8.0–149.149 versiją kaip planuojamą pataisymą.
Dėl to paveikti operatoriai priklauso nuo laikinų apsaugos priemonių, nors „Red Hat“ perspėjo, kad kenkėjiško IPv4 srauto blokavimas negali visiškai pašalinti poveikio ir gali sutrikdyti kai kuriuos darbo krūvius.
Kiti Linux platinimai pajudėjo į priekį. „Amazon Web Services“ patvirtino, kad „Amazon Linux 2“ ir „Amazon Linux 2023“ yra ištaisyti branduolio paketai, ir nurodė operatoriams atnaujinti ir iš naujo paleisti serverius.
„Anza“ tikrintuvo reikalavimai nurodo „Ubuntu 24.04“ ir viešąjį IPv4 ryšį, nors tikroji ekspozicija priklauso nuo kiekvieno serverio branduolio versijos ir tinklo konfigūracijos.
Likęs neapibrėžtumas yra tai, kiek Solana tikrintuvų veikia paveiktos konfigūracijos. „Ubuntu“ operatoriai taip pat susiduria su išskirtiniu ištaisymo žingsniu: įdiegia pataisytą branduolį, kai jis paskelbiamas, ir patvirtina, kad jų serveriai jį paleidžia iš naujo.