Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

Kripto įsilaužėliai naudojasi trečiosios šalies Aave įrankiu, kad pavogtų 114 ETH

ByAdministratorius 2026-10-02

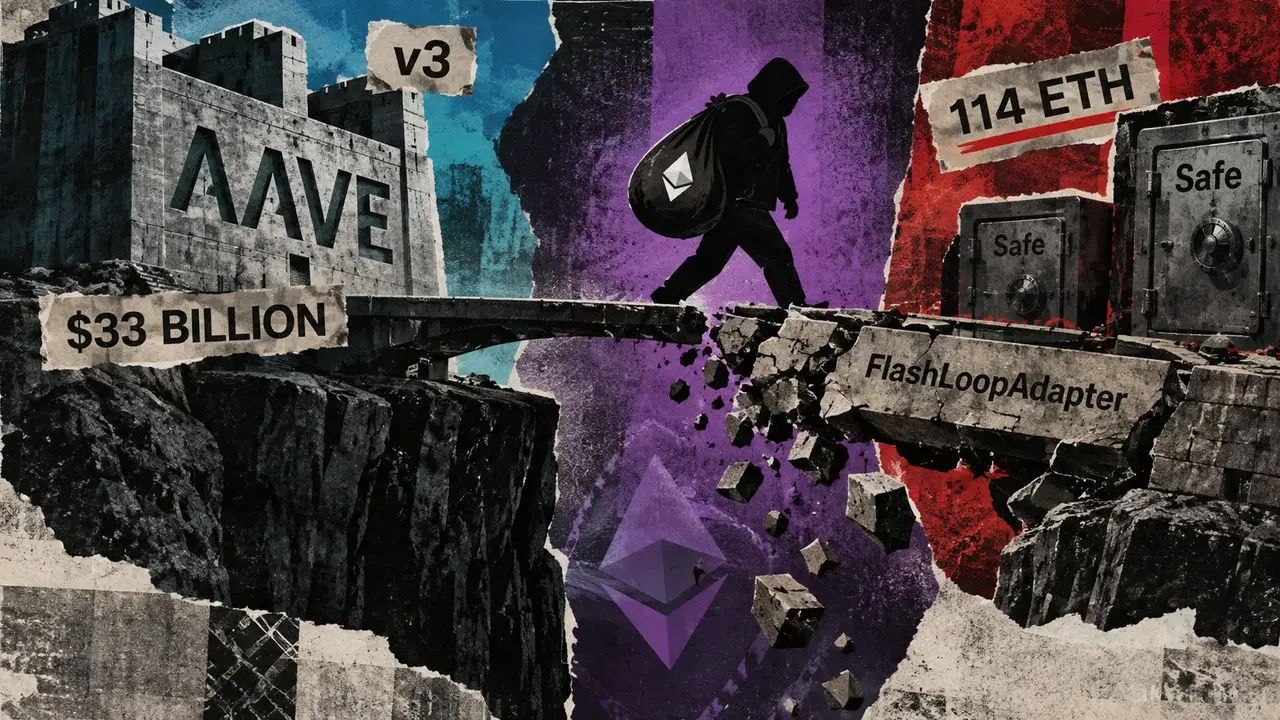
Trečiosios šalies skolinimo adapteris, sukurtas Aave, buvo panaudotas pavogti apie 114 ETH, kurių vertė viršija 300 000 USD, o pats protokolas liko nepakitęs.

Spalio 2 d. blokų grandinės saugos įmonė „SlowMist“ pranešė, kad užpuolikas sukompromitavo dvi „Safe multisig“ pinigines dėl „FlashLoopAdapter“, naudojamo su „Aave v3“ pozicijomis, trūkumo. Išnaudojimas leido užpuolikui apeiti adapterio autentifikavimo patikras, atlikti savavališkus skambučius ir nuimti užstatą iš paveiktų piniginių.

„SlowMist“ tiesioginius nuostolius įvertino maždaug 114,09 ETH. Jame teigiama, kad per ataką taip pat buvo grąžinta maždaug 1 300 WETH skolos, siekiant atrakinti su pozicijomis susietą užstatą.

„Aave“ įkūrėjas Stani Kulechovas teigė, kad incidentas nebuvo susijęs su pagrindinėmis „Aave v3“ išmaniosiomis sutartimis. Jis pasakė:

„Tai nėra „Aave v3“ sutartis, tai trečiosios šalies išorinis adapteris, sukurtas ant „Aave“, o „Aave v3“ nėra jokio poveikio.

Skirtumas yra reikšmingas „Aave“, didžiausiam decentralizuoto skolinimo protokolui, kurio bendra vertė užblokuota daugiau nei 33 mlrd. Išnaudojimas paveikė infrastruktūrą, išdėstytą Aave viršuje.

Fake Safe aplinkkelis atvėrė prieigą prie užstato

„SlowMist“ pažeidžiamumą nustatė „FlashLoopAdapter“. open() ir close() funkcijas, kurios patikrino, ar iškvietęs Seifas įjungė adapterį kaip modulį.

Šis patvirtinimas gali būti suklastotas.

Katalizatorius

Kas juda kriptovaliuta. Kodėl tai svarbu.

Gaukite svarbiausias „CryptoSlate“ istorijas ir ką žiūrėti toliau.

Paskelbta „Substack“.

Septynias dienas per savaitę. Atsisakyti prenumeratos bet kada.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Patikrinkite gautuosius.

Jūsų registracijos užklausa išsiųsta. Jei reikia patvirtinimo, sekite el. laišką iš Substack.

Jei nematote, pažiūrėkite į šlamštą ar reklamas.

Susiję skaitymai

Kodėl „DeFi“ milžinas „Aave“ ištraukia šešias populiarias blokų grandines, uždirbančių mažiau nei 5000 USD per ketvirtį

Anot „SlowMist“, užpuolikas sukūrė netikrą „Safe“ sutartį, kuri visada atsakydavo teigiamai, kai paklausdavo, ar modulis įjungtas. Tada adapteris priėmė suklastotą autentifikavimą ir pradėjo naudoti vidinę apsikeitimo funkciją.

Rimtesnė silpnybė atsirado vėliau. Adapteris leido skambinančiajam nurodyti maršruto parinktuvą ir skambučio duomenis, naudojamus išoriniame sutarties skambutyje.

Užpuolikas nukreipė maršruto parinktuvą atgal į auką Seifą ir pateikė instrukcijas, iškviesdamas Seifą execTransactionFromModule funkcija. Kadangi „FlashLoopAdapter“ jau buvo įjungtas kaip modulis paveiktose piniginėse, šis skambutis suteikė užpuolikui kelią vykdyti operacijas per aukų seifus.

„SlowMist“ teigė, kad ši technika buvo naudojama norint išimti „weETH“ ir užstatą, susijusį su „Aave“ pozicijomis iš dviejų „multisig“ piniginių.

Incidentas išryškina pasikartojančią decentralizuoto finansavimo riziką: protokolo saugumas gali likti nepakitęs, o aplink jį sukurtos integracijos sukuria atskirus atakos paviršius.

„Aave“ pažeidžiamo adapterio naudotojams atrodo, kad tiesioginis poveikis pasiekiamas. Kitas klausimas, ar kitos piniginės įgalino tą patį modulį ir ar adapterio kūrėjai nustato papildomas paveiktas pozicijas, kol užpuolikai gali pakartotinai panaudoti tą patį autentifikavimo trūkumą.

Navigacija tarp įrašų

Previous Previous
„Absa“ tapo pirmuoju Afrikos banku, kuris saugo „Bitcoin“.
NextContinue
QNT pasiekia Solana likvidumą per saulėtekį ir raidį

Similar Posts

  • „Bitget“ įsilaužėliai kreipiasi į „Zcash“, kai užblokuotas 50 mln. USD plovimo kelias
    cryptoslate

    „Bitget“ įsilaužėliai kreipiasi į „Zcash“, kai užblokuotas 50 mln. USD plovimo kelias

    ByAdministratorius 2026-09-30

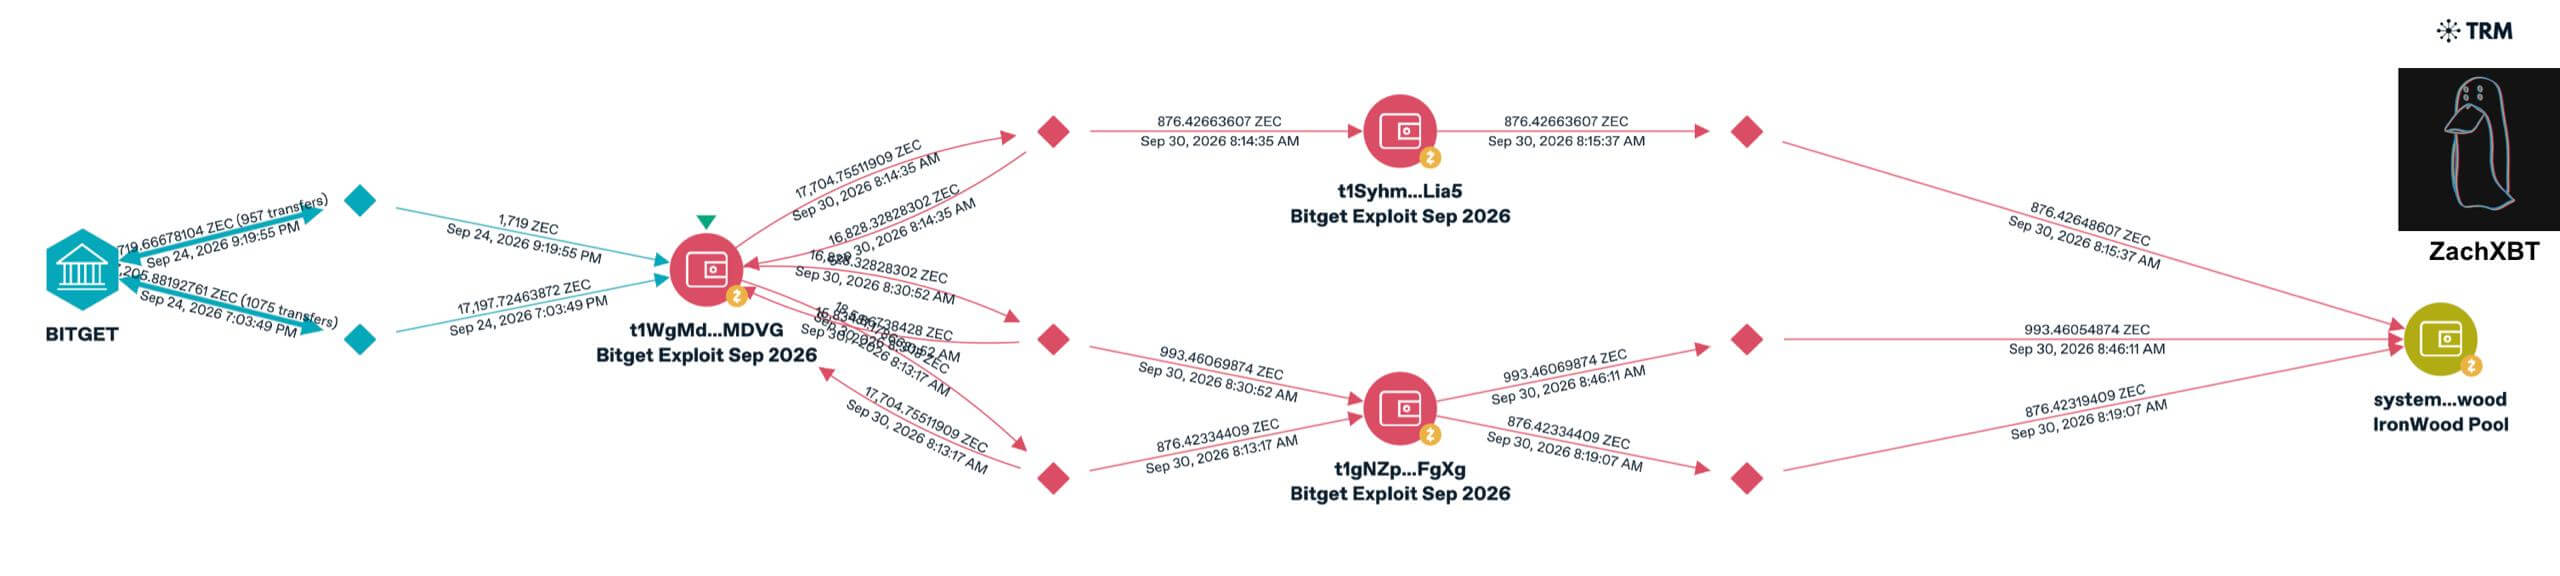
    Įsilaužėliai už Bitget 387,5 mln. USD pažeidimą kreipiasi į „Zcash“ privatumo funkcijas, kad paslėptų pavogtas lėšas, nes kriptovaliutų įmonės vis dažniau blokuoja kitus pabėgimo kelius. Apie 2746 ZEC, kurių vertė apytiksliai 3,9 mln. USD, trečiadienį buvo pervesta į „Zcash’s Ironwood“ ekranuotą fondą trimis sandoriais, remiantis „blockchain“ tyrėjo ZachXBT nurodyta veikla. Suma sudaro apie 15% 18…

    Read More „Bitget“ įsilaužėliai kreipiasi į „Zcash“, kai užblokuotas 50 mln. USD plovimo keliasContinue

  • Bitcoin įmonės mokosi, kad amžinai laikyti reikia grynųjų pinigų
    cryptoslate

    Bitcoin įmonės mokosi, kad amžinai laikyti reikia grynųjų pinigų

    ByAdministratorius 2026-10-11

    „Metaplanet“ pardavė 10 000 BTC ir atpirko 11 000 už didesnę vidutinę kainą, kad parodytų, jog nori parduoti savo „Bitcoin“. Japonijos iždo bendrovė siekė kredito reitingo ir geresnės galimybės gauti finansavimą, o jos spalio 5 d. paskelbimas paaiškino, kodėl monetų pavertimas grynaisiais buvo šių pastangų dalis. Būsimiems kreditoriams reikėjo pasitikėjimo, kad vadovybė galės panaudoti savo…

    Read More Bitcoin įmonės mokosi, kad amžinai laikyti reikia grynųjų pinigųContinue

  • Bitkoinas viršija 72 000 USD, o 3,1 mlrd. USD šortai yra likviduojami
    cryptoslate

    Bitkoinas viršija 72 000 USD, o 3,1 mlrd. USD šortai yra likviduojami

    ByAdministratorius 2026-08-20

    Pirmą kartą nuo birželio mėnesio bitkoino kaina pakilo virš 70 000 USD, nes krintantis iždo pajamingumas ir Vašingtono kriptovaliutų spaudimas sutriuškino meškų statymus. Duomenys iš CryptoSlate rodo, kad BTC ketvirtadienį padidino savo išsiveržimą virš 72 000 USD, todėl nuo pirmadienio pelnas padidėjo iki maždaug 15%. Spaudos metu jis pakilo iki 72 207 USD. „Blockchain“ analizės…

    Read More Bitkoinas viršija 72 000 USD, o 3,1 mlrd. USD šortai yra likviduojamiContinue

  • Bitget su Šiaurės Korėja susijęs 352 milijonų dolerių įsilaužimas gali išeikvoti 76% jos apsaugos fondo
    cryptoslate

    Bitget su Šiaurės Korėja susijęs 352 milijonų dolerių įsilaužimas gali išeikvoti 76% jos apsaugos fondo

    ByAdministratorius 2026-09-25

    „Bitget“ teigė, kad 351,6 mln. USD piniginės pažeidimas yra Šiaurės Korėjos įsilaužėlių bruožas, tyrėjams stengiantis atsekti ir užšaldyti pavogtą turtą. Kriptovaliutų birža nurodė, kad IP veiklos ir „blockchain“ operacijų analizė parodė, kad rugsėjo 24 d. ataka labai atitiko žinomų Šiaurės Korėjos įsilaužimo grupių naudojamus metodus. „Bitget“ pranešė apie incidentą atitinkamoms institucijoms ir pasitelkė „blockchain“ saugos…

    Read More Bitget su Šiaurės Korėja susijęs 352 milijonų dolerių įsilaužimas gali išeikvoti 76% jos apsaugos fondoContinue

  • Naujasis CLARITY įstatymo atnaujinimas uždraudžia pareigūnams, įskaitant prezidentus, išduoti ar net laikyti kriptovaliutų žetonus
    cryptoslate

    Naujasis CLARITY įstatymo atnaujinimas uždraudžia pareigūnams, įskaitant prezidentus, išduoti ar net laikyti kriptovaliutų žetonus

    ByAdministratorius 2026-07-22

    Liepos 22 d. JAV Senato respublikonai išleido atnaujintą CLARITY įstatymo versiją, perkeldami vieną iš labiausiai reikšmingų Vašingtono kriptovaliutų vekselių į galimą balsavimą. Atnaujintas tekstas po savaites trukusių derybų ir juo siekiama sukurti plačią federalinės skaitmeninio turto rinkos struktūros sistemą JAV. Pasiūlyme nagrinėjami keli ginčai, kurie apsunkino jo kelią per Kongresą, įskaitant etikos apribojimus federaliniams pareigūnams,…

    Read More Naujasis CLARITY įstatymo atnaujinimas uždraudžia pareigūnams, įskaitant prezidentus, išduoti ar net laikyti kriptovaliutų žetonusContinue

  • „Solana v1“ gali sustabdyti RPC skaitytuvus ir pažeisti mokesčių viršutines ribas
    cryptoslate

    „Solana v1“ gali sustabdyti RPC skaitytuvus ir pažeisti mokesčių viršutines ribas

    ByAdministratorius 2026-09-05

    Solana v1 operacijų formatas žada daugiau nei tris kartus daugiau vietos vienai operacijai, tačiau tam nepasiruošę RPC klientai, indeksuotojai, relayeriai ir mokesčių rėmėjai gali žlugti dviem labai skirtingais būdais: kai kurios sistemos sustoja, o kitos ir toliau veikia su netinkamais išteklių apribojimais. „Solana“ tiesioginiame naujinimo puslapyje nuo rugsėjo 4 d. vis dar nurodoma, kad 1…

    Read More „Solana v1“ gali sustabdyti RPC skaitytuvus ir pažeisti mokesčių viršutines ribasContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos