Kaip Bitcoin ką tik įrodė, kad gali išgyventi kvantinę ataką
„Bitcoin“ patvirtino kvantiniam atsparumui operaciją „Mainnet“ tinkle, naudodama esamas konsensuso taisykles, parodydama, kad kai kurie turėtojai gali perkelti lėšas nuo būsimos kvantinės rizikos nelaukdami protokolo atnaujinimo.
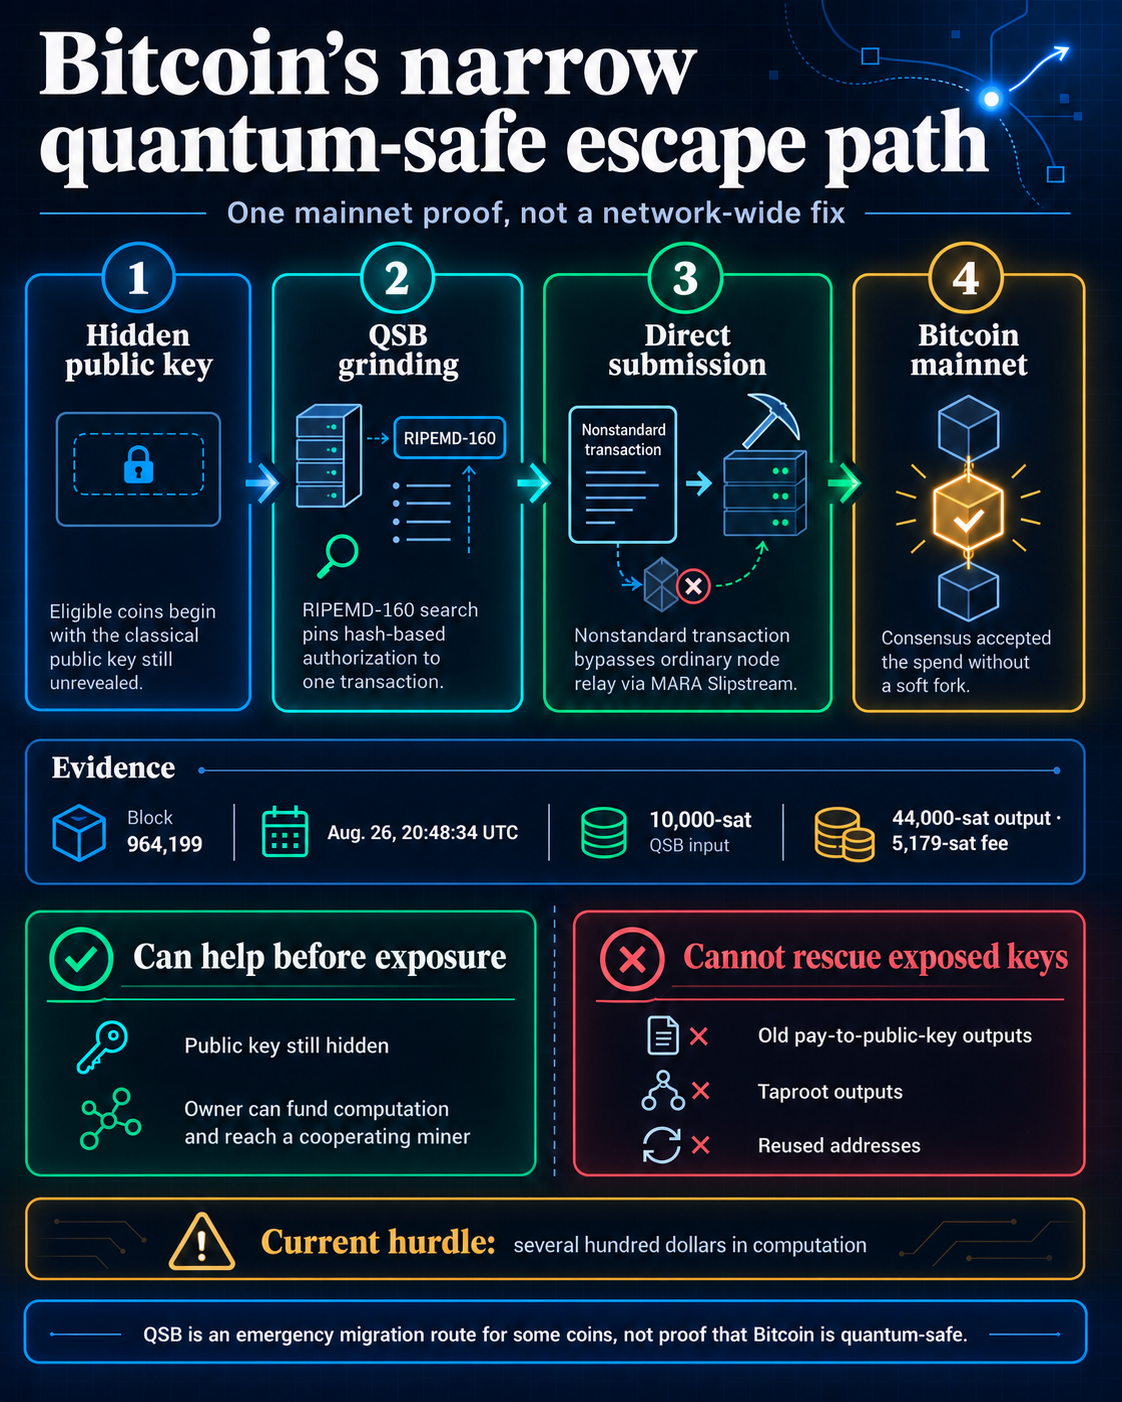
Rugpjūčio 26 d. sandoryje buvo panaudota „StarkWare“ tyrėjo Avihu Levy sukurta konstrukcija, kuri perkelia kritinę išlaidų sąlygą nuo elipsinės kreivės parašų prie maišos pagrįsto saugumo. Jis buvo įtrauktas į 964 199 bloką po to, kai buvo tiesiogiai pateiktas Bitcoin miner MARA per savo „Slipstream“ paslaugą.
„StarkWare“ apibūdino sandorį kaip pirmąsias kvantiškai saugias išlaidas „Bitcoin“ tinkle. Ankstesni eksperimentai ištyrė postkvantinius metodus Bitcoin Script ir Blockstream Liquid šoninėje grandinėje, tačiau šis testas parodė, kad pats Bitcoin gali priimti maiša pagrįstą išlaidų kelią nekeisdamas sutarimo taisyklių.
Tačiau šis sprendimas nepadaro „Bitcoin“ kvantinio saugaus.
„StarkWare“ vadovas Eli Ben-Sassonas teigė, kad testas neturėtų būti aiškinamas kaip įrodymas, kad „Bitcoin“ jau paruoštas kvantiniam skaičiavimui. Jis teigė, kad norint apsaugoti tinklą dideliu mastu, vis dar reikia platesnių minkštųjų šakių sprendimų.
„Kvantine saugaus Bitcoin tx tinkle“ įrodo, kad egzistuoja veiksmingi metodai, sakė Ben-Sassonas ir perspėjo, kad pagrindinė užduotis tebėra sukurti migracijos kelią, kol kvantinė aparatūra taps pajėgi kelti grėsmę atviriems raktams.
Kaip veikia Quantum-Safe Bitcoin
Daugelio Bitcoin adresų viešasis raktas lieka paslėptas už maišos tol, kol turėtojas išleidžia iš to adreso. Šis delsimas yra svarbus, nes būsimam kvantiniam užpuolikui reikės viešojo rakto prieš bandant gauti atitinkamą privatųjį raktą.
„Levy’s Quantum-Safe Bitcoin“ arba QSB konstrukcija naudoja šį langą, kad tinkamos monetos būtų perkeltos į maišos pagrindu pagrįstą išlaidų sąlygą, prieš atskleidžiant klasikinį viešąjį raktą.
Šis metodas veikia pakartotinai keičiant kandidatų sandorių duomenis, kol sukuria maišą, kurią Bitcoin priima kaip tinkamai suformatuotą parašą. Šis skaičiavimas atliekamas prieš transliuodama transakciją, todėl saugumo prielaida perkeliama nuo elipsės kreivės kriptografijos ir į maišos funkcijų atšaukimo sunkumus.
Kvantiniai kompiuteriai taip pat gali pagreitinti maišos atakas, tačiau pranašumas yra daug mažesnis, nei suteikia Shor algoritmas prieš viešojo rakto kriptografiją. Tai suteikia QSB galimą monetų, kurių viešieji raktai lieka paslėpti, migracijos kelią.
Apsauga netaikoma monetoms, kurių viešieji raktai jau matomi. Senesni mokėjimo už viešąjį raktą išvestis, Taproot išvestis ir pakartotinai naudojami adresai lieka atskleisti, nes būsimas kvantinis užpuolikas gali nusitaikyti į tuos raktus prieš savininkui užbaigiant perkėlimą.
QSB taip pat išlieka nepraktiškas naudojant įprastą piniginę.
Nors sandoris galioja pagal Bitcoin konsensuso taisykles, jis yra nestandartinis pagal numatytąją mazgo politiką, todėl paprastai nebus perduotas per viešąjį atmintį. StarkWare turėjo pateikti sandorį tiesiogiai MARA per Slipstream – jos paslaugą, skirtą tam tikroms nestandartinėms operacijoms tvarkyti.
Reikalingas skaičiavimas prideda dar vieną kliūtį. StarkWare teigė, kad mainnet bandymas kainavo kelis šimtus dolerių, o projekto atvirojo kodo saugykla apytiksliai skaičiuoja nuo 75 iki 150 USD už kai kurias sukonfigūruotas debesies GPU paieškos fazes.
Dėl šių suvaržymų QSB kai kuriems turėtojams yra specializuotas pabėgimo kelias, o ne keičiamas atsakymas į platesnę Bitcoin kvantinę riziką.
Didesnė Bitcoin kvantinė problema lieka neišspręsta
Demonstracija ateina, kai kvantinė rizika vis labiau pereina į institucinį planavimą.
Maždaug 7 milijonai BTC laikomi potencialiai pažeidžiamais, nes jų viešieji raktai jau matomi naudojant senesnius adresų formatus, naudojant Taproot arba pakartotinai naudojant adresą. QSB nenumato gelbėjimo kelio toms monetoms.
Liepos mėnesį „BlackRock“, „Coinbase“, „Strategy“ ir dar šešios institucijos sudarė „Bitcoin Security Consortium“ ir įsipareigojo per trejus metus skirti 15 mln. USD Bitcoin saugumo tyrimams, įskaitant postkvantinę kriptografiją. Nariai finansavimą nukreipia savarankiškai, o ne per bendrą fondą.
JAV iždas taip pat įtraukė skaitmeninį turtą į finansų sektoriaus platesnį kvantinio pasirengimo planavimą.
Tai palieka „Bitcoin“ du atskirus iššūkius: sukurti perkėlimo įrankius turėtojams, kurių raktai lieka paslėpti, ir rasti protokolo lygio atsakymą dėl jau atskleistų monetų.
Rugpjūčio 26 d. sandoris rodo, kad pirmoji problema turi bent vieną veikiančią pagrindinio tinklo sprendimą. Antrasis, apimantis milijonus Bitcoin, vis dar reikalauja platesnio atsakymo.