Coinbase ir 14 kitų x402 tarpininkų nepavyko atlikti saugumo testų, sukurtų būsimai AI agentų ekonomikai
Remiantis nauju tyrimu, pristatytu 35-ajame USENIX saugumo simpoziume, pagrindinių x402 mokėjimo tarpininkų saugumo trūkumai gali atskleisti tarpininko turimą turtą ir palikti prekybininkus negaudami mokėjimo už suteiktas paslaugas.
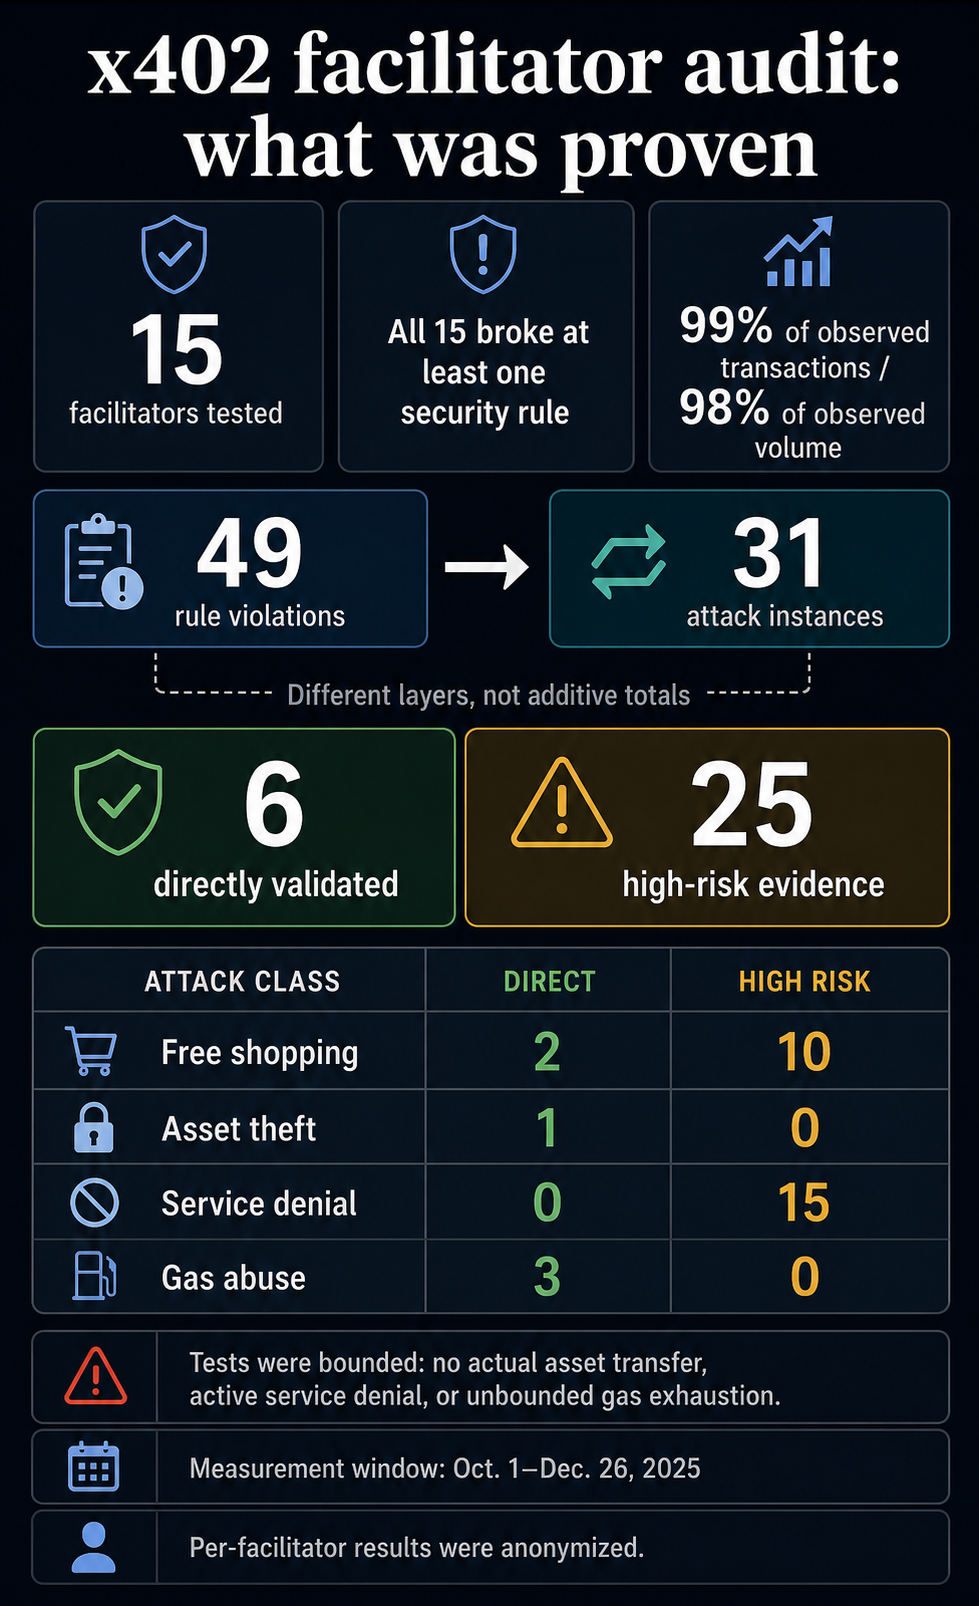
Tyrėjai išbandė 15 pagrindinių x402 tarpininkų, įskaitant Coinbase, Thirdweb, PayAI ir Mogami, ir nustatė, kad kiekviena platforma pažeidė bent vieną saugumo taisyklę.
Jie priskyrė 49 taisyklių pažeidimus 31 atskiram sistemų pažeidžiamumui, kuris sudarė 99 % stebėtų x402 operacijų ir 98 % mokėjimų apimties tyrimo metu.
Tyrėjai nustatė keturias plačias atakų klases, įskaitant nemokamą apsipirkimą, turto vagystę, paslaugų sutrikimus ir piktnaudžiavimą dujomis.
Jie tiesiogiai patvirtino šešis atakų kelius ribotomis sąlygomis, įskaitant dvi nemokamo apsipirkimo atakas, tris piktnaudžiavimo dujomis atakas ir vieną kelią, galintį atskleisti tarpininko turimą turtą.
Išvados nereiškia, kad 99 % x402 operacijų buvo pažeidžiamos. Atvirkščiai, laikraštis teigė, kad išpuoliai gali sukelti „tiesioginių finansinių nuostolių prekybininkams, tarpininkų turimo turto vagystės, neribotų rėmėjų mokamų dujų / mokesčių ir mokėjimo paslaugų sutrikdymo“.
Išvados gautos, nes x402 reklamuojamas kaip mašinų valdomos komercijos infrastruktūra, leidžianti svetainėms ir API prašyti mokėjimų, kuriuos programinė įranga ir AI agentai gali atlikti savarankiškai. Pagalbininkai sėdi tarp pirkėjų ir prekybininkų ir tikrina pasirašytus mokėjimo įgaliojimus prieš pateikdami operacijas į blokų grandines.
Ši pozicija suteikia tarpininkams didelę atsiskaitymo kontrolę, kartu sutelkiant riziką.
Gali būti atskleistos tarpininko lėšos
Sunkiausias atakos kelias buvo susijęs su ERC-6492 – „Ethereum“ parašo standartu, sukurtu palaikyti parašus iš išmaniųjų sutarčių piniginių, kurie galbūt dar nebuvo panaudoti.
Tyrėjai nustatė, kad dėl kenkėjiškų metaduomenų tarpininkas gali finansuoti ir pateikti savavališką žetono patvirtinimo operaciją, o ne mokėjimą, kurį jis tikėjosi sumokėti.
Tyrėjai nustojo perkelti tarpininko lėšų, bet priskyrė trūkumą kaip tiesioginį kelią į turto vagystę, nes užpuolikas galėjo pasinaudoti šia galia, kad patvirtintų tarpininko valdomo turto perdavimą.
Trys kitos patvirtintos atakos išnaudojo tą pačią ekonominę funkciją, dėl kurios tarpininkai naudingi prekybininkams: tarpininkai gali remti blokų grandinės operacijų mokesčius jų vardu.
Užpuolikai gali priversti paveiktus diegimus mokėti už brangų išmaniosios sutarties diegimą arba inicijavimą, perkeldami potencialiai neapribotas tinklo išlaidas tarpininkui.
„Jei tarpininkai remia mokesčius be patikimo suderinimo ar grąžinimo, užpuoliko sukeltas atsiskaitymas gali tapti tiesioginiu rėmėjo nuostoliu“, – rašė tyrėjai.
Šis poveikis jau matomas įprastoje gyvenviečių veikloje, nors tyrimas nenustatė, kad istorinės nesėkmės buvo kenkėjiškos.
Nuo 2025 m. spalio 1 d. iki gruodžio 26 d. mokslininkai ištyrė daugiau nei 119 mln. x402 operacijų „Base“ ir „Solana“. Pagalbininkai išleido apie 202 000 USD tinklo mokesčiams, įskaitant maždaug 5 800 USD už „Base“ operacijas, kurios galiausiai buvo grąžintos arba nepavyko.
Nepavykusios operacijos rodo ekonominę asimetriją, esančią remiamo atsiskaitymo sistemoje: tarpininkas gali patirti „blockchain“ sąnaudas net tada, kai pats mokėjimas niekada nebaigiamas.
Prekybininkai gali išleisti paslaugas prieš mokėdami
Antroji trūkumų grupė sukuria priešingą problemą, perkeldama nuostolius iš tarpininkų į prekybininkus. Tyrėjai išpuolį pavadino „nemokamu apsipirkimu“.
X402 mokėjimas gali praeiti pradinį ne grandinės patikrinimą, bet vis tiek nepavyks, kai jis pateikiamas blokų grandinei, įskaitant dėl to, kad pasibaigė leidimo galiojimo laikas arba pirkėjas nebeturi pakankamai lėšų.
Jei prekybininkas iš karto po patikrinimo išleidžia negrįžtamą paslaugą, pirkėjas gali gauti prekę, net jei vėliau atsiskaityti nepavyks.
Tyrėjai tiesiogiai patvirtino du nemokamo apsipirkimo puolimo kelius ir dar 10 priskyrė didelės rizikos grupei.
Problema apėmė ne tik individualius tarpininkus, bet ir prekybininkams tiekiamą programinę įrangą. Visuose septyniuose oficialiuose „Coinbase“ etaloninių serverių rinkiniuose, kuriuos ištyrė tyrėjai, trūko aiškių mechanizmų, kaip pakeisti veiksmus, atliktus po sėkmingo patikrinimo.
„Coinbase“ „Flask“ rinkinio versijose iki 0.2.1 apsaugoti ištekliai gali būti išleisti patikrinus, nepaisant to, ar vėlesnis atsiskaitymas pavyko.
Šis dizainas ypač svarbus dirbtiniu intelektu pagrįstai prekybai, kai autonominė programinė įranga gali prašyti API, duomenų ar kitų skaitmeninių paslaugų ir jas naudoti per kelias sekundes. McKinsey apskaičiavo, kad dirbtinio intelekto agentai iki 2030 m. gali tarpininkauti nuo 3 trilijonų iki 5 trilijonų dolerių pasaulinei vartotojų prekybai.
Coinbase dominuoja koncentruotoje pagalbininkų rinkoje
Potencialų sprogimo spindulį padidina x402 aktyvumo koncentracija tyrėjų matavimo lange.
„Coinbase“ buvo didžiausias pagalbininkas, apdorojęs 77,17 mln. operacijų ir beveik 27 mln. USD mokėjimų.
Susikaupimas pasirodė ir prekybininkų pusėje. Daugiau nei 93% iš maždaug 53 500 unikalių serverių, stebėtų tyrime, buvo susieti su vienu tarpininku.
Ši struktūra sukuria pažeidžiamumą, trūkumą arba klaidingą programinės įrangos prielaidą viename dideliame tiekėjui, kuri gali paveikti tūkstančius prekybininkų, o ne likti izoliuota nuo nedidelio diegimo.
Dėl to ištaisymas taip pat tampa netolygus. Pataisius pagrindinę tarpininko paslaugą, gali nepavykti pašalinti poveikio, jei prekybininkai ir toliau naudoja senesnius programinės įrangos kūrimo rinkinius arba išleidžia produktus, kol atsiskaitymas bus baigtas.
Taisymai pradėti, tačiau diegimas lieka neaiškus
Atskleidus informaciją kai kurie išnagrinėti tarpininkai paskatino taisyti, nors viešieji įrašai neparodo, kaip plačiai tie pataisymai buvo pritaikyti tiesioginei x402 infrastruktūrai.
Naujausiame dokumento ištaisymo atnaujinime, paskelbtame vasario 6 d., teigiama, kad „Coinbase“, „PayAI“ ir „Mogami“ kartu patvirtino šešis pažeidžiamumus. Kai kurie buvo pataisyti, o kiti darbai buvo tęsiami.
Tyrėjai viešai nenurodė atskirų pažeidžiamumų konkretiems tarpininkams, todėl buvo sunku nustatyti, kurie tiekėjai patyrė kiekvieną ataką arba kaip plačiai pataisymai pasiekė gamybos sistemas.
Vietoj to jie rekomendavo visus klientų pateiktus operacijų laukus laikyti nepatikimais, prieš pat atsiskaitymą dar kartą patikrinti mokėjimo sąlygas ir nustatyti griežtus tarpininko finansuojamų dujų kainų apribojimus.
Prekybininkams mokslininkai rekomendavo atšaukti negrįžtamų paslaugų teikimą, kol atsiskaitymas pavyks, arba išlaikyti būdą, kaip atšaukti veiksmus, kai nepavyksta sumokėti.
Šios apsaugos priemonės yra skirtos tyrime nustatytiems atakų keliams. Jų efektyvumas priklausys nuo to, ar tarpininkai, SDK kūrėjai ir prekybininkai juos nuosekliai diegs x402 rinkoje, kurios veikla jau sutelkta tarp nedidelės teikėjų grupės.