XRP vos išvengė 94 milijardų dolerių saugumo krizės, kai dirbtinis intelektas atskleidė 11 metų senumo trūkumą
Dešimtmečio senumo pažeidžiamumas išvengė daugelio metų saugumo peržiūrų ir priverstinio XRP Ledger
(XRPL) kūrėjams apeiti nustatytas valdymo procedūras.
AI agentas atskleidė dešimtmečio senumo XRPL klaidą, galinčią sukurti trilijonus XRP, todėl skubiai reikia pataisyti.
Apsaugos įmonės „Veria Labs“ teigimu, dėl pažeidžiamumo užpuolikas galėjo generuoti apie 18 trilijonų XRP per vieną mokėjimo operaciją, maždaug 180 kartų daugiau nei kriptovaliutos pradinis 100 mlrd.
„Veria“ įkūrėjas Caydenas Liao teigė, kad trūkumas gali kelti grėsmę XRP 94 mlrd.
Apie pažeidžiamumą pranešta rugsėjo 22 d., o po trijų dienų ji pataisyta. Vėliau RippleX patvirtino, kad nebuvo sukurtas neteisėtas XRP, nebuvo prarastos lėšos, o tyrėjai nerado jokių išnaudojimo viešuosiuose tinkluose įrodymų. Incidentas buvo viešai paskelbtas spalio 9 d.
AI atskleidžia du tarpusavyje susijusius trūkumus, kurie išgyveno dešimtmetį trukusių auditų
Atradimas atsirado iš „Veria“ dirbtinio intelekto varomos saugos sistemos, kuri buvo analizuojama rippledprograminė įranga, kuria grindžiamas XRPL, ir nustatė du trūkumus, kuriuos būtų galima sujungti siekiant apeiti jos pinigines garantijas.
Pirmasis buvo susijęs su sveikųjų skaičių perpildymu mokėjimo sistemoje, kai dėl sąmoningai sudarytų prekybos pasiūlymų sistema galėjo klaidingai apskaičiuoti pirkėjo skolos sumą.
Išnaudojus pardavėjai gautų visus XRP mokėjimus, o pirkėjas būtų apmokestintas tik dalimi faktinės sumos. Skirtumas veiksmingai sukurtų XRP, kurios niekada nebuvo.
Antrasis pažeidžiamumas paveikė tinklo tiekimo apsaugos mechanizmą. Kadangi jis rėmėsi ta pačia ydinga aritmetika, galėjo neatpažinti, kad buvo sukurtas naujas XRP.
Prieš pateikdamas mokėjimą, užpuolikas turės parengti šimtus sąskaitų ir prekybos pasiūlymų. Remiantis oficialia pažeidžiamumo ataskaita, atakai prireikė tik kelių šimtų XRP iš didžiosios dalies grąžinamų rezervų ir įprastų operacijų mokesčių.
Pagrindinis mokėjimo sistemos kodas yra 2015 m., o paveikta tiekimo apsaugos priemonė buvo įdiegta 2017 m.
Šis ilgaamžiškumas yra ypač svarbus atsižvelgiant į tinklo saugumo istoriją.
Liao teigė, kad nuo 2024 m. XRPL kodų bazėje buvo atlikta daugiau nei tuzinas auditų ir saugumo konkursų, įskaitant vieną konkursą su 550 000 USD priziniu fondu. Klaidų atlyginimo programos taip pat išplatino daugiau nei 1 mln.
Nepaisant šių pastangų, bendras pažeidžiamumas liko nepastebėtas, kol „Veria“ AI sistema jo neidentifikavo, nesurinko veikiančio išnaudojimo ir neparodė problemą vietiniame tinkle.
„RippleX“ inžinieriai savarankiškai atkūrė išnaudojimą ir patvirtino, kad naujai sugeneruotas XRP gali būti išleistas atliekant vėlesnius sandorius.
Veria gavo 250 000 USD premiją – didžiausią programos sumą. Liao tai apibūdino kaip didžiausią žinomą atlygį už pažeidžiamumą, kurį visiškai atrado AI agentas.
Avarinis pataisymas apeina dešimtmečio senumo valdymo procedūras
Atradimo sunkumas privertė XRPL kūrėjus priimti neįprastą sprendimą: įdiegti protokolą keičiantį pataisą nelaukiant tinkle nustatyto pakeitimo proceso.
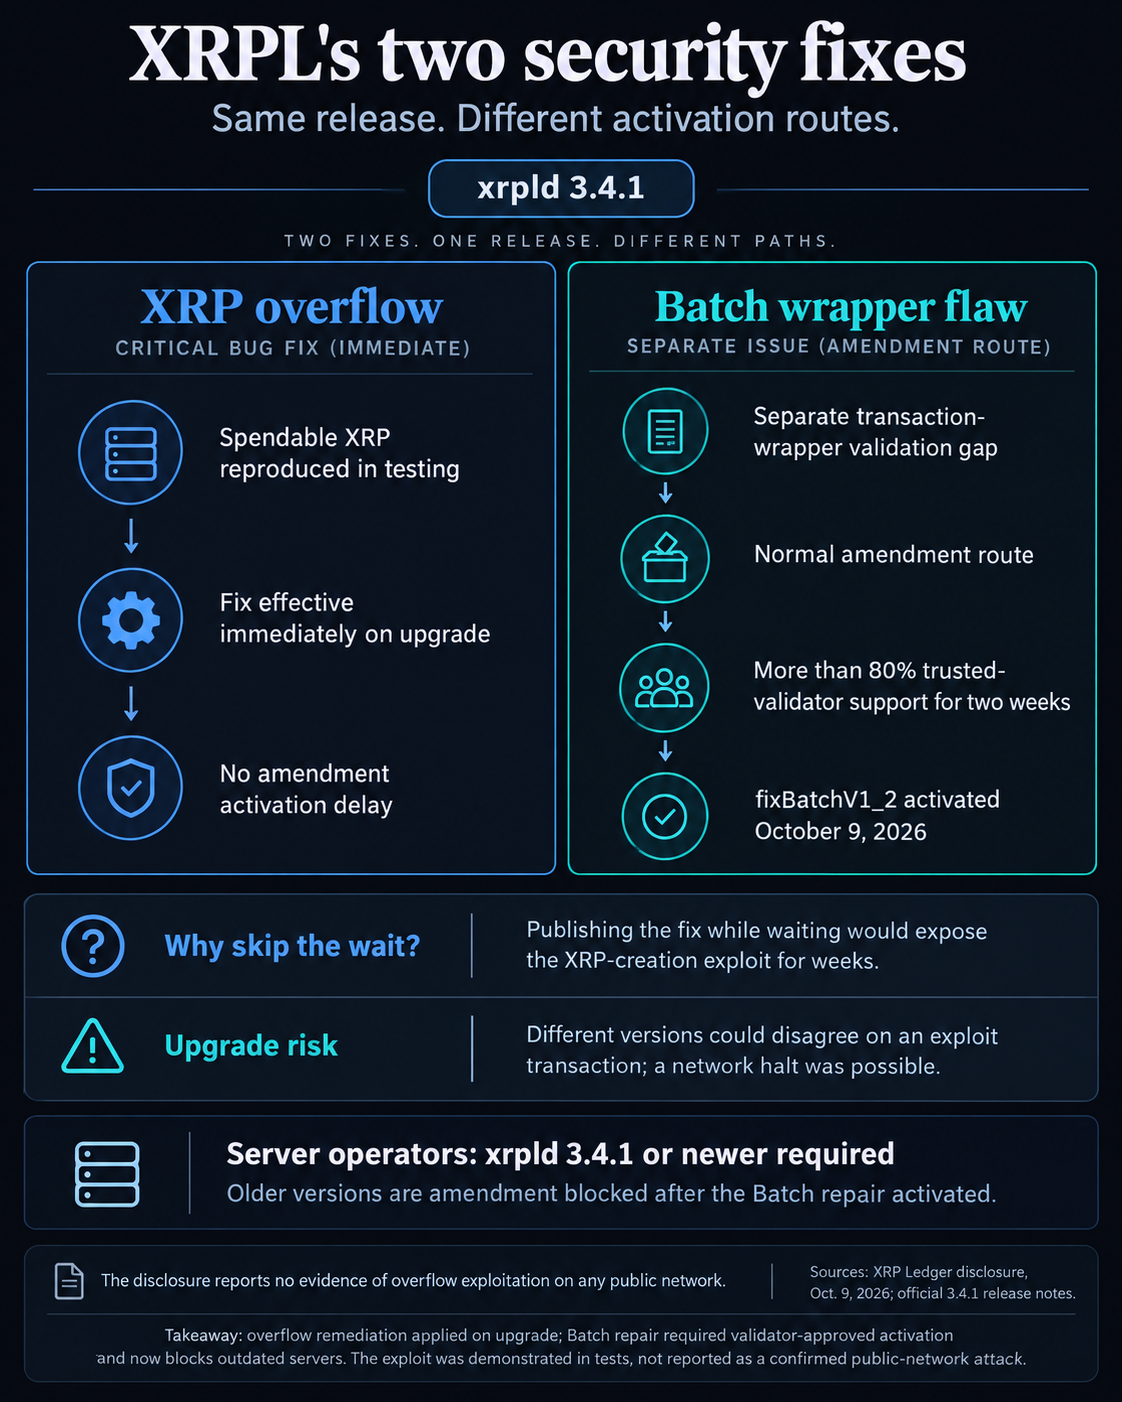
Paprastai, norint pakeisti operacijų apdorojimo taisykles, dvi savaites iš eilės prieš aktyvavimą reikia daugiau nei 80 % patikimų tikrintojų pagalbos.
Tačiau kūrėjai nustatė, kad atlikus šią procedūrą pažeidžiamumas bus atskleistas, kol tinklas balsuos dėl jo taisymo.
Kadangi XRPL programinė įranga yra atvirojo kodo, pataisymo paskelbimas taip pat gali atskleisti išnaudojimą potencialiems užpuolikams prieš įsigaliojant apsaugai.
Vietoj to, RippleX, XRP Ledger Foundation ir tikrintojai koordinavo avarinį atnaujinimą, kuris iš karto suaktyvino apsaugą serveriuose, kuriuose veikia 3.4.1 versija.
Iš pradžių pleistras buvo platinamas kaip dvejetainis failas, laikinai sulaikant jo šaltinio kodą, kad būtų apribota rizika, kad užpuolikai diegdami pakeis pažeidžiamumą.
Remiantis atskleidimu, tai buvo pirmasis sąmoningas pakeitimų aktyvinimo proceso apėjimas, siekiant pakeisti operacijų apdorojimą per daugiau nei dešimtmetį.
Šis požiūris nešė savo pavojų. Serveriai, kuriuose veikia skirtingos versijos, gali nesutikti, ar išnaudojimo operacija galioja, o tai gali sutrikdyti sutarimą arba sustabdyti tinklą.
Vis dėlto kūrėjai padarė išvadą, kad laikinas tinklo pertraukimas yra geresnis nei leisti padirbtam XRP patekti į apyvartą.
Daugiau nei 80 % numatytajame patikimų tikrintojų sąraše esančių tikrintuvų buvo atnaujinti iki rugsėjo 25 d., todėl ši rizika gerokai sumažėjo.
XRPL fondo bendradarbis Vet teigė, kad suderintas atsakas išsaugo tinklo vientisumą ir nustatė 3.4.1 versiją kaip naują minimalų programinės įrangos reikalavimą po to, kai spalio 9 d. buvo suaktyvinti atskiri su paketu susiję pakeitimai.
RippleX kreipiasi į AI ir oficialų patikrinimą po saugumo
Šis incidentas paskatino RippleX iš naujo įvertinti, kaip ji apsaugo kritinę infrastruktūrą, ypač senesnę programinę įrangą, kuri išgyveno ilgus įprastų saugumo peržiūrų metus.
J. Ayo Akinyele, RippleX inžinerijos vadovas, pripažino, kad pažeidžiamumas parodė, kad reikia dar kartą peržiūrėti ilgalaikes tinklo dizaino prielaidas.
Jis išdėstė planus išplėsti AI padedamą pažeidžiamumo aptikimą, sustiprinti priešpriešinį testavimą ir sustiprinti senų komponentų, įskaitant mokėjimo variklį, sutarimo mechanizmus ir lygiaverčius tinklus, kontrolę.
Organizacija taip pat planuoja paspartinti formalų patikrinimą – matematinį metodą, įrodantį, ar programinė įranga atitinka konkrečias saugos savybes.
Šis darbas bus grindžiamas esamomis tikrinimo pastangomis, apimančiomis XRPL skolinimo protokolą ir vieno turto saugyklą, taip pat bendradarbiavimą su „CommonPrefix“ ir „XRP Ledger Foundation“.
Akinyele teigė, kad dirbtinis intelektas iš esmės pagreitina pažeidžiamumo atradimą, darydamas spaudimą kūrėjams, kad jie surastų trūkumus prieš piktybiniams veikėjams įdiegiant panašius įrankius.
Vetas pakartojo šį susirūpinimą ir perspėjo, kad vis labiau pajėgios dirbtinio intelekto sistemos gali padėti lengviau išnaudoti anksčiau neaiškias spragas.
Spalio 9 d. atskleidus informaciją taip pat buvo pakeistas konkretus procedūrinis pakeitimas: prieš oficialiai uždarant saugumo pažeidimus, kurie anksčiau buvo klasifikuojami kaip išspręsti, dabar turi būti pakartotinai tikrinami, lyginant su kandidatais į paleidimą.