Beveik 20 milijonų USD XRP buvo išleista iš 6 678 piniginių per šešias atakų bangas
Beveik 20 milijonų USD XRP buvo nusausinta iš tūkstančių aparatinės įrangos piniginių per šešias bangas, trukusias beveik savaitę.
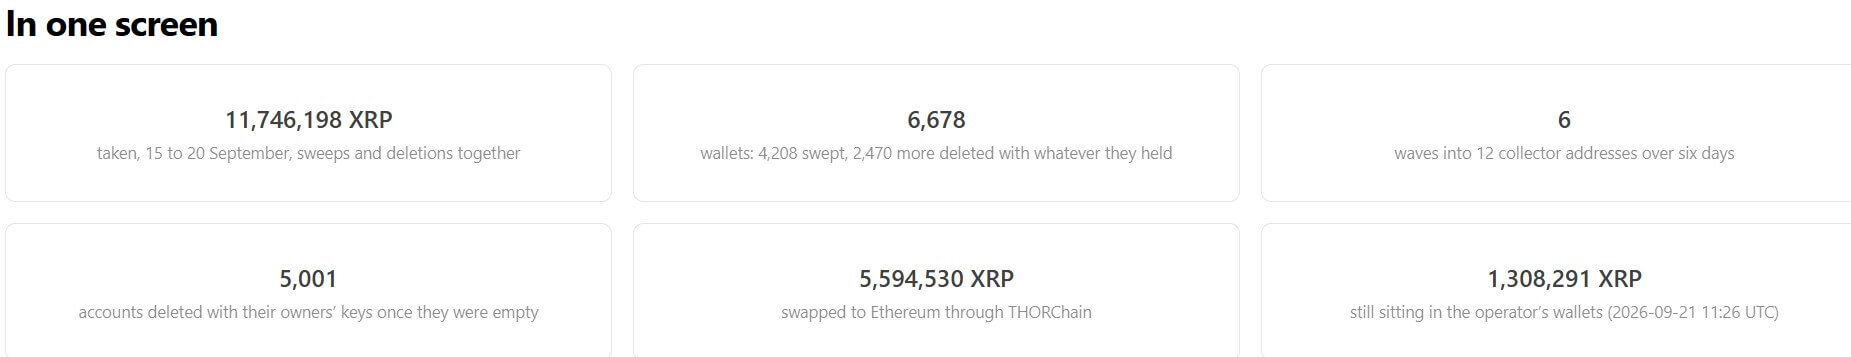
Blockchain analizės įmonė XRPL.to atsekė 11,75 mln. XRP, o nuo rugsėjo 15 d. iki rugsėjo 20 d. liko 6 678 atskiros piniginės, įskaitant keletą rinkimo bangų po to, kai DCENT įspėjo vartotojus apie neteisėtus pervedimus, susijusius su jos mobiliųjų programų pinigine.
Esant dabartinei XRP kainai, kuri yra apie 1,59 USD, žetonų vertė yra maždaug 18,68 mln.
XRPL.to pirmasis identifikuotas nuvalymas yra rugsėjo 15 d. 15:35 UTC. DCENT pranešė, kad pirmąjį klientų pranešimą Korėjoje gavo rugsėjo 16 d. ir tą dieną pradėjo informuoti naudotojus per savo programą ir oficialiais kanalais.
Tada nusausinimas atnaujintas.
Kita rinkimo banga prasidėjo rugsėjo 17 d. 07:05 UTC, pasak XRPL.to, o paskutinis tyrimas, užfiksuotas 20:56 UTC, įvyko rugsėjo 20 d.
Tyrėjas duomenų rinkinyje suskaičiavo, kad 4 208 piniginės buvo išvalytos per mokėjimo operacijas ir dar 2 470 ištuštintos ištrynus paskyrą be išankstinio mokėjimo. Ji taip pat nustatė 5 001 „AccountDelete“ operaciją iš 4 950 piniginių, įskaitant sąskaitas, kurios jau buvo iš dalies ištuštintos.
Paskyros ištrynimas leido tiems, kurie valdė raktus, išgauti likučius, kuriuos galėjo palikti įprasti mokėjimų šlavimas. XRP Ledger (XRPL) sąskaitos turi rezervą, kol jos lieka atidarytos, tačiau „AccountDelete“ operacija gali uždaryti tinkamą sąskaitą ir persiųsti jos likusį XRP, atėmus ištrynimo mokestį, kitu adresu.
Vienas toks ištrynimas perkėlė 107 507 XRP, kurio vertė dabartinėmis kainomis yra apie 171 000 USD.
XRPL.to nurodė, kad mokėjimo ir ištrynimo operacijos buvo tinkamai pasirašytos su paveiktų paskyrų raktais. „Blockchain“ pėdsakas neatskleidžia, kaip tie raktai buvo gauti, o DCENT dar neatskleidė techninės incidento priežasties.
Daugiau nei 5,6 milijono XRP perkelta per THORChain
Didžioji dalis pavogto XRP jau buvo pradėjusi išeiti iš XRP Ledger, kol tyrėjai surašė srautus.
XRPL.to atsekė 5,67 mln. XRP per THORChain rugsėjo 21 d. 11:26 UTC, įskaitant apie 5,59 mln. XRP, išsiųstų iš dviejų surinkimo bangų per operacijas, kurių atmintinėse buvo nurodyti Ethereum paskirties adresai.
Dar 3,24 milijono XRP nuplaukė į unionchain.ai, kurią XRPL.to apibūdino kaip mainus, o apie 546 080 XRP pasiekė NEAR Intents, o 535 666 XRP buvo perkelti į Binance indėlių žymas.
Apie 1,31 mln. XRP liko piniginėse, susietose su operacija tyrėjo momentinėje nuotraukoje.
Paskirties vietos apsunkina bandymus susigrąžinti turtą. „THORChain“ ir „NEAR Intents“ gali perkelti vertę tarp tinklų, sukurdami papildomus pėdsakus, kuriuos tyrėjai turi sekti, kai XRP pakeičiamas į turtą kitoje blokų grandinėje.
Tuo tarpu pervedimai su biržomis susietais adresais gali pasiūlyti galimus intervencijos taškus, nors vien tik indėlio adresas nenustato, ar lėšos buvo parduotos, ar vis dar prieinamos.
DCENT teigė, kad bendradarbiauja su Korėjos teisėsauga, išorės saugumo specialistais, „blockchain“ projektais ir mainais, kad atsektų pinigus ir, jei įmanoma, prašytų įšaldyti.
Bendrovė nepranešė apie užbaigtą įšaldymą ar atkūrimą. Ji teigė, kad bet koks toks veiksmas priklauso nuo teisėsaugos, biržų ir kitų trečiųjų šalių, kontroliuojančių paslaugas, per kurias keliauja lėšos.
DCENT ragina turėtojus atsisakyti atvirų atkūrimo frazių
Dėl besitęsiančių valymo priemonių DCENT rugsėjo 20 d. eskalavo įspėjimą ir paprašė platesnės blokų grandinės ir kriptovaliutų bendruomenės padėti pasiekti App Piniginės naudotojus, kurie galbūt nematė ankstesnių pranešimų.
„Svarbiausias žingsnis siekiant užkirsti kelią tolesnei žalai yra turto perkėlimas iš DCENT App Wallet“, – sakė bendrovė, ragindama vartotojus ir kriptovaliutų bendruomenes skleisti savo nurodymus tiesiogiai visiems, kurie žino, kad naudojasi programa.
DCENT nurodė paveiktiems vartotojams atnaujinti programą iš oficialios programų parduotuvės prieš imantis tolesnių veiksmų ir perkelti savo turtą į piniginę, sukurtą naudojant visiškai naują atkūrimo frazę.
Šis reikalavimas taip pat taikomas kai kuriems aparatinės įrangos piniginės naudotojams.
DCENT teigė, kad visi, kurie anksčiau įvedė arba atkūrė aparatinės įrangos piniginės atkūrimo frazę savo programų piniginėje, turėtų laikytis tos pačios perkėlimo procedūros. Perkėlus tą pačią frazę atgal į aparatūros įrenginį, nauji privatūs raktai nesukuriami, o tai reiškia, kad bet koks ankstesnis atskleidimas po frazės į naują įrenginį.
Bendrovės galimo poveikio kriterijai taip pat apima adresus, kurių atkūrimo frazė buvo naudojama „App Wallet“ ir kurie pasirašė operacijas naudodami senesnę nei 8.1.0 programos versiją, išleistą 2025 m. lapkričio 5 d. Vartotojų, kurie vėliau atnaujino programinę įrangą, vis dar prašoma apsvarstyti, kuri versija buvo įdiegta, kai jie anksčiau pasirašė sandorius.
DCENT teigia, kad aparatinės įrangos naudotojams, kurie niekada neįvedė atkūrimo frazės į App Wallet ir niekada nenaudojo programinės įrangos piniginės sandoriams pasirašyti, nereikia migruoti pagal dabartinius kriterijus.
Bendrovė taip pat perspėjo vartotojus dėl antrosios galimų nuostolių bangos, kurią sukelia incidentu pasinaudoję apsimetinėliai. DCENT teigė, kad niekada neprašys atkūrimo frazės, privataus rakto ar PIN kodo ir nepateiks piniginės adreso, į kurį vartotojai turi siųsti turtą atgauti ar kompensuoti.
Vartotojams, kurie jau patyrė neteisėtų perkėlimų, DCENT rugsėjo 20 d. pranešė, kad vis dar rengia poveikio apimtį ir paveikto turto būseną nustatymo procesą.