Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

3 metų senumo klaida sukelia 1,3 mln. USD nutekėjimą ir priverčia 10 dienų sustabdyti „blockchain“

ByAdministratorius 2026-09-18

Įprastas Radix kodo keitiklis sukūrė saugyklos trūkumą, dėl kurios pavogta maždaug 1,3 milijono dolerių, o vėliau privertė tikrintojus sustabdyti blokų grandinę.

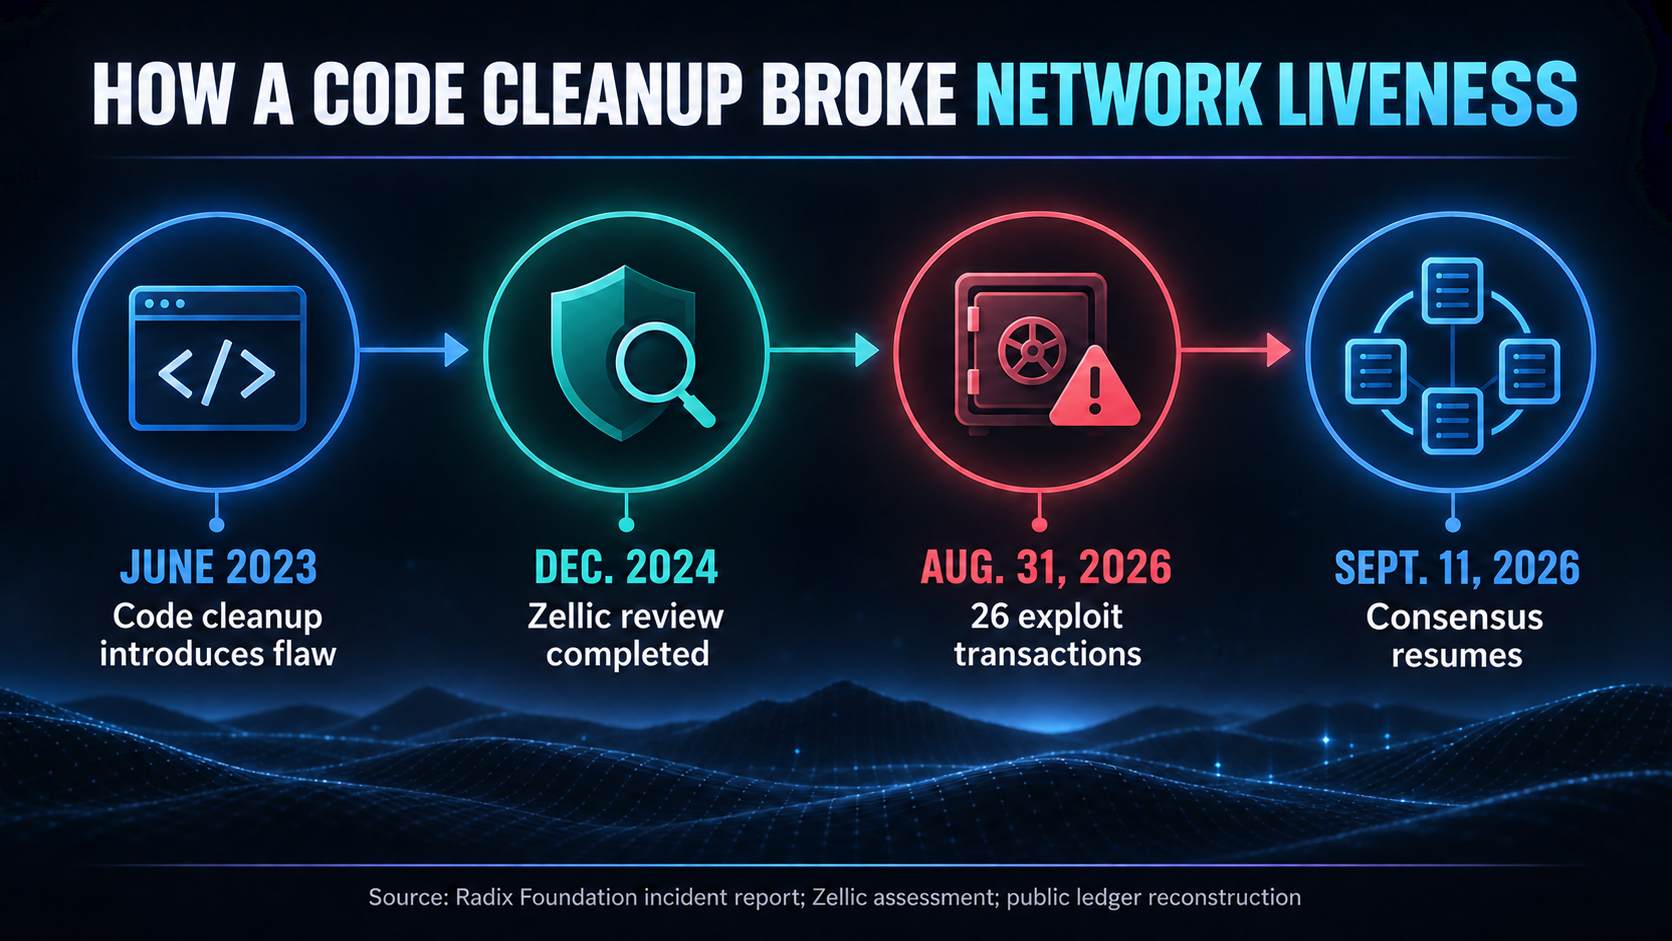
„Radix Foundation“ rugsėjo 17 d. pranešė, kad „RDX Works“ kūrimo komanda šį defektą įvedė 2023 m. birželio mėn. išvalydama „Radix Engine“ – programinės įrangos lygmenį, kuris vykdo operacijas ir užtikrina turto nuosavybės teisę visame tinkle. Pažeidžiamumas buvo nepastebėtas daugiau nei trejus metus, kol užpuolikas ja pasinaudojo rugpjūčio 31 d.

Bendruomenės knygos rekonstrukcija rodo, kad užpuolikas per 26 sandorius atsiėmė apie 458 915 USDC, 72 420 USDT, 61,08 ETH, 6,35 supakuotų Bitcoin, 536,16 SOL ir 32,91 BNB. Turtas buvo vertas apytiksliai 1,26 mln. USD, remiantis rugpjūčio 31 d. rinkos kainomis, o užpuolikai iš saugyklos paėmė dar 13 000 XRD, kad sumokėtų sandorio mokesčius. Vien dvi stabilios monetos sudarė apie 531 335 USD.

Pavogtas turtas per „Hyperlane“ buvo išsiųstas į „Ethereum“, „BNB Chain“ ir „Solana“, o vėliau parduotas už ETH, sakė Radixas. Pati „Hyperlane“ veikė taip, kaip suplanuota: užpuolikas jau buvo įsigijęs turtą per „Radix Engine“, prieš naudodamas tiltą, kad perkeltų juos kitur. Jokie privatūs raktai nebuvo pažeisti.

Susiję skaitymai

Įsilaužėlis 55 dienas trukusių nesėkmingų operacijų pavertė 3 mln. USD pagrindiniu raktu, kuris nusausino „GalaChain“ pinigines

Tačiau tiesioginis praradimas neįvertino galimo poveikio. Radix tyrėjai padarė išvadą, kad trūkumas galėjo būti panaudotas prieš bet kurią saugyklą tinkle, todėl kilo pavojus žetonams ir kitam turtui, esančiam už užpuoliko nukreiptų blokų ribų.

Dėl to tinklo tikrintojai sąmoningai sumokėjo pakankamai akcijų neprisijungę, kad nepasiektų bendro sutarimo ir sustabdytų papildomų operacijų, kol kūrėjai stengėsi taisyti.

Radix audito miss paverčia priežiūros klaidą sisteminiu gedimu

Pažeidžiamumas jau buvo atliktas nepriklausomo saugumo patikrinimo metu, kol užpuolikas jį surado.

2024 m. Zellic patikrino Radix protokolą, įskaitant variklio branduolį, kuriame buvo defektas. Peržiūros metu autorizavimo trūkumas neaptiktas, nors pažeidžiamas kodas buvo įvestas praėjusių metų pertvarkymo metu.

Katalizatorius

Kas juda kriptovaliuta. Kodėl tai svarbu.

Gaukite svarbiausias „CryptoSlate“ istorijas ir ką žiūrėti toliau.

Paskelbta „Substack“.

Septynias dienas per savaitę. Atsisakyti prenumeratos bet kada.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Patikrinkite gautuosius.

Jūsų registracijos užklausa išsiųsta. Jei reikia patvirtinimo, sekite el. laišką iš Substack.

Jei nematote, pažiūrėkite į šlamštą ar reklamas.

Klaida pakeitė tai, kaip variklis tvarkė saugyklos nuorodas. Operacija gali identifikuoti kito vartotojo saugyklą pagal jos vidinį adresą ir perduoti šią nuorodą į specialiai sukurtą išmaniosios sutarties kodą. Tada variklis leido iškviesti įprastas išėmimo funkcijas, tinkamai neįgyvendinant nuosavybės ribos, dėl kurios prašymas turėjo būti atmestas.

Tai suteikė užpuolikui prieigą prie naudotojų paskyrų, programų ir likvidumo fondų turimo turto, negavus savininkų parašų.

Fondas nurodė, kad užpuolikas rugpjūčio 31 d. nuo 16:02 iki 16:57 UTC baigė 26 išnaudojimo operacijas. Kai tyrėjai nustatė, kad pažeidžiamumas egzistuoja vykdymo lygmenyje, o ne vienoje programoje, tikrintojai koordinavo operacijų užbaigimo sustabdymą.

Sustojimas truko daugiau nei 10 dienų. Protokolo pataisa papildė patikras, neleidžiančias naudoti apribotos saugyklos nuorodos įprastam išėmimui, o vartotojų operacijos buvo atnaujintos rugsėjo 11 d., remiantis bendruomenės knygos rekonstrukcija.

Įvykis taip pat sukėlė antrinių nuostolių likvidumo fonduose, kai užpuolikas pašalino sujungtą turtą iš vienos prekybos porų pusės. Iškraipytos kainos leido kitai paskyrai išgauti milijonus XRD iš paveiktų telkinių, parodydamos, kaip vykdymo lygmens gedimas gali sukelti ekonominę žalą net po to, kai pradinis turtas paliko tinklą.

Radix teigė, kad prideda regresijos testus, stiprina savo saugumo peržiūros procesą ir formalizuoja skubios pagalbos procedūrų tikrintuvus, naudojamus tinklo gyvybingumui nutraukti.

Fondas taip pat teigė, kad ateityje atliekant saugos darbus turi būti atsižvelgiama į vis labiau pajėgius dirbtinio intelekto kodo analizės įrankius, kurie, jo nuomone, galėjo padėti užpuolikui nustatyti metų senumo defektą.

Kitas iššūkis kūrėjams ir tikrintojams yra užkirsti kelią panašiems įprastiems priežiūros darbams tyliai pakeisti saugumo prielaidas, kurių gali nepastebėti išoriniai auditai.

Ši užduotis apima ne tik išnaudoto kodo taisymą. „Radix“ dabar turi sustiprinti peržiūros procesą, susijusį su autorizacijos logikos pakeitimais, tuo pačiu atkurdamas vartotojų ir likvidumo teikėjų, kurių turtas galiausiai priklauso nuo to, ar variklis tinkamai įgyvendina šias ribas, pasitikėjimą.
Navigacija tarp įrašų

Previous Previous
JAV taiko sankcijas „BitBank“ ir jos programinės įrangos kūrėjui
NextContinue
FCA nustato JK taisykles užsienio kriptovaliutų platformoms

Similar Posts

  • Helius užšifruoja Solana pervedimus nepanaikindamas operatoriaus pasitikėjimo
    cryptoslate

    Helius užšifruoja Solana pervedimus nepanaikindamas operatoriaus pasitikėjimo

    ByAdministratorius 2026-11-12

    Lapkričio 10 d. Helius pristatė savo privatumo žiedą be leidimo Solana tinkle su užšifruotu mokėjimo turtu ir sumomis, o siuntėjo ir gavėjo piniginės adresai lieka matomi. Jo dokumentuotas numatytasis tikrintuvas, paslauga, kuri sukuria nulinių žinių įrodymus, prideda aparatinės įrangos reikalavimą, kai slaptų operacijų įvestis apdorojamos patvirtintame AWS Nitro anklave, izoliuotoje skaičiavimo aplinkoje. „Solana“ gali patikrinti,…

    Read More Helius užšifruoja Solana pervedimus nepanaikindamas operatoriaus pasitikėjimoContinue

  • NFT vakarėlis baigėsi ir dabar visi yra skolingi už saugyklos nuomą
    cryptoslate

    NFT vakarėlis baigėsi ir dabar visi yra skolingi už saugyklos nuomą

    ByAdministratorius 2026-09-26

    2021 m. „Christie’s“ pardavė „Beeple NFT“ už 69,35 mln. USD, o „Sotheby’s“ paėmė dar 24,40 mln. USD už 101 „Bored Ape“ jachtklubo NFT, suteikdama animacinių filmų primatams tokį, kokį aukcionuose paprastai atlieka „Fabergé“ kiaušiniams. Tačiau dabar, nepraėjus penkeriems metams, vienoje iš prekyviečių, padėjusių parduoti skaitmeninio meno revoliuciją, aiškinama, kaip klientai galėtų pasiimti savo daiktus, kai…

    Read More NFT vakarėlis baigėsi ir dabar visi yra skolingi už saugyklos nuomąContinue

  • Bitcoin bankomatai: kaip kriptovaliutų kioskai tampa sukčių taikiniu
    cryptoslate

    Bitcoin bankomatai: kaip kriptovaliutų kioskai tampa sukčių taikiniu

    ByAdministratorius 2026-07-092026-07-10

    Bitcoin bankomatai JAV tampa sukčių „paskutine stotele“: po internetinių apgavysčių aukos skubinamos grynuosius paversti kriptovaliuta kioskuose. FTB fiksuoja augančius nuostolius, o reguliuotojai jau griežtina kontrolę, ypač saugodami vyresnius žmones.

    Read More Bitcoin bankomatai: kaip kriptovaliutų kioskai tampa sukčių taikiniuContinue

  • 20 mėnesių trukęs „Polkadot“ piniginės pažeidimas atskleidžia tamsiąją greitesnio kriptovaliutų išėmimo pusę
    cryptoslate

    20 mėnesių trukęs „Polkadot“ piniginės pažeidimas atskleidžia tamsiąją greitesnio kriptovaliutų išėmimo pusę

    ByAdministratorius 2026-10-25

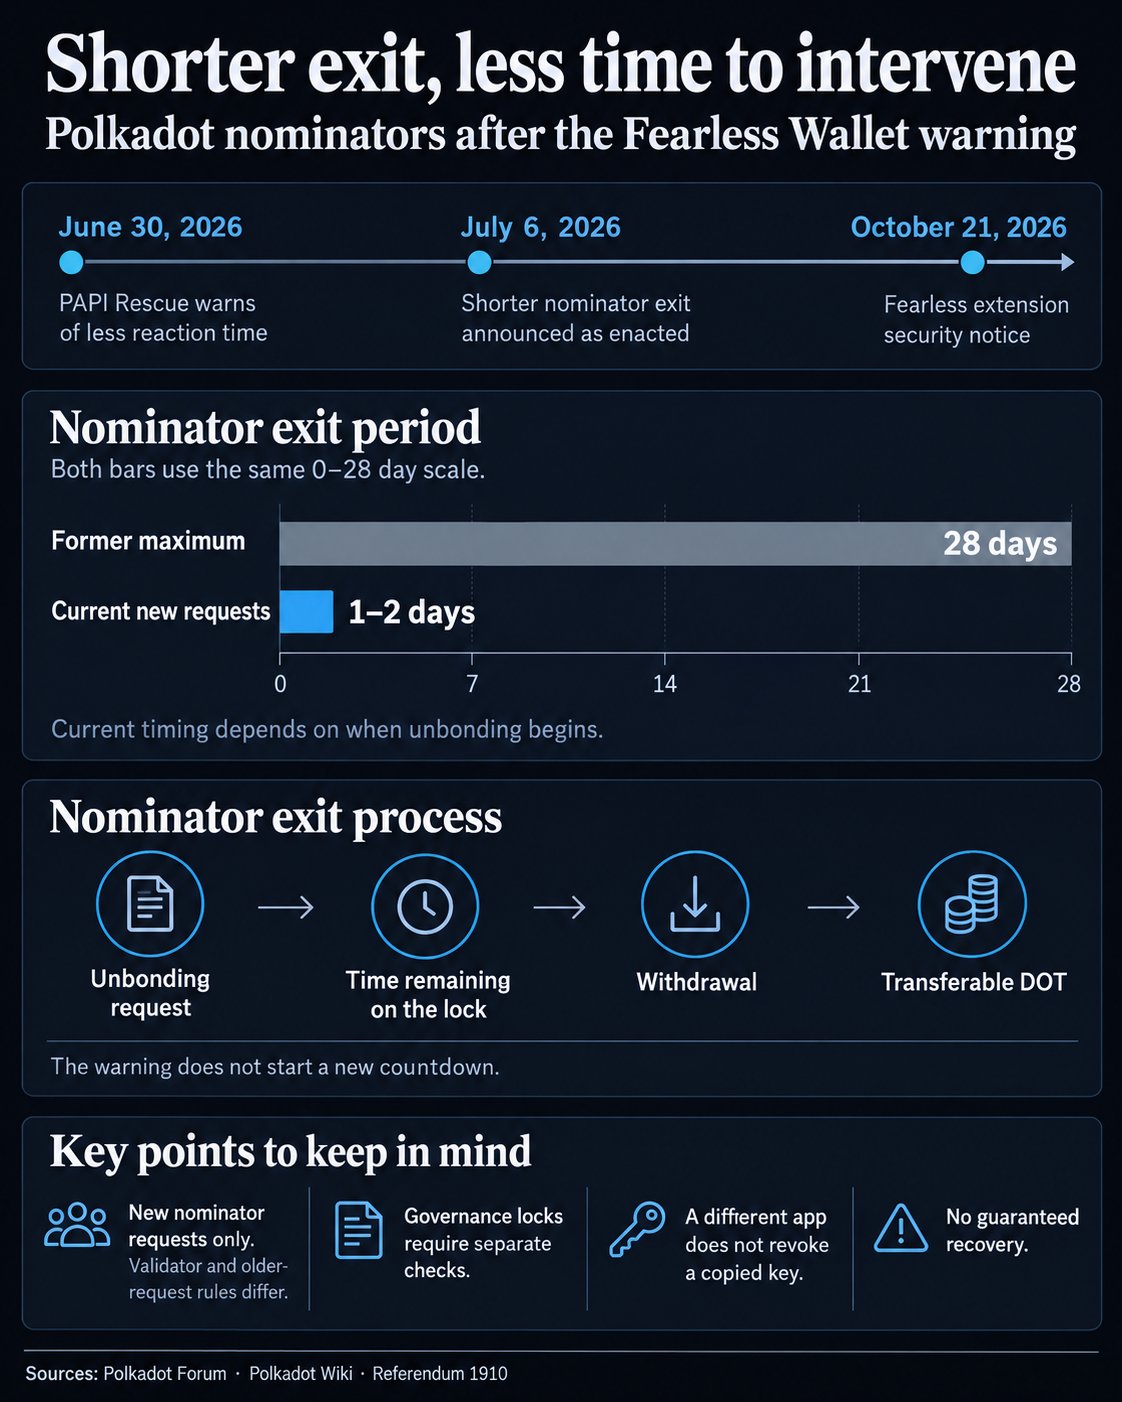
    „Polkadot“ bebaimių piniginės saugumo pažeidimas atskleidė galimą tinklo neseniai sutrumpinto išėmimo laikotarpio trūkumus. „Polkadot“ bendruomenės fondas spalio 21 d. perspėjo, kad trečiosios šalies „Fearless Wallet“ naršyklės plėtinys nuo 2025 m. vasario nutekino naudotojų privačius raktus, todėl jų turtas gali būti neteisėtai perkeltas. Atskleidimas po to, kai Polkadot Technical Fellowship atliko tyrimą, kurio metu buvo nustatytas…

    Read More 20 mėnesių trukęs „Polkadot“ piniginės pažeidimas atskleidžia tamsiąją greitesnio kriptovaliutų išėmimo pusęContinue

  • „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPE
    cryptoslate

    „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPE

    ByAdministratorius 2026-08-18

    Pagal dabartinį planą siūlomas „Vulcan“ finansavimas siekia 39,4 mln. USD ir išpirks 33,1 mln. USD aukštesnio rango vekselius, kurių terminas turi būti sumokėtas spalio 31 d. Rugpjūčio 14 d. kas ketvirtį pateiktame dokumente teigiama, kad bendrovė panaudos finansavimą šiam išpirkimui. Tačiau iki rugpjūčio 16 d. Vulcan nepranešė, kad finansavimas uždarytas. Bendrovė, anksčiau buvusi Greenidge Generation,…

    Read More „Vulcan“ finansavimas: 33,1 mln. USD skolos siena priklauso nuo PIPEContinue

  • SEC sumažėja iki 2 narių, o 1 paslėpta taisyklė pakeičia šifravimo galią
    cryptoslate

    SEC sumažėja iki 2 narių, o 1 paslėpta taisyklė pakeičia šifravimo galią

    ByAdministratorius 2026-10-07

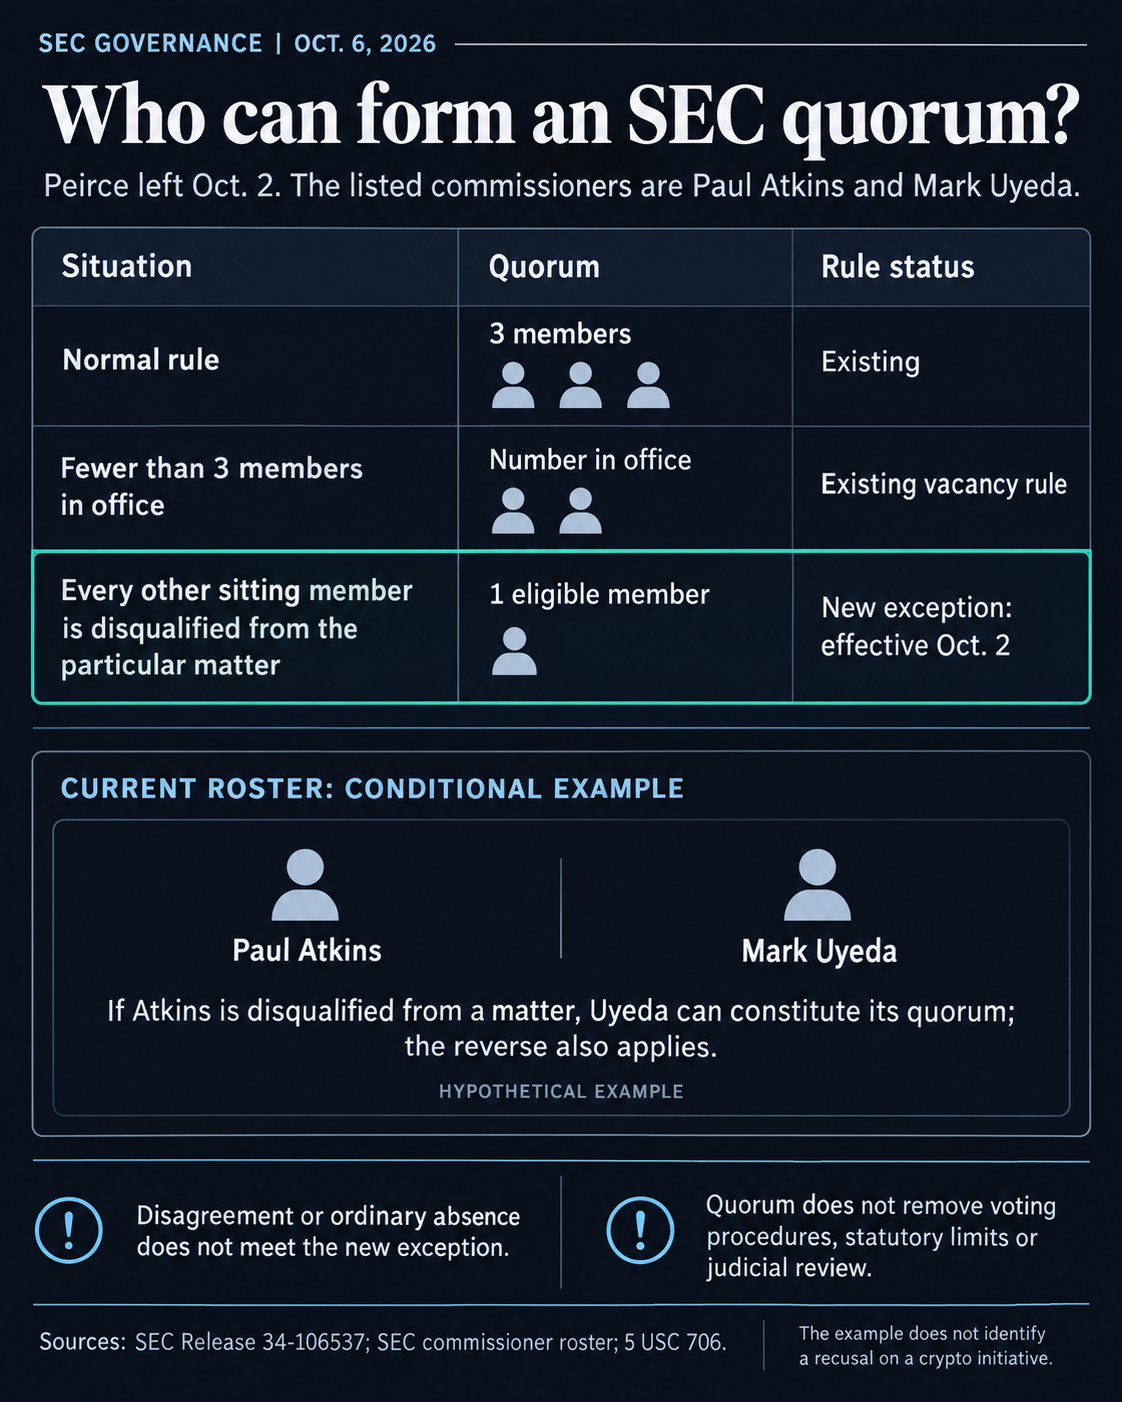
    Spalio 2 d. atsistatydinus Hester Peirce’ui, Paulas Atkinsas ir Markas Uyeda liko du SEC komisarai. Pagal naują taisyklę vienas tinkamas narys gali sudaryti kvorumą, kai kiekvienas kitas narys yra diskvalifikuotas nuo konkretaus klausimo. Pagal dabartinį sąrašą dėl šio derinio būsimi Komisijos sprendimai dėl kriptovaliutų politikos priklauso mažiau žmonių. Vieno nario išimtis sako, kad tai priklauso…

    Read More SEC sumažėja iki 2 narių, o 1 paslėpta taisyklė pakeičia šifravimo galiąContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos