Suklastota AI kriptovaliutų programinė įranga slapta pakeičia naršyklės piniginės plėtinius
Bendrovės grėsmių tyrimų komanda „HP Wolf Security“ teigė, kad netikras dirbtinio intelekto kriptovaliutų prekybos asistentas platino kenkėjiškas programas, galinčias pakeisti naršyklės kriptovaliutų piniginės plėtinius užkrėstame „Windows“ kompiuteryje ir pažįstamą piniginės sąsają paversti kredencialų spąstais.
Kampanija buvo pateikta HP rugsėjo grėsmių ataskaitoje, paskelbtoje rugsėjo 17 d. ir pagrįsta grėsmėmis, stebėtomis 2026 m. balandžio–birželio mėn. HP aprašė kompromisą, kuris prasidėjo vartotojo galutiniame taške po to, kai buvo atsiųstas ir paleistas padirbtų prekybos įrankis, o ne Coinbase, MetaMask ar jų oficialių plėtinių pažeidimas.
„Malwarebytes“ dokumentavo „TradingClaw“ kampaniją balandžio mėn. ir nustatė, kad „Needle Stealer“ taip pat plinta per kitus kenkėjiškų programų įkroviklius. Netikras AI padėjėjas buvo vienas iš kelių į platesnę kenkėjiškų programų operaciją.
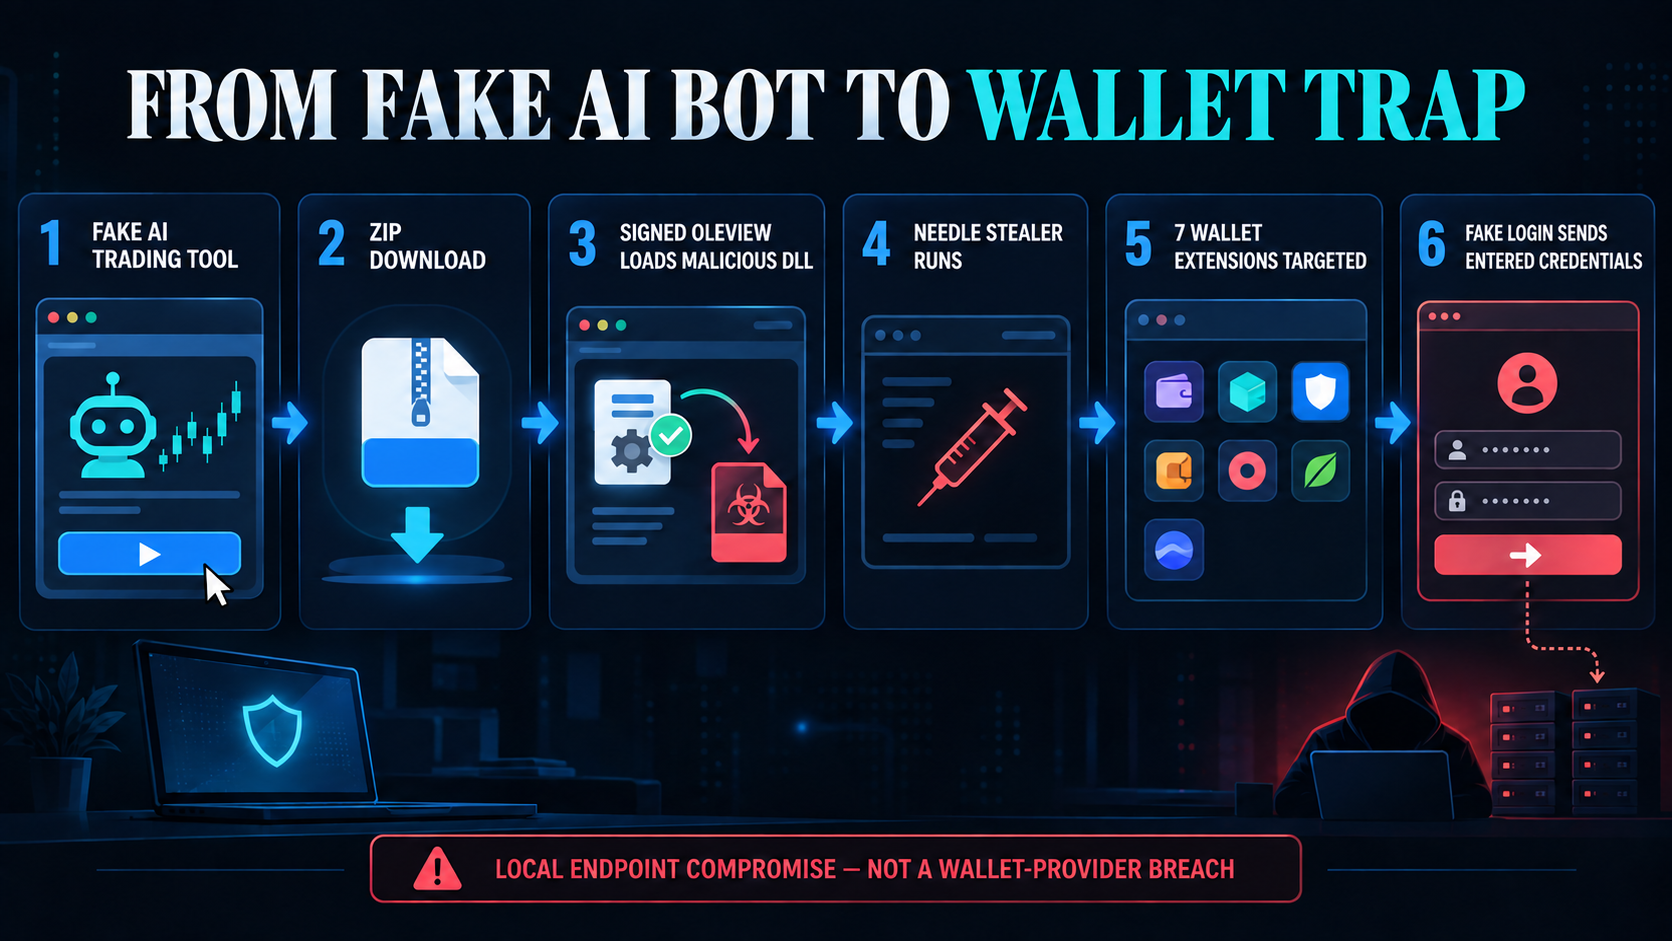
Remiantis visa HP ataskaita, užpuolikai reklamavo „tradingclaw(.)pro“ kaip dirbtinio intelekto asistentą, galintį laikytis individualizuotos strategijos ir prekiauti visą parą. Apsinuodijimas paieškos varikliais ir mokami skelbimai nukreipė potencialias aukas į ZIP failą, pateiktą kaip programinės įrangos diegimo programą.
Archyve buvo vykdomasis failas, pavadintas Trading Agent.exe, ir DLL, pavadintas iviewers.dll. HP identifikavo vykdomąjį failą kaip OLEView, teisėtą Microsoft skaitmeniniu parašu pasirašytą OLE/COM objektų peržiūros priemonę. HP teigė, kad pasirašyta programa padėjo apeiti „Microsoft“ „SmartScreen“ reputacijos patikrinimą, o kenkėjiška apkrova liko pridedamame DLL.
Paleidus patikimai atrodančią programą, ji įkėlė tą DLL. Tada kodas iššifravo Needle Stealer ir panaudojo proceso tuščiavidurį techniką, kuri paleidžia kenkėjišką kodą naujai paleistame teisėtame procese.
Kaip veikė kriptovaliutų piniginės apsikeitimas
Needle Stealer išvardijo „Chromium“ naršyklės plėtinius ir patikrino jų 32 simbolių ID pagal užkoduotą sąrašą, apimantį „Phantom“, „Trust Wallet“, „Atomic Wallet“, „Coinbase Wallet“, „OKX Wallet“, „MetaMask“ ir „Tonkeeper“.
Radusi taikinį, kenkėjiška programa išjungė naršyklę ir ištraukė atitinkamą kenkėjišką plėtinį į esamą plėtinio aplanką.
Pirmą kartą paleidus, pakaitalas prisijungė prie užpuoliko naudojamo komandų ir valdymo serverio ir įkėlė atsarginius domenus. HP teigė, kad užpuolikai sukūrė tikroviškus prisijungimo ekranus, o kriptovaliutos piniginės ID ir slaptažodis, įvesti į padirbtą sąsają, gali būti išsiųsti operatoriui.
„MetaMask“ gairėse teigiama, kad kriptovaliutų piniginėse, sukurtose naudojant slaptą atkūrimo frazę, slaptažodis atrakina „MetaMask“ vietoje ir negali atkurti piniginės kitur. Nepaisant to, pakeistas plėtinys veikė jau pažeistame įrenginyje, todėl vietoje prieinamų lėšų kilo pavojus.
Nei HP ataskaitoje, nei jos naujienų skyriaus santraukoje neatskleistas visos kampanijos aukų skaičius ar bendras kriptovaliutų nuostolių skaičius, todėl operacijos mastas nežinomas.