Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

Kibernetinio atsparumo įstatymas: ES kriptovaliutų piniginės ataskaitų pateikimo terminai

ByAdministratorius 2026-09-13

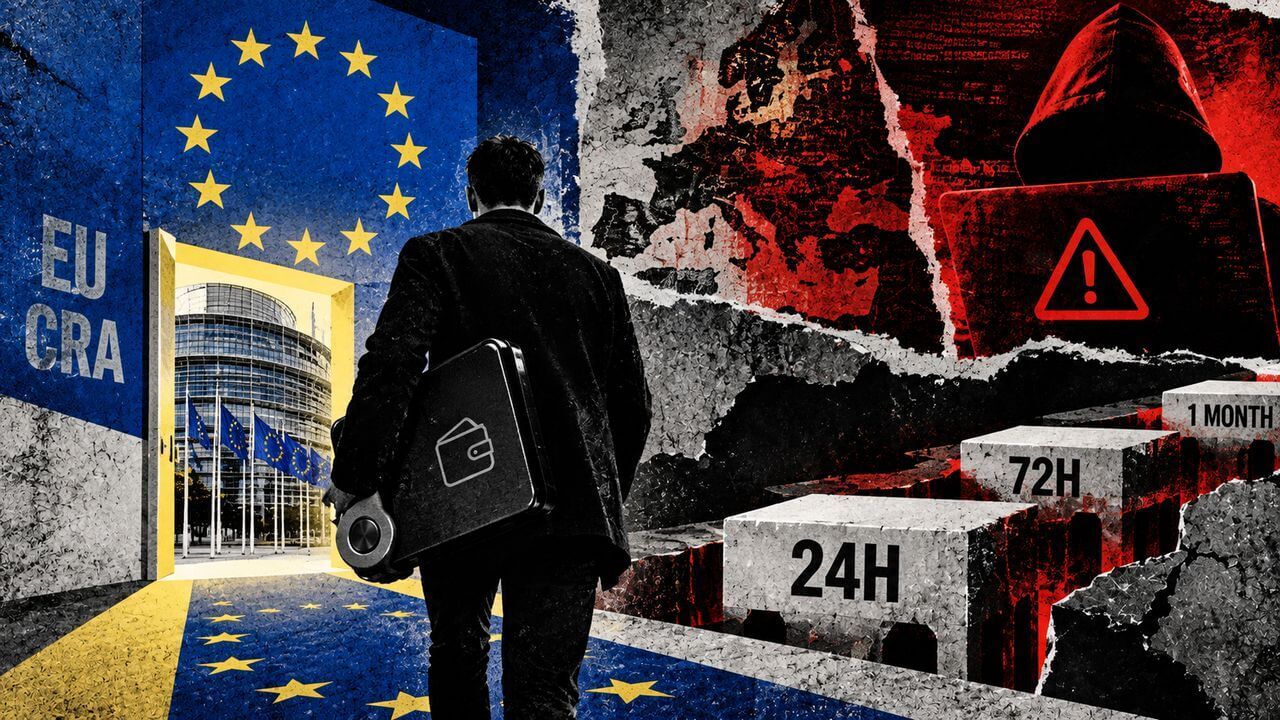
Komerciniai gamintojai, kurių prijungtos aparatinės įrangos piniginės ar piniginės programinė įranga atitinka Europos Sąjungos gaminių testą, dabar turi per 24 valandas įspėti kibernetines institucijas, aptikę aktyviai išnaudojamą pažeidžiamumą arba rimtą saugumo incidentą.

Reikalavimas įsigaliojo 2026 m. rugsėjo 11 d. pagal ES kibernetinio atsparumo aktą arba CRA. Europos Komisijos ataskaitų teikimo gairėse teigiama, kad laikrodis taikomas gaminių su skaitmeniniais elementais gamintojams.

CRA yra horizontalus produkto įstatymas. Komisijos įgyvendinimo DUK teigiama, kad jis taikomas ES rinkai tiekiamai techninei ir programinei įrangai. Teisinis patikrinimas taip pat reikalauja, kad gaminio paskirtis pagal numatytą arba pagrįstai numatomą naudojimą apimtų tiesioginį arba netiesioginį duomenų ryšį su įrenginiu arba tinklu.

Parduodama prijungta aparatinės įrangos piniginė arba atsisiunčiama piniginės programa gali atitikti šį testą. Tačiau ES gairėse nenurodomi piniginių prekių ženklai ir nenurodoma, kad kiekviena piniginės paslauga ar projektas taikomas. Aprėptis priklauso nuo konkretaus produkto, jo tiekimo būdo ir visų taikomų išimčių.

Susiję skaitymai

„SafePal“ pažeidimas atskleidžia 40 000 klientų, nes aparatinės piniginės atakos išauga nuo duomenų nutekėjimo iki 100 mln.

Apie ką gamintojai turi pranešti

Pirmasis paraiškos pateikimas yra išankstinis įspėjimas, kurį reikia pateikti nedelsiant ir ne vėliau kaip per 24 valandas po to, kai gamintojas sužino apie pažeidžiamumą ar incidentą. Tam tikrais atvejais turi būti nurodytos valstybės narės, kuriose žinoma, kad produktas buvo tiekiamas. Sunkaus incidento atveju įspėjime taip pat turi būti nurodyta, ar įtariami neteisėti ar piktavališki veiksmai.

Išsamesnis pranešimas turi būti pateiktas per 72 valandas, nebent atitinkama informacija jau buvo pateikta. Dėl aktyviai išnaudojamo pažeidžiamumo į failą pridedama bendra informacija apie produktą, išnaudojimą ir pažeidžiamumą bei taisomosios arba švelninančios priemonės. Sunkaus incidento atveju pridedamas incidento pobūdis, pradinis įvertinimas ir turima švelninimo informacija.

Dienos trumpas

Signalas prieš triukšmą.

Pradėkite savo dieną su kriptovaliutų istorijomis, kurios juda rinkose, kurias iššifravo CryptoSlate redaktoriai.

Vienas el. Viskas, kas svarbu.

Nemokama prisijungti. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs esate sąraše. Kitas jūsų kasdienis trumpas pranešimas yra pakeliui.

Susiję skaitymai

Zilliqa atkreipia dėmesį į aparatinės įrangos piniginės trūkumą, dėl kurio atsisakoma entropijos, kad atskleistų kriptovaliutų raktus, leidžiančius pavogti 683 mln.

Galutinis terminas priklauso nuo įvykio. Pranešimas apie pažeidžiamumą turi būti pateiktas ne vėliau kaip per 14 dienų po to, kai bus prieinama korekcinė arba mažinanti priemonė. KRA nustato rimtų incidentų galutinės ataskaitos terminą – vieną mėnesį nuo pranešimo praėjus 72 valandoms, kaip nurodyta reglamente.

Gamintojai vieną kartą pateikia duomenis per Bendrą ataskaitų teikimo platformą, kurią pradėjo ES kibernetinio saugumo agentūra ENISA. Portalas siunčia pranešimą paskirtai koordinuojančiai kompiuterių saugos incidentų reagavimo grupei ir padaro informaciją prieinamą ENISA, o tada palaiko platinimą kitoms atitinkamoms nacionalinėms komandoms. Gamintojai taip pat turi informuoti paveiktus naudotojus ir, jei reikia, visus naudotojus, kai reikia imtis veiksmų, įskaitant priemones, kurių jie gali imtis.

Susiję skaitymai

Nėra kauliukų? Jūsų Bitcoin aparatinės įrangos piniginė tikriausiai nėra tokia saugi, kaip manėte

Ataskaitų teikimo taisyklė apima produktus, pateiktus rinkai iki 2027 m. gruodžio 11 d. Dėl to naujasis laikrodis tinka esamoms produktų linijoms, o ne tik piniginėms, pirmą kartą parduodamoms po platesnio įstatymo įsigaliojimo.

Atvirojo kodo licencijavimas nesukuria bendros išimties. Komisijos atvirojo kodo gairėse teigiama, kad komerciniais tikslais tiekiami nemokami ir atvirojo kodo produktai gali susidurti su gamintojo įsipareigojimais. Gamintojo tiekiama programinė įranga, už kurią neduodama pajamų, neturėtų būti laikoma komercine veikla, o individualūs bendraautoriai nelaikomi programinės įrangos gamintojais, už kuriuos jie neatsako.

Atvirojo kodo programinės įrangos prižiūrėtojai yra atskira teisinė kategorija, o jų ataskaitų teikimo pareigos prasideda 2027 m. gruodžio 11 d. Tuo metu taip pat įsigalioja pagrindiniai CRA produkto saugumo reikalavimai. Rugsėjo 11 d. pakeitimas pradeda greito ataskaitų teikimo režimą, o ne platesnę įstatymo saugaus dizaino ir produkto gyvavimo ciklo sistemą.
Navigacija tarp įrašų

Previous Previous
AI agentų iššūkis yra nuspręsti, kas moka už automatizuotas klaidas
NextContinue
Satsuma kapitalo grąža: teismas patvirtino 30,7 mln. svarų išmokėjimą

Similar Posts

  • Pajamos vertybiniais popieriais mažėja, nes tokenizuotas AUM pasiekia 4,3 mlrd. USD
    cryptoslate

    Pajamos vertybiniais popieriais mažėja, nes tokenizuotas AUM pasiekia 4,3 mlrd. USD

    ByAdministratorius 2026-08-14

    „Securitize“ – platforma, leidžianti ir aptarnaujanti tokenizuotus vertybinius popierius, antrąjį ketvirtį išplėtė per savo sistemą tekančią veiklą, tačiau „Securitize“ pajamos neatspindėjo tokio masto. Remiantis bendrovės antrojo ketvirčio rezultatais, vidutinis valdomas tokenizuotas turtas siekė 4,3 mlrd. USD, ty 16% daugiau nei prieš metus, o bendra sandorių apimtis išaugo 147% iki 5,3 mlrd. USD. Vis dėlto „Securitize“…

    Read More Pajamos vertybiniais popieriais mažėja, nes tokenizuotas AUM pasiekia 4,3 mlrd. USDContinue

  • Nuo Bitcoin iki naftos į Amerikos finansų rinkas įsiveržia amžini kontraktai
    cryptoslate

    Nuo Bitcoin iki naftos į Amerikos finansų rinkas įsiveržia amžini kontraktai

    ByAdministratorius 2026-09-04

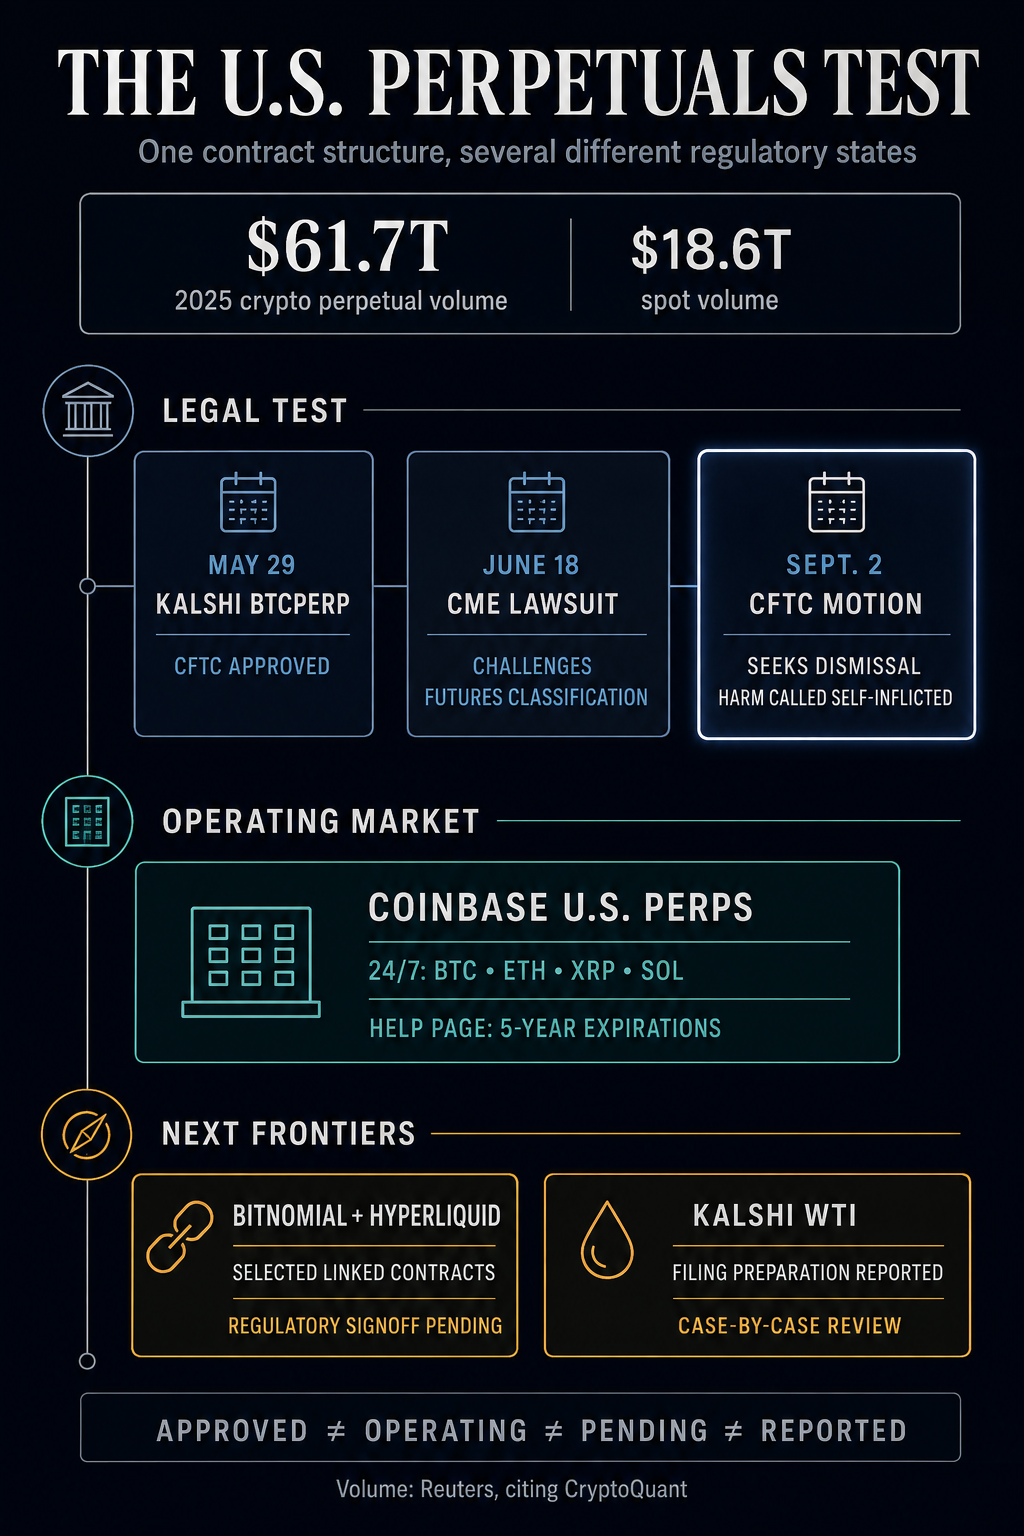
    Commodity Futures Trading Commission (CFTC) rugsėjo 2 d. paprašė federalinio teismo atmesti CME ginčą dėl Kalshi nuolatinės Bitcoin sutarties. Byloje sprendžiama, ar sutartis be fiksuoto galiojimo priklauso JAV ateities sandorių režimui. Prieš teismui priimdamas šį klausimą, reguliavimo institucija teigia, kad CME pirmiausia turi parodyti sužalojimą, kurį teismas gali ištaisyti. Commodity Futures Trading Commission teigia, kad…

    Read More Nuo Bitcoin iki naftos į Amerikos finansų rinkas įsiveržia amžini kontraktaiContinue

  • Hyperliquid Strategies HYPE iždas susiduria su likvidumo iššūkiais
    cryptoslate

    Hyperliquid Strategies HYPE iždas susiduria su likvidumo iššūkiais

    ByAdministratorius 2026-07-092026-07-10

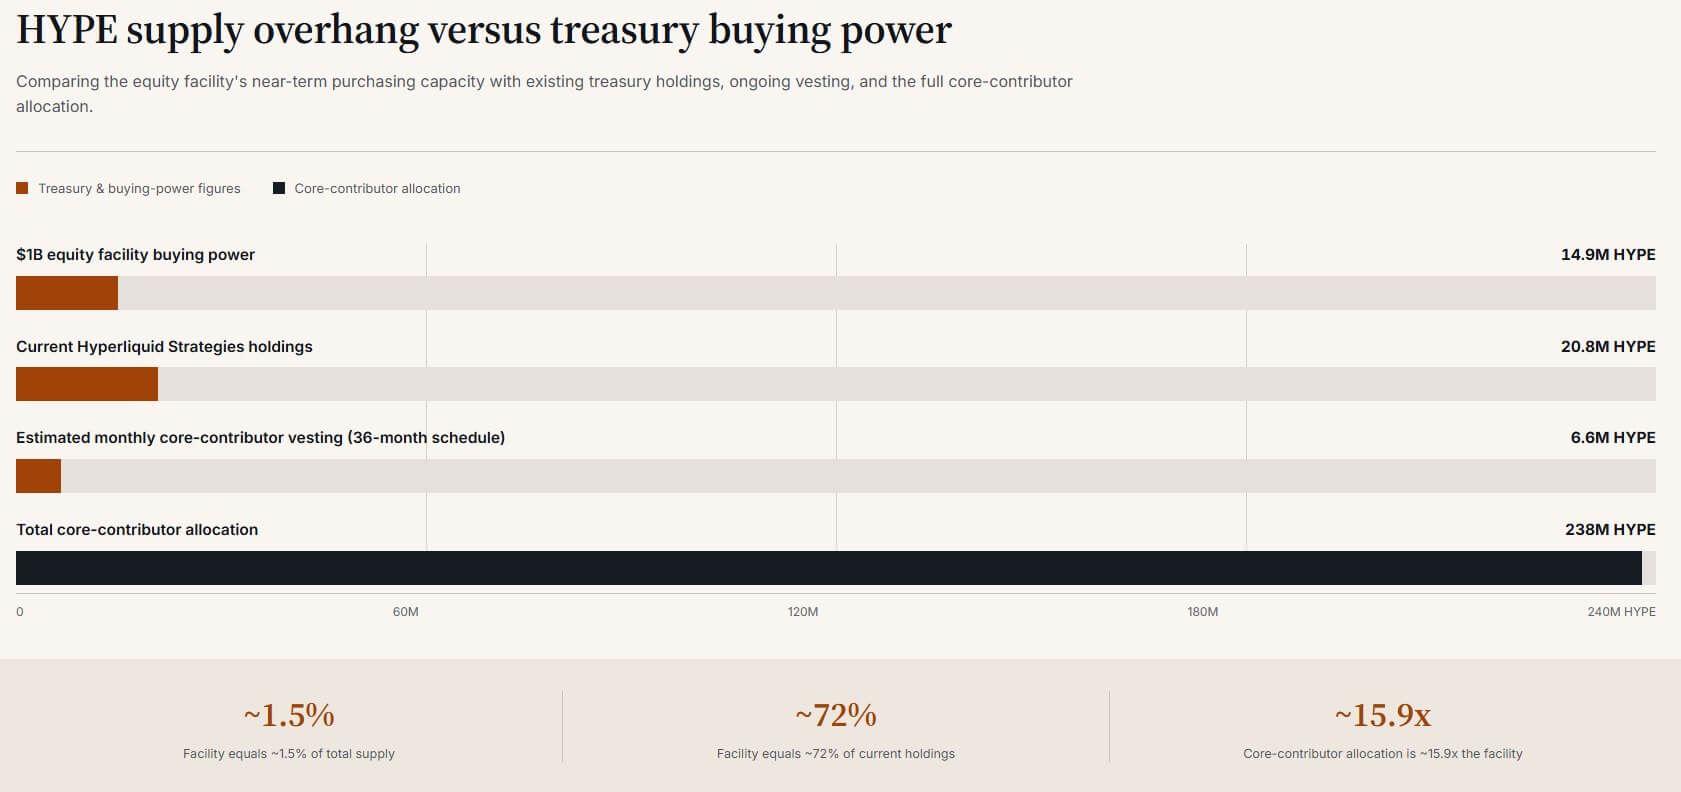
    „Hyperliquid Strategies“ HYPE kaupimo planas ir „Grayscale“ siūlomas steikingo ETF gali stiprinti paklausą, tačiau likvidumo stoka, dideli atrakinimai ir rinkos įtampa kelia rimtų rizikų. Investuotojai stebi, ar instituciniai srautai atlaikys galimą pardavimo spaudimą.

    Read More Hyperliquid Strategies HYPE iždas susiduria su likvidumo iššūkiaisContinue

  • Bitcoin Core pasveria CJDNS pašalinimą po septynių gerų mazgų
    cryptoslate

    Bitcoin Core pasveria CJDNS pašalinimą po septynių gerų mazgų

    ByAdministratorius 2026-08-23

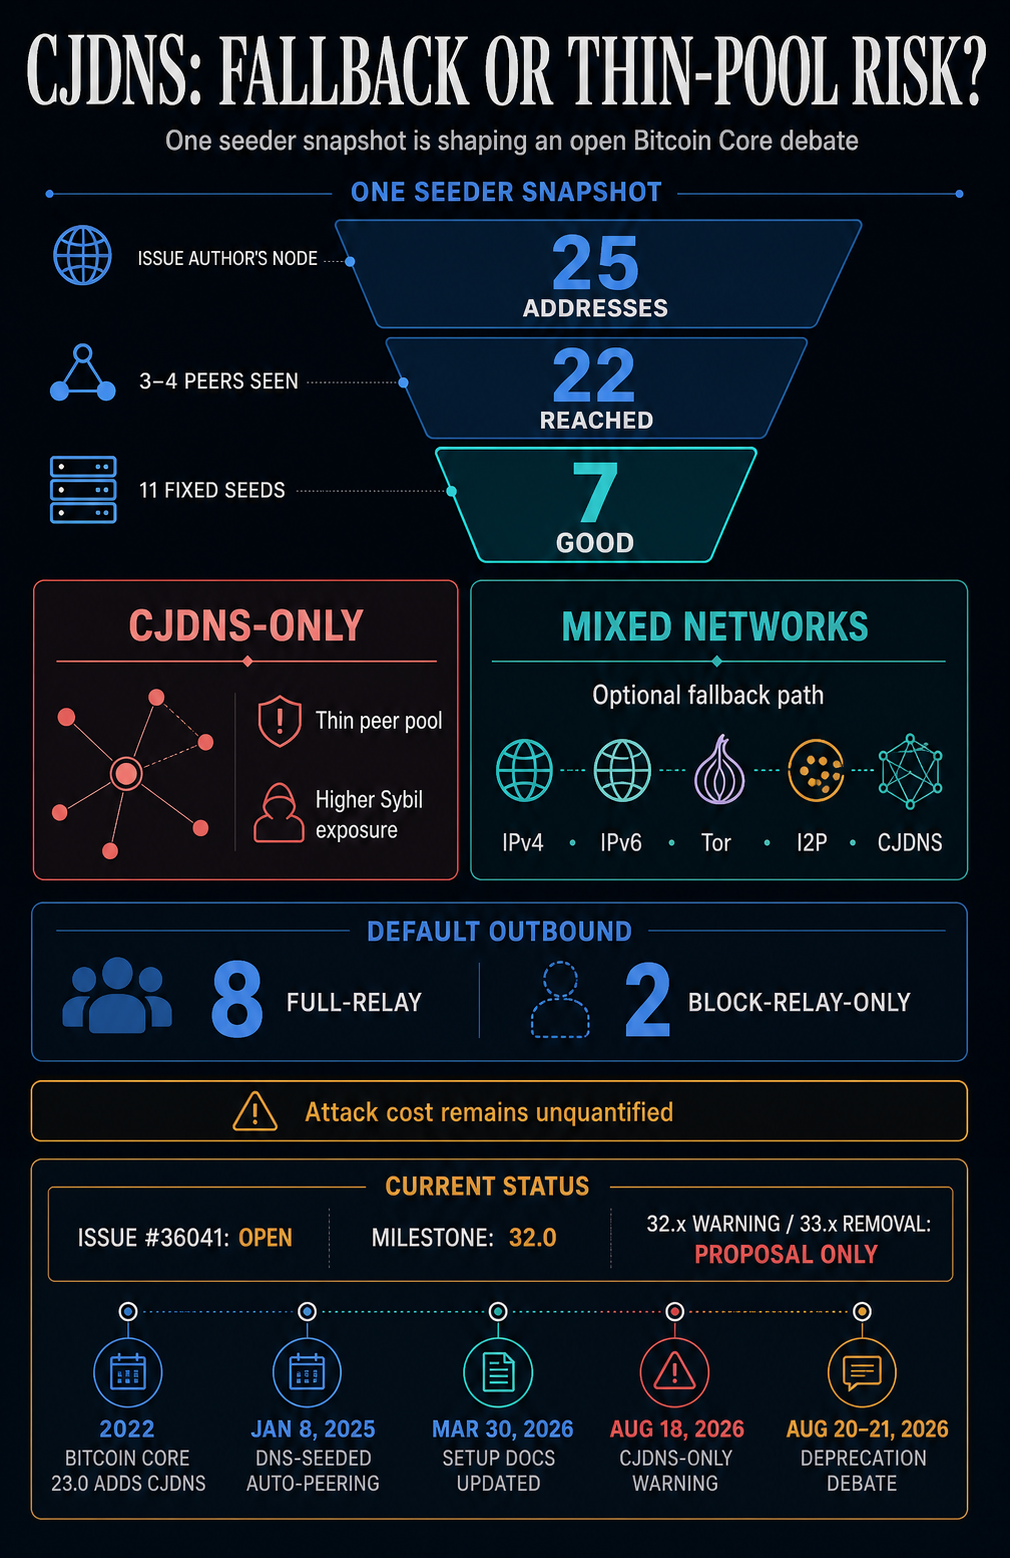
    „Bitcoin Core“ bendradarbiai svarsto, ar mažai naudojamas tinklo transportas siūlo vertingą draudimą, ar tapo per brangiu įsipareigojimu išlaikyti. Atviroje CJDNS palaikymo diskusijoje „Bitcoin Core“ narys Andrew Chow teigė, kad vienoje sėjamųjų duomenų bazėje yra 25 CJDNS adresai, ji pasiekė 22 ir tik septynis klasifikavo kaip gerus. Leidimo autorius Martinas Zumsande’as pranešė matęs tik tris ar…

    Read More Bitcoin Core pasveria CJDNS pašalinimą po septynių gerų mazgųContinue

  • Alpenglow bug bounty mokestis 0,5 SOL už pranešimą
    cryptoslate

    Alpenglow bug bounty mokestis 0,5 SOL už pranešimą

    ByAdministratorius 2026-08-19

    „Anza“ saugos tyrėjams ima negrąžinamą 0,5 SOL už kiekvieną Alpenglow radinį prieš varžybų pabaigą rugpjūčio 19 d. 16 val. UTC. Taisyklėse reikalaujama, kad kiekvienas radinys būtų pateiktas per tam skirtą portalą, kuriame sumokamas mokestis ir sukuriamas vienas konfidencialus „GitHub“ saugos patarimas. Kitu kanalu išsiųstos ataskaitos yra netinkamos. Tikslas yra pasekmingas. SIMD-0326 siūlo Alpenglow kaip atgal…

    Read More Alpenglow bug bounty mokestis 0,5 SOL už pranešimąContinue

  • Kaip Bitcoin iždo įmonė pardavė 600 BTC, kad sumažintų skolą, bet vis tiek gavo 60 mln.
    cryptoslate

    Kaip Bitcoin iždo įmonė pardavė 600 BTC, kad sumažintų skolą, bet vis tiek gavo 60 mln.

    ByAdministratorius 2026-08-17

    Nakamoto, pagrindinė Bitcoin Magazine įmonė, Metų pabaigoje bus atliktas trumpalaikis balanso patikrinimas, kai bus sumokėta 60 milijonų JAV dolerių Bitcoin užtikrintos kredito priemonės. ribotas nesuvaržytas likvidumas ir padidėjęs rinkos nepastovumas. Remiantis bendrovės antrojo ketvirčio reguliavimo dokumentais, birželio 30 d. Nakamoto turėjo 19,1 mln. Tačiau įvertinti įmonės likvidumą artimiausiu metu apsunkina jos iždo struktūra: didžioji dalis…

    Read More Kaip Bitcoin iždo įmonė pardavė 600 BTC, kad sumažintų skolą, bet vis tiek gavo 60 mln.Continue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos