„Pocket Bitcoin“ pažeidė atskleistus ID, susietus su viešaisiais adresais
„Pocket Bitcoin“ pažeidimas atskleidė daugiau nei el. pašto adresus ir palaikymo pokalbius 291 klientui, pranešė bendrovė. Kai kurie nukopijuoti įrašai susiejo realaus pasaulio tapatybes su vieša Bitcoin veikla.
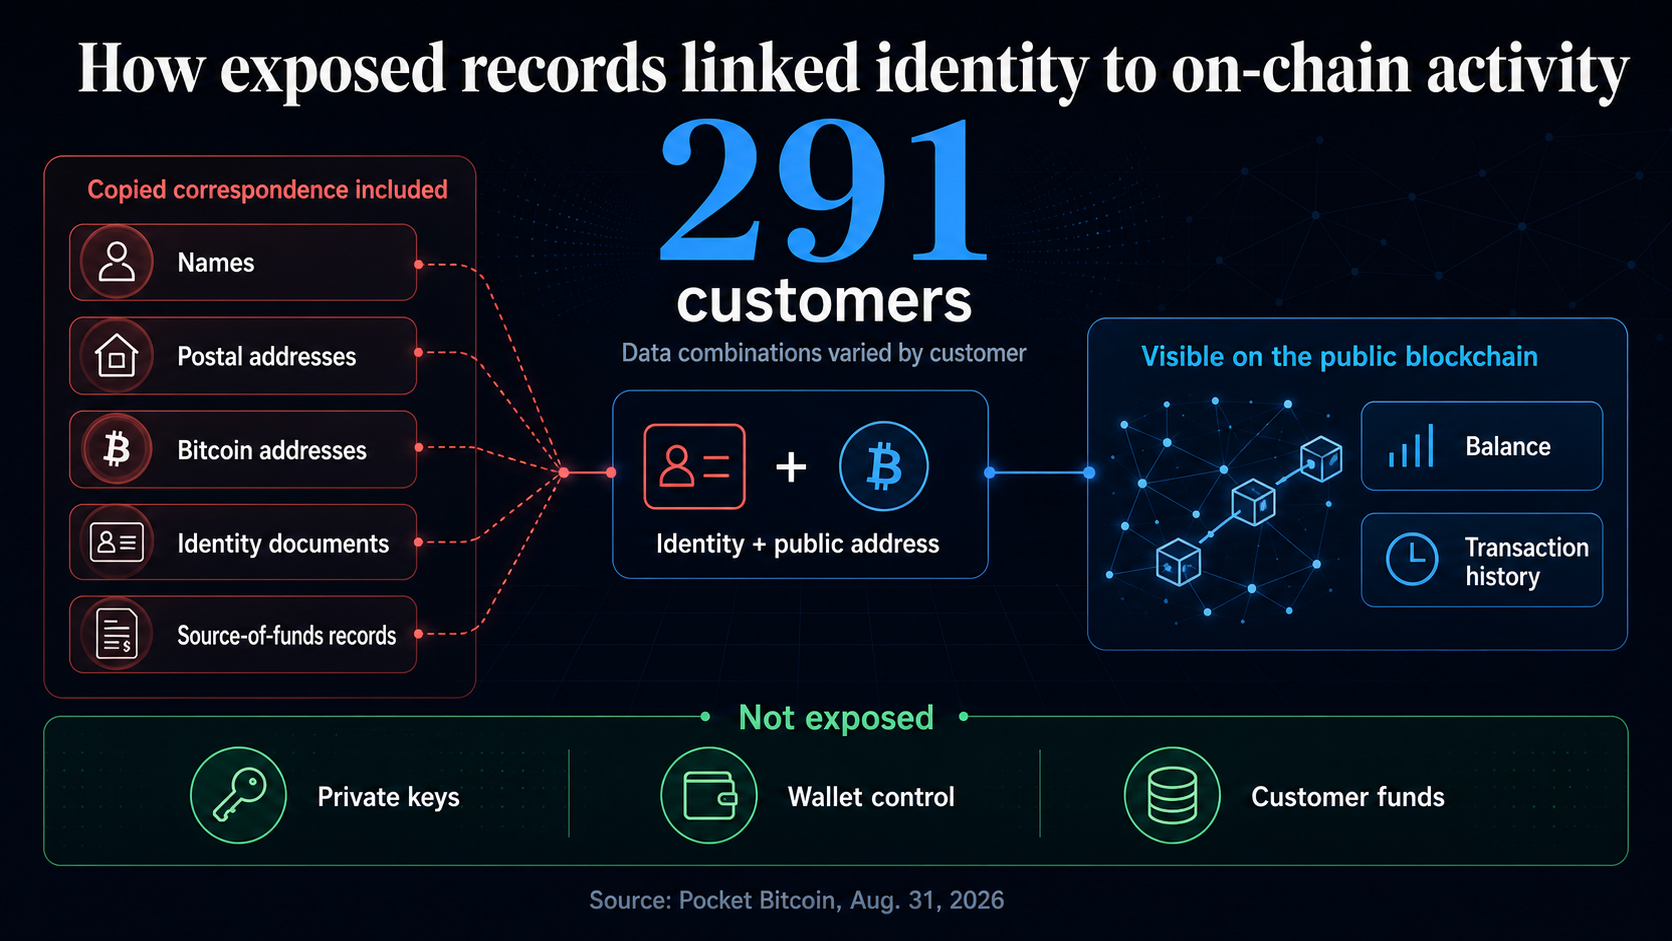
Ši išvada išplečia apimtį, aprašytą Šveicarijos nelaisvės Bitcoin tarnybos rugpjūčio 21 d. Rugpjūčio 31 d. atnaujintame „Pocket Bitcoin“ pranešime teigė, kad susirašinėjime su bankais partneriais buvo įvairių pavadinimų, pašto adresų, transakcijoms naudojamų Bitcoin adresų, tapatybės dokumentų kopijų ir lėšų šaltinių įrašų. Dauguma kohortos žmonių turėjo tik kai kuriuos iš tų laukų, pranešė bendrovė.
Dėl šio skirtumo kyla privatumo ir sukčiavimo rizika, nesuteikiant užpuolikui valdyti kieno nors piniginės.
Kodėl viešieji Bitcoin adresai vis dar svarbūs
Bitcoin adresai yra vieši. Kiekvienas, turintis adresą, gali patikrinti savo likutį ir operacijų istoriją blokų grandinėje, kaip paaiškinta Bitcoin.org privatumo gairėse. Adreso susiejimas su vardu ir, kai kuriems klientams, pašto adresu arba mokėjimo suma, pašalina atskirtį tarp asmens tapatybės neprisijungus ir viešos veiklos grandinėje.
Atskleidžiama informacija pati savaime negali perkelti Bitcoin. Remiantis „Bitcoin“ kūrėjo vadovu, norint išlaidauti, reikia galiojančio parašo, padaryto naudojant atitinkamą privatų raktą. „Pocket Bitcoin“ teigė, kad jis nėra saugomas, niekada neturėjo klientų privačių raktų ir nematė jokios rizikos klientų lėšoms.
Didžiausias rūpestis yra apgaulė. „Pocket Bitcoin“ perspėjo, kad išsami informacija iš nukopijuoto palaikymo korespondencijos gali padaryti el. laiškus, skambučius ar žinutes apie incidentą labiau patikimą. Atskirai Šveicarijos nacionalinis kibernetinio saugumo centras užfiksavo sukčiavimo atvejus ir grėsmes, kurių metu naudojamas tikrasis gavėjo namų adresas siekiant padidinti spaudimą. Šios gairės iliustruoja platesnį atskleistų vietos duomenų pavojų, tačiau nėra įrodymas, kad „Pocket Bitcoin“ klientai buvo nukreipti.
Kaip „Pocket Bitcoin“ pažeidimas pakeitė atskleidimą
Pradiniame „Pocket Bitcoin“ atskleidime teigiama, kad „Bitcoin“ adresai, klientų duomenų bazė, kurioje yra žinomi jūsų kliento duomenys, ir operacijų istorija, nebuvo paveikti. Vėliau bendrovė pasakė, kad ši formuluotė buvo per plati.
„Pocket Bitcoin“ teigė, kad nei klientų duomenų bazė, nei sandorių duomenų bazė nebuvo pažeista. Tačiau susijusi informacija buvo įtraukta į kai kuriuos susirašinėjimus, saugomus paveiktoje palaikymo sistemoje. Mokėjimo sumos dažnai būdavo pateikiamos, kai buvo atskleisti įrašai, susiję su lėšų šaltinio dokumentais arba aptariant mokėjimą, nurodė bendrovė.
Bendrovė teigė, kad kiekvienas 291 asmens kohortos klientas gavo individualų pranešimą, kuriame buvo išvardyti to asmens duomenys. Ji taip pat nurodė, kad teismo medicinos tyrimas ir atitinkamo banko partnerio korespondencijos peržiūra buvo baigti, pažeidžiamumas buvo pašalintas, apie incidentą buvo pranešta Šveicarijos federaliniam duomenų apsaugos ir informacijos komisarui ir buvo pateiktas policijos pranešimas.
„Pocket Bitcoin“ teigė, kad neturi jokių požymių, kad nukopijuota informacija buvo piktnaudžiaujama, ir pridūrė, kad dabartinis jos matomumas nėra garantija.