460 milijardų dolerių vertės Bitcoin rizika pritraukia BlackRock, Coinbase ir Strategy į 15 milijonų dolerių kvantinės gynybos misiją
„BlackRock“, „Coinbase“ ir „Strategy“ remia 15 milijonų dolerių pastangas paruošti Bitcoin nuo būsimų kvantinių skaičiavimų atakų.
Bendrovės yra tarp devynių „Bitcoin Security Consortium“, paskelbto liepos 23 d., steigėjų, siekdamos paremti kūrėjus ir tyrėjus, dirbančius su ilgalaikiu tinklo saugumu.
Į konsorciumą taip pat įeina „Anchorage Digital“, „ARK Invest“, „Block“, „Blockstream“, „Fidelity Digital Assets“ ir „Galaxy“, vienijantys turto valdytojus, saugotojus, biržas, infrastruktūros tiekėjus ir įmones, turinčias reikšmingą verslą ar turinčias su Bitcoin susijusias dalis.
Kvantinė kompiuterija bus pirmasis grupės dėmesys, nes technologijos pažanga atkreipia daugiau dėmesio į kriptografines sistemas, kurios ilgainiui gali tapti pažeidžiamos.
Phong Le, strategijos generalinis direktorius, sakė:
„Kaip ilgalaikiai turėtojai, mes turime visas paskatas, kad bitkoinai išliktų saugūs kartoms. Šį darbą atliekančių žmonių finansavimas ir pagalba informuoti apie tai vykstantį pokalbį yra natūralus būdas mums prisidėti.”
Kvantinė pažanga padidina spaudimą Bitcoin saugumo laiko juostai
Institucinis finansavimas atsiranda, kai vyriausybės ir technologijų tyrinėtojai intensyvina pasirengimą kriptografijai, kuri gali atlaikyti būsimus kvantinius kompiuterius.
Per pastaruosius metus tyrėjai, įskaitant komandas, kuriose dalyvavo „Google Quantum AI“, sumažino skaičiavimo išteklių, kurių galiausiai gali prireikti, norint nutraukti Bitcoin naudojamą kriptografiją, įvertinimus.
Bitcoin remiasi elipsės kreivės kriptografija, kad sukurtų skaitmeninius parašus, įrodančius, kad turėtojas valdo privatų raktą, reikalingą monetoms išleisti.
Įprasti kompiuteriai negali pakeisti šio ryšio, tačiau pakankamai galingas kvantinis kompiuteris, kuriame veikia Šoro algoritmas, teoriškai galėtų gauti privatų raktą iš atitinkamo viešojo rakto.
Tai sukuria potencialų Bitcoin pažeidžiamumą, kurio viešieji raktai jau buvo atskleisti blokų grandinėje.
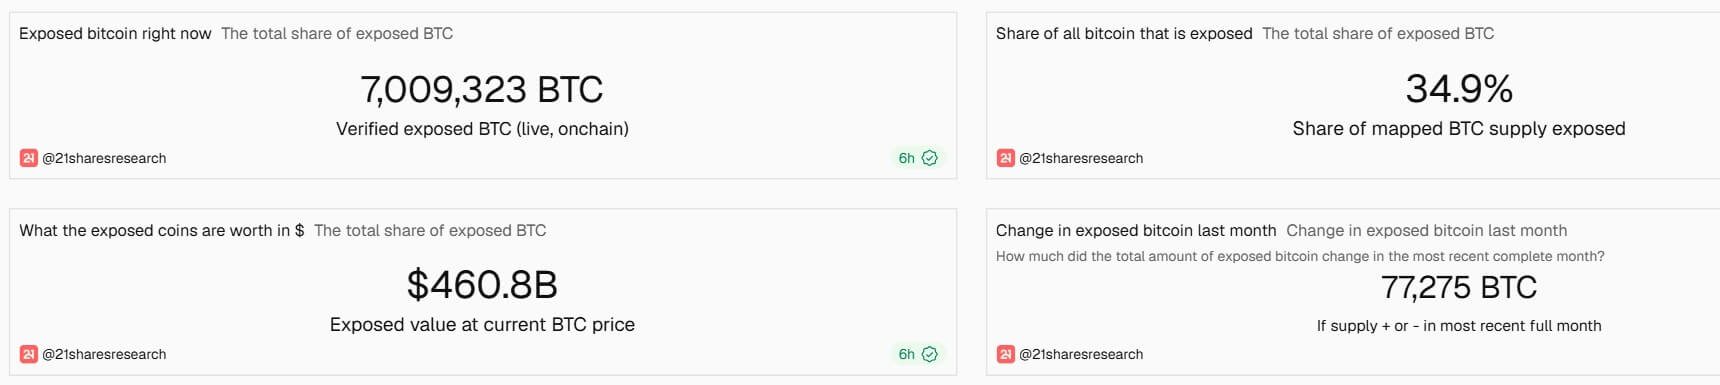
„Dune Analytics“ prietaisų skydelyje rodoma daugiau nei 7 milijonai BTC išvestyje su atskleistais viešaisiais raktais, o tai sudaro apie 34,9 % visos analizės apimties.
Šių akcijų vertė buvo apytiksliai 460,8 mlrd. USD naujausiomis kainomis, o suma, klasifikuojama kaip atskleista, per paskutinį mėnesį padidėjo maždaug 77 275 BTC.
Šios monetos šiandien negali būti pavogtos per kvantines atakas, nes nėra žinoma, kad nėra kriptografiškai reikšmingo kvantinio kompiuterio, galinčio sulaužyti Bitcoin parašus. Nerimą kelia tai, kiek laiko tinklui reikės pasiruošti, jei pažanga ir toliau mažins tokiai atakai reikalingus išteklius.
„Capriole Investments“ įkūrėjas Charlesas Edwardsas atkreipė dėmesį į šį neapibrėžtumą, neseniai sakydamas, kad jo patentuotas „Bitcoin“ „kvantinės nuolaidos koeficientas“ pasiekė 30%, ir kvantinį skaičiavimą apibūdino kaip didžiausią ilgalaikę tinklo techninę grėsmę.
Didėjančios atviros pasiūlos ir mažesnių būsimos atakos įvertinimų derinys padeda paaiškinti, kodėl su Bitcoin susijusios institucijos finansuoja tyrimus kelerius metus anksčiau, nei tikimasi, kad tokios mašinos taps gyvybingos.
Bet koks perėjimas prie kvantiniams atsparių parašų pareikalaus, kad kūrėjai sukurtų, peržiūrėtų ir išbandytų naują kriptografiją, kad piniginės, biržos, kalnakasiai, mazgų operatoriai ir vartotojai galėtų ją pritaikyti visame tinkle.
„BlackRock“, „Coinbase“, „Strategy“ ir kitų konsorciumo narių finansavimas dabar suteikia kūrėjams daugiau laiko pasiruošti, o grėsmė išlieka teorinė.
Įmonių finansavimas negali išspręsti Bitcoin kvantinės dilemos
Konsorciumo struktūra skirta apriboti įmonių įtaką, tačiau šios apsaugos priemonės taip pat rodo, kaip mažai jo nariai kontroliuoja galimą Bitcoin kvantinę gynybą.
Milijonai dolerių iš kai kurių didžiausių „Bitcoin“ korporatyvinių suinteresuotųjų šalių investuojant į atvirojo kodo plėtrą, iškyla neatidėliotinas valdymo klausimas: kaip palaikyti tinklą, neleidžiant finansiniams rėmėjams valdyti jo techninę kryptį.
Konsorciumas paskyrė Mike’ą Schmidtą, „Bitcoin“ kūrėjų finansavimo ne pelno siekiančio „Brink“ vykdomąjį direktorių, koordinuoti savo kasdienį darbą savanoriškais pagrindais.
Schmidtas teigė, kad prieš priimdamas vaidmenį kalbėjosi su kiekvienu nariu, siekdamas užtikrinti, kad iniciatyva išliks suderinama su Bitcoin decentralizuotu plėtros modeliu.
Siekdama tai užtikrinti, grupė priėmė dvi pagrindines apsaugos priemones.
Jame nebus sutelktas narių finansavimas ar atrenkami dotacijų gavėjai. Kiekviena įmonė savarankiškai nuspręs, kurie kūrėjai, tyrėjai ir organizacijos gaus jos pinigus.
Konsorciumas taip pat nepriims jokios oficialios pozicijos dėl Bitcoin protokolo pakeitimų. Nariai gali reikšti savo nuomonę, tačiau grupė nerengs protokolo ir nenurodys jį prižiūrintiems bendradarbiams.
Šie apribojimai leidžia „BlackRock“, „Coinbase“ ir „Strategy“ bei kitiems nariams skirti daugiau išteklių kvantiniams tyrimams, nenusprendžiant, kokį sprendimą galiausiai pasirinks „Bitcoin“.
Šis skirtumas tampa svarbesnis, kai tinklas nuo grėsmės nustatymo pereina prie sprendimo, kaip ją spręsti.
Jokia vyriausybė, įmonė ar kūrėjų grupė negali įvesti naujos parašų sistemos Bitcoin. Bet koks didelis kriptografinis pakeitimas turi būti suprojektuotas, peržiūrėtas ir išbandytas, kad būtų priimtas tarp kūrėjų, piniginės tiekėjų, biržų, kalnakasių, mazgų operatorių ir vartotojų.
„Galaxy“ teigė, kad kūrėjų, dirbančių būtent su „Bitcoin“ kvantiniu atsparumu, skaičius išlieka mažas, palyginti su problemos mastu. Didesnis finansavimas galėtų išplėsti šį fondą, tačiau jis negali pašalinti techninių ir valdymo kompromisų, susijusių su migracija.
Vienas iš sunkiausių klausimų yra tai, kas turėtų atsitikti su Bitcoin, kuris lieka apsaugotas senesniais parašais, kai bus prieinamos kvantiškai atsparios alternatyvos.
BIP-361, pasiūlymo projektas, kurio bendraautorius yra vienas iš Casa įkūrėjų Jameson Lopp ir kiti kūrėjai, apibūdina laipsnišką perėjimą nuo ECDSA ir Schnorr parašų.
Šis pasiūlymas pirmiausia neleistų vartotojams siųsti papildomų BTC į išėjimus, kurie laikomi pažeidžiamais kvantinėms atakoms.
Vėlesniais etapais bus sugriežtintos senų monetų išleidimo taisyklės, kartu įvedant siūlomus gelbėjimo mechanizmus, skirtus atskirti teisėtus savininkus nuo užpuolikų, kurie gavo privačius raktus naudodami kvantinius kompiuterius.
Vienas iš galimų metodų leistų deterministinių piniginių savininkams įrodyti, kad turi žinių apie informaciją, gautą iš jų pradinės piniginės sėklos, kurios kvantinis užpuolikas neturėtų. Tyrėjai taip pat aptarė nulinių žinių ir įsipareigojimų atskleidimo metodus, kaip susigrąžinti paveiktas monetas.
Šie metodai gali neaprėpti visų Bitcoin išvesties tipų.
BIP-361 autoriai teigia, kad kai kurie senesni mokėjimo už viešąjį raktą išvesties nesuteikia tokio paties akivaizdaus pranašumo teisėtiems savininkams, todėl lieka neišspręstų klausimų, kaip tos monetos galėtų likti išleidžiamos, neliekant pažeidžiamos būsimam kvantiniam užpuolikui. Pasiūlyme aptariamas suderinamumas su atskiru metodu, vadinamu smėlio laikrodžiu, kai kurioms iš šių ūkių.
Dėl to kūrėjai susiduria su sudėtingu kompromisu.
Jei senus parašus būtų galima naudoti neribotą laiką, kai kurios monetos galiausiai gali būti pagrobtos. Per daug agresyviai juos apribojus, teisėti turėtojai negalėtų išleisti bitkoinų, kuriems nepavyko laiku perkelti.
BIP-361 tebėra juodraštis, o jo įtraukimas į „Bitcoin Improvement Proposal“ saugyklą nereiškia, kad tinklas sutiko su planu.
Konsorciumas gali finansuoti daugiau žmonių, kurie spręstų tas problemas, ir suteikti kūrėjams daugiau laiko pasiruošti. Tačiau ji negali išspręsti „Bitcoin“ naudotojų pasirinkimų, kuriuos galiausiai gali tekti padaryti.