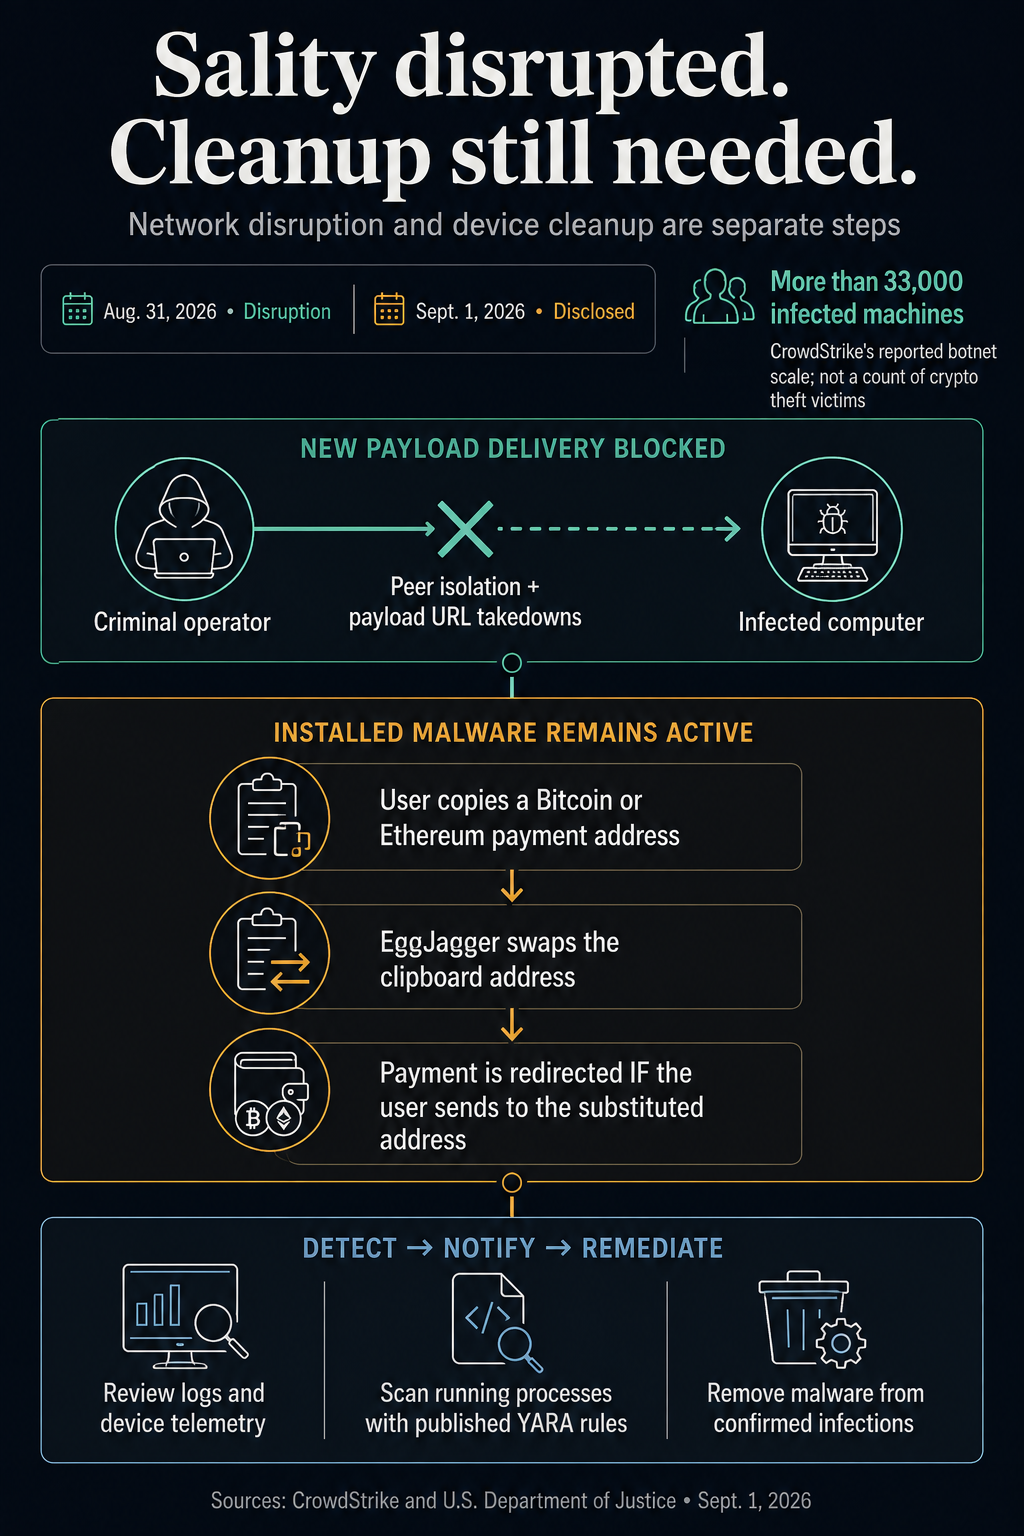
„Sality“ botnetas sutriko, tačiau kriptovaliutų kenkėjiška programa išlieka
Rugpjūčio 31 d. „Sality“ botneto sutrikimas atkirto jo operatoriui galimybę pristatyti naują kenkėjišką programinę įrangą į užkrėstus kompiuterius, o tuose įrenginiuose jau esančios kenkėjiškos programos išliko aktyvios, teigiama „CrowdStrike“ rugsėjo 1 d. ataskaitoje. Užkrėstų mašinų naudotojai vis tiek turi pašalinti įdiegtą kenkėjišką programą, įskaitant įrankį, kuris keičia kriptovaliutų adresus ir gali nukreipti mokėjimus.
„CrowdStrike“ teigė, kad robotų tinklas leido paskirstyti naudingą apkrovą daugiau nei 33 000 užkrėstų mašinų visame pasaulyje. Paveikslas matuoja pažeistus kompiuterius; kriptovaliutą praradusių vartotojų skaičius lieka nenustatytas.
Teisingumo departamentas paskelbė apie daugianacionalinę operaciją 2026 m. rugsėjo 1 d., po to, kai buvo įvykusi praėjusią dieną. JAV valdžios institucijos konfiskavo su Sality susijusius domenus, o partneriai Bulgarijoje, Vengrijoje ir Rumunijoje ėmėsi veiksmų prieš papildomus domenus.
Kaip išgyvena mokėjimo rizika
„CrowdStrike“ nustatė, kad „EggJagger“ yra pagrindinė „Sality“ naudingoji apkrova per pastaruosius aštuonerius metus. Įrankis stebi kriptovaliutų adresų iškarpinę ir pakeičia operatoriaus valdomus adresus, įskaitant kai kas nors nukopijuoja Bitcoin arba Ethereum adresą mokėjimui.
Pavojingas veiksmas yra siuntimas pakeistu adresu. Vartotojas gali ketinti sumokėti teisingam gavėjui, tačiau į mokėjimo formą įklijuoti kitą paskirties vietą. Peradresavimas įsigalioja, jei vartotojas siunčia lėšas į tą paskirties vietą.
Kompiuteryje jau įdiegta adresų keitimo programinė įranga gali toliau veikti, kai „Sality“ ryšys nutrūksta. Todėl vartotojai, kurių infekcija patvirtinta, vis tiek turi pašalinti kenkėjiškas programas iš savo įrenginių.
„CrowdStrike“ apibūdina „Sality“ kaip failų užkrėstoją: jis pridedamas prie vykdomųjų failų ir plinta per tinklo bendrinamus elementus, išimamus diskus ir dalijimąsi failais. Šie užkrėsti failai yra atskira problema nuo tinklo ryšių, kuriuos sutrikdė operacija.
Dėl sutrikimo pasikeitė bendraamžių, kuriuos užkrėstos mašinos naudoja bendravimui, sąrašai, jie buvo izoliuoti nuo operatoriaus ir įterpti gynėjų valdomi serveriai, vadinami smegduobėmis. „CrowdStrike“ teigė, kad izoliuoti robotai nebegali gauti naudingų krovinių atsisiuntimo instrukcijų arba tiesioginio kenkėjiškų failų perdavimo. Partneriai taip pat panaikino naudingųjų krovinių talpinimo URL.
Tinklo operatoriams „CrowdStrike“ rekomenduoja patikrinti tinklo žurnalus ir įrenginio telemetriją, ar nėra UDP srauto į švyturio adresą, 188.166.101(.)148. Bendrovė teigia, kad atitikmuo rodo Sality infekciją, kurią reikia ištaisyti. Jo techninėje ataskaitoje taip pat pateikiamos YARA aptikimo taisyklės, skirtos vykdomų procesų nuskaitymui.
Teisingumo departamentas teigė, kad „Shadowserver Foundation“ bendradarbiauja su interneto paslaugų teikėjais ir kompiuterių saugumo incidentų reagavimo komandomis, siekdamas nustatyti infekcijas ir padėti informuoti paveiktus vartotojus bei padėti ištaisyti.
Užkrėstų kompiuterių naudotojams taisymas sprendžia kenkėjiškas programas, kurios vis tiek gali pakeisti nukopijuotą mokėjimo adresą. Vien dėl botneto sutrikimo ši vietinė grėsmė išlieka.