„Bitcoin Lightning“ kūrėjai įspėja apie saugumo trūkumus, nes antrasis pleistras patenka per penkias dienas
„Bitcoin Lightning“ kūrėjas ACINQ paragino mazgų operatorius atnaujinti „Eclair“ po to, kai ištaisė saugos trūkumus, kuriuos gali išnaudoti kenkėjiški bendraamžiai.
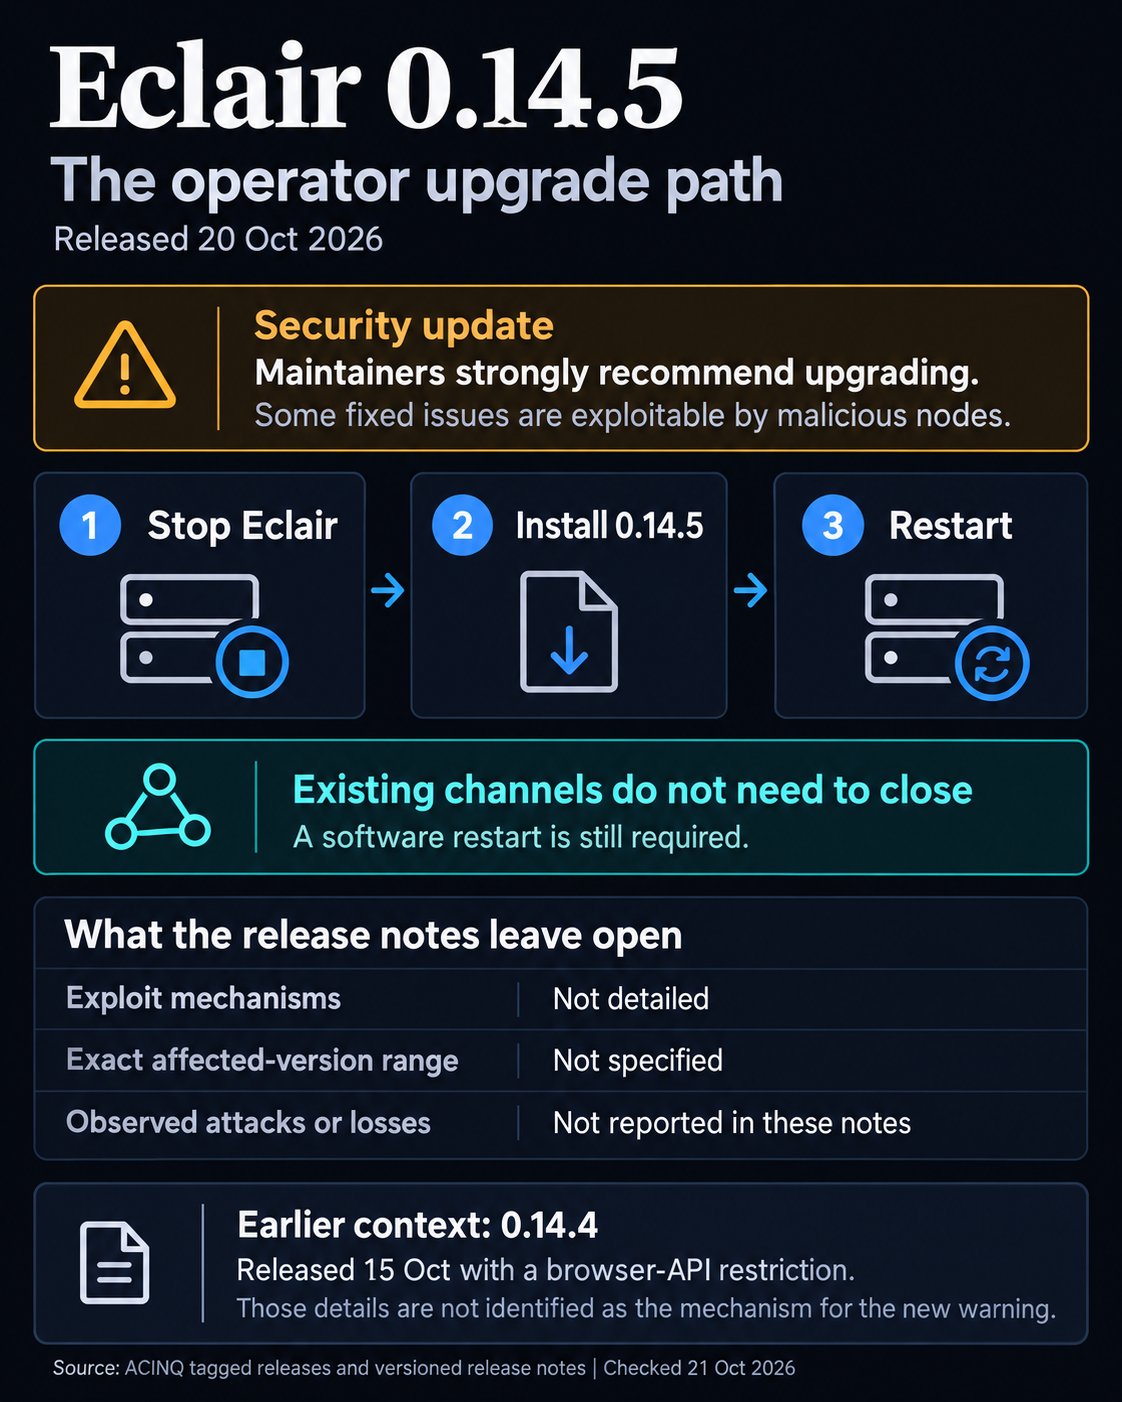
Spalio 20 d. bendrovė išleido „Eclair“ 0.14.5 versiją – antrąjį į saugumą orientuotą atnaujinimą per penkias dienas, perspėjant, kad kai kurias naujai išspręstas spragas gali išnaudoti priešiški mazgai. Programinė įranga maitina „Bitcoin Lightning“ mazgus, kurie palaiko mokėjimo kanalus ir nukreipia operacijas tinkle.
Kūrėjai įvertino saugumo tyrinėtojus Nuhiat-Arefin ir mptfire atsakingai atskleidė problemas, kurios buvo sprendžiamos atnaujinime.
Perspėjimas kelia naują spaudimą „Lightning“ mazgų operatoriams, kurie palaiko „Bitcoin“ finansuojamus mokėjimo kanalus, naudojamus lėšoms pervesti tinkle. Pažeidžiamumas, susijęs su sąveika su kenkėjiškais bendraamžiais, gali sukelti infrastruktūros, palaikančios „Lightning“ mokėjimus, saugumą ir eksploatacinę riziką.
Tačiau ACINQ nedetalizavo naujai pataisytų išnaudojimo mechanizmų ir nenurodė, kurios senesnės versijos yra paveiktos. Pranešime taip pat nebuvo pranešta apie patvirtintus išpuolius ar finansinius nuostolius, todėl galimos finansinės pasekmės liko neaiškios.
Kūrėjai siekė sumažinti atnaujinimo trukdžius. Pagal išleidimo instrukcijas operatoriai gali įdiegti naujinimą neuždarydami esamų mokėjimo kanalų.
Vietoj to jie turi sustabdyti Eclair, įdiegti naują versiją ir iš naujo paleisti programinę įrangą. Taip išvengiama „blockchain“ operacijų ir kanalo perkonfigūravimo, kurių gali prireikti uždarant ir vėl atidarant „Lightning“ kanalus.
Antrasis „Eclair“ saugos naujinimas per penkias dienas
Paskutinis įspėjimas pateiktas po spalio 15 d. paskelbto saugos leidimo, kuriame buvo įdiegta papildoma apsauga nuo kenkėjiškų mazgų ir pašalintas pažeidžiamumas, susijęs su „Eclair“ administracine sąsaja.
Šis ankstesnis naujinimas, 0.14.4 versija, užblokavo API užklausas, turinčias „Origin“ antraštę, neleisdamas tiesioginei naršyklės prieigai prie programinės įrangos programų programavimo sąsajos.
Kūrėjai paaiškino, kad naršyklės gali automatiškai pridėti talpykloje saugomus prisijungimo duomenis prie kelių svetainių užklausų. Dėl to kenkėjiška svetainė, kurioje lankosi mazgo operatorius, per paprastą žiniatinklio formą gali nusiųsti mazgui patvirtintas komandas.
Šis pakeitimas pašalino tą atakos kelią, nes buvo atmetamos naršyklės užklausos ir išsaugoma įprasta prieiga prie komandų eilutės.
Tačiau įmonėms ir kūrėjams, naudojantiems naršyklėje pagrįstus „Lightning“ valdymo įrankius, taip pat nustatytas veiklos reikalavimas. Šioms sąsajoms dabar reikalingas tarpinis užpakalinis ryšys, kad būtų galima susisiekti su „Eclair“ API.
Naujausia versija praplečia naujausius projekto saugos darbus, nors jo prižiūrėtojai nesusiejo naujai pataisytų spragų su anksčiau dokumentuota naršyklės problema.
Iš eilės naujinimai taip pat reiškia, kad operatoriai, įdiegę spalio 15 d. leidimą, turi atnaujinti dar kartą, kad gautų apsaugą, įdiegtą po penkių dienų.
ACINQ įdiegimo procesui pridėjo apsaugos priemonių, įskaitant pasirašytus leidimo failus ir SHA-256 kontrolines sumas, kurios leidžia operatoriams patikrinti atsisiųstą programinę įrangą prieš ją įdiegiant.
Šie patikrinimai yra svarbiausi infrastruktūroje, kuri apdoroja Bitcoin finansuojamus mokėjimo kanalus, kur įdiegus pažeistą programinę įrangą gali kilti rizika, nesusijusi su taisomomis pažeidžiamomis vietomis.
„Eclair 0.14.5“ dabar yra naujausia projekto versija, todėl operatoriai, ieškantys naujausių apsaugos priemonių, turi užbaigti kitą diegimo ciklą.
Likęs klausimas, kaip plačiai paviešinami senesni diegimai. ACINQ dar nepaskelbė išsamaus pažeidžiamumo suskirstymo ar paveiktų versijų sąrašo, todėl operatoriai neturi dokumentais pagrįsto pagrindo nustatyti, ar jų esama programinė įranga gali saugiai tęsti gamybą.