Beveik 5000 BTC palieka Bitget, kai įsilaužėliai pradeda plauti 387 mln.
Beveik 5000 bitkoinų paliko Bitget sekamus rezervus po to, kai kriptovaliutų birža vėl pradėjo pinigų išėmimą po 387,5 mln. USD įsilaužimo.
Rugsėjo 28 d. „Bitget“ generalinė direktorė Gracy Chen sakė, kad birža apdorojo 9585 pinigų išėmimo pavedimus, kurių bendra vertė 4098.036 BTC 17:00 UTC+8, netrukus po to, kai atnaujino Bitcoin išėmimą.
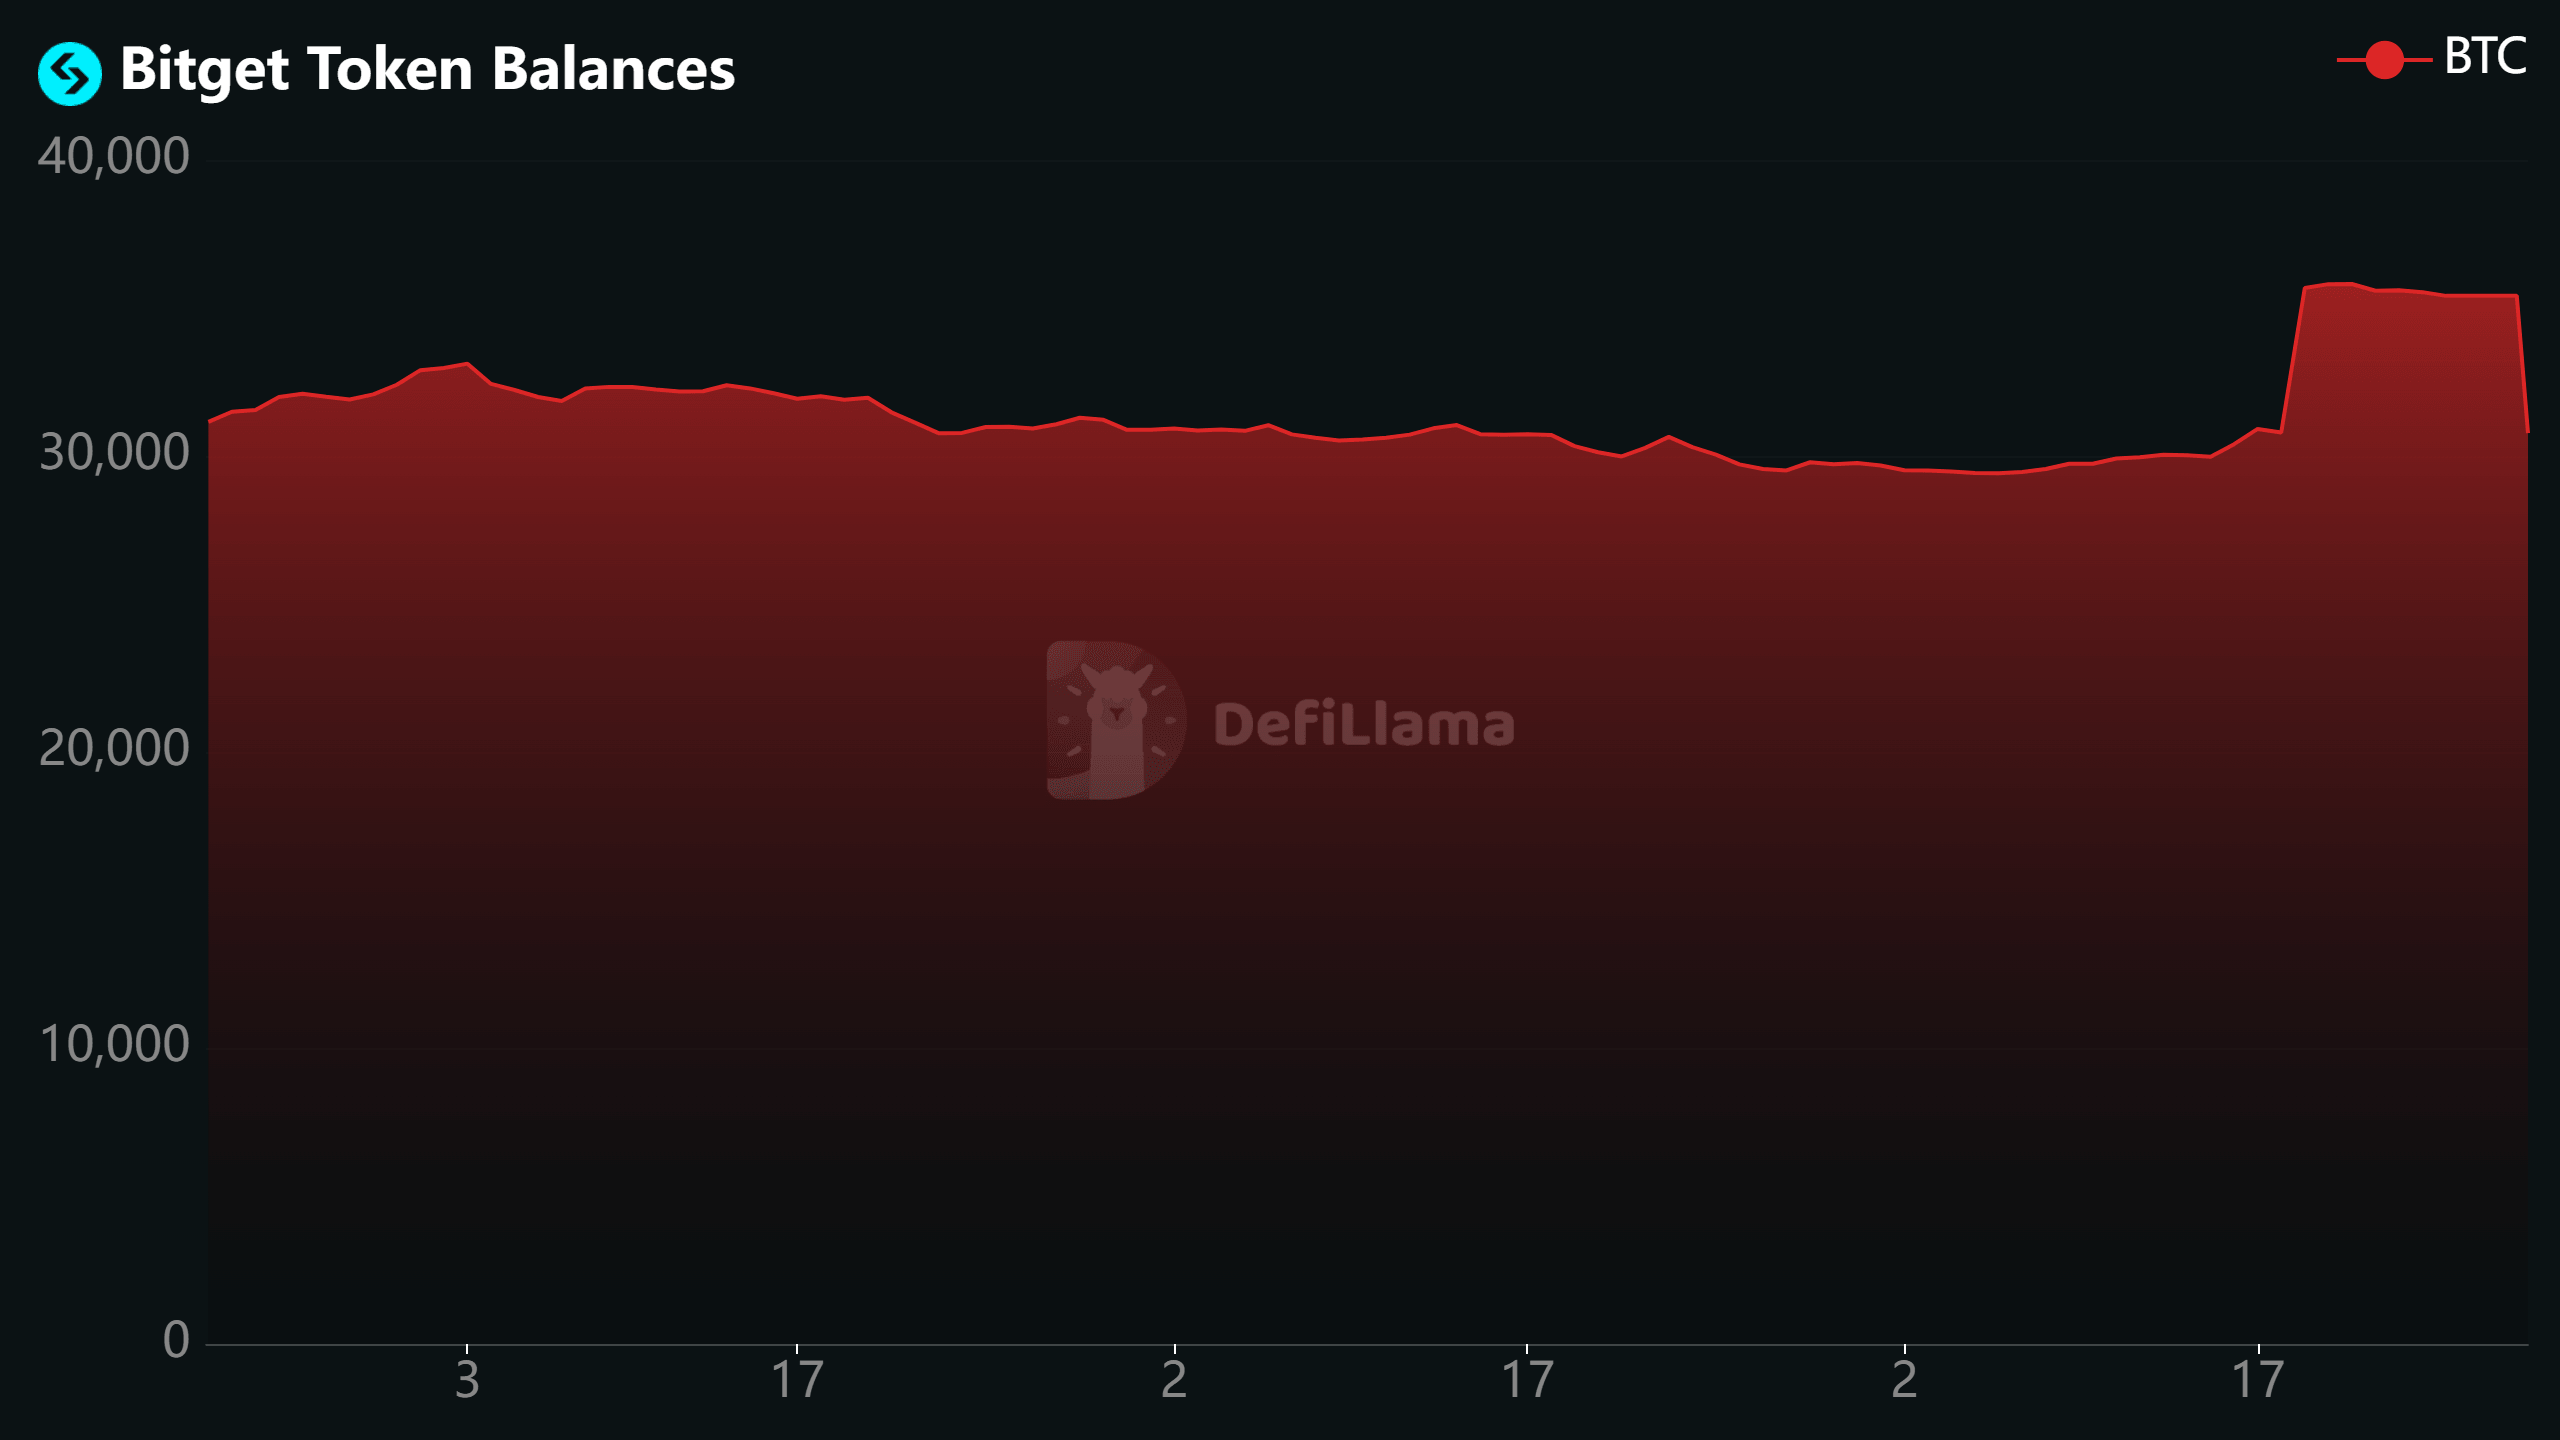
Atskiri DeFiLlama duomenys parodė, kad Bitget sekamas Bitcoin balansas sumažėjo iki maždaug 30 770 BTC nuo 35 412 BTC, tai yra maždaug 4 642 BTC. Dominuojančiomis kainomis kritimas sudaro apie 391 mln. USD Bitcoin.
Rezervo sumažėjimas yra didesnis už sumą, kurią Chen teigė, kad „Bitget“ apdorojo klientų atsiėmimo užsakymus. „DeFiLlama“ seka turtą, saugomą piniginėse, priskirtą biržoms, o tai reiškia, kad pakeitimai taip pat gali atspindėti piniginės judėjimą arba adresų aprėpties skirtumus, o ne vien klientų išėmimus.
Vis dėlto greitas nutekėjimas yra pirmasis požymis, kaip vartotojai reaguoja po to, kai „Bitget“ keturioms dienoms sustabdė išėmimus, tiriant didžiausią saugumo incidentą per aštuonerių metų istoriją.
„Bitget“ atkūrė „Bitcoin“ išėmimus rugsėjo 28 d. 08:00 UTC po to, kai atliko papildomus išėmimo infrastruktūros patikrinimus. Planuojama, kad „Ethereum“ išėmimas vyks rugsėjo 29 d., USDT – rugsėjo 30 d., o likę žetonai, „fiat“ ir „peer-to-peer“ paslaugos – spalio 2 d.
Paleidžiama iš naujo, kai „Bitget“ bando įtikinti klientus, kad ataka nepakenkė jos privačiiesiems raktams ar šaltosios piniginės rezervams.
Chen sakė, kad užbaigus vidinius pėdsakus nustatyta, kad užpuolikai pasinaudojo trečiųjų šalių produktų pažeidžiamumu, kad gautų vidinius kredencialus. Tada tie kredencialai buvo naudojami pateikiant apgaulingas pašalinimo instrukcijas, kurios apeino „Bitget“ rizikos kontrolę.
Chen sakė, kad birža izoliavo paveiktas sistemas, atšaukė ir iš naujo išdavė vidinius kredencialus ir pertvarkė prieigą prie jautrios infrastruktūros. „Bitget“ taip pat išjungė paveiktas trečiosios šalies funkcijas, kol pardavėjas dirba taisydamas.
„Blockchain“ saugos įmonės, įskaitant „Mandiant“ ir „SlowMist“, ir toliau padeda atlikti teismo ekspertizę ir bando atsekti pavogtą turtą. „Bitget“ anksčiau teigė, kad incidentas buvo susijęs su svarbia bazine sistema jos piniginės infrastruktūroje ir kad ji pašalino pažeidžiamumą prieš pradedant grąžinti išėmimus.
Bitget teigė, kad klientai nepatirs jokių nuostolių dėl incidento ir kad jos apsaugos fondas padengs trūkumą. Chenas teigė, kad bendrovė per savaitę planuoja papildyti fondą nuosavu kapitalu iki daugiau nei 300 mln.
Pavogtos lėšos juda, kai THORChain atsispiria raginimams įsikišti
Tuo tarpu atgauti pavogtas „Bitget“ lėšas darosi vis sunkiau, nes turtas yra suskaidytas per tiltus, kelių grandinių protokolus ir privatumo paslaugas.
„Blockchain“ tyrėjas ZachXBT teigė, kad Kinijos neteisėti aktoriai plauna pajamas iš išnaudojimo programišių, kuriuos jis apibūdino kaip tariamai susijusius su Šiaurės Korėja, vardu. Jis sakė, kad lėšos buvo perkeltos į grandinę ir pervedamos į maišymo paslaugas, įskaitant Wasabi.
„ZachXBT“ taip pat susiejo vieną plovimo tinklo dalyvį su judėjimais po 292 mln. USD Kelp DAO išnaudojimo anksčiau šiais metais, sakydamas, kad matė panašų elgesį po kelių „TraderTraitor“ kampanijai priskirtų išpuolių.
Dėl pinigų plovimo veiksmų THORChain atsidūrė vis didėjančio ginčo dėl to, ar neleistina infrastruktūra turėtų įsikišti, kai per jos sistemas patenka pavogtas turtas, centre.
THORChain teigia, kad pasirinktinai neblokuotų piniginių ar apsikeitimo sandorių, teigdamas, kad jo vaidmuo yra panašus į cenzūrai atsparius tinklus, tokius kaip Bitcoin ir Ethereum. Tačiau blokų grandinės saugos įmonė „GoPlus“ užginčijo šį palyginimą, sakydama, kad „THORChain“ architektūra suteikia mazgų operatoriams galių, kurių neturi bazinio sluoksnio tikrintuvai.
„GoPlus“ atkreipė dėmesį į „THORChain“ slenksčio parašo saugyklas, kuriose aktyvūs mazgai bendrai leidžia siunčiamus pervedimus, ir nurodė, kad norint išleisti išteklius iš tų saugyklų, reikia patvirtinti pasirašymo veiksmą. Ji taip pat nurodė kiekvienos grandinės pasirašymo sustabdymus, viso tinklo pauzes ir „Mimir“ valdymą kaip įrodymą, kad mazgų operatoriai gali koordinuoti intervenciją, kai pasirenka.
Dėl to ginčas ne toks, ar THORChain turi avarinius valdiklius, o ne apie tai, kada operatoriai nori jas naudoti.
„GoPlus“ taip pat atkreipė dėmesį į „THORChain“ atsaką į jos pačios 10,7 mln. Apsaugos įmonė teigė, kad ta pati avarinė sistema gali būti naudojama prieš adresus, susijusius su „Bitget“ užpuolikais.
THORChain ginčija šią išvadą, sakydamas, kad tinklo sustabdymas yra skirtas apsaugoti patį protokolą ir skiriasi nuo pasirinktinio konkretaus vartotojo, piniginės ar apsikeitimo cenzūros. Ji taip pat nurodė, kad užpuolikų adresai nebuvo įtraukti į juodąjį sąrašą per gegužės mėn. įvykusį incidentą, ir teigiama, kad protokolas turėtų išlikti neutralus, net kai per jį juda žinomos pavogtos lėšos.
„GoPlus“ apkaltino „THORChain“, kad ši pozicija gavo finansinės naudos. Apskaičiuota, kad apie 101,5 BTC, kurių vertė apytiksliai 8,5 mln. USD, jau buvo pašalinta iš „Bitget“ išnaudojimo protokolo, o dar 27,63 mln. XRP, kurių vertė apie 43 mln. USD, buvo konvertuota į Bitcoin.
Įmonė taip pat nurodė THORChain vaidmenį plaunant pajamas iš 2025 m. Bybit įsilaužimo, kai užpuolikas per protokolą perkėlė šimtus tūkstančių ETH ir uždirbo milijonus dolerių mokesčių. GoPlus teigė, kad pajamos iš mokesčių sukuria paskatų konfliktą, kai mazgų operatoriai atsisako kištis į neteisėtus srautus.
THORChain nesutiko su tokiu apibūdinimu, o dėl savo pozicijos pramonei kyla klausimas, ar decentralizuoti protokolai, kuriuose išlaikoma avarinė kontrolė, turėtų likti neutralūs sandoriams, kai tos pačios sistemos naudojamos lėšoms iš didelių įsilaužimų plauti.
Bitget šios diskusijos turi tiesioginių pasekmių. Kai „Ethereum“, USDT ir kiti išėmimai vėl atsidaro, tyrėjai lenktyniauja, kad atgautų turtą, kuris jau yra suskaidytas grandinėmis ir nukreipiamas per infrastruktūrą, kurios operatoriai gali atsisakyti juos sustabdyti.