Grandinės analizės pažeidimai atskleisti klientų vardus ir el. pašto adresus
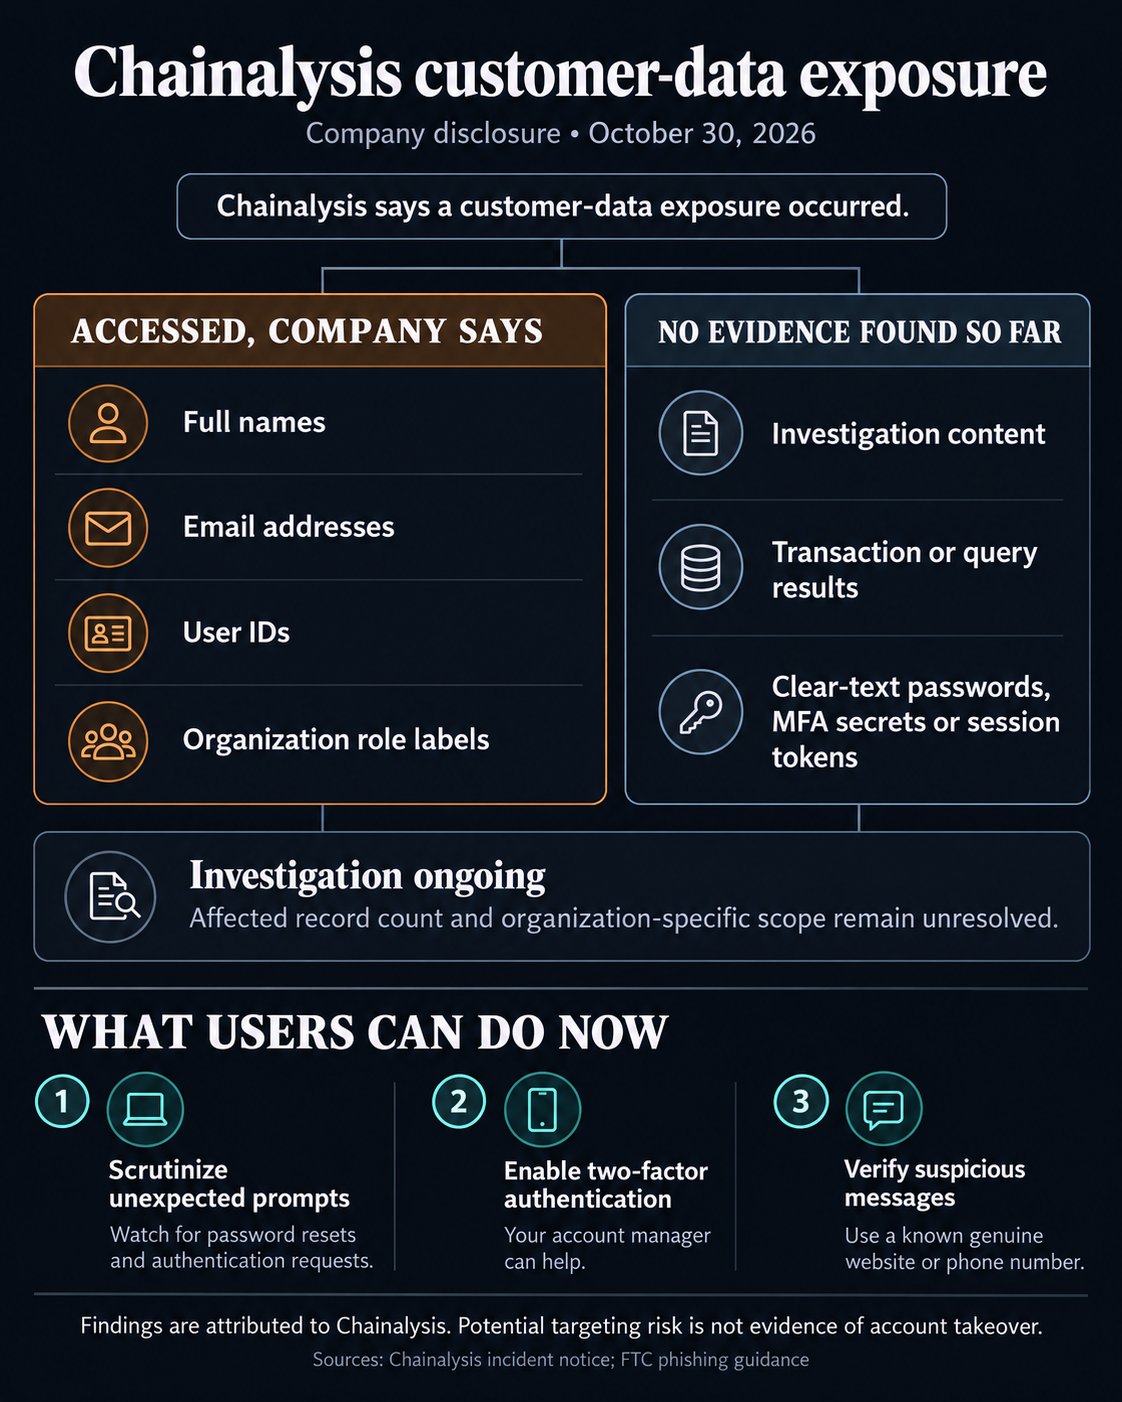
„Chainalysis“ pažeidimas atskleidė klientų vardus, el. pašto adresus, vartotojų ID ir organizacijos vaidmenų etiketes, pranešė „blockchain“ analizės įmonė. Ji paragino vartotojus atidžiai išnagrinėti netikėtas slaptažodžio nustatymo iš naujo užklausas ir autentifikavimo raginimus.
Spalio 30 d. paskelbtame pranešime bendrovė teigė aptikusi išorinį veikėją, tą mėnesį neteisėtą prieigą prie jos sistemų ir vidinių įrankių. Ji vis dar nustatydavo, kurie įrašai buvo pasiekti kiekvienoje paveiktoje organizacijoje, ir pažadėjo išsamius suskirstymus, kai šis darbas bus baigtas.
Atskleidime pateikiamos duomenų kategorijos, nenustatant, kad kiekvienas iš sąrašo laukų buvo pasiekiamas kiekvienam vartotojui. Jame nenurodytas bendras paveiktų įrašų skaičius, nenustatytas įsibrovėlis ar nurodytas išnaudotas pažeidžiamumas. Taip pat teigiama, kad incidentas nesusijęs su neseniai įvykdyta kriptovaliutų vagyste, susijusia su Binance.
Remdamasi atskleidimo metu turimais įrodymais, „Chainalysis“ teigė, kad nerado jokių neteisėtos prieigos prie tyrimo turinio, įskaitant grafikus, pastabas ar bylas, požymių; operacijos ar užklausos rezultatai; aiškaus teksto slaptažodžiai; daugiafaktorinio autentifikavimo paslaptys; arba vartotojo seanso prieigos raktai. Kol tyrimas tęsiamas, išvada tebėra preliminari.
„Chainalysis“ pranešė apie tai informavusi visus klientus ir pasitelkusi trečiųjų šalių kibernetinio saugumo ekspertus. Jo atsakas apėmė neteisėtos veiklos tyrimą, pažeidžiamumų pataisymą ir sistemų stiprinimą. Bendrovė apibūdino įsibrovėlio metodus kaip „įžeidžiančius agento metodus“, tačiau nepateikė techninės ataskaitos, paaiškinančios, kaip buvo naudojamas AI.
Ką vartotojai gali padaryti dabar
„Chainalysis“ primygtinai rekomendavo įgalinti dviejų veiksnių autentifikavimą organizacijoms, kurios to dar nepadarė, o paskyrų valdytojai gali padėti. Ji taip pat paragino vartotojus išlikti ypač budriems dėl netikėtų slaptažodžių nustatymo iš naujo ir autentifikavimo raginimų.
Atskleidžiama tapatybės informacija gali būti svarbi net tada, kai nežinoma, ar slaptažodžiai buvo pasiekti. MITER ATT&CK aprašo vardus ir el. pašto adresus, kaip informaciją, kurią priešai gali rinkti siekdami nukreipti, galbūt padėti sukčiavimo arba bandyti pažeisti paskyras.
Dėl įtartino pranešimo Federalinė prekybos komisija rekomenduoja susisiekti su įmone telefono numeriu arba svetaine, kuri jau žinoma kaip autentiška. Ji taip pat rekomenduoja kelių veiksnių autentifikavimą, kad sukčiams būtų sunkiau pasiekti paskyrą, jei jie gauna vartotojo vardą ir slaptažodį.
Atskiros „Chainalysis“ apsimetinėjimo instrukcijos įspėja apie panašias svetaines, nukopijuotus prekės ženklus ir neteisėtus el. pašto adresus bei pataria tikrinti ryšius oficialiais kanalais.
Tolesni atnaujinimai apie „Chainalysis“ pažeidimą apims konkrečius klientų rekordus, pranešė bendrovė.