20 mėnesių trukęs „Polkadot“ piniginės pažeidimas atskleidžia tamsiąją greitesnio kriptovaliutų išėmimo pusę
„Polkadot“ bebaimių piniginės saugumo pažeidimas atskleidė galimą tinklo neseniai sutrumpinto išėmimo laikotarpio trūkumus.
„Polkadot“ bendruomenės fondas spalio 21 d. perspėjo, kad trečiosios šalies „Fearless Wallet“ naršyklės plėtinys nuo 2025 m. vasario nutekino naudotojų privačius raktus, todėl jų turtas gali būti neteisėtai perkeltas.
Atskleidimas po to, kai Polkadot Technical Fellowship atliko tyrimą, kurio metu buvo nustatytas kenkėjiškas kodas, galintis išgauti piniginės kredencialus. Fondas paragino paveiktus vartotojus sugeneruoti naujus privačius raktus naudojant kitą piniginę ir nedelsiant perkelti likusias lėšas.
Polkadot pasakė:
„Jei naudojote „Fearless Wallet“ naršyklės plėtinį, sukurkite naują klaviatūrų porą su kita pinigine ir kuo greičiau perkelkite lėšas.
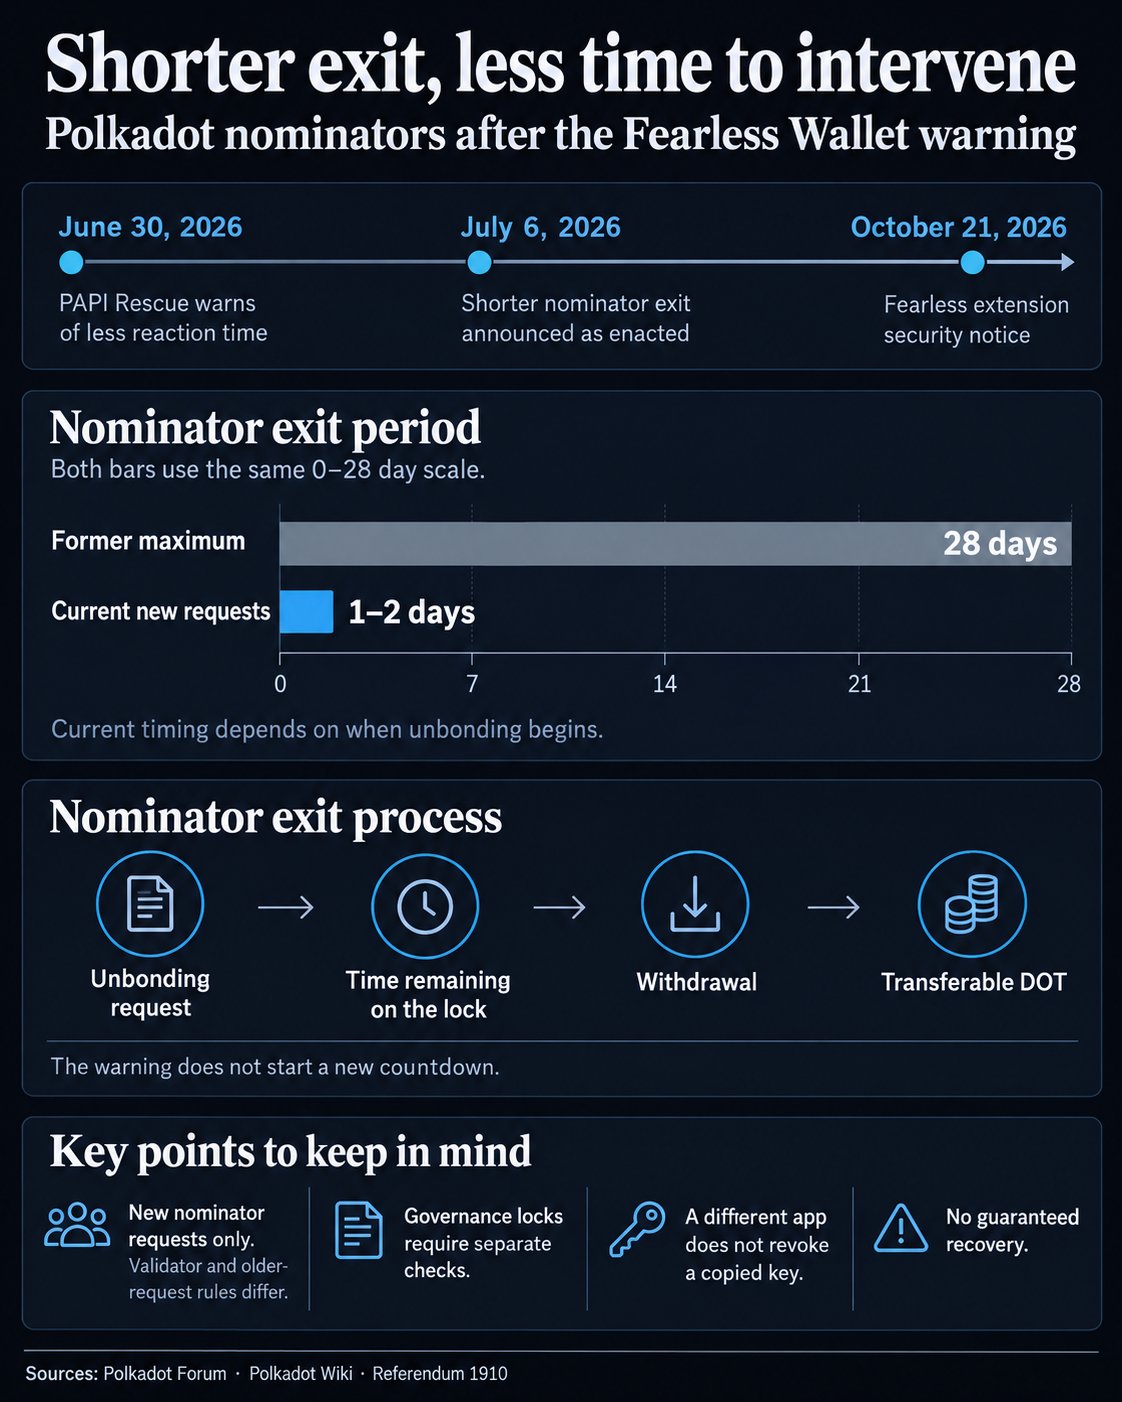
Pažeidimas taip pat sukėlė klausimų dėl liepos mėnesio tinklo atnaujinimo, kuris sutrumpino laiką, reikalingą DOT panaikinti nuo 28 dienų iki maždaug vienos ar dviejų dienų.
Nors pakeitimas pagerino žetonų turėtojų likvidumą, jis taip pat sutrumpino laikotarpį, per kurį galima susigrąžinti lėšas iš pažeistų akcijų sąskaitų, kol šis turtas tampa perleidžiamas.
Fondas teigė, kad aštuoni vartotojai pranešė apie neteisėtus sandorius, susijusius su 17 286 DOT.
„Blockchain“ saugos įmonė „SlowMist“ nustatė, kad paveiktos plėtinio versijos yra 3.0.1 ir 3.0.3–3.0.5.
Įmonės teigimu, kenkėjiškas kodas gali rinkti atkūrimo frazes, privačius raktus ir raktų saugyklos failus, kai vartotojai atrakina savo pinigines, perduodant informaciją per HTTP užklausas į išorinį serverį.
Nuotolinis konfigūravimo mechanizmas taip pat leido įjungti arba išjungti kenkėjišką elgesį, todėl vartotojams gali būti sunkiau nustatyti kompromisą.
Tyrėjai teigė, kad pažeidžiantis kodas buvo pašalintas iš šaltinio birželį, o nuotolinis jungiklis buvo išjungtas spalį. Tačiau šie pakeitimai negali panaikinti kredencialų, kurie jau buvo atskleisti.
Dėl „Polkadot“ siūlomo atnaujinimo sumažėja atkūrimo langas
„Fearless Wallet“ paskelbta praėjus trims mėnesiams po to, kai „Polkadot“ įgyvendino reikšmingus savo investicinės infrastruktūros pakeitimus.
Pagal 1910 m. referendumą tinklas panaikino griežtas nuobaudas kandidatams ir sumažino maksimalų jų atsiėmimo laikotarpį nuo 28 iki dviejų dienų.
Pakeitimu, kuris įsigaliojo liepos 6 d., buvo siekiama padaryti statymą patrauklesnį, nes dalyviams suteikiama galimybė greičiau pasiekti savo lėšas, nepatiriant tokio paties sumažinimo, kaip ir tikrintojams.
Tačiau greitesnis išėmimas įveda saugumo kompromisą, kai piniginės privatūs raktai patenka į neteisėtas rankas.
Anksčiau užpuolikas, pateikęs neabejotiną užklausą, galėjo laukti iki keturių savaičių, kol turtas tapo perleidžiamas. Toks delsimas teisėtam savininkui arba atkūrimo specialistams galėtų suteikti daugiau laiko nustatyti įtartiną veiklą ir įsikišti.
Remiantis peržiūrėtomis taisyklėmis, naujai inicijuoti nominatorių išėmimai gali būti prieinami maždaug per 24–48 valandas, atsižvelgiant į tinklo sumokėjimo tvarkaraštį.
Skirtumas yra svarbus turėtojams, kurių pažeistose piniginėse yra sukrautas DOT, ypač kai užpuolikas jau pradėjo atrakinimo procesą, kol savininkas aptinka pažeidimą.
Rizika buvo nustatyta prieš atskleidžiant Bebaimę piniginę.
Birželio 30 d. polkadot-api komandos sukurta atkūrimo paslauga PAPI Rescue perspėjo, kad sumažinus atjungimo laikotarpį nuo 28 dienų iki dviejų erų gali neužtekti laiko įsikišti į pažeistas paskyras, nebent vartotojai nedelsdami susisiektų su atkūrimo specialistais.
Šis įspėjimas buvo prieš liepos mėnesio įgyvendinimą ir Polkadot spalio mėnesio saugumo perspėjimą.
Nuo to laiko fondas nurodė paveiktiems turėtojams, kurių turtas yra ribotas, apsvarstyti PAPI gelbėjimo priemonę prieš atšaukiant, nes atkūrimo galimybės gali pasikeisti, kai lėšos tampa perleidžiamos.
Svarbu tai, kad trumpesnis atjungimo laikotarpis nebuvo nustatytas kaip bet kokių neteisėtų pervedimų, apie kuriuos pranešė „Fearless Wallet“ naudotojai, priežastis.
Laikas taip pat priklauso nuo individualių sąskaitos sąlygų. Atrišimo užklausos, inicijuotos prieš liepos mėn. naujovinimą, išlaikė ankstesnius tvarkaraščius, o tikrintuvams ir tam tikriems kitiems užblokuotiems likučiams taikomi skirtingi apribojimai.
Išieškojimo tarnybos susiduria su siauresne galimybe apsaugoti pavogtas lėšas
Įvykis vėl atkreipė dėmesį į specialias atkūrimo priemones, skirtas apsaugoti skaitmeninį turtą pažeistose piniginėse.
PAPI Rescue teigia, kad atgavo daugiau nei 250 000 USD turto iš pažeistų paskyrų ir skelbia 100 % sėkmingų atvejų tarp tinkamų tvarkytų atvejų.
Jo atkūrimo procesas apima teisėtos nuosavybės patikrinimą ir įvertinimą, ar „Polkadot“ sandorio ir statymo taisyklės vis dar gali apsaugoti visas likusias užrakintas ar rezervuotas lėšas.
Skirtumas yra labai svarbus, nes privataus rakto turėjimas užpuolikui paprastai suteikia tokią pat pasirašymo teisę kaip ir teisėtam paskyros turėtojui.
Dėl to atkūrimo galimybės priklauso nuo to, ar tinklo apribojimai vis dar neleidžia pervesti lėšų ir ar intervencija išlieka techniškai įmanoma.
Liepos mėn. pakeitimai daro tų intervencijų laiką nuoseklesnį, nors paslauga negali garantuoti atkūrimo ir gali nesugebėti padėti, kai turtas peržengs taikomus protokolo apribojimus.
Bebaimių piniginės naudotojų prioritetas yra visų likusių išteklių apsauga naudojant visiškai naujus kredencialus.
„Polkadot“ tyrėjai nustatė, kad peržiūrėtose mobiliosiose programose nebuvo to paties kenkėjiško kodo, identifikuoto naršyklės plėtinyje. Nepaisant to, vartotojai, kurie importavo atskleistus kredencialus į kitą programą, išlieka pažeidžiami, nes tuos privačius raktus jau gali žinoti užpuolikai.
Todėl pakeitus slaptažodžius, iš naujo įdiegus pažeistą plėtinį arba perkėlus tą pačią atkūrimo frazę į kitą piniginę, pagrindinė ekspozicija liktų neišspręsta.
Fondas taip pat įspėjo vartotojus dėl nepageidaujamų atkūrimo pasiūlymų ir nurodė jiems niekada neatskleisti privačių raktų, įskaitant atkūrimo komandas.
Paveikti turėtojai, turintys įstatytą ar kitaip užrakintą DOT, prieš imdamiesi veiksmų turi įvertinti likusius išėmimo apribojimus, nes pradėjus išeiti, užpuolikas gali greičiau perduoti turtą.
Kai šis langas užsidaro, atkūrimo paslauga negarantuoja, kad lėšos vis tiek gali būti apsaugotos.