Apsinuodijimas Solana adresu: 10 USD testas, tada 30 750 USD nuostolis
Remiantis „blockchain“ duomenų įmonės „Bitquery“ 2026 m. spalio 9 d. išvadomis, panašūs mokėjimo adresai buvo skirti beveik 4,5 mln. „Solana“ piniginių per 11 mėnesių. Išvados rodo, kodėl sėkmingas nedidelis bandomasis pervedimas vis tiek gali būti prieš daug didesnį mokėjimą aferistui.
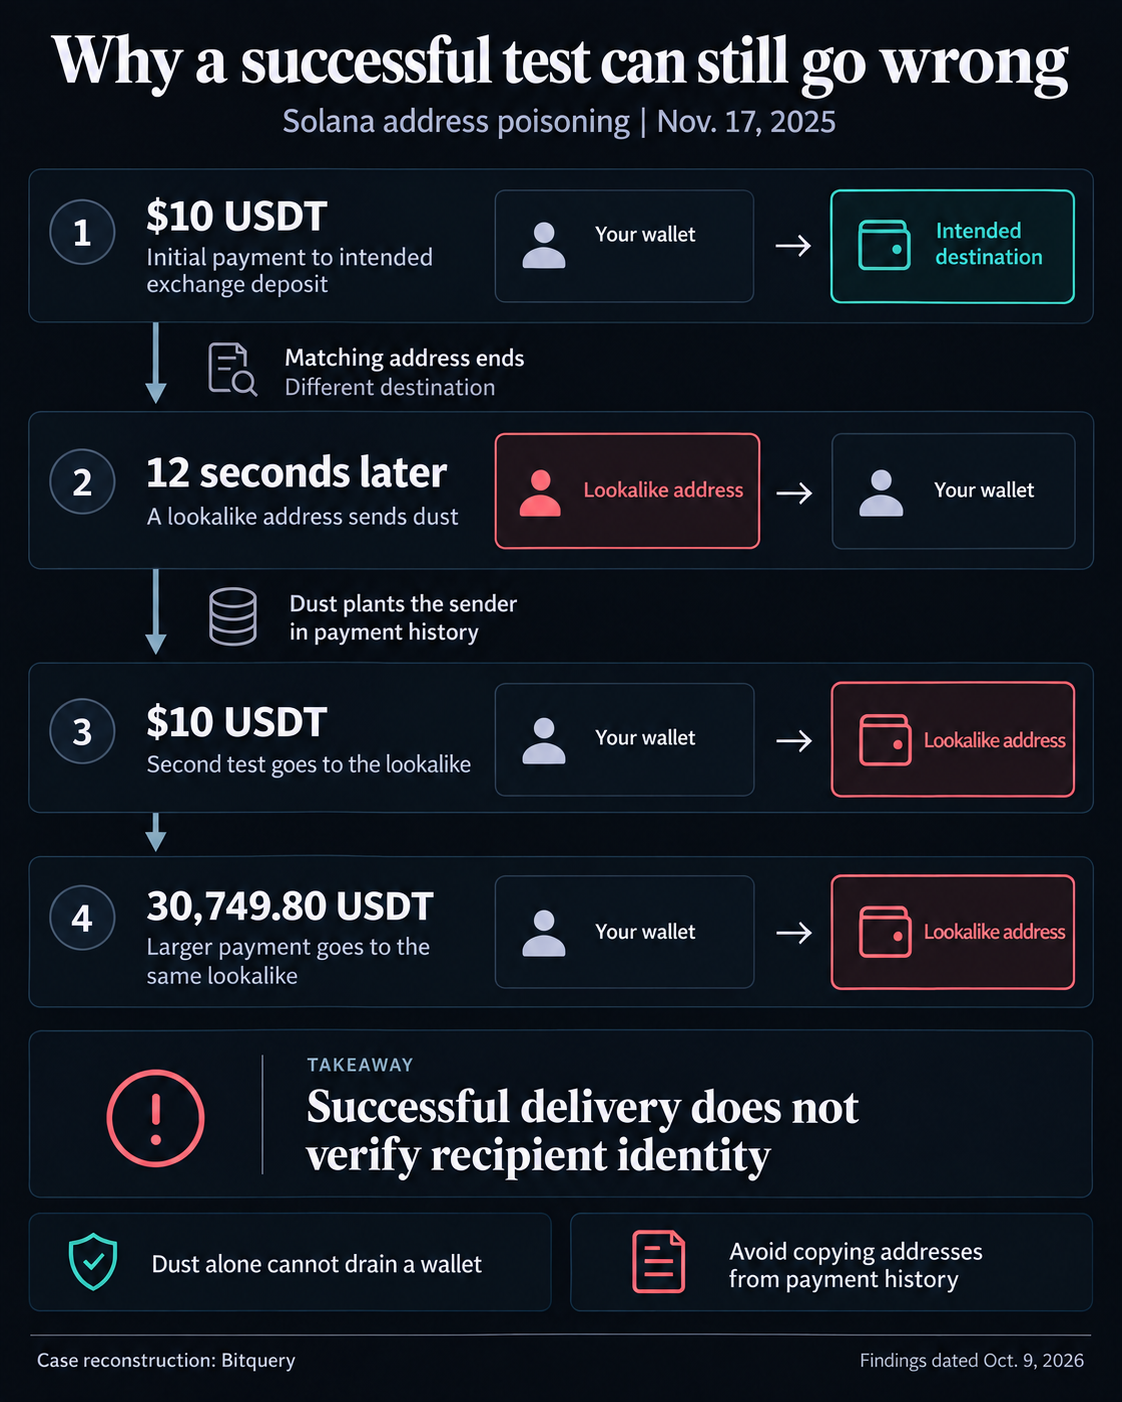
Ši technika, žinoma kaip apsinuodijimas adresu, įveda klaidinantį įrašą į piniginės mokėjimo istoriją. Nedidelis gaunamas pervedimas priartina siuntėjo adresą, panašų į teisėtą mokėjimą. Jei vartotojas vėliau nukopijuos tą adresą, jis gali išsiųsti pinigus netinkamam gavėjui.
Solana bandomasis perdavimas gali pasiekti neteisingą adresą
„Bitquery“ aprašo 2025 m. lapkričio 17 d. atvejį, kai piniginė pirmiausia sumokėjo 10 USD USD į „Gate.io“ depozito adresą. Po 12 sekundžių panašus įvaizdis nusiuntė dulkes. Tada piniginė nusiuntė antrąjį 10 USD testą padirbtui, o po to tuo pačiu adresu – 30 749,80 USD.
Tai reiškia, kad sėkmingas bandymas patvirtina pristatymą pasirinktu adresu, bet negali nustatyti, kas jį kontroliuoja. Jei paskirties vieta buvo nukopijuota neteisingai, kartojant mokėjimą, klaida kartojama.
Dulkių gavimas savaime neištuština piniginės šiame mechanizme. Nuostoliai atsiranda, kai jo savininkas vėliau suteikia leidimą atlikti mokėjimą panašiam asmeniui.
„Bitquery“ suskaičiavo 4 497 798 tikslines pinigines nuo 2025 m. spalio 30 d. iki 2026 m. spalio 7 d. Pagal jos taisyklę buvo reikalaujama tą pačią dieną sumokėti bent 1 USD SOL, USDC arba USDT, o po to kiekviename gale turi būti dulkės arba netikras stabilios monetos žetonas iš skirtingų simbolių adresų atitikimo.
Atliekant nuostolių analizę buvo naudojamas mažesnis pogrupis: iki 2026 m. liepos 9 d. buvo apnuodyta maždaug 3,0 mln. piniginių. Iš jų 1 104 sumokėjo 940 106 USD. Platesnis tikslinių asmenų skaičius nereiškia, kad prarasta 4,5 mln.
Bendras nuostolis yra grindys. Jis skaičiuoja bent 1 USD mokėjimus per 90 dienų nuo pirmojo dulkių. Už šio lango galima sumokėti, jei tą dieną atkeliaus daugiau dulkių. Piniginės, apsinuodijusios po liepos 9 d., ir mokėjimai už šių taisyklių ribų buvo neįtraukti. „Bitquery“ taip pat pašalino galimus esamus ryšius, pvz., poras su ankstesniais mokėjimais ar grąžinimais; kai kurios tikros vagystės galėjo būti atmestos.
„Phantom“ adresų apsinuodijimo instrukcijose patariama vengti adresų, nukopijuotų iš operacijų istorijos, ir patikrinti adresą prieš siunčiant.
Jo gavimo ir mokėjimo instrukcijos atskiria čekius: pirmiausia patvirtinkite tikslų gavėjo adresą ir tinklą, tada peržiūrėkite operacijos būseną naršyklėje. Phantom taip pat sako, kad negali atkurti žetonų, išsiųstų netinkamu adresu.