Kripto įsilaužėliai naudojasi trečiosios šalies Aave įrankiu, kad pavogtų 114 ETH
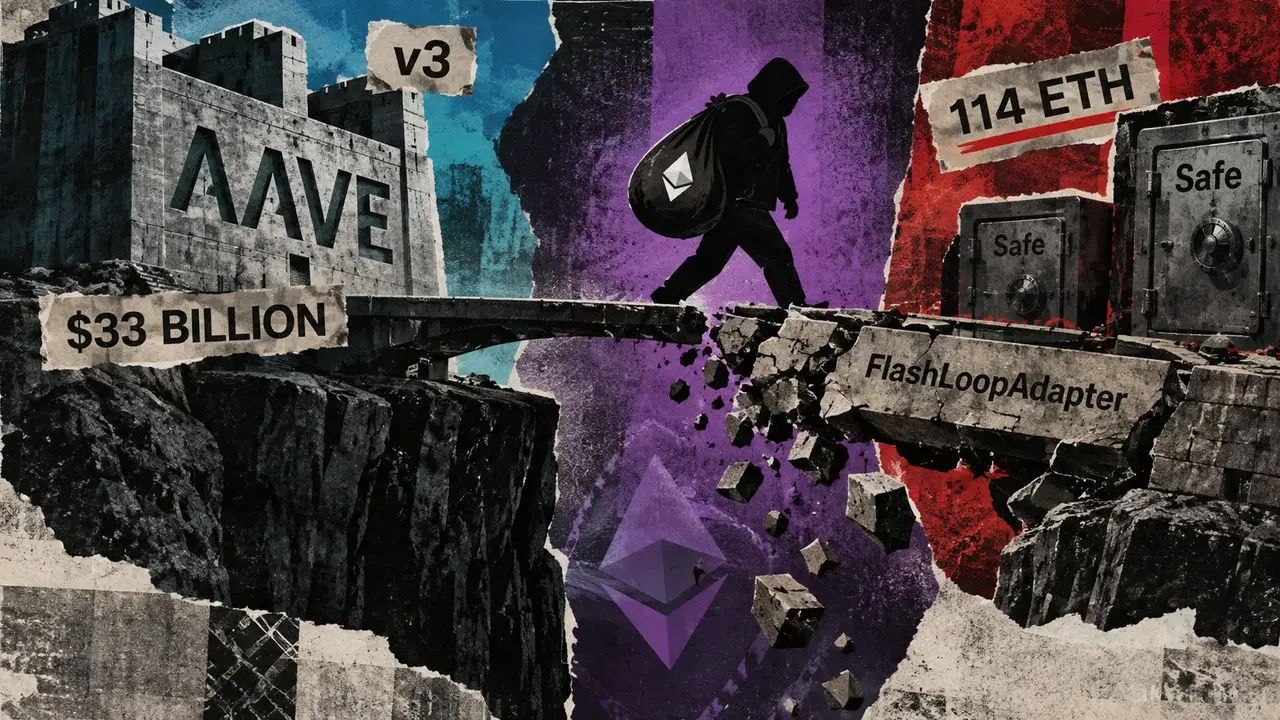
Trečiosios šalies skolinimo adapteris, sukurtas Aave, buvo panaudotas pavogti apie 114 ETH, kurių vertė viršija 300 000 USD, o pats protokolas liko nepakitęs.
Spalio 2 d. blokų grandinės saugos įmonė „SlowMist“ pranešė, kad užpuolikas sukompromitavo dvi „Safe multisig“ pinigines dėl „FlashLoopAdapter“, naudojamo su „Aave v3“ pozicijomis, trūkumo. Išnaudojimas leido užpuolikui apeiti adapterio autentifikavimo patikras, atlikti savavališkus skambučius ir nuimti užstatą iš paveiktų piniginių.
„SlowMist“ tiesioginius nuostolius įvertino maždaug 114,09 ETH. Jame teigiama, kad per ataką taip pat buvo grąžinta maždaug 1 300 WETH skolos, siekiant atrakinti su pozicijomis susietą užstatą.
„Aave“ įkūrėjas Stani Kulechovas teigė, kad incidentas nebuvo susijęs su pagrindinėmis „Aave v3“ išmaniosiomis sutartimis. Jis pasakė:
„Tai nėra „Aave v3“ sutartis, tai trečiosios šalies išorinis adapteris, sukurtas ant „Aave“, o „Aave v3“ nėra jokio poveikio.
Skirtumas yra reikšmingas „Aave“, didžiausiam decentralizuoto skolinimo protokolui, kurio bendra vertė užblokuota daugiau nei 33 mlrd. Išnaudojimas paveikė infrastruktūrą, išdėstytą Aave viršuje.
Fake Safe aplinkkelis atvėrė prieigą prie užstato
„SlowMist“ pažeidžiamumą nustatė „FlashLoopAdapter“. open() ir close() funkcijas, kurios patikrino, ar iškvietęs Seifas įjungė adapterį kaip modulį.
Šis patvirtinimas gali būti suklastotas.
Anot „SlowMist“, užpuolikas sukūrė netikrą „Safe“ sutartį, kuri visada atsakydavo teigiamai, kai paklausdavo, ar modulis įjungtas. Tada adapteris priėmė suklastotą autentifikavimą ir pradėjo naudoti vidinę apsikeitimo funkciją.
Rimtesnė silpnybė atsirado vėliau. Adapteris leido skambinančiajam nurodyti maršruto parinktuvą ir skambučio duomenis, naudojamus išoriniame sutarties skambutyje.
Užpuolikas nukreipė maršruto parinktuvą atgal į auką Seifą ir pateikė instrukcijas, iškviesdamas Seifą execTransactionFromModule funkcija. Kadangi „FlashLoopAdapter“ jau buvo įjungtas kaip modulis paveiktose piniginėse, šis skambutis suteikė užpuolikui kelią vykdyti operacijas per aukų seifus.
„SlowMist“ teigė, kad ši technika buvo naudojama norint išimti „weETH“ ir užstatą, susijusį su „Aave“ pozicijomis iš dviejų „multisig“ piniginių.
Incidentas išryškina pasikartojančią decentralizuoto finansavimo riziką: protokolo saugumas gali likti nepakitęs, o aplink jį sukurtos integracijos sukuria atskirus atakos paviršius.
„Aave“ pažeidžiamo adapterio naudotojams atrodo, kad tiesioginis poveikis pasiekiamas. Kitas klausimas, ar kitos piniginės įgalino tą patį modulį ir ar adapterio kūrėjai nustato papildomas paveiktas pozicijas, kol užpuolikai gali pakartotinai panaudoti tą patį autentifikavimo trūkumą.