SEC Hester Peirce nori nutraukti kriptovaliutų KYC medaus puodus
JAV vertybinių popierių ir biržos komisijos (SEC) komisarė Hester Peirce nori, kad finansų įmonės nustotų kaupti klientų duomenis, kai pažeidimai atskleidė privalomo tapatybės rinkimo išlaidas.
Šią savaitę SEC komisaras paragino plačiau naudoti daugkartinio naudojimo skaitmeninius kredencialus, kurie galėtų nustatyti faktus apie klientus, nereikalaujant, kad kiekviena finansų įstaiga dar kartą rinktų pagrindinę asmeninę informaciją.
Anot jos:
„Šiandien visuomenė atsidūrė kryžkelėje. Vienu keliu slypi status quo: daugiau duomenų rinkimo, daugiau tarpininkų stebėjimo, daugiau „pažink savo klientą“ reikalavimų, kurie paverčia mūsų finansinius bėgius panoptikumu. Kitas kelias yra galimybė panaudoti naujas technologijas, kad pagerintume mūsų gebėjimą sugauti nusikaltėlius, renkant mažiau asmeninės informacijos nei bet kada anksčiau ir taupiau stebint, kad apsaugotume amerikiečių privatumą.
Jos pastabos atsiliepia neseniai įvykusiais saugumo incidentais pagrindinėse finansų platformose, pvz., „Revolut“, kai buvo atskleisti asmens dokumentai, adresai ir kita informacija, kurią šios įmonės renka siekdamos įvykdyti klientų patikrinimo ir kovos su pinigų plovimu reikalavimus.
Peirce’as teigė, kad reguliavimo institucijos turėtų persvarstyti, ar įstaigoms reikia konkrečios informacijos, ar tiesiog reikia patvirtinti faktus, kuriuos šie įrašai nustato. Anot jos, atributais pagrįsti įgaliojimai gali įrodyti, ar kas nors atitinka amžiaus cenzą, turi tam tikrą pilietybę ar yra įtrauktas į sankcijų sąrašus, neatskleidžiant tokios informacijos kaip vardas, pavardė, pajamos ar adresas.
„Ar ją reikia surinkti daugiau nei vienai įmonei? Peirce’as paklausė, teigdamas, kad jau egzistuoja technologija, skirta sumažinti klientų perduodamos informacijos ir ją gaunančių institucijų skaičių. Ji teigė, kad šios pastabos atspindi jos pačios, o ne SEC nuomonę.
Klausimas tampa vis aktualesnis, nes Vašingtonas kuria naują stabilių monetų atitikties režimą.
GENIUS įstatymas reikalauja, kad leidžiamų mokėjimų stabilių monetų emitentai vykdytų klientų identifikavimo programas, o reguliuotojai siūlo taisykles, pagal kurias būtų toliau reikalaujama, kad apdrausti emitentai gautų ir saugotų identifikavimo informaciją iš klientų.
Pažeidimai paverčia KYC įrašus taikiniais
Coinbase pateikė vieną ryškiausių rizikos pavyzdžių praėjusiais metais.
Užpuolikai papirko rangovus ar darbuotojus, dirbančius užsienio klientų aptarnavimo pareigose, kad gautų informaciją iš biržos vidinių sistemų. Vėliau Coinbase atskleidė, kad nukentėjo 69 461 klientas.
Sugadinta informacija buvo vardai, adresai, telefonų numeriai, el. pašto adresai, daliniai socialinio draudimo numeriai, vyriausybės išduoti tapatybės vaizdai, sąskaitų likučiai ir operacijų istorijos. Slaptažodžiai ir privatūs raktai nebuvo pavogti, tačiau „Coinbase“ perspėjo, kad informacija gali būti panaudota socialinėms inžinerinėms atakoms prieš klientus.
Tada generalinis direktorius Brianas Armstrongas pažeidimą pavertė argumentu prieš tai, kiek informacijos finansų įmonės turi saugoti.
„Mes nenorime jo rinkti, o mūsų klientai to nekenčia“, – sakė Armstrongas, ragindamas įstatymų leidėjus persvarstyti Banko paslapties įstatymą ir kovos su pinigų plovimu reikalavimus.
Jis taip pat teigė, kad Kongresas turėtų peržiūrėti įstatymus arba jie turėtų susidurti su konstituciniu iššūkiu, o tai yra daug daugiau nei Peirce’o pasiūlymas pakeisti reikalingos informacijos rinkimo ir tikrinimo tvarką.
Šį mėnesį „Revolut“ problema vėl iškilo kitu keliu.
„Fintech“ bendrovė teigė, kad neteisėta šalis naudojo teisėtą vyriausybės agentūros el. pašto domeną, kad siųstų apgaulingus informacijos užklausas.
Atsakydama „Revolut“ atskleidė klientų informaciją, įskaitant tapatybę ir kontaktinius duomenis bei pasų ir vairuotojo pažymėjimų kopijas. Atsižvelgiant į klientą, medžiaga taip pat gali apimti patvirtinimo asmenukes, sąskaitos ataskaitas ir operacijų istorijas. „Revolut“ teigė, kad jos sistemos ir klientų lėšos nebuvo paveiktos.
Epizodai iliustruoja pažeidžiamumą, į kurį nusitaikė Peirce: kai institucijos sukaupia tapatybės įrašus, pavogti pinigus nereikia pažeisti privačių raktų ar tiesiogiai pažeisti finansines sąskaitas. Asmeninė informacija pati gali tapti turto prievartavimo, apsimetinėjimo ir vėlesnių atakų priemone.
Stablecoin taisyklės išsaugo kolekcijos modelį
Politikos iššūkis yra tas, kad JAV reguliuotojai tuo pat metu išplečia klientų identifikavimo reikalavimus į kitą finansų sistemos dalį.
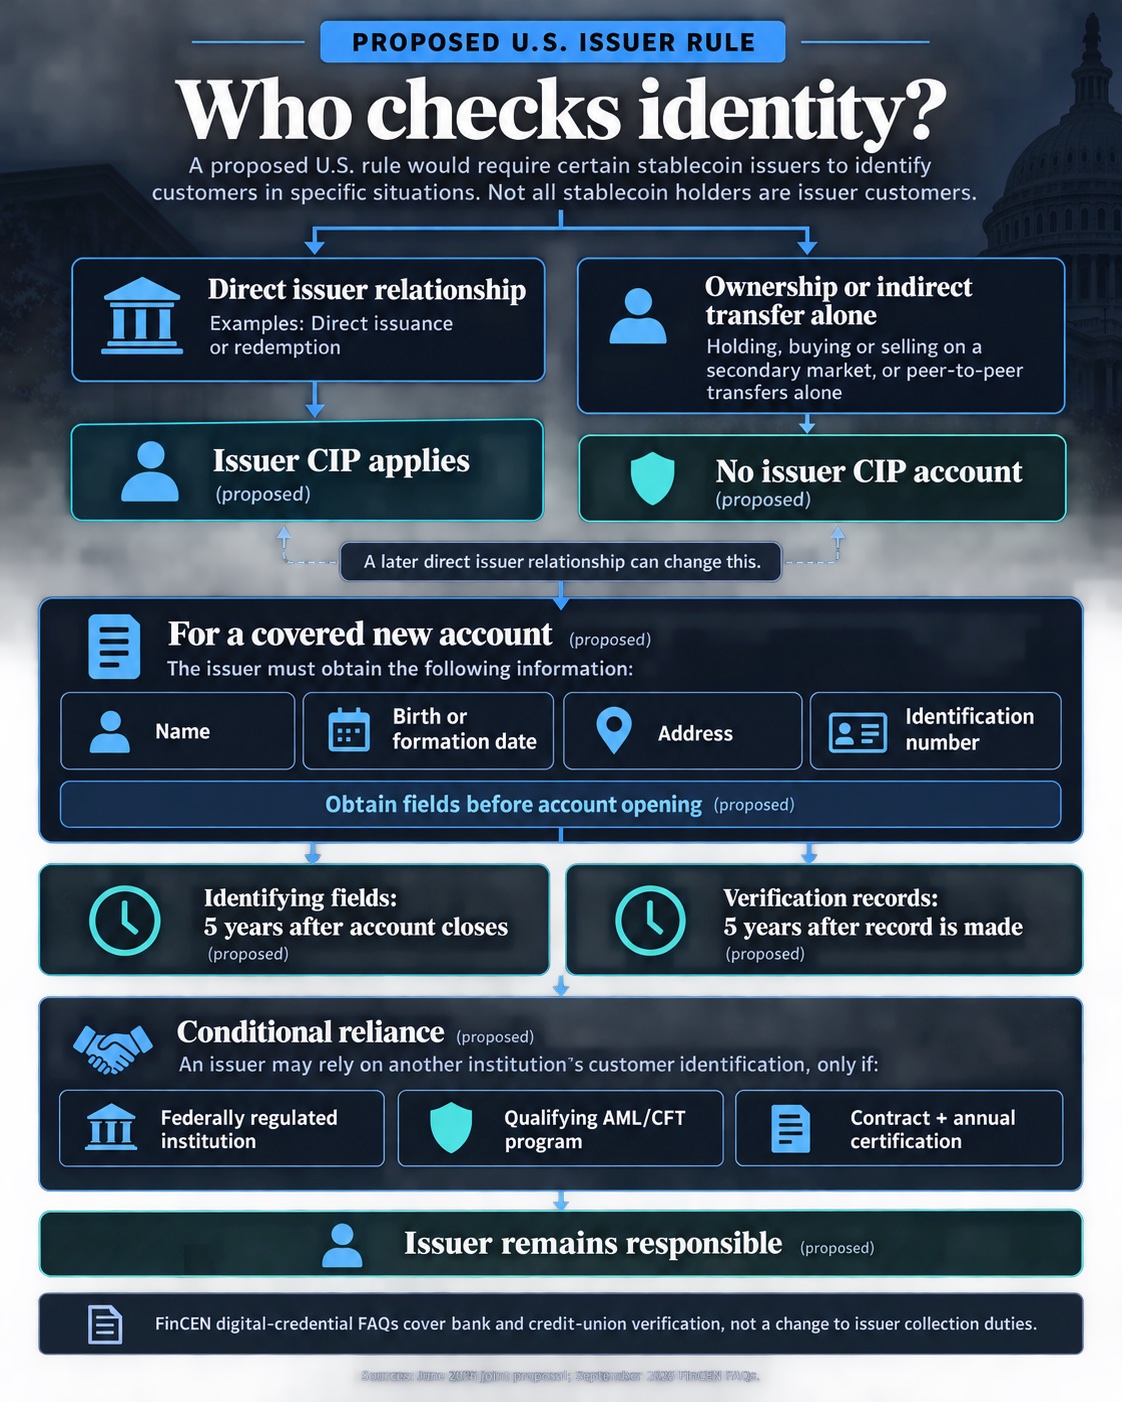
Pagal siūlomą GENIUS įstatymo įgyvendinimą, stabilių monetų leidėjas, kuriam leidžiama mokėti, paprastai turėtų gauti kliento vardą, pavardę, gimimo ar formavimo datą, adresą ir identifikavimo numerį, prieš atidarydamas padengtą sąskaitą.
Tada identifikavimo informacija būtų saugoma penkerius metus po sąskaitos uždarymo, o įrašai, apibūdinantys tikrinimo metodus ir rezultatus, paprastai išsaugomi penkerius metus nuo jų sukūrimo.
Reikalavimas netaikomas kiekvienam asmeniui, kuris gauna ar turi stabilią monetą. Ji skirta klientams, užmezgusiems padengtus santykius su emitentais, įskaitant santykius, susijusius su tiesiogine emisija ar išpirkimu.
Reguliavimo institucijos teigia, kad reikalavimai įgyvendina Kongreso nurodymą, kad stabilių monetų emitentai pagal Banko paslapties įstatymą būtų laikomi finansų institucijomis ir palaiko veiksmingas klientų identifikavimo programas, skirtas kovai su pinigų plovimu, teroristų finansavimu ir kita neteisėta veikla.
Pasiūlyme jau paliekama erdvės technologijoms. Emitentas gali naudoti skaitmeninius kredencialus kaip tapatybės patvirtinimo dalį ir tam tikromis sąlygomis pasikliauti procedūromis, kurias atlieka kita reguliuojama finansų įstaiga.
„FinCEN“ šį mėnesį taip pat teigė, kad bankai ir kredito unijos gali naudoti reikalavimus atitinkančius vyriausybės išduotus skaitmeninius kredencialus, įskaitant mobiliojo telefono vairuotojo pažymėjimus, vykdydami savo esamas klientų identifikavimo programas.
Šie mechanizmai nesiskiria nuo Peirce aprašyto nešiojamojo modelio. Tikrinimo technologija gali pakeisti tai, kaip institucija patvirtina tapatybę, nebūtinai panaikindama savo pareigą gauti nurodytą informaciją apie klientus arba tvarkyti įrašus.
Kova pereina prie paskutinės taisyklės
Reguliuotojai paliko šį klausimą atvirą.
„FinCEN“ ir bankų agentūros aiškiai paklausė, ar galutinė stabilių monetų taisyklė turėtų būti taikoma skaitmeninėms tapatybės sistemoms arba patikrinamiems kredencialams ir kokia nauda bei rizika būtų lydima jų naudojimo.
Jie pripažino, kad nevyriausybinis įgaliojimas galėtų leisti kam nors įrodyti, kas jie yra, neatskleidžiant papildomos informacijos, tačiau atsisakė į siūlomą reglamentavimo tekstą įtraukti konkrečias patikrinamų įgaliojimų nuostatas.
Tai sukuria vietos paskutinėms taisyklėms, nustatančioms, kiek išliks pasikartojančios kolekcijos.
Reguliavimo institucijos galėtų išplėsti aplinkybes, kuriomis stabilių monetų leidėjai pasitiki tapatybės patikrinimais, atliekamais kitur, aiškiau pripažinti kriptografiškai patikrinamus kredencialus arba leisti įmonėms išsaugoti įrodymus, kad reikiami patikrinimai buvo atlikti, nesaugodami papildomų pagrindinių dokumentų kopijų, jei tai leidžia įstatymai.
Stablecoin įmonėms rezultatas lems, ar reikia sukurti kitos kartos duomenų bazes, kuriose būtų klientų tapatybės informacija, ar investuoti į sistemas, skirtas tikrinti reikiamus atributus ir turėti mažiau neapdorotų duomenų.
GENIUS įstatyme jau nustatyta, kad reguliuojami emitentai turi žinoti savo klientus. Likusios taisyklės nustatys, kiek įmonių turi saugoti informacijos, naudojamos siekiant įrodyti, kas yra tie klientai, kopijas.