„GalaChain“ 2 milijardų GALA išnaudojimas prasidėjo nuo nepavykusių sandorių
„GalaChain“ rugpjūčio mėnesio išnaudojimas nesėkmingus sandorius pavertė pakartotinai naudojamu autorizavimu, atskleidė saugumo trūkumą, kuris išgyveno daugybę auditų.
„Gala Games“ sukurta blokų grandinė teigia, kad užpuolikas panaudojo istorinius nesėkmingų sandorių parašus, kad rugpjūčio 18 d. iš devynių piniginių nusausintų apie 2 milijardus GALA (apie 3 mln. USD) ir dešimtis kitų žetonų.
Rugsėjo 14 d. pomirtiniame dokumente pavaizduota operacija, parengta prieš pirmąjį neteisėtą perdavimą, su susietais likučiais, automatizuotais pateikimais ir trūkumais, apimančiais parašo patikrinimą ir pakartojimo apsaugą.
„Gala“ ištaisė trūkumus, kai atakos metu pristabdė savo tiltą. Šis incidentas dabar kelia platesnį klausimą blokų grandinės operatoriams: ar sistemos, sukurtos remiantis galiojančiais parašais ir žmogaus sukeltos avarinės kontrolės priemonės, gali pakankamai greitai reaguoti, kai išnaudojimas bus automatizuotas.
Nepavykusios operacijos tapo atakų inventoriumi
Užpuolikas atvyko su 74 pakartojamais parašais, surinktais iš nepavykusių sandorių, trunkančių net 55 dienas, sakė Gala.
Tie parašai buvo susieti su išsamiomis žiniomis apie paveiktas sąskaitas. Iš 59 sąskaitų žetonų kombinacijų, nutaikytų per incidentą, 56 buvo nusausintos dėl tikslaus balanso per pirmąjį bandymą. Keturios didžiausios GALA pozicijos buvo užimtos mažėjančia tvarka per 18 sekundžių.
Šis modelis rodo, kad žvalgyba įvyko prieš pradedant eksploatavimą, o ne sąskaitos likučiai buvo aptikti po operacijos atakos metu.
Tada vykdymas vyko greitai. „Gala“ užfiksavo 1 066 pateikimus 4,5 sekundės vidutiniu intervalu, o 73,9% atsiuntė vieno bloko atstumu.
Istoriniai parašai buvo vertingi dėl to, kaip „GalaChain“ tvarkė EIP-712 įvestų duomenų patikrinimą.
Prieš pataisą tikrintojas priėmė su užklausa pateiktus tipo apibrėžimus, o ne išvedė juos iš iškviestos operacijos. Tai leido pateikti parašą, apimantį vieną laukų rinkinį, o kitas metodas buvo vykdomas naudojant papildomą informaciją, kurios pasirašantis asmuo niekada nebuvo įsipareigojęs.
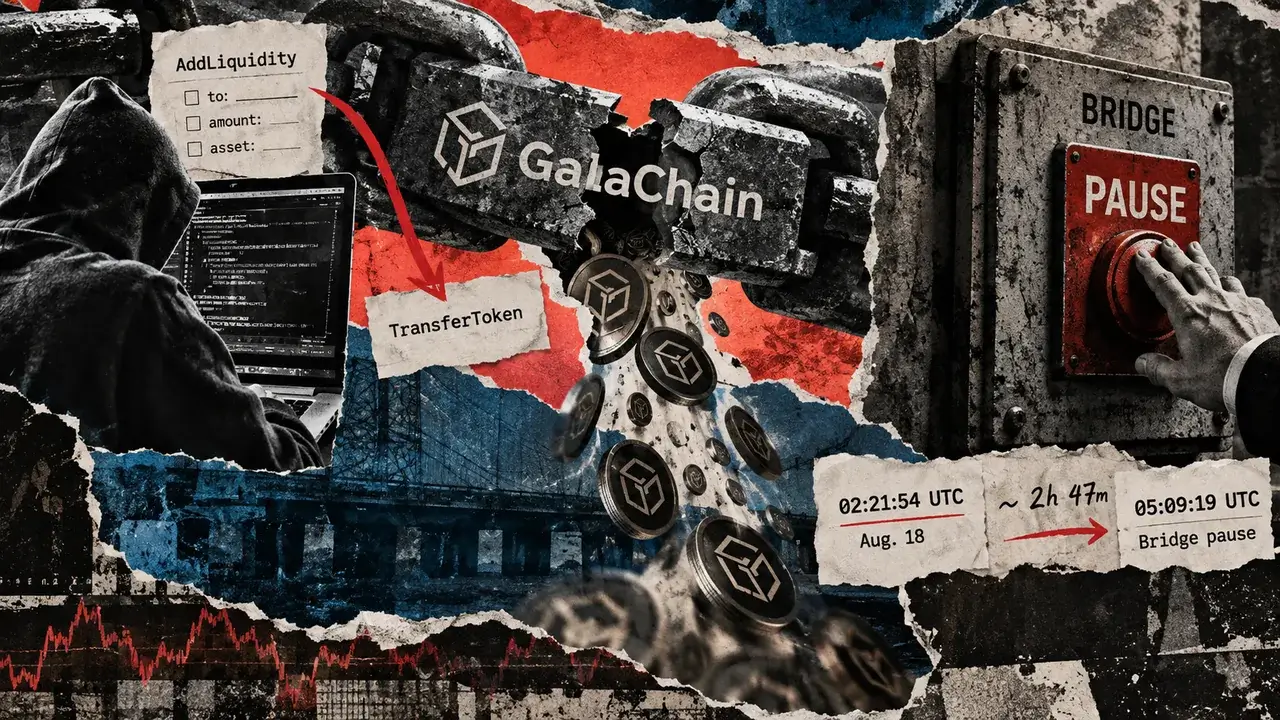
Vienas grandinės pavyzdys rodo a TransferToken skambučių apdorojimas apie 1,64 milijardo GALA, nors EIP-712 struktūra, pateikta patikrinti, aprašyta AddLiquidity operacija. Paskirties vieta, kiekis ir prieigos rakto egzempliorius, kurį naudojo perkėlimas, buvo už pasirašytos struktūros ribų.
Pats parašas kriptografiškai galiojo. Sistema negalėjo garantuoti, kad sąskaitos turėtojas davė leidimą dėl ekonominio poveikio.
Gala teigė, kad tyrėjai nerado jokių įrodymų, kad paveiktų vartotojų privatūs raktai, pradinės frazės ar slaptažodžiai buvo pažeisti. Ši išvada iš dalies grindžiama vidiniais įrodymais, kurių bendrovė nepaskelbė.
Atskiras pakartojimo trūkumas išplėtė parašų, kuriuos galėjo panaudoti puolėjas, sąrašą.
„GalaChain“ priskyrė unikalius operacijų raktus, skirtus sustabdyti tos pačios pasirašytos naudingos apkrovos pateikimą daugiau nei vieną kartą. Tačiau kai operacija nepavyko, raktas gali grįžti atgal kartu su nesėkmingais būsenos pakeitimais.
Parašas liko matomas viešoje knygoje, o atkūrimo raktas liko pasiekiamas.
Gala teigė, kad 57 iš 60 istorinių šaltinių operacijų, susijusių su išnaudojimu, buvo bent viena nesėkminga vidinė operacija, o nė viena nebuvo visiškai sėkmingai užbaigta.
Šis derinys nesėkmingas istorines užklausas pavertė pakartotinai naudojamais leidimais. Užpuolikui nereikėjo klastoti parašų ar vogti privačių raktų, esančių už kiekvienos tikslinės piniginės, nes autentiški parašai jau buvo paskelbti tinkle.
GALA auditai praleido apsaugos priemonių sąveiką
Tuo tarpu pažeidžiamumas išliko išorinės saugumo peržiūros prieš ataką.
Gala teigė, kad atitinkama patvirtinimo logika buvo išnagrinėta 2025 m. pabaigoje vykdant į autorizaciją orientuotą „CertiK“ užduotį ir sausio mėn. Hashlock peržiūrint SDK. Nei vienas, nei kitas nenustatė parašo apimties problemos.
Bendrovė tų ataskaitų nepaskelbė, todėl sunku nustatyti, ką kiekviena peržiūra išbandė arba kaip išsamiai išnagrinėjo parašo tikrinimo ir pakartojimo apsaugos sąveiką.
Pažymėtina, kad pats atkūrimo mechanizmas buvo pristatytas po ankstesnio CertiK atradimo.
Ši apsauga gali užkirsti kelią pakartotiniam naudojimui, kai operacijos raktas buvo sunaudotas. Rugpjūčio 18 d. užpuolikas rado ribą, kur nustojo veikti apsaugos priemonės: nepavykusios operacijos, kurių pasirašyti naudingieji kroviniai tapo vieši, o jų unikalūs raktai liko nepanaudoti.
Vėliau „Gala“ pakeitė abi sistemas.
Parašo tikrinimas dabar gauna savo tipo informaciją iš iškviečiamos operacijos, o ne pasitikėdamas skambintojo pateiktu apibrėžimu. Į užklausas taip pat įtraukiami identifikatoriai, kurie parašus glaudžiau susieja su kanalu, sutartimi ir autorizuojamu metodu, o galiojimo laiko žymos riboja, kiek laiko galioja pasirašyti naudingieji kroviniai.
Pakartotinis pataisymas išlieka unikalus operacijos raktas, net jei pagrindinė verslo operacija nepavyksta, todėl ta pati istorinė užklausa negali likti pasiekiama kitam bandymui.
Tie lopai pašalina du trūkumus, aprašytus pomirtinėje. Jie neišsprendžia atsako laiko problemos, kuri iškyla, kai jau vyksta pagrįstai atrodanti ataka.
Pirmasis patvirtintas neteisėtas perkėlimas įvyko 02:21:54 UTC. Gala pristabdė tiltą 05:09:19 UTC, maždaug po dviejų valandų ir 47 minučių, ir pradėjo šalinti vaidmenis iš gavėjo adreso 05:22.
Bendrovė neatskleidė, kada jos stebėjimas pirmą kartą aptiko veiklą, todėl šis intervalas negali būti traktuojamas kaip reakcijos laikas. Gala sakė, kad bandymai perkelti turtą per tiltą buvo atmesti po pauzės.
Vis dėlto chronologija rodo skirtumus, su kuriais susiduria operatoriai, kai eksploatacija pasiekia mašinos greitį: pareiškimai gali būti pateikiami kas kelias sekundes, o aptikimui, tyrimui ir skubiam įsikišimui vis tiek gali prireikti žmogaus sprendimų.
Tiltų operatoriai susiduria su mašinos greičio gynybos problema
Gala teigė, kad nuo to laiko pridėjo tapatybės normų limitus, didelės vertės sąskaitų elgsenos stebėjimą ir papildomą peržiūrą, ar laikinai pašalinama, viršijanti tam tikras ribas.
Dėl šių priemonių saugumo kontrolė perkeliama anksčiau atsiskaitymo procese, kai neįprasta veikla gali būti sulėtinta prieš išleidžiant turtą iš sistemos.
Jie taip pat įveda kompromisus.
Su operacijomis susiję parašai, galiojimo terminai ir pakartojimo klavišai iš esmės vykdo instrukcijas, kurias vartotojas iš tikrųjų pasirašė. Kainos ribos ir elgsenos paleidikliai reikalauja, kad operatoriai nuspręstų, kas yra neįprasta veikla, o atšaukimo sulaikymas gali atidėti teisėtus ir kenkėjiškus vartotojus.
„Gala“ apibūdino užpuoliką kaip naudojantį dirbtinio intelekto įrankius, tačiau šis vertinimas remiasi vidiniais įrodymais, kurių bendrovė nepaskelbė.
Šis skirtumas yra svarbus, nes kriptovaliutų įmonės vis dažniau kelia grėsmes saugumui dėl dirbtinio intelekto. Tilto operatoriams aktualesnė problema yra tai, ar automatizuoti užpuolikai gali greičiau išnaudoti tinkamai atrodančius prieigos kelius, nei stebėjimo sistemos gali juos nustatyti ir sulaikyti.
„Gala“ pranešė, kad pateikė skundą FTB skundų dėl nusikaltimų internete centrui ir išsiuntė atitinkamoms platformoms prašymus išsaugoti ir įšaldyti, nes seka pajamas per keturias grandines.
Tikėtina, kad ilgalaikis iššūkis pereis prie audito apimties. Apžvalgose, kuriose atskirai tikrinamas parašo tikrinimas, pakartojimo apsauga ir operacijų vykdymas, gali būti nepastebėti pažeidžiamumai, kurie atsiranda tik toms sistemoms sąveikaujant.
„GalaChain“ būsimi auditai turės nustatyti, ar panašių įgaliojimų spragų liko kitur SDK.
Tilto operatoriams, plačiau, komercinės sąnaudos, susijusios su žmogaus sukelta pauze, didėja su kiekvienu bloku, kai atvyksta užpuolikas su surinktais parašais, susietais likučiais ir automatiniu pateikimo varikliu.