„Ethereum“ klientų įvairovės vaizdas nutrūksta pagal nesuderinamus įvertinimus
„Ethereum“ tikrintojai pasikliauja nepriklausomais konsensuso klientais, kad susitartų dėl grandinės, ir ši įvairovė yra saugos priemonė. Jei defektas paveikia klientą, kurį naudoja per daug tinklo, Ethereum gali nustoti užbaigti blokus arba, esant ekstremalesnėms sąlygoms, užbaigti netinkamą grandinę.
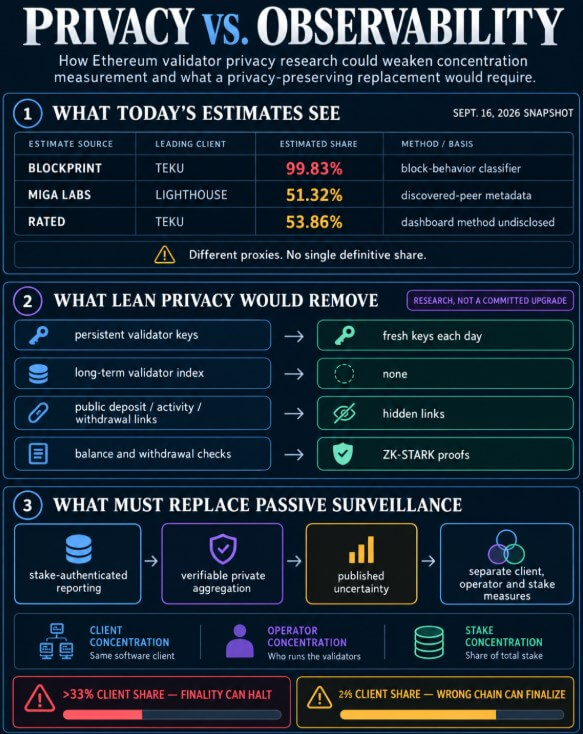
Tačiau rugsėjo 16 d. momentinė vieno klientų įvairovės informacijos suvestinė pateikė tris nesuderinamus atsakymus apie tai, kuris klientas turi didžiausią dalį. Clientdiversity.org parodė, kad Blockprint įvertino Teku 99,83%, Miga Labs įvertino Lighthouse – 51,32%, o Rated įvertino Teku – 53,86%.
Tai rodmenys, gaunami iš skirtingų tarpinių serverių, o vienas yra prijungtas prie įrankio, kurį jo kūrėjas dabar vadina nebeveikiančiu. Ethereum mokslininkai tiria stipresnį tikrintojo privatumą.
„Lean-chain“ tyrimo pasiūlyme kiekvieną dieną būtų naudojami nauji patvirtinimo raktai ir būtų paslėpti ryšiai tarp indėlių, tikrintojo veiklos ir išėmimų, taip susilpninant kai kuriuos pėdsakus, naudojamus operatoriaus ir akcijų koncentracijai matuoti.
Pagrindinis klausimas yra tai, ar „Ethereum“ gali pakeisti netobulą priežiūrą autentifikuotu bendru pranešimu, kol tie nuolatiniai identifikatoriai išnyks.
Kodėl ginčijami skaičiai yra svarbūs
Ethereum.org klientų įvairovės gairėse aprašomi du skirtingi gedimo lygiai.
Dėl konsensuso kliento, kurį naudoja daugiau nei 33 % mazgų, klaida gali užkirsti kelią baigtumui, gyvumo gedimui, dėl kurio vartotojai negali pasikliauti operacijomis kaip negrįžtamomis.
Dviejų trečdalių balsų turinčio kliento kritinė klaida gali sukelti netinkamą grandinės suskaidymą, saugos gedimą, dėl kurio tikrintuvai gali susidurti, arba brangus išėjimo ir sugrįžimo procesas.
Viešose gairėse mazgo bendrinimas naudojamas kaip santrumpa. Tyrėjai, ieškantys bendro sutarimo rizikos vertinimo, rūpinasi pasiskirstymu tarp tikrintojų ir jų balsavimo svoriu, nes paprastas matomų mašinų skaičius neparodo, kiek kiekvienas klientas grąžina akcijų.
Rugsėjo 16 d. momentinė nuotrauka nepateikė tokio aiškaus, svertinio statymo atsakymo.
| Įvertink | Didžiausias rodomas klientas | Rodoma dalis | Pagrindinis signalas |
|---|---|---|---|
| Bloko atspaudas | Teku | 99,83 % | Mašininio mokymosi klasifikacija pagal bloko elgesį |
| Miga laboratorijos | Švyturys | 51,32 % | Kliento metaduomenys iš atrastų bendraamžių |
| Įvertintas | Teku | 53,86 % | Metodas neatskleidžiamas clientdiversity.org |
„Sigma Prime“ archyvuota saugykla sako, kad klasifikatorius nebėra tikslus po „Ethereum“ Electra atnaujinimo ir mano, kad projektas nebeveikia. Vis dėlto Clientdiversity.org pažymėjo, kad Blockprint skydelis atnaujinamas kasdien.
Miga matuoja kitokį signalą. Jo „Ant“ tikrinimo programa atranda bendraamžius ir prašo kliento metaduomenų. Užkardos, atmesti ryšiai, aptikimo spragos ir besisukantys kolegų ID gali apriboti aprėptį. Vienas mazgas gali aptarnauti daug tikrintuvų, todėl mazgo pavyzdys neatskleidžia, kiek daug dėmesio tenka kiekvienam stebėjimui.
Rated dokumentuose rodoma atskira priskyrimo problema. Operatoriaus lygio analizei Rated sugrupuoja patvirtinimo raktus pagal depozito adresą, tada susieja tas grupes su subjektais, naudodama sandorių tyrimą, blokų grafičius ir savanorišką atskleidimą.
Rated sako, kad nėra standartinio metodo šiam aukštesnio laipsnio atvaizdavimui. Jo operatoriaus priskyrimas nėra kliento įvertinimo, rodomo clientdiversity.org, paaiškinimas, bet parodo, kiek koncentracijos analizė gali priklausyti nuo nuolatinių viešųjų nuorodų.
Klientų koncentracija, operatoriaus koncentracija ir akcijų koncentracija yra susijusios, bet nepakeičiamos. Didelis operatorius gali įvairinti klientus, o nominaliai atskiri tikrintojai gali dalytis vienu operatoriumi, prieglobos paslaugų teikėju arba programinės įrangos paketu.
„Ethereum Lean“ privatumas pakeistų tai, ką stebėtojai gali išmatuoti
Buterino liepos mėn. paskelbtame tyrimo pranešime siūloma daugumą Ethereum kiekvieno tikrintojo apskaitos perkelti į nulinių žinių įrodymus. Privatumo fazėje aktyvus tikrinimo registras būtų atkuriamas kiekvieną dieną, tikrintuvai registruotų naujus raktus ir neliktų ilgalaikio tikrinimo indekso.
Likučių atnaujinimai ir išėmimo sąlygos būtų įrodomos naudojant ZK-STARK. Indėliams būtų naudojami paslėpti įsipareigojimai, todėl išėmimo adresas nėra viešai susietas su ankstesne tikrintojo veikla.
Buterinas apibūdino rezultatą kaip stiprų tikrintojo anonimiškumą. Diskusijos metu jis taip pat pripažino, kad privatumas gali slėpti centralizavimą, tačiau teigė, kad didelės operacijos vis tiek gali nutekėti pakankamai bendrų duomenų, kad juos būtų galima identifikuoti.
Platesniame „Ethereum“ privatumo plane aprašomi keli protokolo pakeitimai kaip aktyvus darbas arba svarstomi kandidatai ir sakoma, kad veiksmų planas yra nebaigtas ir gali būti keičiamas.
Kasdieniniai pagrindiniai pakeitimai sutrikdytų metodus, pagal kuriuos daroma prielaida, kad laikui bėgant galima sekti tikrintuvą. Paslėpus indėlio ir pinigų išėmimo nuorodas, taip pat būtų pažeista kai kurių operatorių priskyrimo naudojama indėlių ir adresų grupė.
„Miga“ tikrinimo programa stebi tinklo bendraamžius, o ne pasikliauja ilgai veikiančiais patvirtinimo raktais. Blokų klasifikatorius ieško elgesio, o ne tapatybės. Nė vienas metodas automatiškai neišnyktų, nes raktai sukasi, nors dėl naujo protokolo ir kliento elgesio jų signalai gali būti mažiau patikimi.
Bloko atspaudo gedimas po Electra jau rodo, kaip protokolo pakeitimas gali panaikinti piršto atspaudą.
2025 m. atliktas USENIX tyrimas parodė, kad keturi stebėtojų mazgai per trijų dienų matavimą aptiko daugiau nei 15% Ethereum tikrintuvų lygiaverčių tinklų tinkle. Šis eksperimentas parodo, kaip tinklo pėdsakai gali atskleisti prieglobos koncentraciją, bet taip pat, kodėl išsaugant šiuos pėdsakus kyla privatumo ir taikymo rizika.
Yra tyrimų kelias, leidžiantis skelbti bendrus klientų bendrinimus neatskleidžiant kiekvieno tikrintojo pasirinkimo, tačiau tai dar neišsprendžia autentifikavimo.
Nethermind tyrimo projektas ištyrė privatų balsavimą teikiant klientų ataskaitas. Tikrintojai galėtų užšifruoti savo klientų pasirinkimus, įrodyti, kad jų biuleteniai yra struktūriškai galiojantys ir leisti valdžios institucijoms atkurti tik suvestinius duomenis. Projekte buvo atsižvelgta į homomorfinį šifravimą, paskirstytą raktų generavimą ir nulinių žinių įrodymus.
IETF tyrimo projekte apie patikrintą paskirstytą agregavimą aprašomos susijusios kriptografinės priemonės, skirtos privačioms sumoms, histogramoms, grupavimui ir dideliems smūgiams. Šie primityvai gali patvirtinti pateikto matavimo formą, slepiant atskirą įvestį.
Sudėtinės sąrankos ir paskirstyti tikrintuvai taip pat gali naudoti daugiau nei vieną konsensuso ar vykdymo klientą, todėl sąžininga ataskaita yra sudėtingesnė nei viena etiketė. Nethermind įraše atranka, netikri duomenys, programinės įrangos patvirtinimas, iššifravimo įgaliojimai ir našumas nurodomi kaip neišspręsti dizaino klausimai.
Privataus kliento bendrosios ataskaitos gali parodyti, ar klientas peržengė įspėjimo slenkstį neatskleisdamas atskirų tikrintuvų, tačiau vis tiek nepastebėjo, kad viena įmonė valdė daug nesusijusių raktų. Kliento daliai ir operatoriaus daliai reikia atskirų autentifikuotų matavimų. Nei Lean poste, nei privačių pranešimų tyrime nenurodoma visa operatoriaus koncentravimo sistema.
„Ethereum“ gali padaryti tikrintojus privatesnius, neatsisakydamas klientų įvairovės saugos disciplinos, tačiau matavimas turi tapti aiškia privatumo dizaino dalimi. Tai reiškia akcijų autentifikuotą ataskaitų teikimą, patikrinamą agregaciją, paskelbtą neapibrėžtumą ir atskirą kliento, operatoriaus ir akcijų koncentracijos traktavimą.
Kasdienis pakartotinis anonimiškumas atskleistų, kiek dabartinis vaizdas jau priklauso nuo nesuderinamų įvertinimų ir viešų pėdsakų, kuriuos norima pašalinti atliekant privatumo tyrimus.