aelf recovery: paslaugos grįžta, prieiga prie mainų skiriasi
aelf, blokų grandinės tinklas, sukurtas aplink AELF MainChain ir tDVV dAppChain, atkūrė prieigą prie viešųjų mazgų ir keletą pagrindinių paslaugų po to, kai dėl kenkėjiškų išmaniųjų sutarčių veiklos buvo kontroliuojamas atkūrimas. Dėl incidento blokų gamyba buvo sustabdyta maždaug vienai savaitei, o pakartotinis atidarymas lieka nebaigtas.
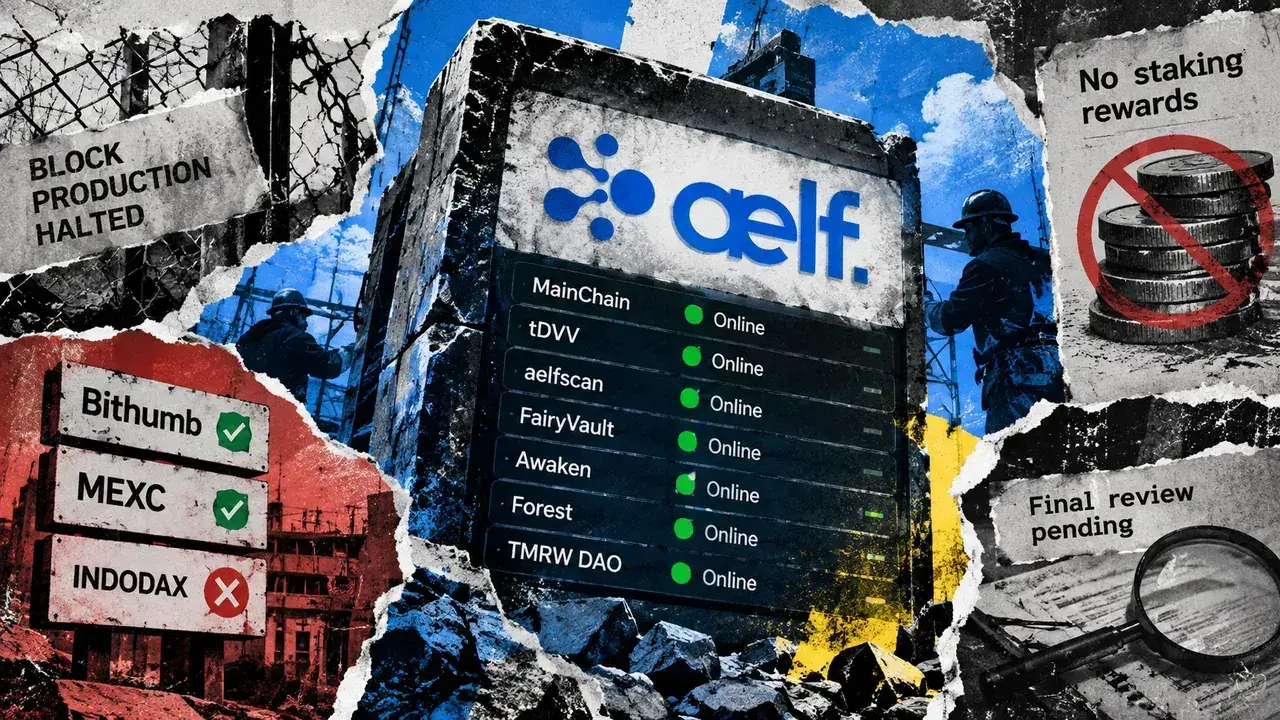
Rugsėjo 14 d. projekto atkūrimo naujinys nurodė, kad abu viešieji mazgai vėl pasiekiami kartu su aelfscan explorer, FairyVault pervedimais, Awaken prekyba, Forest NFT naršymu ir TMRW DAO statymo sąsaja. Rugsėjo 15 d. „MainChain“ ir „tDVV“ būsenos galutiniai taškai buvo pasiekiami didėjant blokų aukščiui, tačiau atliekant šiuos patikrinimus nebuvo patikrinta, ar vartotojai gali pateikti operacijas.
Taip pat buvo pasiekiamos aelfscan, FairyVault, Awaken, Forest ir TMRW DAO priekinės dalys. Per tuos patikrinimus nebuvo įvykdytas joks tiesioginis pervedimas, prekyba ar atlygio paraiška.
Kas lieka nebaigta
Aelf teigė, kad mainų indėliai ir pinigų išėmimai atnaujinami palaipsniui ir gali skirtis priklausomai nuo vietos. Atnaujintas Bithumb pranešimas suplanavo ELF įnešimus ir išėmimus iš naujo rugsėjo 14 d. 14:00 KST. MEXC planavo savo atnaujinimą rugsėjo 5 d. ir liepė vartotojams sugeneruoti naujus indėlių adresus, nes ankstesni buvo neteisingi. Šiuose pranešimuose nustatomi renginių tvarkaraščiai, bet neįrodomas tiesioginis pasiekiamumas paskyros lygiu.
Tuo tarpu INDODAX rugsėjo 2 d. pranešime ELF piniginės įnešimas ir išėmimas vis dar buvo apibūdintas kaip uždarytas. Kadangi šis pranešimas yra pasenęs, jis gali neatspindėti vėlesnio prieigos prie paskyros pakeitimo, todėl naudotojai turi patikrinti kiekvieną vietą prieš perkeldami lėšas.
Blokų gamybos pauzė taip pat turėjo tiesioginį poveikį. aelf teigė, kad per maždaug vieną savaitę trukusį sustabdymą nebuvo gauta jokių tinklinių premijų. TMRW DAO sąsajos atkūrimas nepakeis šio rezultato: už sustabdytą laikotarpį, kad būtų galima pareikšti ieškinį, nėra tinklo atlygio.
„aelf“ rugpjūčio 26 d. incidento atnaujinime teigiama, kad tyrėjai nustatė 155 su kenkėjiška veikla susijusias operacijas, įskaitant 127 su AELF ir 28 su tDVV. Jame taip pat aprašyti penki unikalūs .NET rinkiniai, galintys sąveikauti su pagrindinėmis sistemomis ir su mazgais susijusiais raktais bei konfigūracija, todėl kyla rizika, nesusijusi su pačiomis išmaniosiomis sutartimis.
aelf perspėjo, kad šios galimybės neįrodė kiekvieno įvykdyto naudingo krovinio, buvo gautas kiekvienas tikslinis kredencialas arba sėkmingai perduoti duomenys. Įrodymų peržiūroje rugpjūčio 26 d. nebuvo nustatytas neteisėtas paprastų naudotojų turto perdavimas arba paprasto vartotojo piniginės raktų atskleidimas, tačiau ši išvada aiškiai atmetė neišspręstą mazgo ir infrastruktūros kredencialų poveikį.
Visa apžvalga po incidento, techninis priedas ir galutinis pagrindinės priežasties įvertinimas lieka nepaskelbti. aelf teigė, kad ši medžiaga bus pateikta po to, kai bus baigtas likęs darbas, įskaitant nepriklausomą peržiūrą. Iki tol atkurtos paslaugos žymi veiklos pažangą, o ne galutinį saugumą.