40 kenkėjiškų „Firefox“ priedų buvo skirti kriptovaliutų piniginėms, o 9 buvo naudojami kaip sporto rezultatų įrankiai.
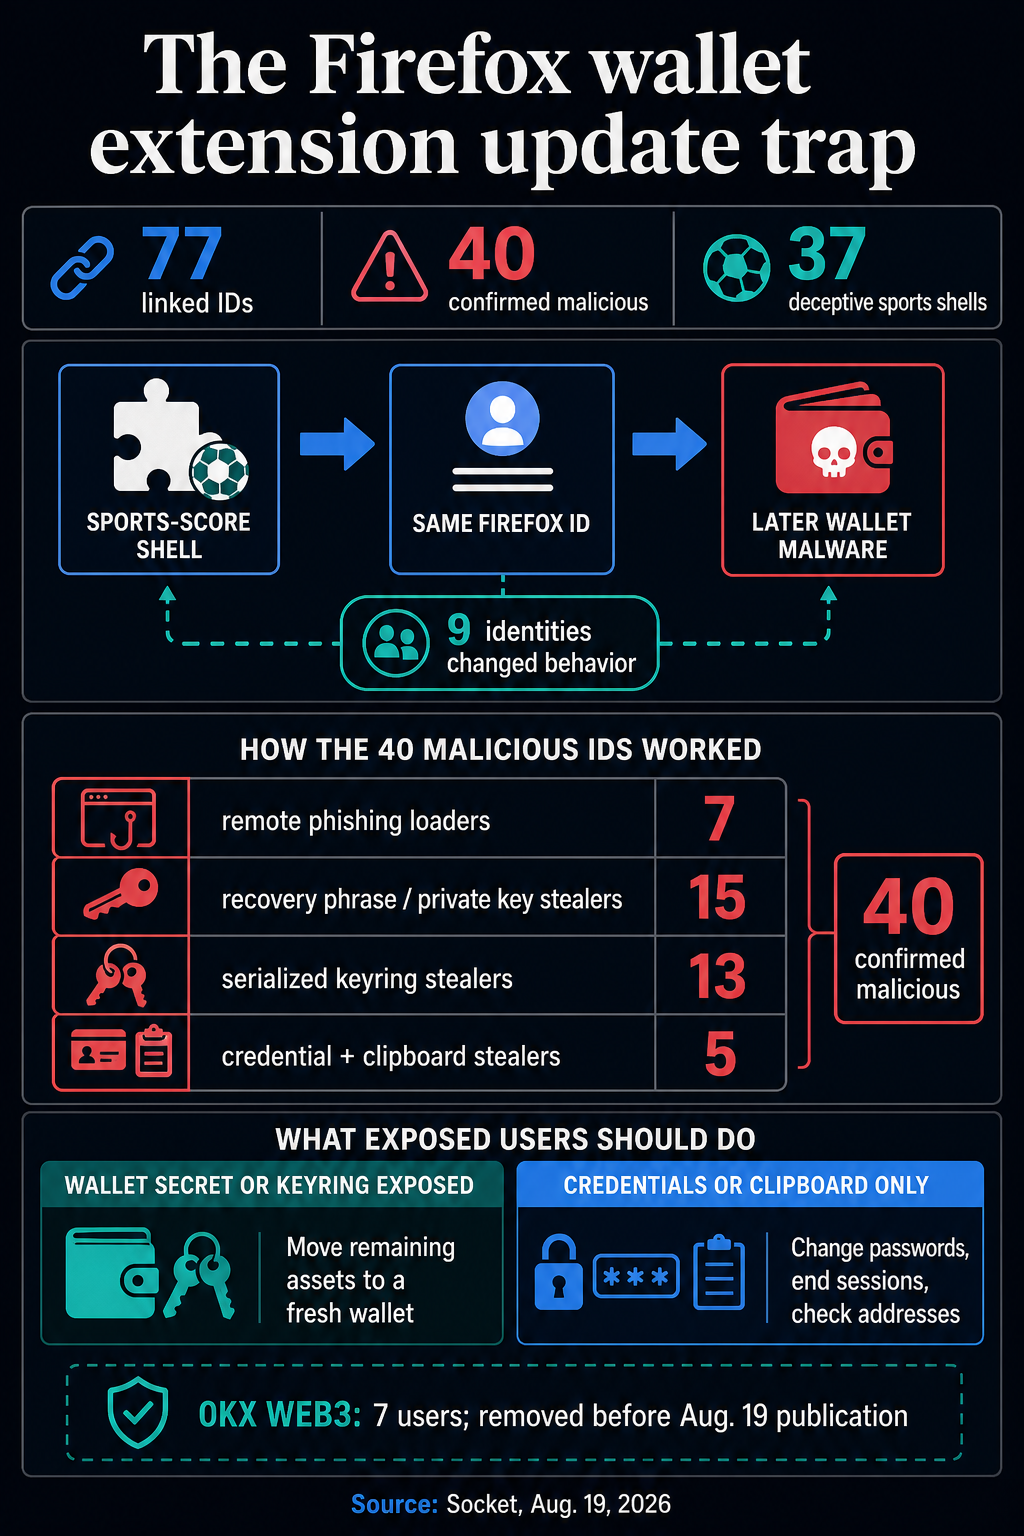
Programinės įrangos tiekimo grandinės saugos įmonė „Socket“ rado 40 „Firefox“ priedų tapatybių su patvirtintu kenkėjišku elgesiu, įskaitant kriptovaliutų nuėmimą, įskaitant devynis, kurie anksčiau platino sporto rezultatų įrankius tais pačiais ID.
Kiekvienas, kurio atkūrimo frazė, privatus raktas arba piniginės raktų pakabukas pasiekė vieną iš kenkėjiškų versijų, turi laikyti tą piniginę pažeistą, nes pašalinus priedą negalima atšaukti atskleistos paslapties.
Rugpjūčio 19 d. ataskaitoje 77 tapatybės buvo susietos su tuo, ką „Socket“ laikinai vadina „Offside Wallet Theft Factory“, iš kurių 40 patvirtino kenkėjišką elgesį. Kiti 37 buvo apgaulingi arba įtartini sportinių rezultatų apvalkalai, kurių analizuojamose versijose nebuvo patvirtintos vagystės naudingosios apkrovos.
Kampanija vyko mažiausiai nuo kovo iki rugpjūčio. „Mozilla“ pasirašymo įrašai originalioms 59 versijoms, kurias analizavo „Socket“, veikė nuo kovo 9 d. iki rugpjūčio 3 d., o veikla buvo sugrupuota balandžio ir liepos pabaigoje.
„Socket“ versijų istorijos rodo, kad devyni paveikti ID buvo:
| Firefox ID | Ankstesnė sportinė versija | Vėliau kenkėjiška versija |
|---|---|---|
| bright-save-feed@tabtools.org | Greitai Greitai 7.4.0 | Rabbit For Desktop 8.20.10 |
| swift-clip-link@fasttools.co | Dial Open Pro 7.23.25 | Web3 ir EVM 9.50.10 |
| deep-tip-sharp@browsify.co | „Quick Shield“ 5.7.1 | Rby-WALLEТ 6.7.10 |
| bolt-save-vault@devplugs.co | Lite Swatch 6.5.21 | 🐇abby-WALLEТ 7.10.10 |
| core-note-nova@webtools.net | Mygtuko impulsas 8.1.21 | RABB-Walleť 8.22.30 val |
| gear-save-tip@extrakits.example | Laikmačio impulsas 5.5.5 | Triušis WALLЕТ 11.10.10 |
| flex-lab-save@foxplugin.co | Track Quick 6.10.24 | RabbWALLЕТ 7.10.30/8.10.30 |
| pure-net-snap@fasttools.co | Parduotuvė plius 8.3.18 | Rabb🐇WALLЕТ 9.11.30 |
| fast-zip-true@smartext.co | Pomodoro plius 9.13.24 | RABB-WALLEТ 10.20.10 |
„Socket“ teigė, kad keli kampanijos priedai vis dar veikia, kai apie juos pranešė „Mozilla“. Jos ataskaitoje pažymėta, kad nuotoliniu būdu valdomas sukčiavimo priedas 0KX WEB3 analizės metu buvo gyvas su septyniais vartotojais, o „Mozilla“ jį pašalino prieš paskelbiant.
Ką turėtų daryti paveikti kriptovaliutų vartotojai
40 kenkėjiškų tapatybių naudojo skirtingus atakos kelius. Septynios buvo nuotoliniu būdu valdomos sukčiavimo sukčiavimo programos, 15 užfiksuotų atkūrimo frazių, privačių raktų ar kitų kriptovaliutų piniginės paslapčių, 13 modifikuotų „Rabby“ piniginės programinės įrangos klonų išsiuntė serijinius raktų žiedus prieš vietinį šifravimą, o penkios surinko kredencialus ir mainų srities duomenis.
Atkūrimo frazė arba privatus raktas gali atkurti piniginę kitur, o serijinis raktų pakabukas taip pat atskleidžia piniginės paskyros būseną, kol šifravimas gali ją apsaugoti.
Kiekvienas, įvedęs vieną iš tų paslapčių arba naudojęs paveiktą versiją, perdavęs raktų pakabuką, turėtų perkelti likusį turtą į naują kriptovaliutų piniginę, sukurtą naudojant naują atkūrimo frazę.
Naudotojai, kuriems priklauso tik kredencialų ir iškarpinės grupė, turėtų pakeisti paveiktus slaptažodžius, nutraukti aktyvius seansus, jei įmanoma, ir patikrinti nukopijuotus paskirties adresus. Piniginės raktus reikia pasukti, kai buvo atskleista piniginės paslaptis arba raktų pakabukas.
„Mozilla“ teigia, kad ji naudoja automatinius rizikos rodiklius ir žmogaus peržiūrą, kad nustatytų kenkėjiškus piniginės priedus, ir pataria vartotojams įdiegti tik plėtinius, nukreiptus iš oficialios piniginės teikėjo svetainės.
„Socket“ dokumentavo vagystės galimybes ir išfiltravimo infrastruktūrą, tačiau nenustatė patvirtintų aukų, priskirtinų operacijų ar bendro kampanijos nuostolio.