Ledger pataisė Ethereum programos klaidą, kuri gali rodyti vieną operaciją ir pasirašyti kitą
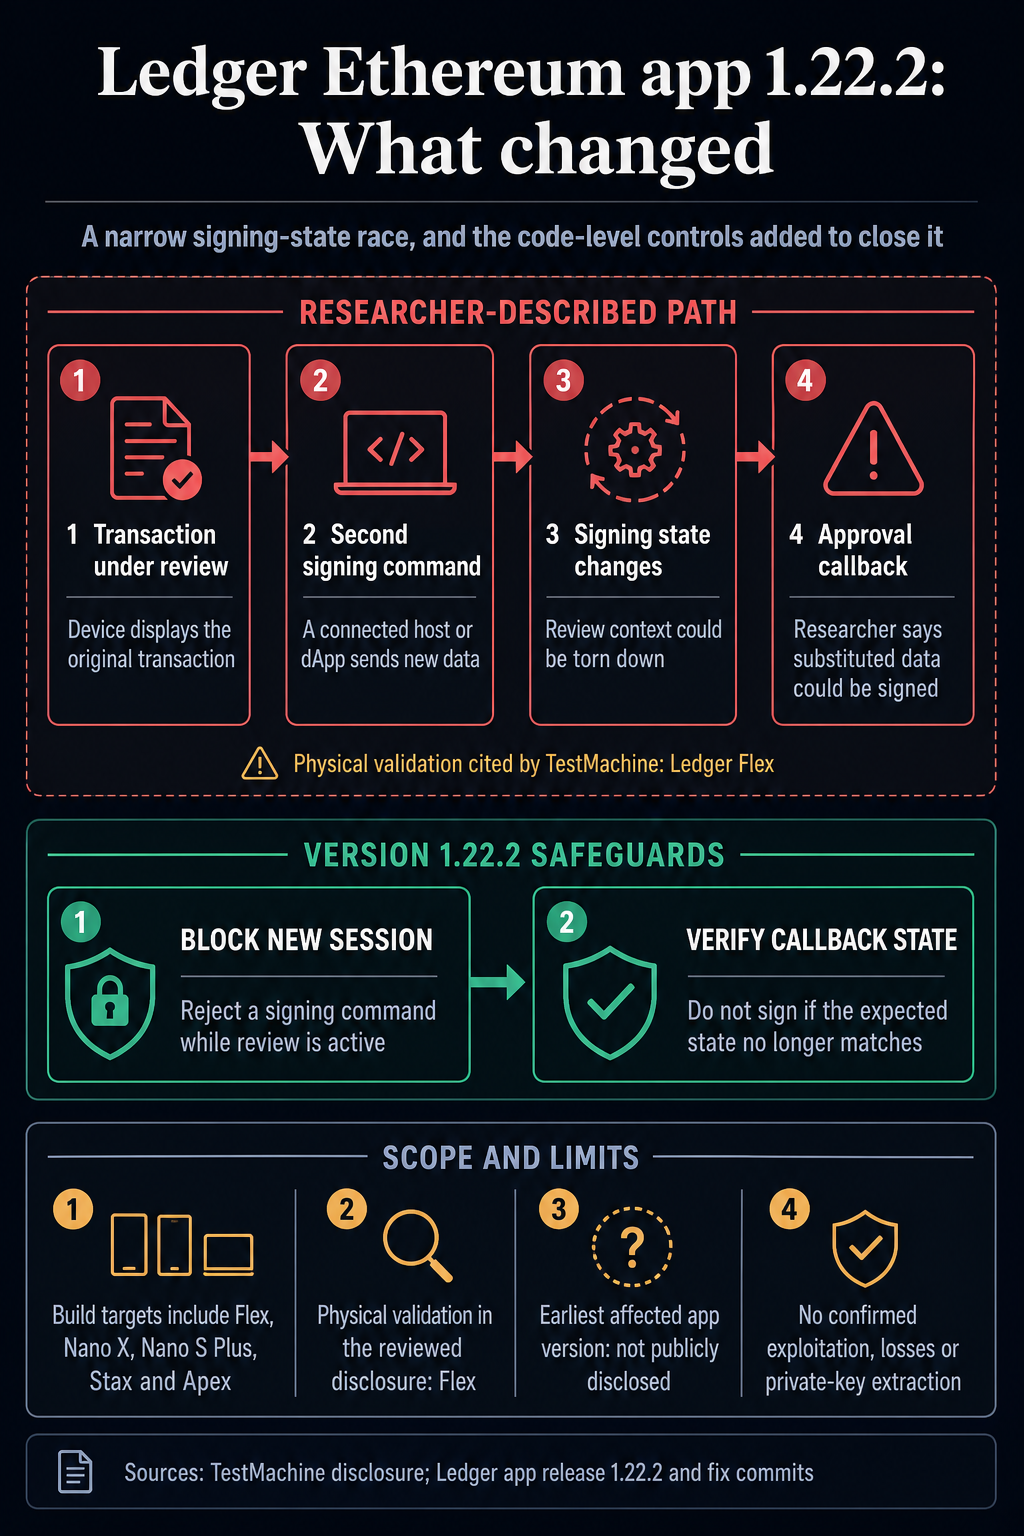
„Ledger“ naudotojai turėtų atnaujinti „Ethereum“ programą į 1.22.2 versiją po to, kai oficialūs kodo pakeitimai parodė, kad kenkėjiška „dApp“ ar kitas prijungtas pagrindinis kompiuteris gali pradėti antrą pasirašymo komandą, kol operacija vis dar buvo peržiūrima.
Apsaugos įmonės „TestMachine“ aprašytu keliu, paspaudus patvirtinti, vietoj įrenginyje rodomos operacijos gali būti grąžintas pakeistų duomenų parašas.
„TestMachine“ rugpjūčio 22 d. pranešė, kad atakai reikėjo „dApp“ su „WebHID“ prieiga. Grupė teigė, kad antra komanda galėtų pakeisti atmintyje saugomą operaciją neatidarant naujos peržiūros ir palikti pirminę informaciją ekrane, kol įrenginys pasirašys pakeitimą.
Jame teigiama, kad elgesys buvo patvirtintas Ledger Flex.
„Ledger“ kodo istorijoje rodomas vienas oficialus pataisymas, kuriame teigiama, kad naujos pasirašymo komandos gali sugriauti aktyvią peržiūrą prieš grąžinant klaidą. Kitas papildytas būsenos patikrinimas, nes patvirtinimo atgaliniai skambučiai anksčiau buvo pasirašyti nepatvirtinus, kad programa išliko numatytoje pasirašymo būsenoje.
1.22.2 versija uždaro tą dokumentuotą kelią, atsisakydama naujos pasirašymo sesijos aktyvios peržiūros metu ir atmesdama patvirtinimo atgalinį iškvietimą, kai būsena nebeatitinka. Apžvelgti šaltiniai nustato kodo lygio pataisą tiems įėjimo ir atgalinio ryšio defektams.
„TestMachine“ tvirtino, kad bendrinamas kodas išplėtė problemą į „Nano X“, „Nano S Plus“, „Stax“ ir „Apex“, o pažymėtame programos apraše šie modeliai pateikiami kartu su „Flex“ kaip kūrimo tikslai.
„Ledger“ leidimų palyginimas prasideda nuo 1.22.1 versijos, o anksčiausias paveiktas programos leidimas lieka neatskleistas.
„Ledger“ pakeitimų žurnalo datos nuo 1.22.2 iki rugpjūčio 12 d., „GitHub“ rodo pasirašytą žymą rugpjūčio 13 d., o „TestMachine“ rugpjūčio 22 d. pranešė, kad pataisa dar nebuvo išleista.
Ledger CTO Charlesas Guillemetas rugpjūčio 23 d. sakė, kad Ledger Donjon aptiko klaidą „tam tikruose aiškiuose pasirašymo srautuose“ ir įdiegė taisymą maždaug prieš dvi savaites. Šaltiniai lieka atviri, ar „TestMachine“ turėjo omenyje platinimą per „Ledger Wallet“.
Guillemet sakė, kad Donjonas aptiko klaidą prieš tai, kai „TestMachine“ susisiekė su „Ledger“ premijų programa, o „TestMachine“ teigė, kad „Azimuth“ sistema rado problemą ir kad ji pasidalino ir patikrino radinį su „Ledger“.
Vartotojai turėtų patvirtinti, kad įdiegta Ethereum programa 1.22.2. Guillemet taip pat patarė nuolat atnaujinti įrenginio programinę-aparatinę įrangą, programas ir kliento programinę įrangą, nors viešieji šaltiniai nenurodo minimalios programinės įrangos, susijusios su šia klaida.
Jie nepraneša apie patvirtintą išnaudojimą lauke, prarastas lėšas ar privataus rakto išgavimą.
Problema yra atskirta nuo vietinės „Zilliqa Ledger“ programos trūkumo, susijusio su „Schnorr nonce“ nutekėjimu, ir 2023 m. „Connect Kit“ kompromiso, dėl kurio buvo sukurta kenkėjiška „JavaScript“ biblioteka ir pranešta apie nuostolius.