Skip to content
e-Valiuta.lt
  • Prekyba
  • Straipsniai
  • Naujienos
Get Started
e-Valiuta.lt

Po duomenų pažeidimo sustabdyti Bitcoin pirkimai kelia pavojų 250 000 kriptovaliutų vartotojų

ByAdministratorius 2026-08-17

Didžiausias Izraelio reguliuojamas kriptovaliutų brokeris „Bits of Gold“ tiria duomenų pažeidimą, dėl kurio gali būti atskleista iki 250 000 klientų asmeninė informacija.

Nors klientų lėšos ir skaitmeninis turtas išlieka saugūs, dėl incidento Izraelio mažmeninės prekybos ir energetikos milžinė Paz laikinai sustabdė Bitcoin pirkimą savo Geltonosios savitarnos parduotuvės programėlėje.

Rugpjūčio 16 d. pranešime „Bits of Gold“ patvirtino, kad prieš kelias dienas neįgaliota šalis prisijungė prie pagalbinės duomenų analizės sistemos. Įmonė yra pirmoji Izraelio licencijuota virtualaus turto paslaugų teikėja.

Susiję skaitymai

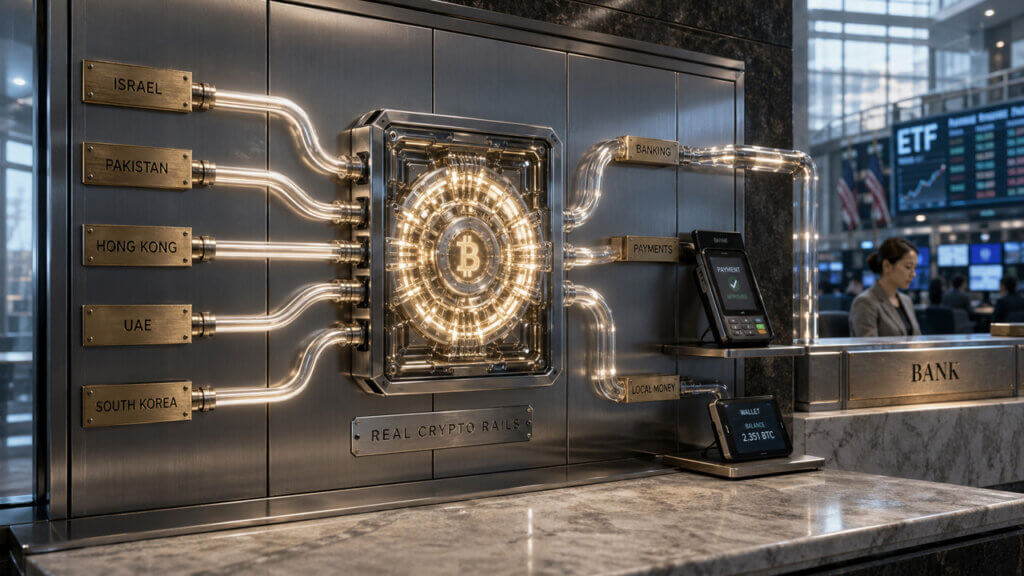
Izraelis ir Pakistanas rodo, kad kitas kriptovaliutų augimo etapas greičiausiai bus už JAV ribų

Nauji žingsniai Izraelyje ir Pakistane tikrina, ar kriptovaliutos gali pereiti už ekspozicijos ribų į vietinius pinigus, bankininkystę ir mokėjimus.

2026 m. balandžio 29 d · Liamas ‘Akiba’ Wrightas

Galimai atskleisti duomenys apima vardus, nacionalinius tapatybės numerius, telefonų numerius, el. pašto ir IP adresus, banko sąskaitos duomenis ir viešus kriptovaliutų piniginės adresus.

Paskyros slaptažodžiai ir identifikavimo dokumentų vaizdai nebuvo atskleisti. „Bits of Gold“ taip pat teigė, kad jame nėra klientų privačių raktų, visos kortelės informacijos ar CVV kodų.

Šis incidentas padidina kriptovaliutų sektoriaus pažeidimų skaičių, kai užpuolikai gavo prieigą prie klientų informacijos tiesiogiai nepakenkdami skaitmeniniam turtui.

Keletas pastarųjų atvejų atskleisti duomenys buvo vardai, el. pašto adresai, telefonų numeriai, fiziniai adresai ir kita identifikavimo informacija, kurią galima naudoti siekiant nukreipti klientus už paveiktos platformos ribų.

Šis skirtumas apriboja tiesioginę turto vagystės platformoje riziką, tačiau gali sukelti ilgalaikių saugumo problemų.

Susiję skaitymai

Pažeisti klientų duomenys, įskaitant informaciją, kuri priveda prie jūsų durų smurtinius nusikaltėlius

Trečiosios šalies el. prekybos kompromisas gali „doxx“ pirkėjus ir sustiprinti socialinės inžinerijos atakas, net jei privatūs raktai išlieka saugūs.

2026 m. sausio 6 d · Gino Matosas

Taip yra todėl, kad asmeninė ir finansinė informacija gali būti naudojama sukčiavimo kampanijose, bandant apsimetinėti ir socialinės inžinerijos atakoms, skirtoms įtikinti vartotojus atskleisti kredencialus, patvirtinti pervedimus arba suteikti prieigą prie savarankiškai saugomų kriptovaliutų.

„CryptoSlate“ dienos santrauka

Kasdieniniai signalai, nulis triukšmo.

Rinką skatinančios antraštės ir kontekstas pateikiami kiekvieną rytą vienu įtemptu skaitymu.

5 minučių santrauka Daugiau nei 100 000 skaitytojų

Nemokama. Jokio šlamšto. Atsisakyti prenumeratos bet kuriuo metu.

Oi, panašu, kad kilo problema. Bandykite dar kartą.

Jūs užsiprenumeravote. Sveiki atvykę į laivą.

Paz partnerystė pristabdyta tiriant pažeidžiamumą

Remiantis rugpjūčio 17 d. „CTech“ pranešimu, po atskleidimo „Paz“ sustabdė „Bits of Gold“ integraciją savo „Yellow“ programoje.

„Paz“ teigė nesijaudinanti, kad „Yellow“ kliento informacija nutekėjo, nes abi programos neturi tiesioginės sąsajos. Platesnis komercinis susitarimas tarp firmų lieka galioti, o pagrindinės „Bits of Gold“ paslaugos ir toliau veikia įprastai.

„CTech“ priskyrė „Bits of Gold“ duomenų pažeidimą aktyviam išnaudojimui CVE-2026-72898, turinčiam įtakos savarankiškai priglobtiems „Metabase“, analizės programinės įrangos tiekėjo, leidimams. Nuo tada „Bits of Gold“ užblokavo prieigą prie paveiktos sistemos, atjungė ją nuo duomenų šaltinių ir išlaikė reagavimo į kibernetinio saugumo incidentus įmonę.

Į kriptografiją orientuota įmonė taip pat pranešė apie tai pranešusi atitinkamoms reguliavimo institucijoms, kurias Izraelio žiniasklaida įvardijo kaip Kapitalo rinkos instituciją ir Nacionalinį kibernetinį direktoratą.

Klientams buvo pranešta, kad nereikia atlikti jokių techninių veiksmų, pavyzdžiui, perkelti lėšas ar kriptovaliutą.

Susiję skaitymai

„Coinbase“ liepia vartotojams sekti „kvailus“ veiksmus, kuriuos naudoja sukčiai, norėdami išimti lėšas iš piniginių

Sutampa su ankstesniais pažeidimais, naujasis Coinbase srautas kelia saugumo ekspertų pavojaus signalą dėl sukčiavimo vektorių.

2026 m. kovo 19 d · Oluwapelumi Adejumo

Tačiau, kadangi kontaktinė ir finansinė informacija galėjo būti atskleista, vartotojai buvo raginami išlikti budriems dėl sukčiavimo bandymų, atmesti nepageidaujamas perdavimo užklausas ir niekada nesidalyti patvirtinimo kodais, vienkartiniais slaptažodžiais ar privačiais raktais.

Navigacija tarp įrašų

Previous Previous
Bitcoin Core v32: 17 atidarytų prekių iki rugpjūčio 20 d
NextContinue
Investuotojai greitai išsigrynina iš Bitcoin ETF, tačiau kaina išlieka stabili

Similar Posts

  • 800 milijardų eurų įstaigos klausia, kiek uždirba kriptovaliutų žetonai
    cryptoslate

    800 milijardų eurų įstaigos klausia, kiek uždirba kriptovaliutų žetonai

    ByAdministratorius 2026-10-16

    Arbitrum fondo investicijų strategijos vadovas Brendanas Ma sakė susitikęs su institucijų, valdančių apie 800 milijardų eurų turtą, atstovais per 48 valandas trukusių uždarų susitikimų, skirtų aptarti kriptovaliutą. Privatūs bankininkai ir turto valdytojai vis grįždavo prie vienos problemos: „Yra verslo ar ekosistemos traukos, kuri buvo atskirta nuo bet kurios esminės bylos“. Mama pasakojo CryptoSlate kad paskirstytojai…

    Read More 800 milijardų eurų įstaigos klausia, kiek uždirba kriptovaliutų žetonaiContinue

  • Kaip kriptovaliutų birža slapta paslėpė 53 mln. USD pavogtame kriptovaliuta, kad išvengtų banko paleidimo
    cryptoslate

    Kaip kriptovaliutų birža slapta paslėpė 53 mln. USD pavogtame kriptovaliuta, kad išvengtų banko paleidimo

    ByAdministratorius 2026-07-29

    Tailando Vertybinių popierių ir biržos komisija pateikė baudžiamąjį skundą prieš Bitkub Online ir du buvusius direktorius, teigdama, kad kriptovaliutų birža kasdien teikė grynojo kapitalo ataskaitas, žinomas kaip DA 1 forma, kurios neparodė 2021 m. vagystės, susijusios su maždaug 1,7 mlrd. batų (apie 53 mln. USD) klientų turto, poveikio. 2026 m. liepos 23 d. skunde Tailando…

    Read More Kaip kriptovaliutų birža slapta paslėpė 53 mln. USD pavogtame kriptovaliuta, kad išvengtų banko paleidimoContinue

  • BlackRock Bitcoin ETF įveikė S&P 500
    cryptoslate

    BlackRock Bitcoin ETF įveikė S&P 500

    ByAdministratorius 2026-09-03

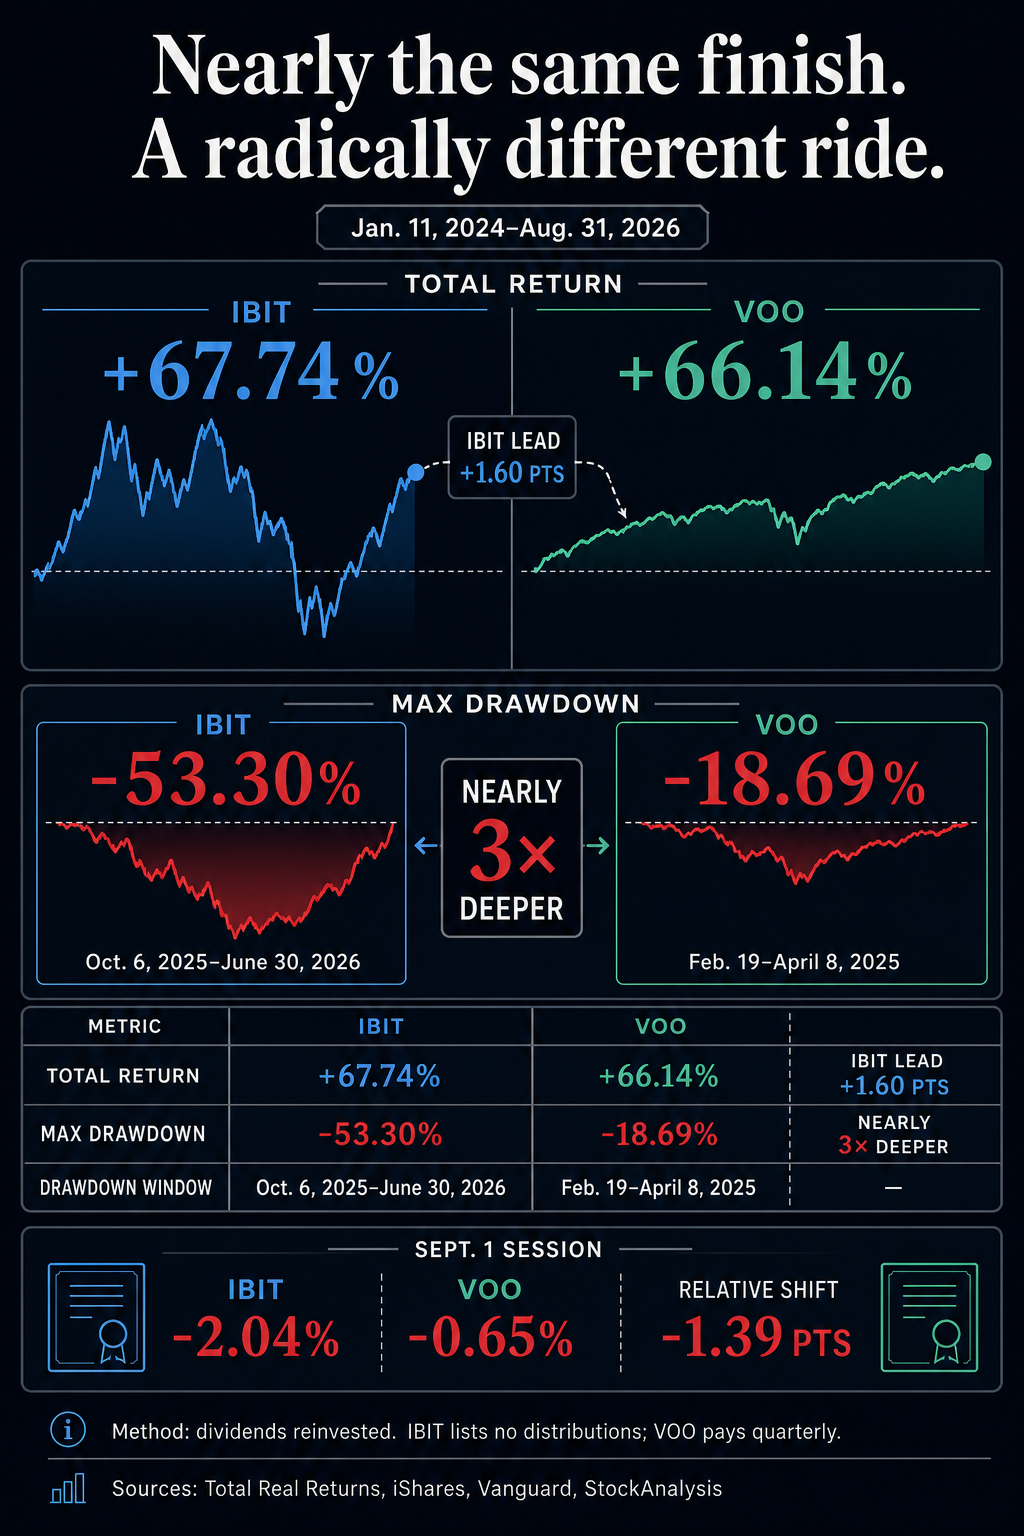
    „BlackRock“ Bitcoin biržoje prekiaujamas fondas (ETF) nuo pat įkūrimo šiek tiek viršijo S&P 500, nepaisant to, kad investuotojams buvo taikomas beveik tris kartus didesnis skolinimasis. iShares Bitcoin Trust, arba IBIT, nuo 2024 m. sausio 11 d. debiuto iki rugpjūčio 31 d. grįžo 67,74 %, palyginti su 66,14 % Vanguard S&P 500 ETF arba VOO, skaičiuojant…

    Read More BlackRock Bitcoin ETF įveikė S&P 500Continue

  • Cardano Leios 6x mastelio keitimo proveržis yra daug sunkesnė ADA problema
    cryptoslate

    Cardano Leios 6x mastelio keitimo proveržis yra daug sunkesnė ADA problema

    ByAdministratorius 2026-09-08

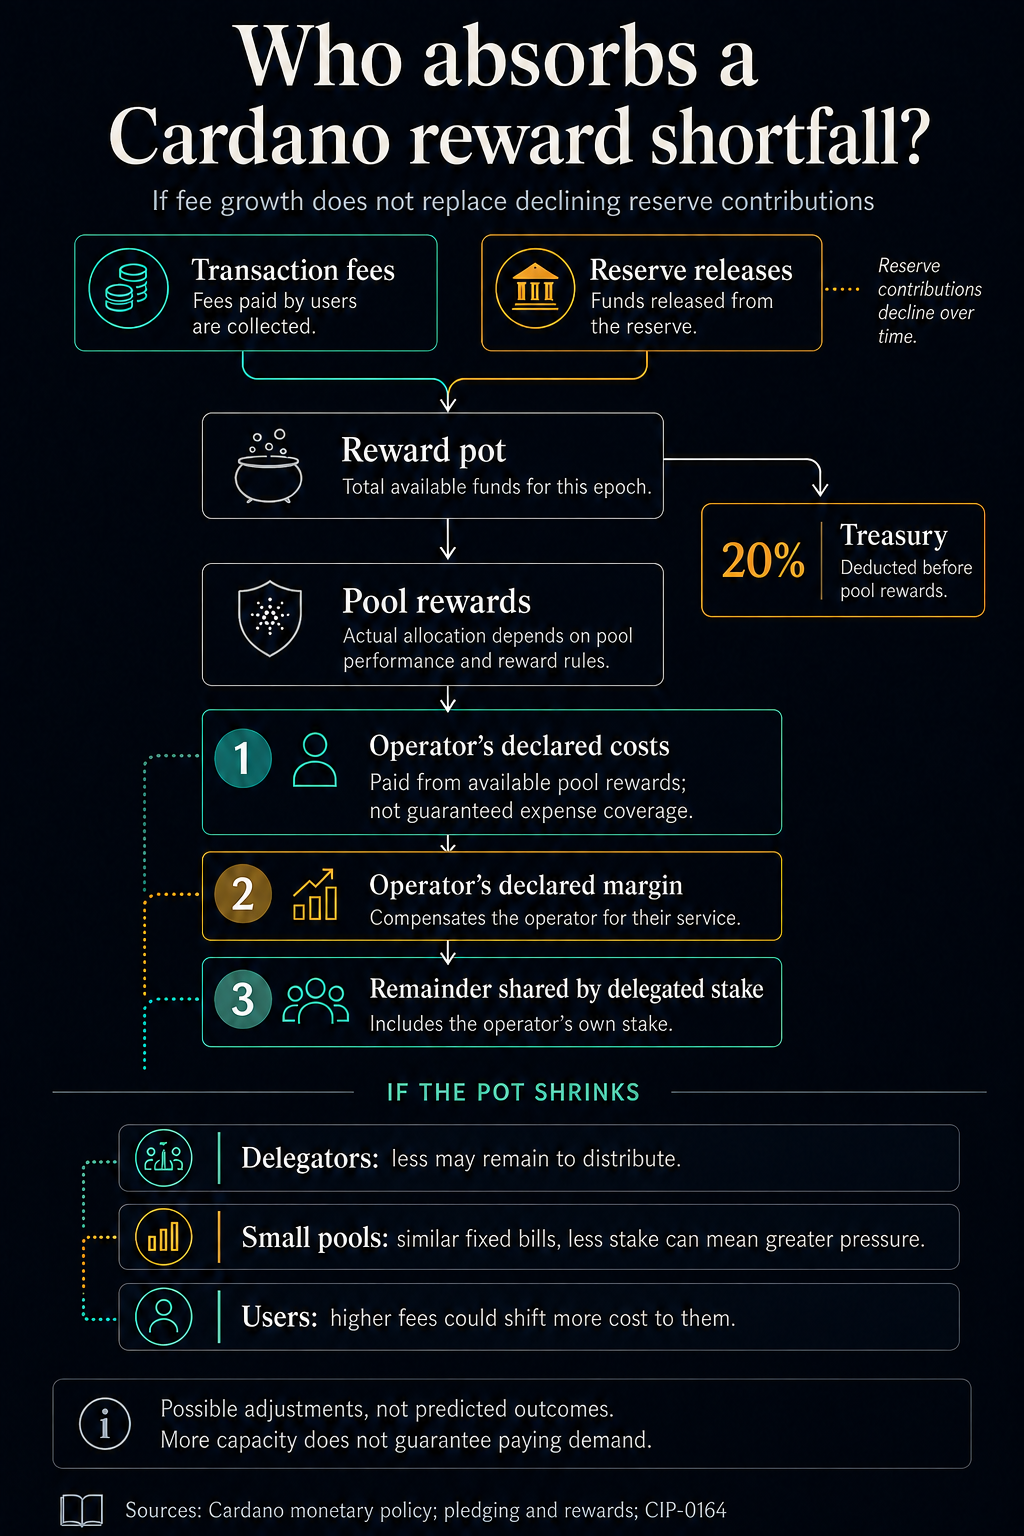
    Cardano Leios atnaujinimas parodė šešis kartus didesnį pralaidumą, tačiau ekonomiškumas vis tiek priklauso nuo mokančių vartotojų. Tinklo kūrėjo „Input Output“ duomenimis, mastelio keitimo protokolas pasiekė aukščiausią 26,8 operacijos kilobaito per sekundę greitį per pirmąjį viešąjį testavimo tinklo etapą, palyginti su 4,51 TxkB/s riba esamoje „Cardano“ sistemoje „Ouroboros Praos“. Paskutinėmis stabiliomis 41 dieną trukusio testo dienomis…

    Read More Cardano Leios 6x mastelio keitimo proveržis yra daug sunkesnė ADA problemaContinue

  • Pavogtas ATOM: 1,23 mln. sulaikyta laukiant „Cosmos Hub“ balsavimo
    cryptoslate

    Pavogtas ATOM: 1,23 mln. sulaikyta laukiant „Cosmos Hub“ balsavimo

    ByAdministratorius 2026-09-27

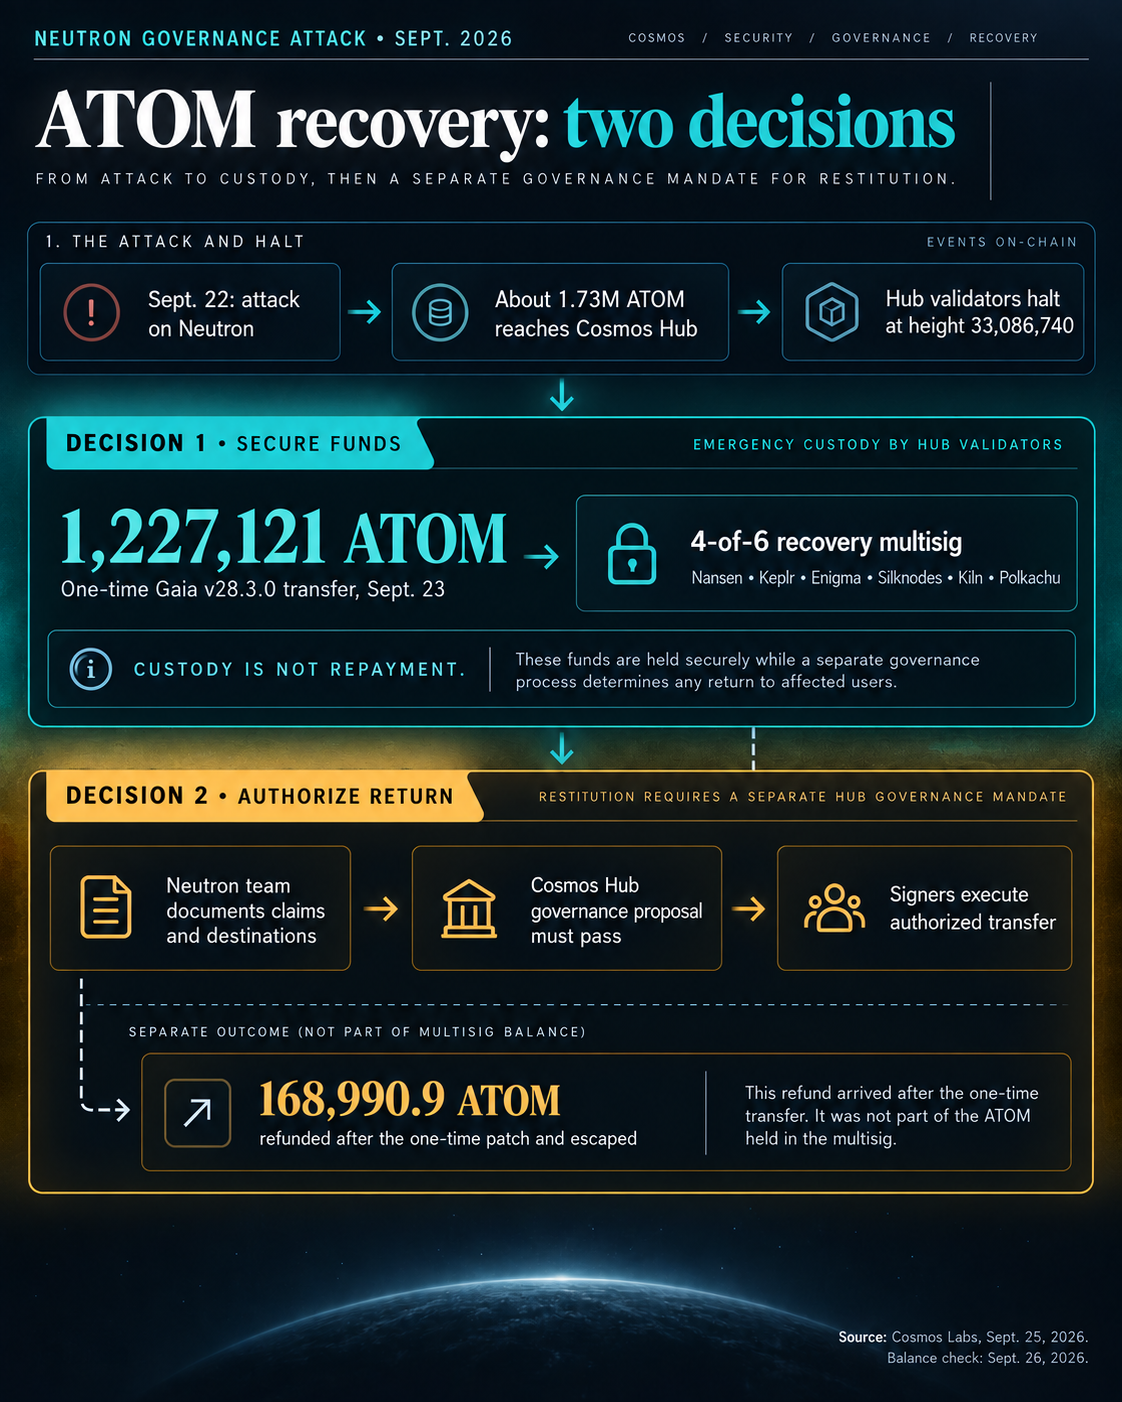
    Per rugsėjo 22 d. valdymo ataką užpuolikas perkėlė maždaug 1,73 mln. pavogtų ATOM iš „Neutron“ į „Cosmos Hub“. Hub tikrintojai užtikrino 1 227 121,37 ATOM šio srauto avarinėje programinės įrangos pataisoje, tačiau šeši pasirašę asmenys teigia, kad prieš išleidžiant lėšas paveiktiems vartotojams ir protokolams, turi būti priimtas atskiras centro valdymo pasiūlymas. Ši sąlyga, išsamiai aprašyta…

    Read More Pavogtas ATOM: 1,23 mln. sulaikyta laukiant „Cosmos Hub“ balsavimoContinue

  • Kriptografijos saugumo vadovai skamba pavojaus signalu, kai PHP avarinis pataisas naikina kūrėjus visame pasaulyje
    cryptoslate

    Kriptografijos saugumo vadovai skamba pavojaus signalu, kai PHP avarinis pataisas naikina kūrėjus visame pasaulyje

    ByAdministratorius 2026-10-21

    Spalio 21 d. PHP išleido pataisymus dėl dviejų kritinių spragų, kurios gali leisti neautentifikuotiems užpuolikams paleisti kodą žiniatinklio serveriuose, nes kriptovaliutų saugumo vadovai paragino operatorius pataisyti ir patikrinti nepastebėtą infrastruktūrą. PHP komandos saugos įspėjimas identifikuoja CVE-2026-109618 ir CVE-2026-109619, atsižvelgiant į išankstinį įspėjimą spalio 20 d. Abiejų CVSS v4.0 sunkumo balas yra 9,2 iš 10. Pataisymai…

    Read More Kriptografijos saugumo vadovai skamba pavojaus signalu, kai PHP avarinis pataisas naikina kūrėjus visame pasaulyjeContinue

Parašykite komentarą Atšaukti atsakymą

El. pašto adresas nebus skelbiamas. Būtini laukeliai pažymėti *

© 2026 e-Valiuta.lt - WordPress Theme by Kadence WP

Facebook FacebookLinkedin LinkedinYouTube YouTubeInstagram Instagram
  • Prekyba
  • Straipsniai
  • Naujienos